
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 justasmasiulis/lazy_importer
biblioteca para importar funciones desde dlls de forma oculta y poco amigable para la ingeniería inversa
 michalmalik/osx-re-101
Una colección de recursos para la ingeniería inversa de OSX/iOS.
 viruscamp/luadec
Descompilador de Lua para lua 5.1, 5.2 y 5.3
 jstrosch/malware-samples
Muestras de malware, ejercicios de análisis y otros recursos interesantes.
 chichou/grapefruit
Suite de pruebas de seguridad móvil de código abierto para iOS y Android. Anteriormente Passionfruit
 reversenseorg/dexcalibur
[Oficial] Herramienta de ingeniería inversa para Android enfocada en la automatización de instrumentación dinámica mediante Frida. Desensambla dex,…
 blacktop/ipsw-diffs
Publica diferencias por compilación de las versiones de firmware IPSW de iOS, iPadOS y macOS, lo que permite la comparación a nivel binario de los…
 gaasedelen/lighthouse
Un Explorador de Cobertura para Ingenieros Inversos
 0vercl0k/wtf
Fuzzer distribuido, guiado por cobertura de código y basado en instantáneas para objetivos en modo usuario y kernel en Windows y Linux, con backends…
 matterpreter/offensivecsharp
Colección de herramientas ofensivas en C#
 theopolis/uefi-firmware-parser
Analiza estructuras relacionadas con firmware BIOS/Intel ME/UEFI: Volumes, FileSystems, Files, etc.
 hasherezade/libpeconv
Biblioteca personalizada de carga y manipulación de PE para mapeo manual, enganche de IAT, volcado de memoria y reconstrucción de imports para…
 reclassnet/reclass.net
Más que un port de ReClass a la plataforma .NET.
 bootleg/ret-sync
ret-sync es un conjunto de plugins que ayuda a sincronizar una sesión de depuración (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) con los desensambladores…
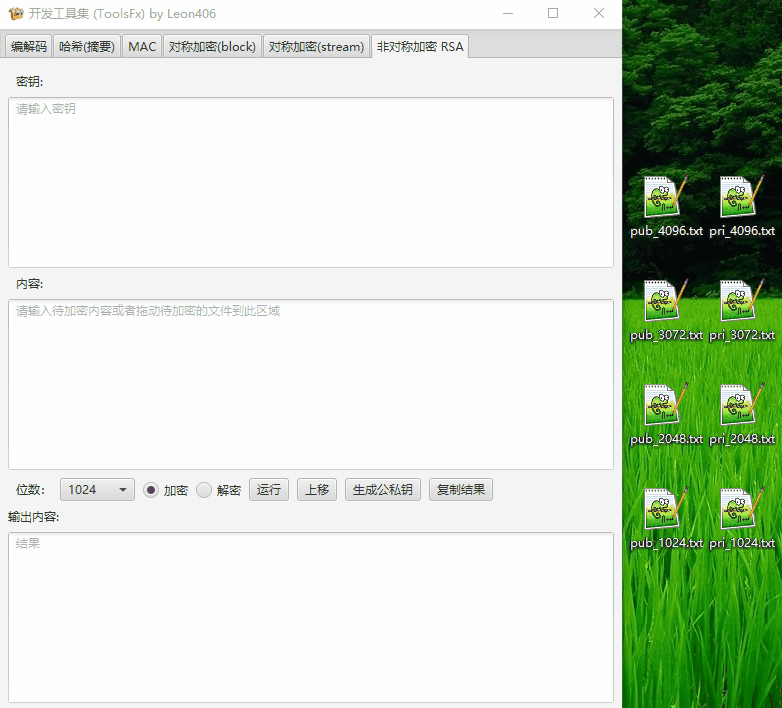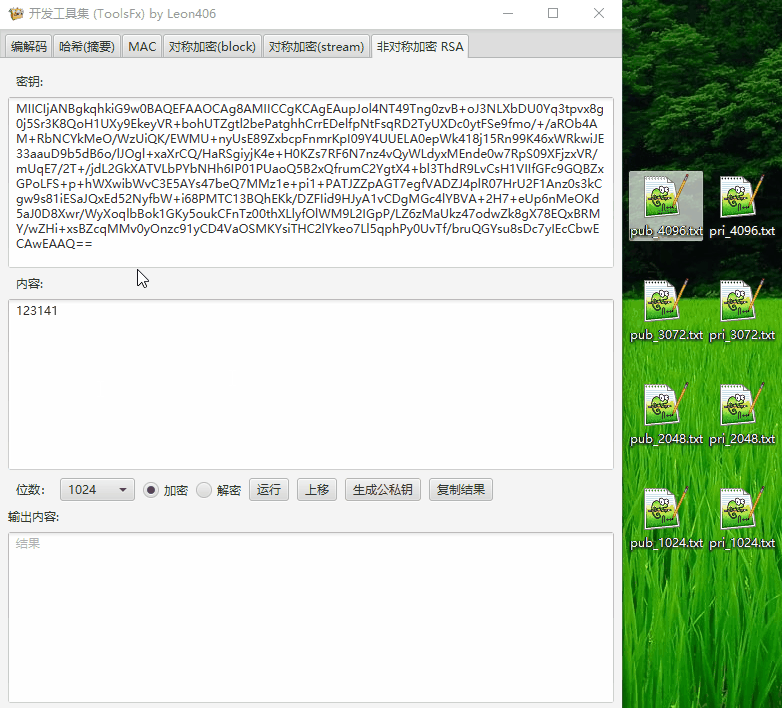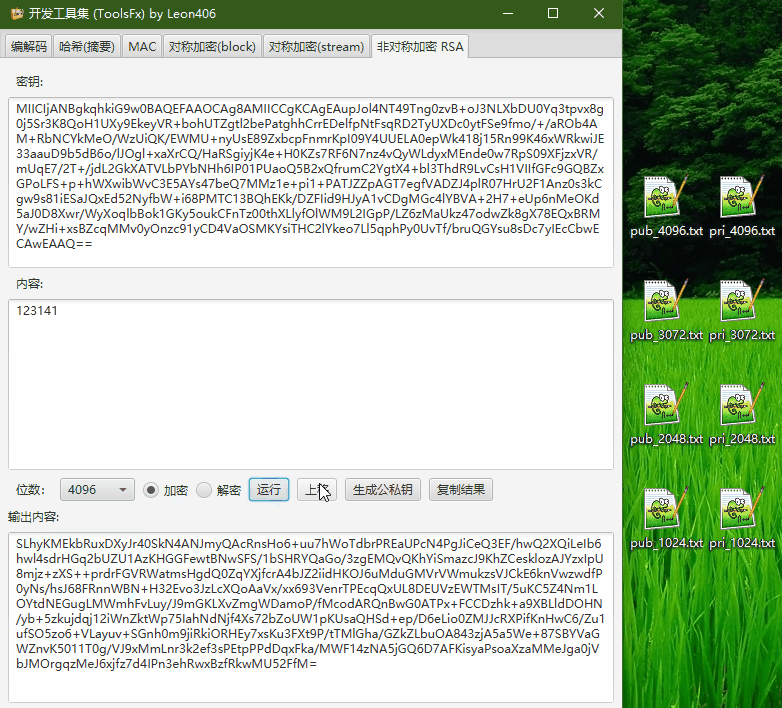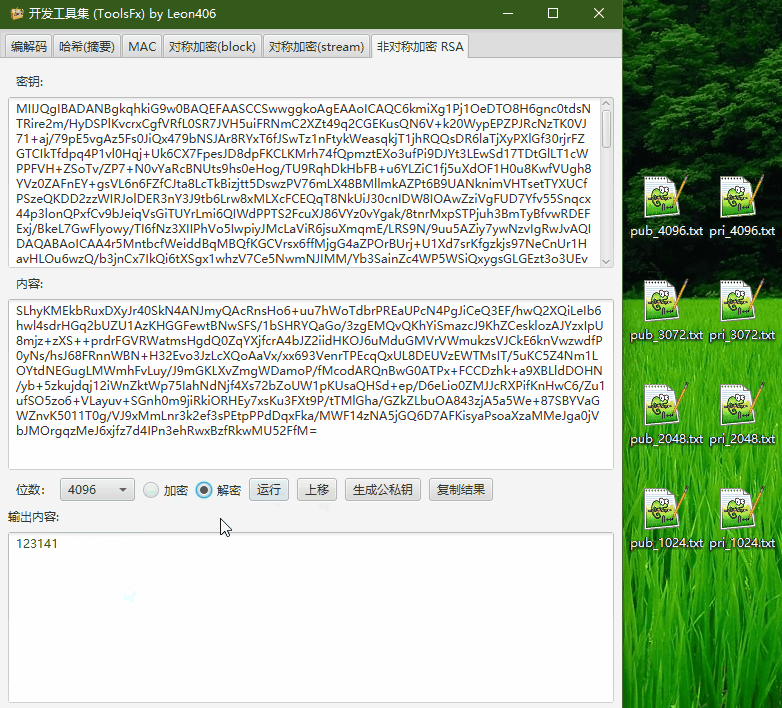 leon406/toolsfx
Caja de herramientas de criptografía multiplataforma. Incluye funciones de codificación/decodificación, conversión de codificación,…
 boku7/bokuloader
¡Un cargador reflectante de Cobalt Strike como prueba de concepto que busca recrear, integrar y mejorar las características de evasión de Cobalt…
 fr0gger/awesome-ida-x64-olly-plugin
Una lista curada de plugins para IDA, x64DBG, Ghidra y OllyDBG.
 intelxed/xed
Librería de bajo nivel para codificar y decodificar instrucciones x86 IA32/Intel64, que expone APIs para la longitud de las instrucciones, operandos,…








