
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 syss-research/wcfproxy
Un proxy para tráfico WCF basado en net.tcp.
 mdshoaibuddinchanda/zombieguard
Detección basada en ML de ataques de evasión de cabecera de archivos Zombie ZIP (CVE-2026-0866)
 gmh5225/awesome-mba
Lista de recursos de aritmética booleana mixta
 misterdengi/cve-2026-1801c
Análisis estático de ingeniería inversa de las heurísticas de entrada de movimiento en el motor Source 2, identificando casos límite estructurales en…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Kit de herramientas de Ejecución Remota de Código sin autenticación.
 yo-yo-yo-jbo/macos_xprotect
Análisis educativo en profundidad de la protección antimalware integrada de Apple: bases de datos de firmas, reglas YARA, integración con Gatekeeper,…
 xd20111/cve-2026-55200
Análisis detallado de una vulnerabilidad crítica de escritura fuera de los límites previa a la autenticación en libssh2 que conduce a la ejecución…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Actualización segura del kernel para CVE-2026-98432 en Ubuntu 24.04 con NVIDIA, y un análisis del fallo
 huiwen-yayaya/cve-2023-4863
Reproducción y explotación de CVE-2023-4863, un desbordamiento de búfer en el montón en el constructor de tablas Huffman de libwebp, con imágenes…
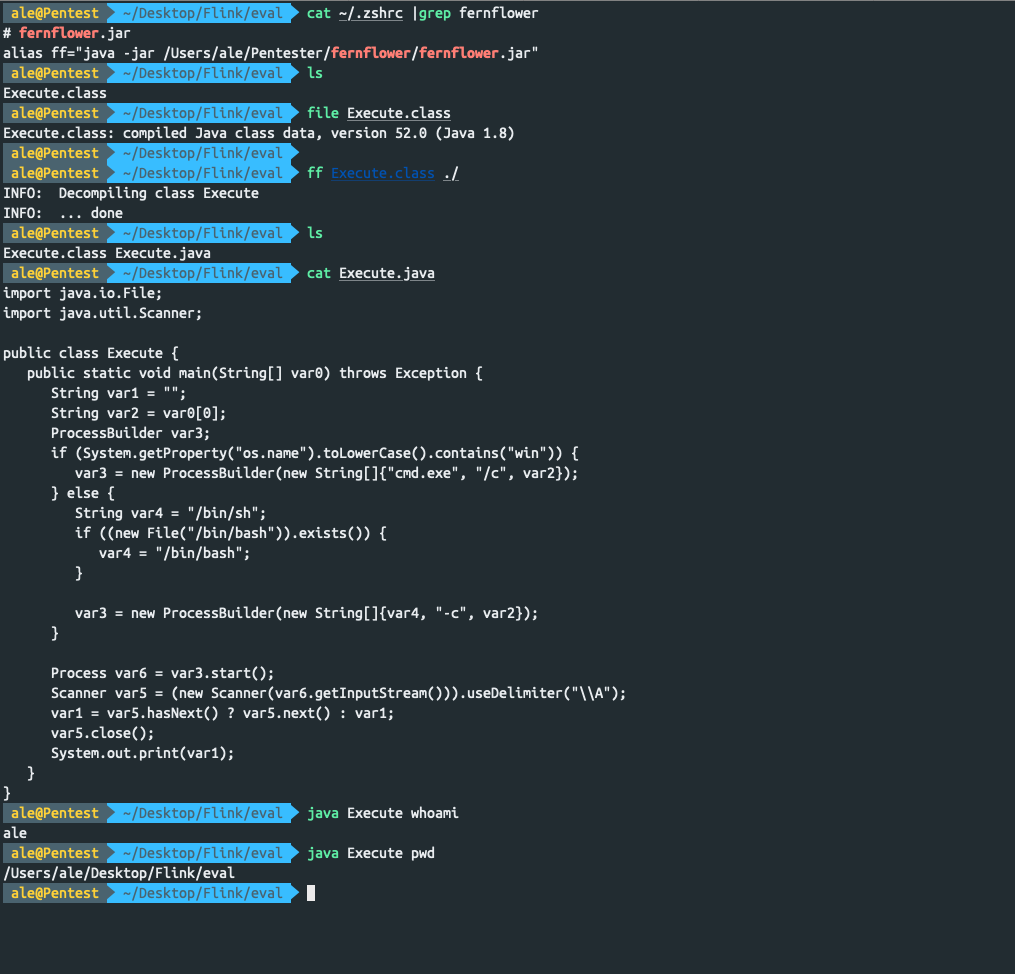 jas502n/fernflower
Descompila archivos class rápidamente en la terminal
 somisomair/cve-2026-20698-pf_route-heap-overflow
CVE-2026-20698: Desbordamiento de montón en el kernel XNU a través de PF_ROUTE RTA_GENMASK. PoC y análisis. Descubierto de forma independiente.
 gmh5225/memtools
Herramienta de lectura y escritura de memoria DMA, Dump, Direct, inject para Windows y Linux
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.

 renich/pyrite
Ejecución binaria vinculada al hardware y controlada por la nube, procedencia criptográfica y sellado de sobres antimanipulación para Crystal.
 gmh5225/antidbg-unabomber
Idea mejorada de VMP (antiguo AmogusPlugin)
 jnschaeffer/cve-2022-44268-detector
Detectar imágenes que probablemente exploten CVE-2022-44268
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Análisis completo, causa raíz, PoC y hoja de ruta de explotación RCE
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Riesgo Sistémico de Compromiso de Claves Privadas de Carteras de Bitcoin en la Infraestructura Global de Blockchain…








