

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 16h 54m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 13h 4m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 6 días
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2khace 17h 7m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 1 día
angr preview#6

angr

GitHubangr/angr
9.0khace 1 día
capa preview#7

capa

GitHubmandiant/capa
6.1khace 9 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 11h 11m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 4 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 4 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1701 resultados
CVE-2023-52356-libtiff-analysis preview

CVE-2023-52356-libtiff-analysis

GitHubyardenbenita/cve-2023-52356-libtiff-analysis

Análisis de causa raíz y validación de parches de CVE-2023-52356 en libtiff mediante AddressSanitizer y GDB.

vulnerability-analysisdebuggersbinary-analysis+2
hace 10 días
CVE-2022-3653 preview

CVE-2022-3653

GitHubspiralbl0ck/cve-2022-3653

CVE-2022-3653 solo el componente c++ en Vulkan para estudio posterior
vulnerability-analysiscode-analysisexploitation+3
7hace 8 meses
CVE-2023-36900 preview

CVE-2023-36900

GitHubromanrybachek/cve-2023-36900

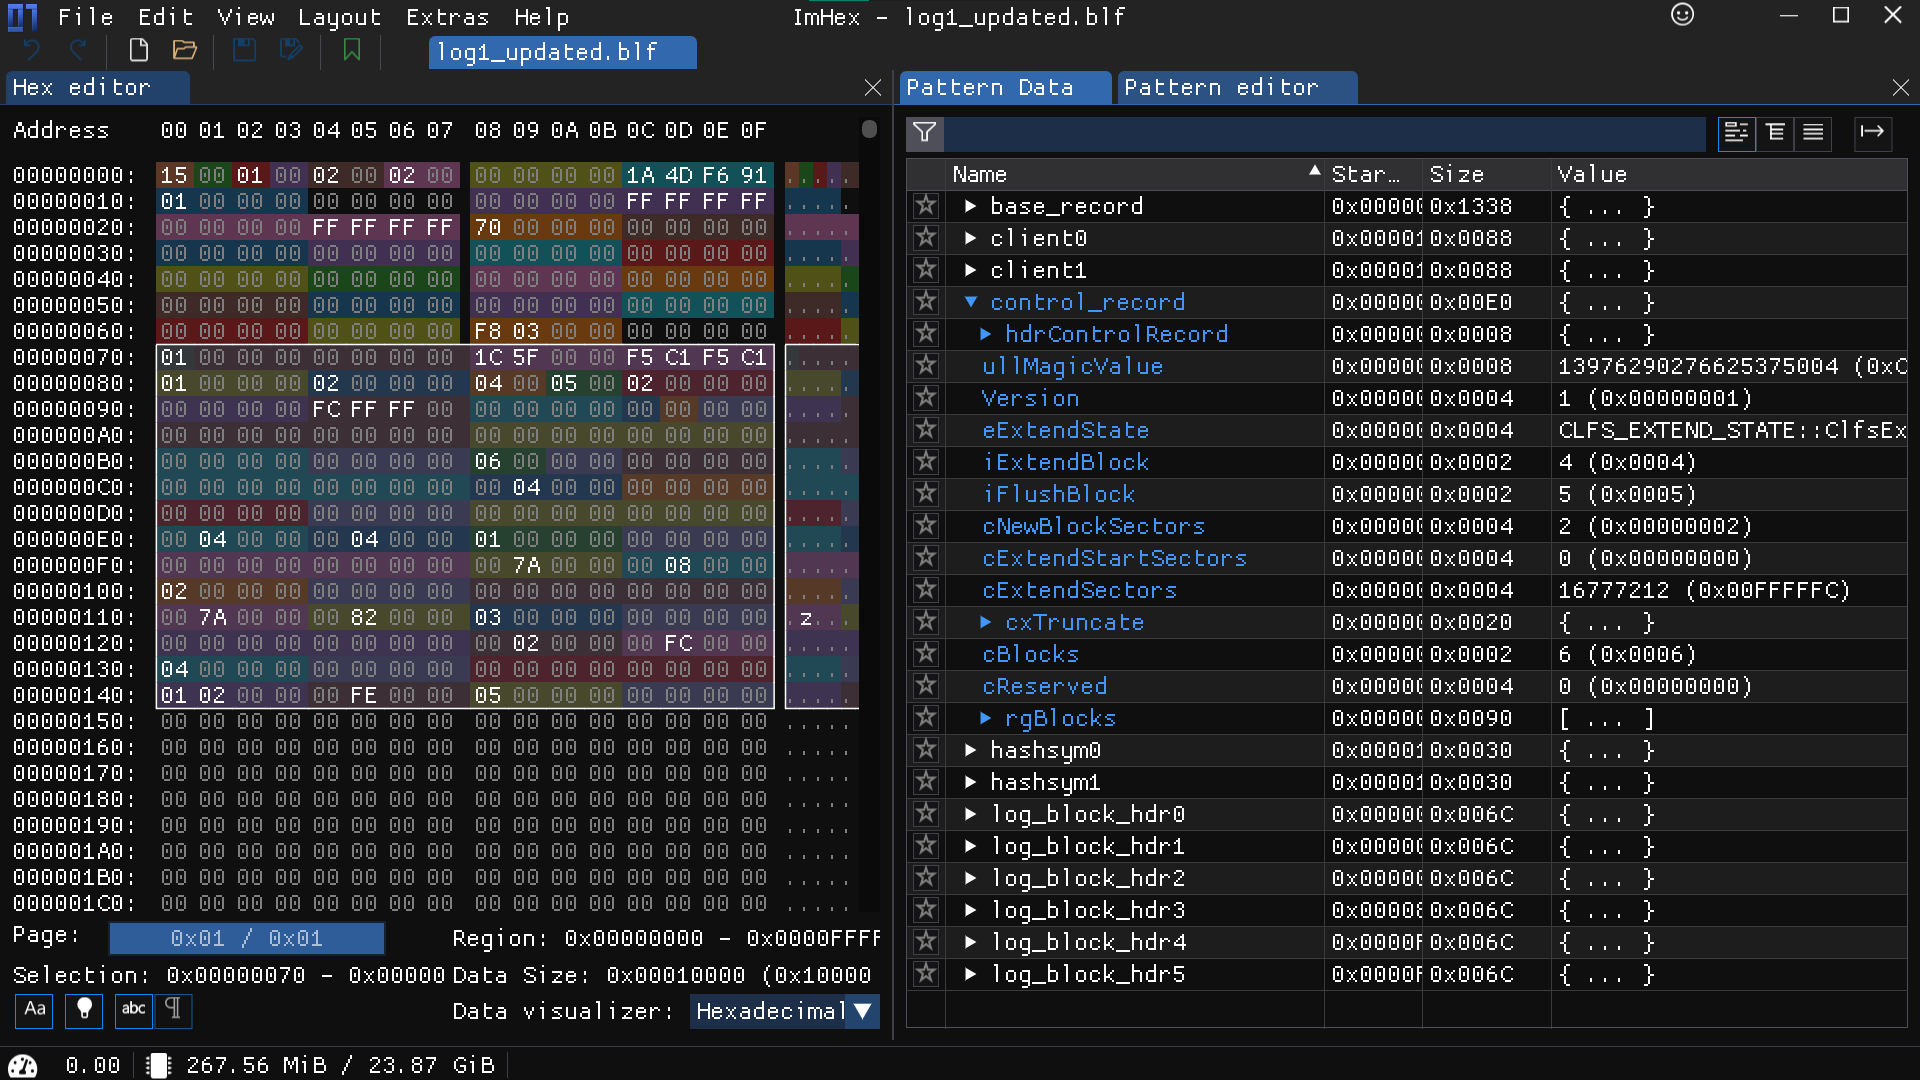
Denial-of-Service PoC | Writeup | Header con estructuras CLFS | Imhex pattern para la extensión .blf
vulnerability-analysisexploitationreverse-engineering+1
4hace 2 años
CVE-2026-8461 preview

CVE-2026-8461

GitHub0xblackash/cve-2026-8461

CVE-2026-8461

vulnerability-analysisexploitationmalware-analysis+3
5hace 4 meses
CVE-2026-43786 preview

CVE-2026-43786

GitHub0xblackash/cve-2026-43786

Documentación y notas de investigación para CVE-2026-43786, una vulnerabilidad de escalada de privilegios local en macOS causada por una validación…

privilege-escalationvulnerability-analysisexploitation+4
3hace 1 mes
silica preview

silica

GitHubnathan-luevano/silica

Validación diferencial exhaustiva de todas las codificaciones de instrucciones AArch64 de 4.3B.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
4hace 2 meses
cve-2026-97229-lab preview

cve-2026-97229-lab

GitHubgandli/cve-2026-97229-lab

CVE-2026-97229 desbordamiento de entero en regex de GitLab CI lint RCE — reproducción de la matriz de versiones de InstaBox e ingeniería inversa del…

vulnerability-analysisexploitationreverse-engineering+7
2hace 1 mes
DeadDialect preview

DeadDialect

GitHubengrbilal992/deaddialect

Una ISA RISC-V única por sesión — cada arranque habla un dialecto diferente. Los binarios antiguos se vuelven inválidos. El malware no puede…

defensive-toolsembedded-systems-securityexploitation+7
6hace 7 meses
AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis preview

AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis

GitHubkaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis

Análisis de ingeniería inversa de AcrStealer, un sofisticado ladrón de información que utiliza protocolos personalizados, robo de credenciales de…

reverse-engineeringdata-exfiltrationmalware-analysis+2
4hace 2 meses
OmniSec-Hex preview

OmniSec-Hex

GitHubvighnesh91/omnisec-hex

Monorepo de seguridad local en el navegador con seis módulos para triaje de APK/IPA móviles, fuzzing DAST del lado del cliente, directorios OSINT,…
osintstatic-analysisweb-vulnerability-scanners+9
2hace 25 días
KVM-Januscape preview

KVM-Januscape

GitHubxj2268-ta/kvm-januscape

CVE-2026-53359漏洞补丁
vulnerability-analysisexploitationbinary-analysis
2hace 7 días
slirp_snapshots_stateful preview

slirp_snapshots_stateful

GitHubquarkslab/slirp_snapshots_stateful

PoC para la entrada de blog «Snapshotting our way to CVE-2026-9539»

dynamic-analysis-sandboxingvulnerability-analysisfuzzing+3
2hace 23 días
Transformers-Forged-To-Fight-Offline-Version preview

Transformers-Forged-To-Fight-Offline-Version

GitHubgeamztheangrybirds727/transformers-forged-to-fight-offline-version

TRANSFORMERS: Forged to Fight es un juego de combate en 3D donde tomas el control de algunos de los soldados más carismáticos del universo…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
2hace 4 meses
cve-2019-6260 preview

cve-2019-6260

GitHubnikitapbst/cve-2019-6260

Herramienta de depuración de hardware de bajo nivel y evaluación de seguridad para interfaces AHB de ASPEED BMC. Sondea interfaces PCIe, LPC y UART…

embedded-systems-securityvulnerability-analysisexploitation+5
6hace 5 años
ZTE-MF904Q-Reverse-Engineering preview

ZTE-MF904Q-Reverse-Engineering

GitHubfaicalom/zte-mf904q-reverse-engineering

Documentación de investigación abierta y revisión del código fuente del bootloader, la extracción de firmware y la ingeniería inversa del ZTE MF904Q.

android-securityembedded-systems-securityexploitation+5
hace 21 días
ASM-Obfuscator preview

ASM-Obfuscator

GitHubgmh5225/asm-obfuscator

Ofusca el ensamblador x86-64 con inyección de instrucciones, código basura, ofuscación de constantes y descifrado en tiempo de ejecución para…

defensive-toolsreverse-engineeringdebuggers+1
7hace 3 años
Philips-PM-5139-5138A-5136-Firmware-Project preview

Philips-PM-5139-5138A-5136-Firmware-Project

GitHubdoctormord/philips-pm-5139-5138a-5136-firmware-project

Ingeniería inversa del firmware de los generadores de funciones Philips PM5139 / PM5138A / PM5136: emuladores 8051 utilizados como instrumentos de…

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+6
4hace 2 meses
ImageMagick-CVE-2017-15277 preview

ImageMagick-CVE-2017-15277

GitHubhexrom/imagemagick-cve-2017-15277

Exploit de prueba de concepto para la vulnerabilidad de fuga de memoria en ImageMagick CVE-2017-15277, diseñado para usarse con el framework de…


memory-forensicsvulnerability-analysisexploitation+2
5hace 6 años
Anterior1…656667…95Siguiente








