
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 22 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 1 día
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 6h 39m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 2 días
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 1 día
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 8 días
angr preview#6

angr

GitHubangr/angr
9.0khace 18h 35m
capa preview#7

capa

GitHubmandiant/capa
6.1khace 4h 55m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 1 día
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 5h 58m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 29 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1678 resultados
metame preview

metame

GitHuba0rtega/metame

metame es un motor de código metamórfico para ejecutables arbitrarios

payload-generationreverse-engineeringmalware-analysis+2
605hace 7 años
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

Un desofuscador de Dalvik basado en patrones que utiliza ejecución limitada para mejorar el análisis semántico
android-securityreverse-engineeringmalware-analysis+1
504hace 7 años
VulFi preview

VulFi

GitHubaccenture/vulfi

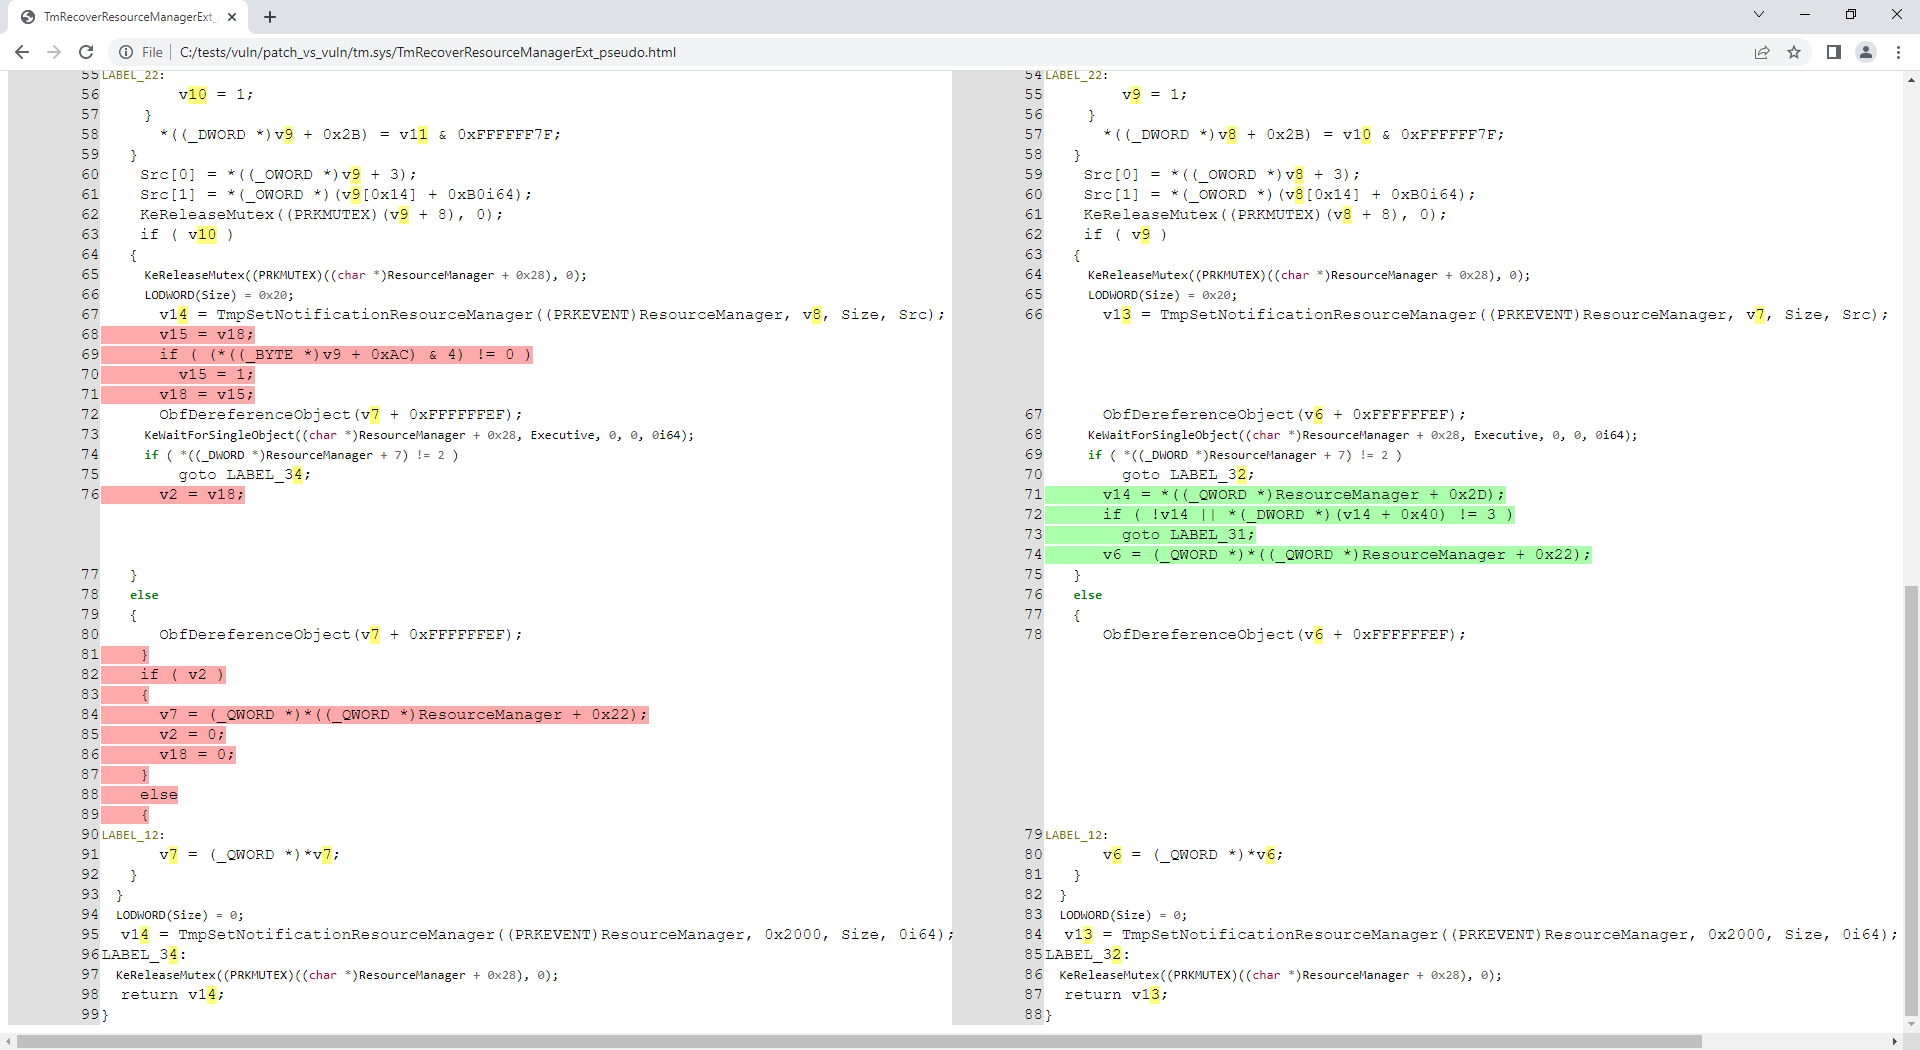
Plugin de IDA Pro para búsqueda basada en consultas dentro del binario, útil principalmente para la investigación de vulnerabilidades.
static-analysisvulnerability-analysisreverse-engineering+1
669hace 1 año
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt es un marco para analizar binarios con IDA Pro y buscar cosas en IDA Pro
embedded-systems-securityvulnerability-analysisreverse-engineering+4
393hace 3 años
zkar preview

zkar

GitHubphith0n/zkar

Analizador de protocolo de serialización Java basado en Go que analiza, vuelca y genera cargas útiles de deserialización con soporte de gadgets…
payload-generationvulnerability-analysisexploitation+1
653hace 6 meses
InstLatx64 preview

InstLatx64

GitHubinstlatx64/instlatx64

Base de datos exhaustiva de tablas de instrucciones x86/x64, latencias y detalles de microarquitectura para análisis de rendimiento de CPU e…

reverse-engineeringhardware-securitybinary-analysis+2
256hace 1 mes
ida_ifl preview

ida_ifl

GitHubhasherezade/ida_ifl

IFL - Interactive Functions List (complemento para IDA Pro)
static-analysiscode-analysisreverse-engineering+2
499hace 4 meses
engine preview

engine

GitHubdroidefense/engine

Droidefense: Marco Avanzado de Análisis de Malware Android
android-securitystatic-analysisdynamic-analysis-sandboxing+4
481hace 7 años
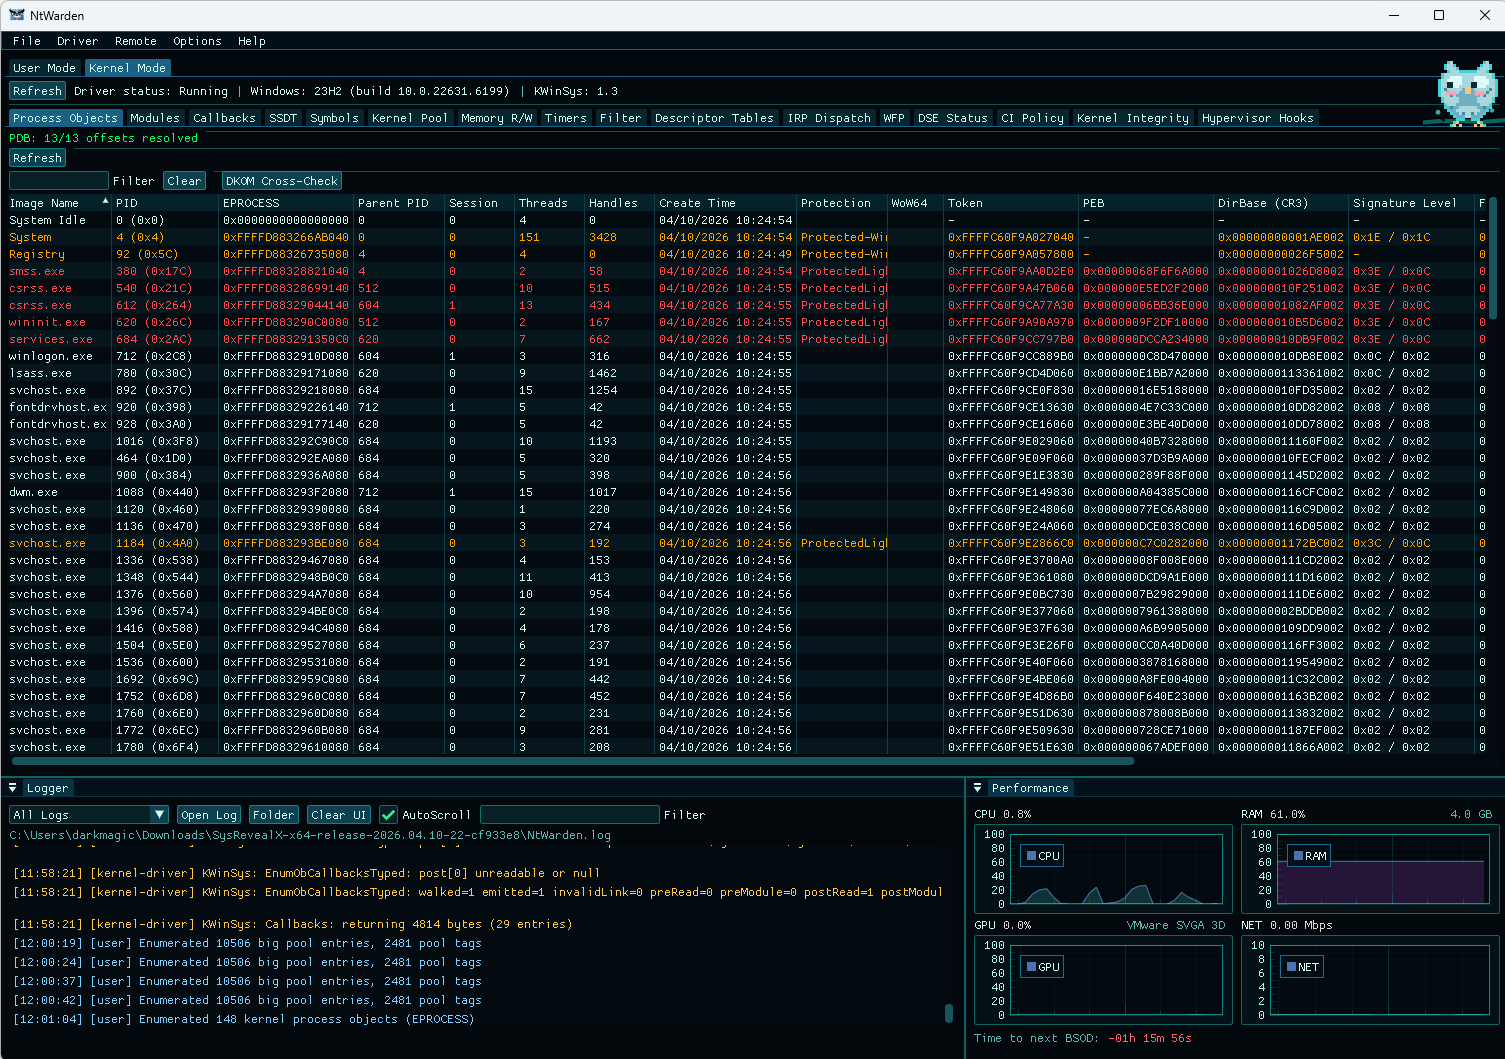
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Kit de herramientas de análisis e investigación de Windows
defensive-toolsmemory-forensicsmalware-analysis+4
676hace 6 meses
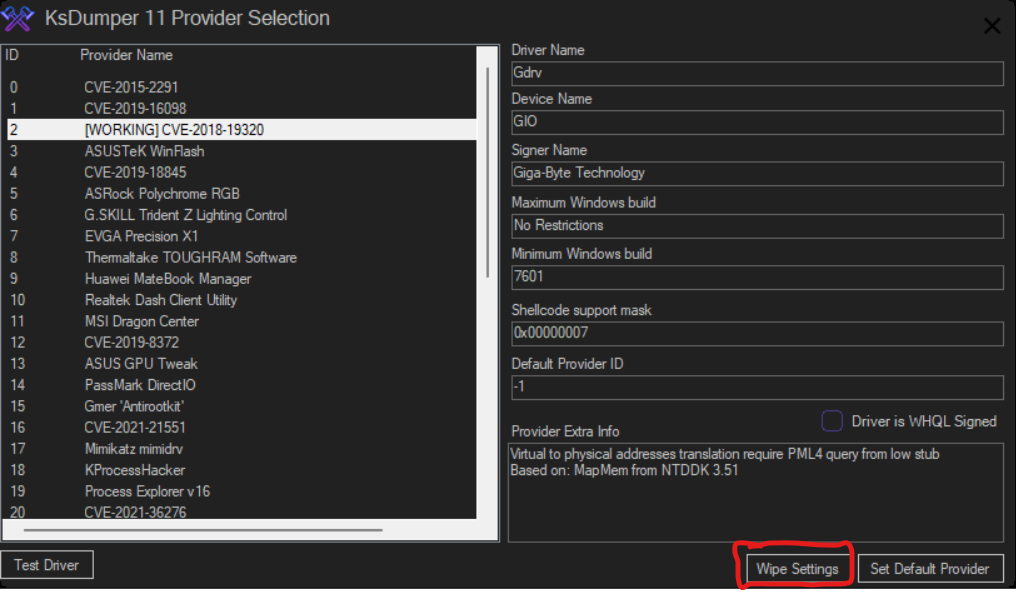
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Un renacimiento del clásico y legendario KsDumper
memory-forensicsexploitationreverse-engineering+1
597hace 1 año
BugId preview

BugId

GitHubskylined/bugid

Detecta, analiza e identifica de forma única los bloqueos en aplicaciones de Windows.
vulnerability-analysisdynamic-code-analysisdebuggers+2
525hace 1 año
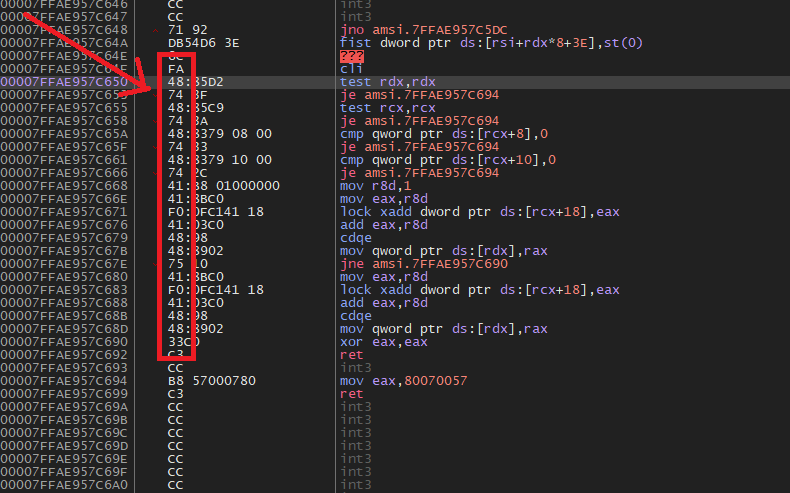
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

Bypass de AMSI de por vida
reverse-engineeringbinary-analysisred-teaming+1
680hace 3 años
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

Un kit de herramientas de IDA para analizar kernelcaches de iOS.
embedded-systems-securitystatic-analysisios-security+6
305hace 7 años
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

Plugin de Ghidra que automatiza el análisis de firmware UEFI mediante la identificación de GUID conocidos, protocolos, manejadores SMI y funciones de…
embedded-systems-securityreverse-engineeringhardware-security+3
410hace 4 años
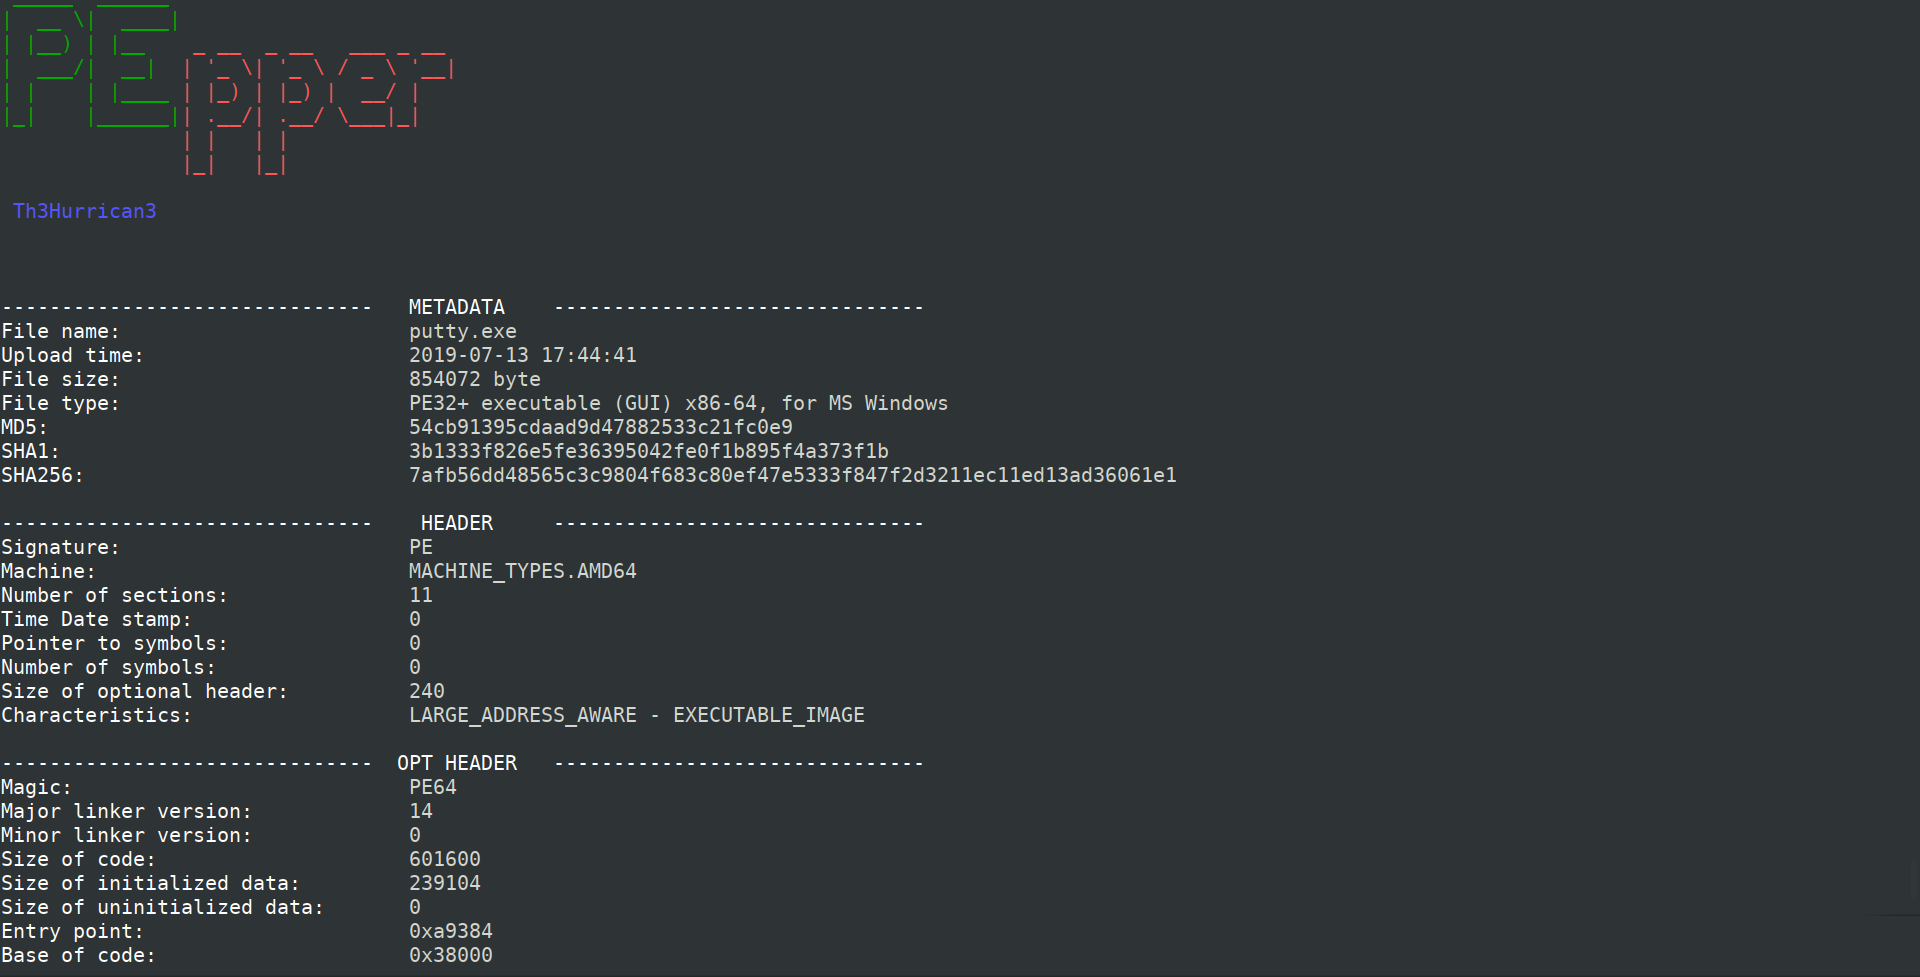
PEpper preview

PEpper

GitHub0x0be/pepper

Un script de código abierto para realizar análisis estático de malware en ejecutables portátiles.
static-analysisforensicsmalware-analysis+1
333hace 4 años
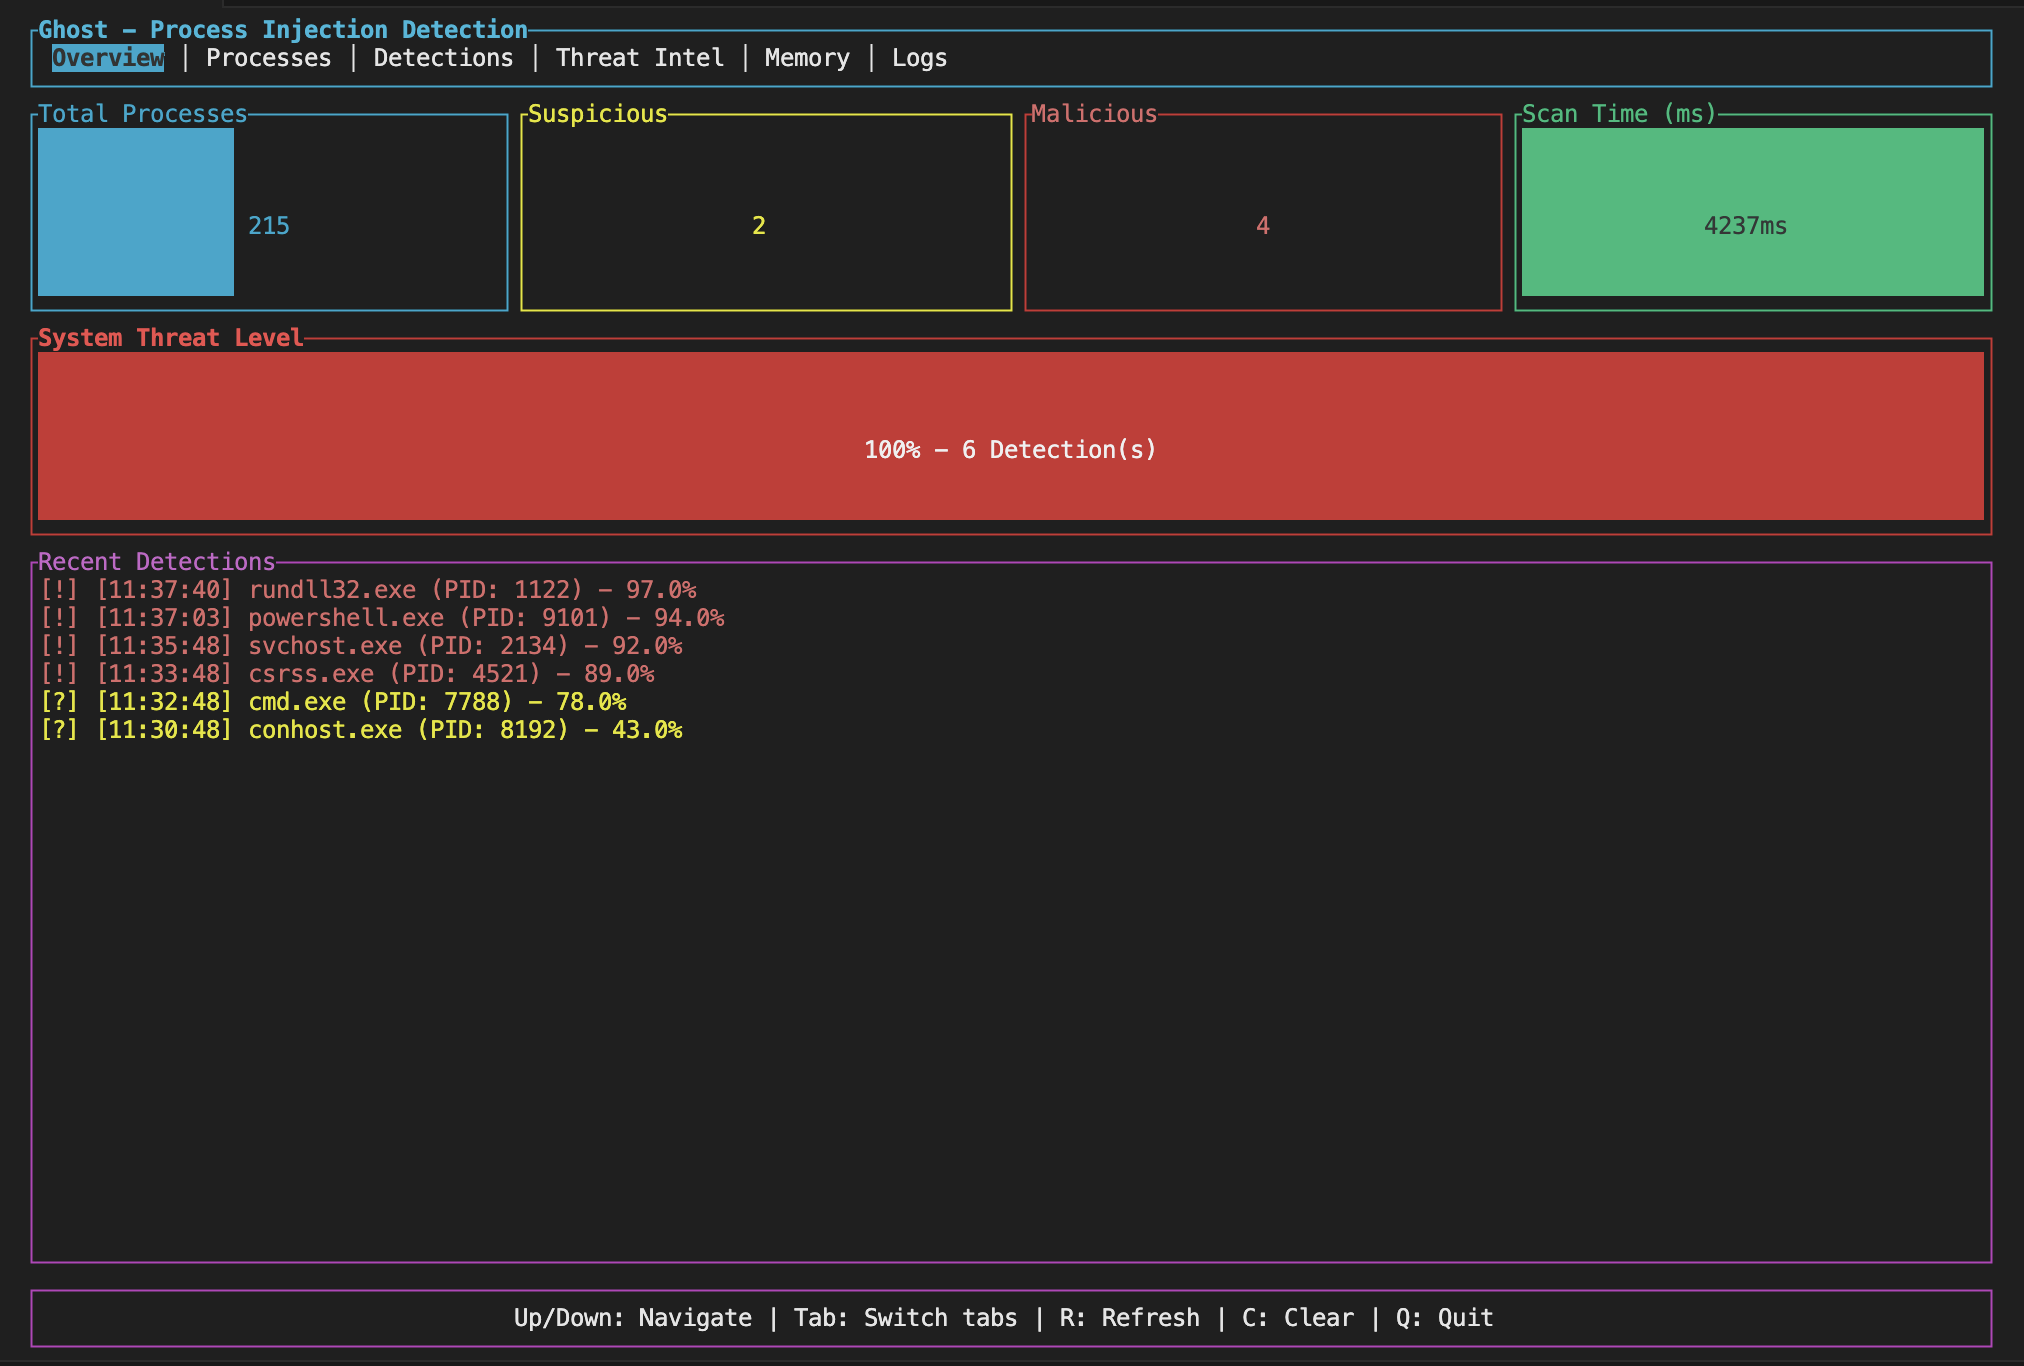
ghost preview

ghost

GitHubpandaadir05/ghost

Detecta inyección de procesos y manipulación de memoria utilizada por malware. Encuentra regiones RWX, patrones de shellcode, enganches de API,…
defensive-toolsmemory-forensicsreverse-engineering+6
382hace 3 meses
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

Invoca dinámicamente código no administrado arbitrario
ids-ips-evasionshellcodepost-exploitation+3
366hace 4 meses
gdb-static preview

gdb-static

GitHubhugsy/gdb-static

Repositorio público de GDB y GDBServer compilados estáticamente

exploitationreverse-engineeringdebuggers+3
397hace 5 años
Anterior1…212223…94Siguiente








