
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
metame — metame es un motor de código metamórfico para ejecutables arbitrarios | Kitploit

Herramientas/GitHubGitHub/a0rtega/metame
Generación de PayloadsIngeniería InversaAnálisis de MalwareAnálisis de BinariosExplotación de Binarios
GitHuba0rtega/metame

metame

metame es un motor de código metamórfico para ejecutables arbitrarios

Ver Repositorio
6059237hace 7 añosRevisado por Kitploit
Compartir

metame

metame es un motor de código metamórfico simple para ejecutables arbitrarios.

De Wikipedia:

El código metamórfico es código que, al ejecutarse, produce una versión lógicamente equivalente de su propio código bajo alguna interpretación. Esto es utilizado por virus informáticos para evitar el reconocimiento de patrones del software antivirus.

La implementación de metame funciona de la siguiente manera:

  1. Abrir un binario dado y analizar el código
  2. Reemplazar aleatoriamente instrucciones con equivalencias lógicas y de tamaño
  3. Copiar y parchear el binario original para generar una variante mutada

Actualmente soporta las siguientes arquitecturas:

  • x86 32 bits
  • x86 64 bits

Además, soporta una variedad de formatos de archivo, ya que radare2 se utiliza para el análisis de archivos y código.

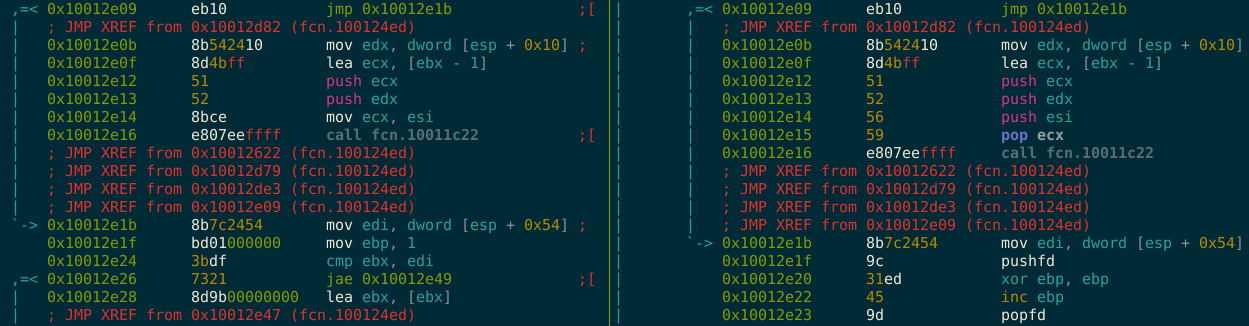
Ejemplo de código antes y después de la mutación:
texto alternativo

Pista: Dos instrucciones han sido reemplazadas en este fragmento.

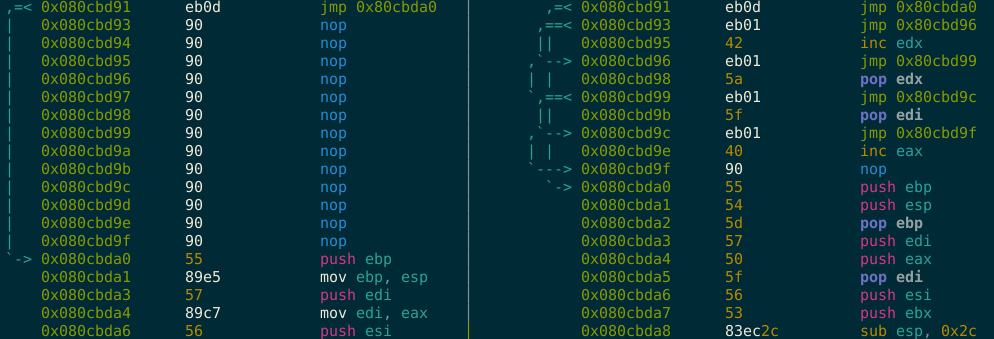
Aquí otro ejemplo de cómo puede mutar un NOP sled en código equivalente:
texto alternativo

Instalación

pip install metame

Esto también debería instalar las dependencias.

También necesitarás radare2. Consulta el sitio web oficial para las instrucciones de instalación.

simplejson también es "bueno tenerlo" para un pequeño aumento de rendimiento:

pip install simplejson

Uso

metame -i original.exe -o mutation.exe -d

Usa metame -h para obtener ayuda.

Licencia

Este proyecto se publica bajo los términos de la licencia MIT.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





