
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 oalabs/frida-extract
Herramienta de extracción basada en Frida.re para RunPE (y MapViewOfSection)
 mhelwig/adwind-decryptor
Descifrador simple para el troyano Java AdWind, jRAT, jBifrost
 mmozeiko/aes-finder
Utilidad para encontrar claves AES en procesos en ejecución
 cyberclues/rtf_exploit_extractor
Script para extraer el payload malicioso y el documento señuelo de los documentos de exploit de CVE-2015-1641
 ehabhussein/ollydbg-binary-execution-visualizer
ingeniería inversa, análisis visual de binarios
 risksense-ops/cve-2016-6366
Repositorio público para mejoras del exploit EXTRABACON
 isecpartners/introspy-ios
Perfilado de seguridad para iOS en caja negra
 nccgroup/pip3line
La navaja suiza de la manipulación de bytes.
 census/choronzon
Un fuzzer evolutivo basado en conocimiento
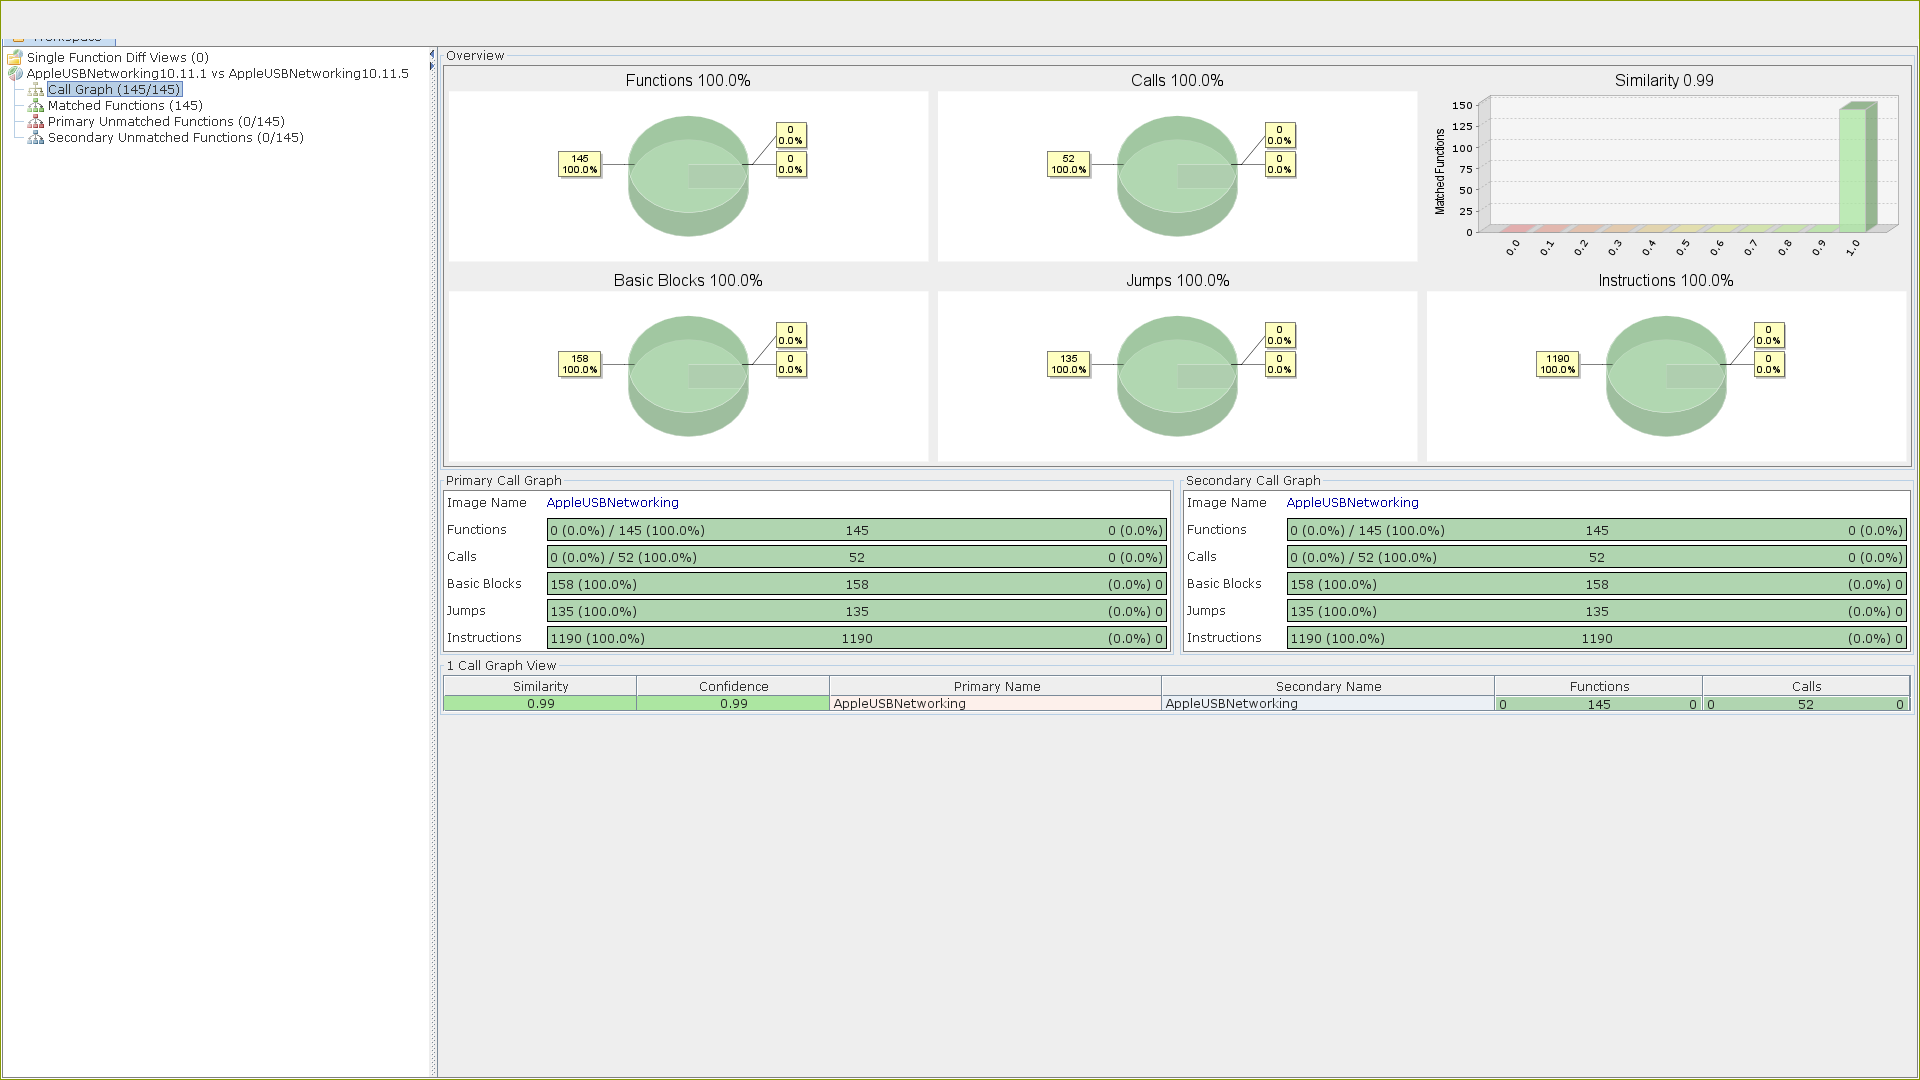 manouchehri/cve-2016-1734
Diff binario y análisis de AppleUSBNetworking.kext para CVE-2016-1734, una vulnerabilidad de red USB del kernel de macOS. Incluye verificación de…
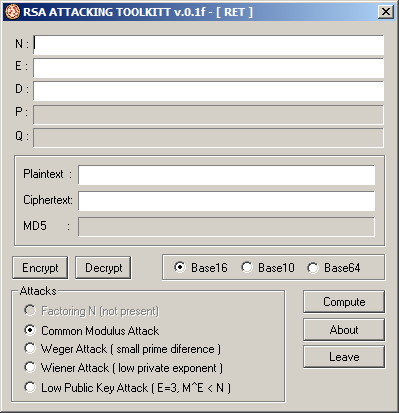 xyl2k/black-eye-rsa-attacking-toolkit-v0.1f-compiled
El gran toolkit de ataque RSA compilado para Windows.
 battelle/repsych
Guerra psicológica en la ingeniería inversa
 xoreaxeaxeax/repsych
Guerra psicológica en la ingeniería inversa
 v-p-b/pecloakcapstone
Fork de peCloak independiente de plataforma basado en Capstone
 nccgroup/libtalloc
libtalloc es un script de Python para usar con GDB que puede utilizarse para analizar el "asignador trivial" (talloc)
 malwaretech/fsthook
Una librería para interceptar funciones nativas mediante hooks de KiFastSystemCall.
 malwaretech/fakembr
Rootkit estilo TDL4 para suplantar solicitudes de lectura/escritura al registro maestro de arranque








