
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 Omisión de autenticación en Telnetd de GNU Inetutils
 t0tooro/cve-2025-24054-lab
Laboratorio de blue team: detección y mitigación de CVE-2025-24054 (divulgación de hash NTLM de Windows) con Sysmon, Wazuh SIEM y Directivas de grupo.
 trinadh465/openssl-1_0_1g_cve-2015-3194
Instantánea del código fuente de OpenSSL 1.0.1g, que proporciona una biblioteca criptográfica SSL/TLS y de propósito general con cifrados, resúmenes…
 fr3d-/moodle-token-stealer
CVE-2019-14830
 derrickschoen/laravel-framework
Fork de laravel/framework 10.50.2 con CVE-2026-48019 (inyección CRLF en la regla de correo electrónico predeterminada) retroportado a…
 elevenpaths/latch-plugin-openvpn-as
Complemento Latch para OpenVPN Access Server que permite la autenticación de dos factores (2FA) para asegurar conexiones VPN con contraseñas de un…
 kajzingerakos/cve-2026-25253
Prueba de concepto del exploit para CVE-2026-25253, que demuestra la ejecución remota de código con un solo clic en OpenClaw mediante el robo de…
 kit-lang/packages/kit-jwt
Codificación y decodificación de JSON Web Token (JWT) para Kit
 bimboxh4/cve-2025-66039_cve-2025-61675_cve-2025-61678_reepbx
Esta vulnerabilidad permite a atacantes remotos autenticados y no autenticados ejecutar código remoto en instancias FreePBX vulnerables. Estos…
 1872892142/jboss-autopwn-1
JBoss Autopwn como se presentó en BlackHat Europe 2010 - esta versión incorpora CVE-2010-0738, la vulnerabilidad de omisión de autenticación de JBoss…
 minh3102011/cve-2026-18963_analyst
Laboratorio basado en Docker para reproducir el CVE-2026-18963 de Keycloak, que incluye la configuración de la versión vulnerable, el sembrado de…
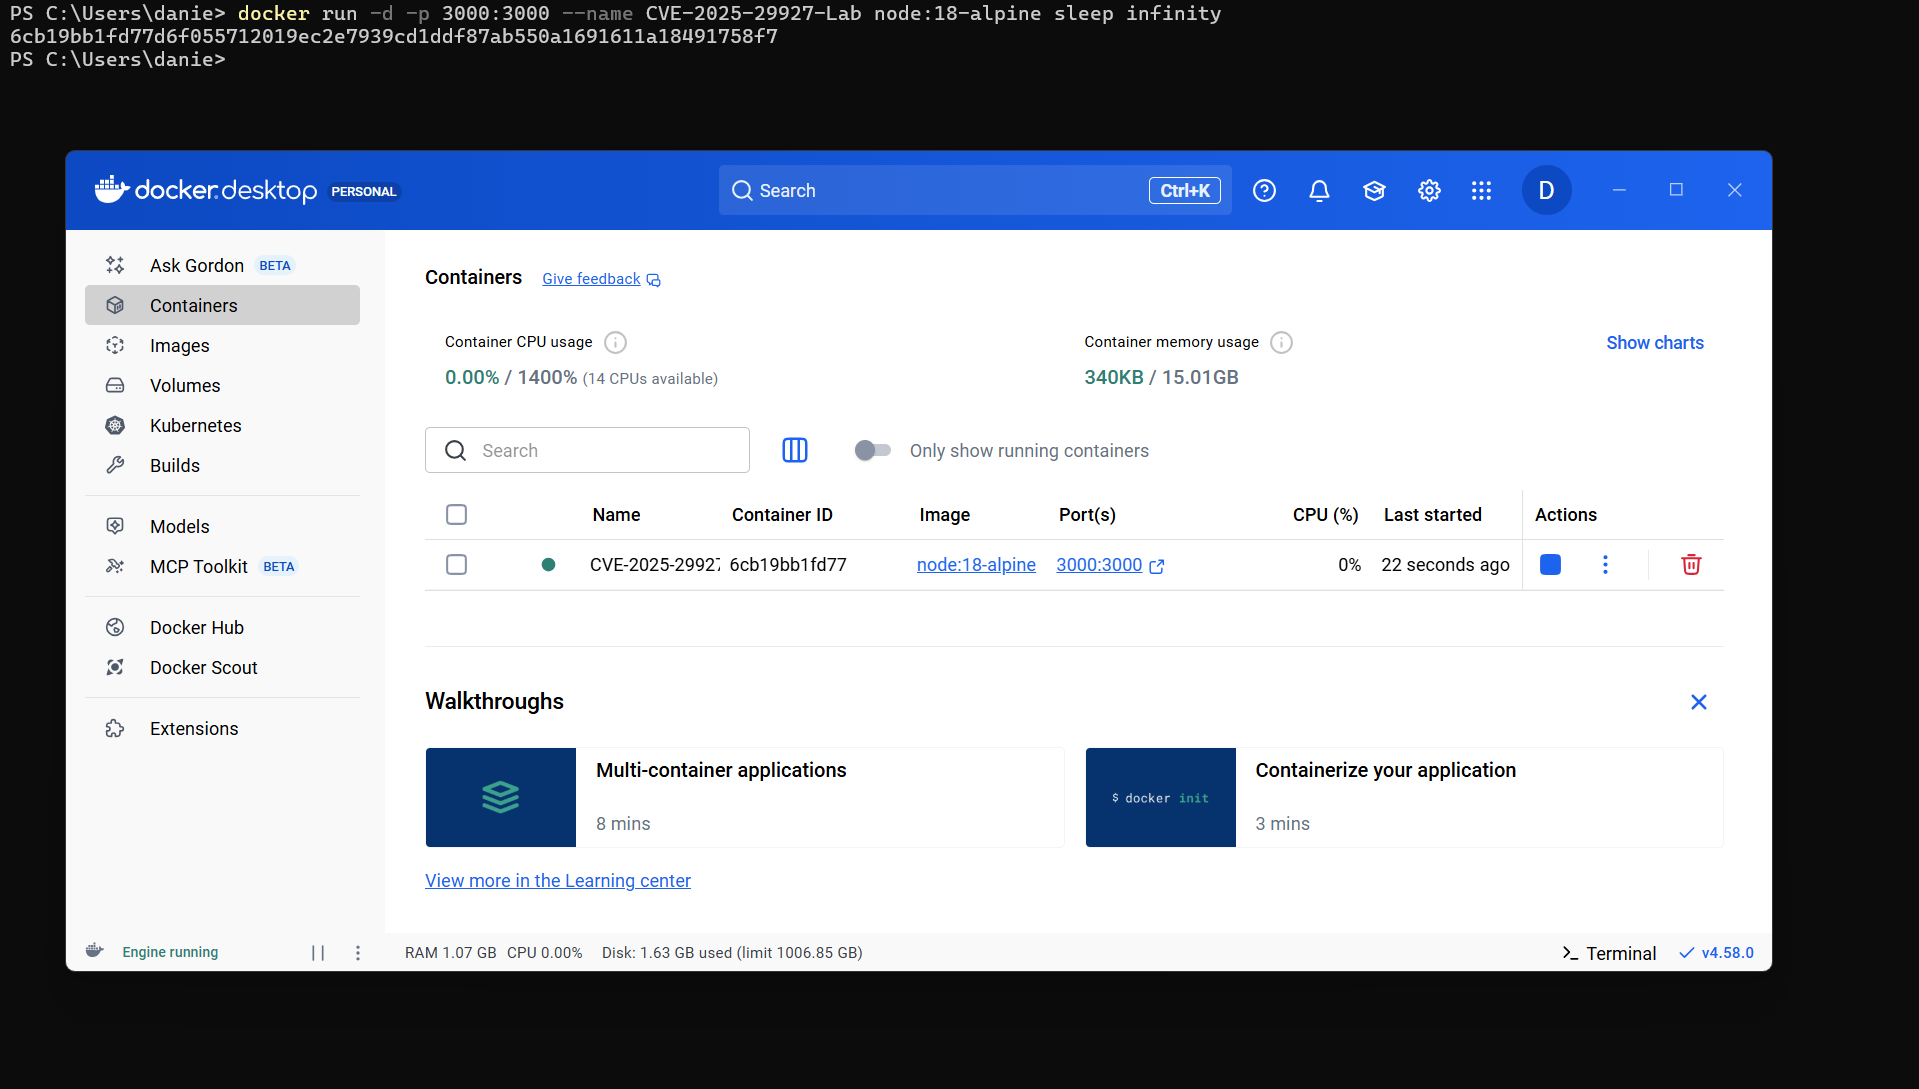 danielhallbro/cve-2025-29927-nextjs-bypass-poc
Una prueba de concepto para CVE-2025-29927 que demuestra una evasión de middleware en versiones de Next.js anteriores a la 13.5.9
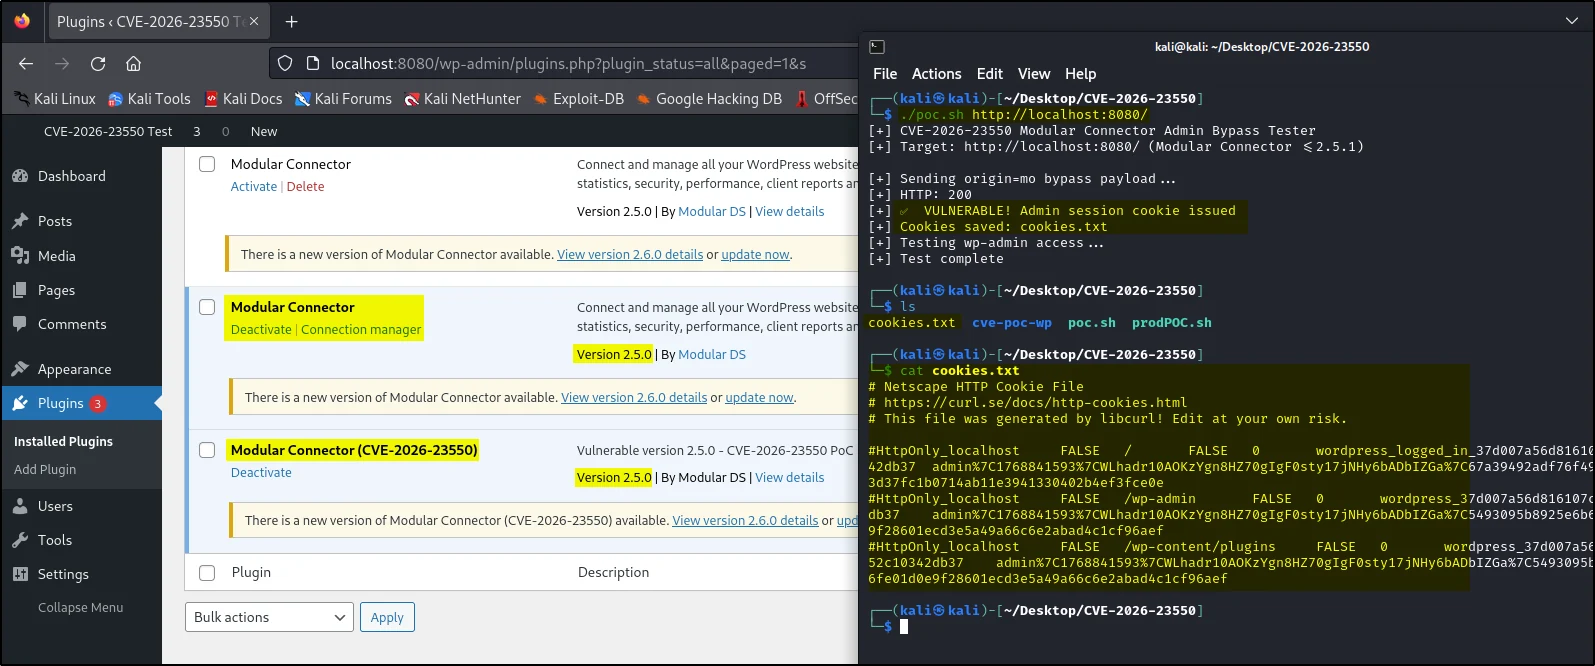 thetorjancaptain/cve-2026-23550-poc
CVE-2026-23550 - Plugin de WordPress Modular DS **Acceso de Administrador No Autenticado**
 kartik2005221/cve-2025-58434-poc
Exploit de prueba de concepto para CVE-2025-58434, que demuestra la toma de control de cuentas sin autenticación en Flowise mediante tokens de…
 yuxblank/cve-2022-2466---request-context-not-terminated-with-graphql
Prueba de concepto para CVE-2022-2466 que demuestra la terminación del contexto de solicitud GraphQL no autenticado en Quarkus/SmallRye, evadiendo…
 0xf3d0rq/cve-2017-7921
CVE-2017-7921 es una vulnerabilidad crítica (puntuación CVSS: 9.8) que afecta a múltiples modelos de cámaras IP y DVR de Hikvision, divulgada por…
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
Prueba de concepto (PoC) para una vulnerabilidad de omisión de autenticación que afecta a aplicaciones que utilizan pac4j-jwt con JWE (Cifrado JSON…
 phaedrik/cve-2023-23397-poc
Dos PoCs que creé para la vulnerabilidad NTLM de Outlook CVE-2023-23397, para uso interno.








