
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 menevarad007/cve-2026-37749
Prueba de concepto para inyección SQL en CodeAstro Simple Attendance Management System 1.0, que demuestra la omisión de autenticación mediante un…
 skynoxk/cve-2025-40554
Explotación de CVE-2025-40554
 davidxbors/cve-2023-47504-poc
Exploit de prueba de concepto para CVE-2023-47504 dirigido al plugin Elementor de WordPress. Requiere credenciales de suscriptor y acceso a…
 eynaexp/cve-2024-27198-poc
escáner masivo de prueba de concepto dirigido a instancias de JetBrains TeamCity afectadas por CVE-2024-27198
 eliasdekiniweek/cve-2022-26923
Explotación de CVE-2022-26923
 itzvenom/cve-2023-6329
Exploit PoC en Python para la omisión de autenticación CVE-2023-6329 en Control iD iDSecure. Reconstruye credenciales de administrador mediante un…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Herramienta CLI para detectar y actualizar hashes de contraseñas BCrypt con el factor de trabajo vulnerable 31, integrándose con bases de datos de…
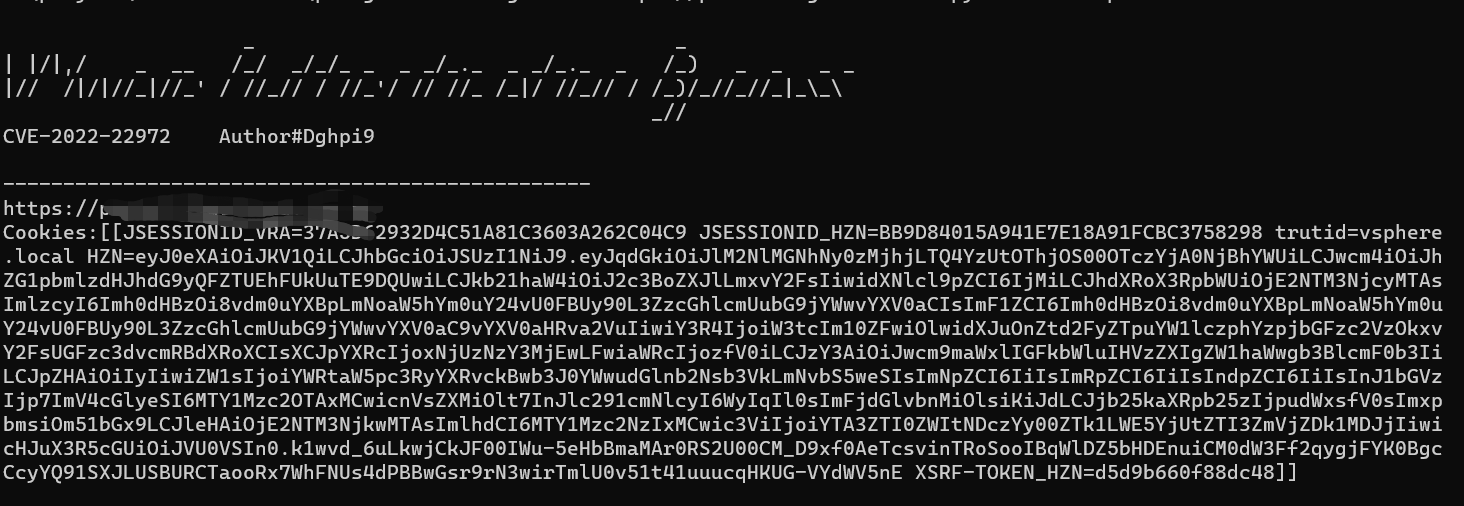 xk4ng/cve-2022-22972
bypass de autenticación de VMware
 nxploited/cve-2025-15521
El plugin The Academy LMS – WordPress LMS Plugin for Complete eLearning Solution para WordPress es vulnerable a la escalada de privilegios mediante…
 daeda1usuk/cve-2025-59390-
CVE-2025-59390 e inverso de ThreadLocalRandom
 drew-alleman/cve-2020-11651
Un script que explota SaltStack CVE-2020-11651 y CVE-2020-11652 para agregar nuevos usuarios a un master Salt vulnerable inyectando entradas en…
 gpotter2/cve-2024-20674
Exploit para CVE-2024-20674: bypass de autenticación mutua de Kerberos mediante un fallo lógico en el manejo de U2U TGT-REP del lado del cliente.…
 jfriedli/cve-2025-10658
Script de exploit en Python para CVE-2025-10658: fuerza bruta de OTP de 6 dígitos en el inicio de sesión de invitado de WordPress SupportCandy para…
 cyb3rmaddy/cve-2023-23397-report
Una demo de explotación de la vulnerabilidad de elevación de privilegios de Outlook.
 starawneh/cve-2025-4094
CVE-2025-4094 – Plugin Digits de WordPress < 8.4.6.1 - Bypass de Autenticación OTP
 jptr218/proftpd_bypass
Una implementación de CVE-2015-3306
 iveresk/cve-2022-31749
Verificador PoC para CVE-2022-31749 que explota una vulnerabilidad de inyección de parámetros en la interfaz SSH de WatchGuard para exfiltrar…
 honestcorrupt/phonepe-sensitive-data-exposure-cve-2025-5154
CVE-2025-5154: Prueba de concepto para el almacenamiento local sin cifrar de tokens de autenticación, datos personales (PII) y datos KYC en la…








