
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 xqi1337/poc-cve-2026-0073
CVE-2026-0073 - Bypass de Autenticación Mutua Inalámbrica de ADB PoC
 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 volcado/restauración de BD no autenticado (admin_api_key fail-open). Laboratorio + PoC, verificado e2e.
 covepseng/cve-2026-43515-poc
PoC de explotabilidad para CVE-2026-43515 (omisión de restricciones de Apache Tomcat).
 x41sec/pam_pkcs11
Corrección de errores de pam_pkcs11
 muhammedhussein17/keycloak
Investigación de seguridad que revela CVE-2026-9794, una falla de enumeración de ID de cliente no autenticado en Keycloak SAML ECP mediante…
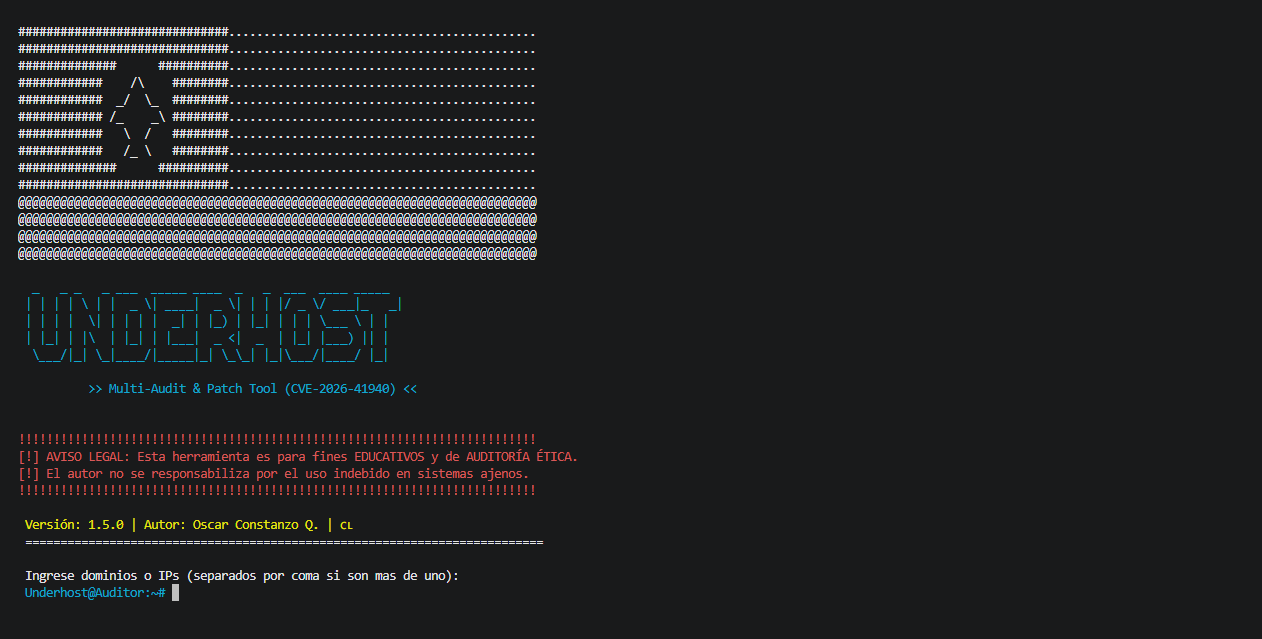 underh0st/cpanel-audit-remediation-tool
Herramienta de auditoría y respuesta a incidentes para la vulnerabilidad CVE-2026-41940
 wingerbijay/cve-2021-27876
Exploit de RCE sin autenticación para el Agente de Veritas Backup Exec (CVE-2021-27876/77/78): evasión de autenticación SHA hasta SYSTEM vía NDMP
 xshadow-here/cve-2026-8181
CVE-2026-8181 | Burst Statistics 3.4.0 - 3.4.1.1 - Omisión de Autenticación para la Toma de Control de una Cuenta de Administrador
 musa-xvi/active-directory-badsuccessor
Una sala de TryHackme que cubre la explotación de CVE-2025-53779 usando windows.
 corelight/petitpotam
Detecta ataques de retransmisión NTLM mediante la explotación de PetitPotam usando Zeek, distinguiendo intentos exitosos y fallidos al analizar los…
 sh4den/cve-2025-48827
Este repositorio contiene un exploit de prueba de concepto para CVE-2025-48827, una vulnerabilidad crítica de omisión de autenticación que afecta a…
 0xdaeras/flowise-cve-2025-58434-chain-59528
FlowiseAI CVE-2025-58434 & CVE-2025-59528 exploit PoC, demostrando ATO no autenticado mediante filtración de token de restablecimiento, seguido de…
 aykhan32/cve-2026-51788
Advertencia detallada de CVE-2026-51788 sobre una vulnerabilidad DoS en cleverange_auth v0.1.10, con análisis técnico, puntuación CVSS y orientación…
 rootdirective-sec/cve-2026-44338-lab
Laboratorio basado en Docker que demuestra la omisión de autenticación CVE-2026-44338 en la API Flask heredada de PraisonAI. Incluye servicios…
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: Autenticación faltante en el endpoint de cuentas de usuario — Gardyn Home Kit (ICSA-26-055-03)
 ssh-mitm/ssh-mitm
Espejo movido — ver GitHub y Codeberg
 dokter69/cve-2025-2563
Exploit de subprocesos múltiples para CVE-2025-2563 dirigido a la escalada de privilegios no autenticada en el complemento User Registration &…
 hieuminhnv/cve-2026-29198-poc
Exploit de prueba de concepto para CVE-2026-29198: inyección NoSQL en la autenticación OAuth2 de Rocket.Chat, que permite escalada de privilegios en…








