
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 sangsenimanwartefak/cve-2026-7458
Exploit de prueba de concepto en Python para CVE-2026-7458, una omisión de autenticación no autenticada en el plugin de WordPress PickPlugins User…
 izxci/cve-2026-8809
Advanced Custom Fields: Extended <= 0.9.2.5 - Escalada de Privilegios no Autenticada mediante Bypass de Validación al Parámetro '_acf_post_id'
 brainbob/cve-2026-76578
Prueba de concepto de exploit para CVE-2026-76578 y CVE-2026-76560, encadenando un LDAP ADD anónimo con un bypass de SELFDN en 389-ds para obtener…
 sanupl/cve-2021-46067
CVE-2021-46067 - En Vehicle Service Management System 1.0, un atacante puede robar las cookies, lo que conduce a la toma de control total de la…
 pulentoski/explotacion-cve-2023-32315-openfire
Exploit en Python para CVE-2023-32315 dirigido a servidores Openfire. Omite la autenticación del panel de administración mediante un recorrido de…
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7 carece de limitación de velocidad en POST /auth/token. Un atacante no autenticado puede realizar intentos ilimitados de…
 nickpaulsec/2026-41940-poc
CVE-2026-41940: detectar y explotar la vulnerabilidad de cPanel
 chenjp/cve-2026-29145-tester
Este repositorio contiene un entorno de prueba de concepto (PoC) diseñado para probar la CVE-2026-29145.
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: Cadena de conexión iothubowner embebida — Gardyn Home Kit (ICSA-26-055-03)
 itres-labs/usbcoercer
USBCoercer convierte una placa de desarrollo ESP32 con USB-OTG nativo en un gadget Ethernet-over-USB capaz de coaccionar la configuración del proxy…
 simoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit
Exploit de ataque de sincronización remota para Apache mod_auth_digest (CVE-2026-33006) que evita la autenticación Digest mediante una cascada…
 nefhara/cve-2022-26923
Explotación automatizada de CVE-2022-26923 (Certifried)
 randomrobbiebf/sap-brute
Fuerza bruta de inicio de sesión SAP Netweaver.
 0xrixet/craftcms-poc-cve-2026-31266
Investigación de seguridad sobre el mecanismo de autenticación de Craft CMS
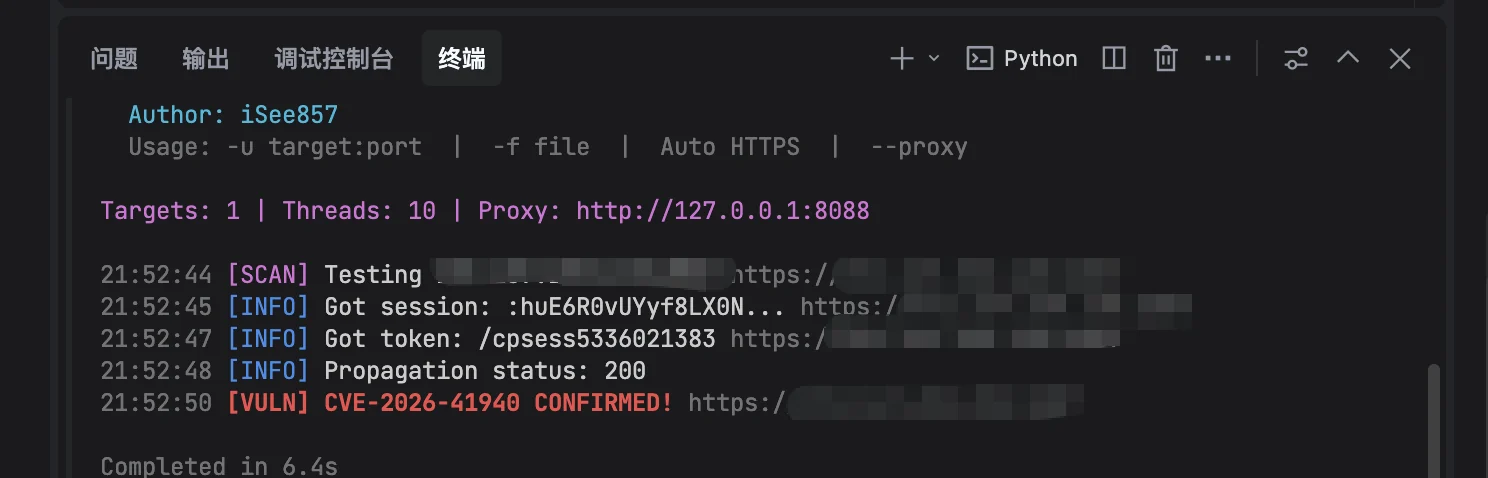 isee857/cpanel-whm-cve-2026-41940-authbypass
Escáner para la omisión de autenticación en cPanel y WHM (CVE-2026-41940) que detecta versiones vulnerables mediante inyección CRLF y manipulación de…
 sangsenimanwartefak/cve-2026-23550
Exploit en Bash para CVE-2026-23550 que desencadena un inicio de sesión de administrador de WordPress sin autenticación mediante una solicitud REST…
 harygovind/cve-2026-24061
CVE-2026-24061-PoC
 0xblackash/cve-2026-20127
CVE-2026-20127








