
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit
 horizon3ai/cve-2024-28987
Exploit de prueba de concepto para CVE-2024-28987 dirigido a la vulnerabilidad de credenciales codificadas de SolarWinds Web Help Desk. Automatiza la…
 h4k6/cve-2023-2982-poc
Inicio de sesión y registro social de WordPress (Discord, Google, Twitter, LinkedIn) <=7.6.4 - bypass de autenticación
 w000i/cve-2021-44910_springblade
Herramienta de detección de vulnerabilidades para la autenticación JWT del framework SpringBlade
 0xyur1/cve-2026-41940
Bypass de autenticación en cPanel/WHM (Vulnerabilidad de día cero)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 Omisión de autenticación no autenticada para tomar control de cuenta de administrador | Prueba de…
 projectdiscovery/tunnelx
TunnelX es una herramienta ligera de tunelización de entrada diseñada para crear un servidor proxy SOCKS5 seguro para enrutar el tráfico de red.
 kartik2005221/cve-2025-58434-and-59528-poc
PoC modular para CVE-2025-58434 (toma de control de cuenta) y CVE-2025-59528 (RCE) en Flowise. Automatiza la cadena de ataque completa desde la fuga…
 chybeta/cve-2017-11427-demo
La demostración de CVE-2017-11427
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP para WooCommerce, Notificaciones de Pedidos y Recuperación de Carrito Abandonado, plugin para WordPress; SMS Alert <3.9.6; Escalada de…
 nccgroup/winauthlib
Una librería de autenticación de dominio de Windows para probar credenciales.
 j4ck3lsyn-gen2/cve-2026-48558
PoC de bypass de autenticación OIDC de SimpleHelp
 makarov05bm/wsgoat
La aplicación vulnerable que te enseñará cómo hackear WebSockets
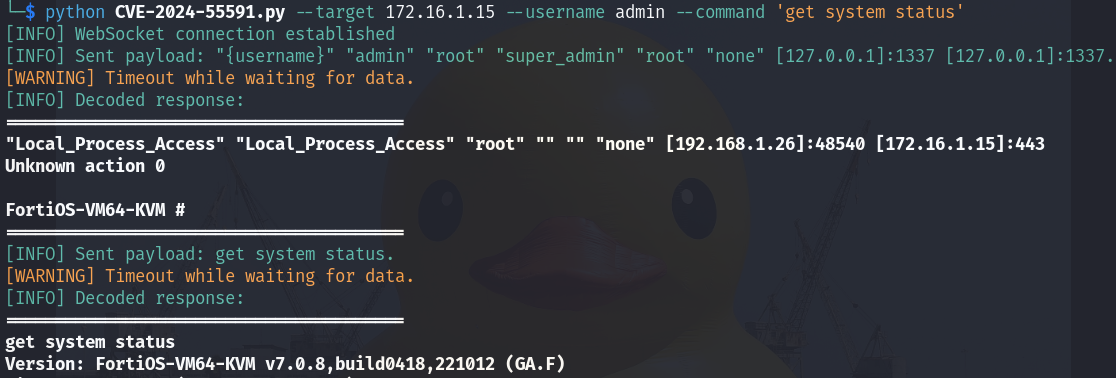 virus-or-not/cve-2024-55591
Una vulnerabilidad de omisión de autenticación mediante una ruta o canal alternativo [CWE-288] que afecta a FortiOS y FortiProxy puede permitir que…
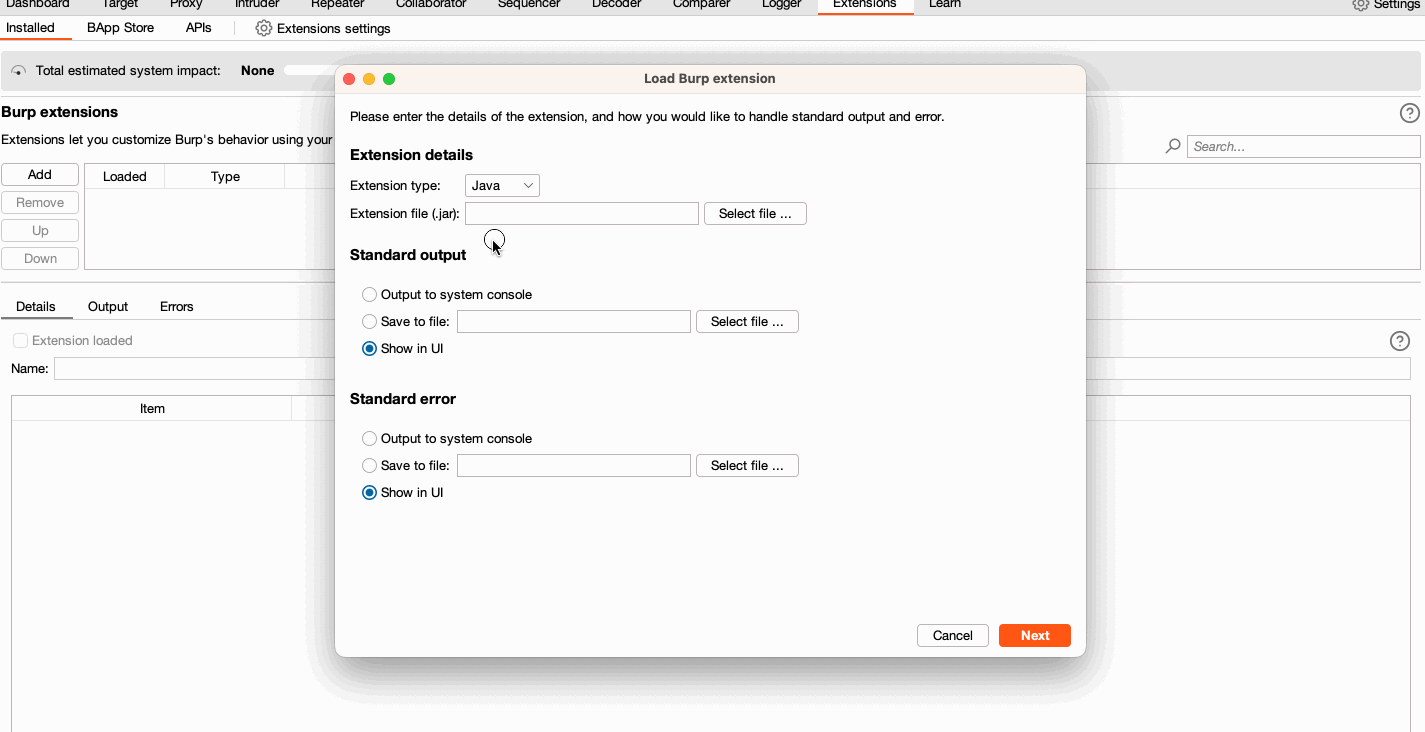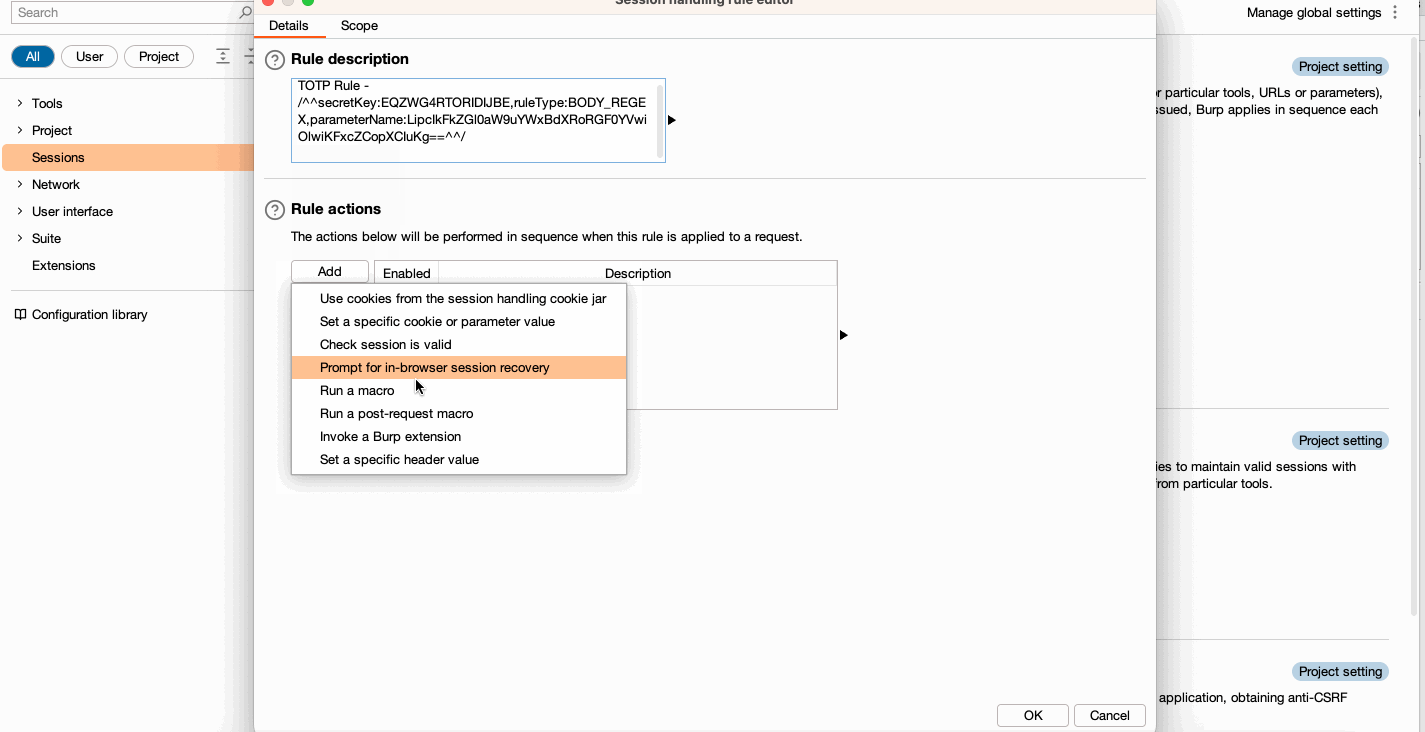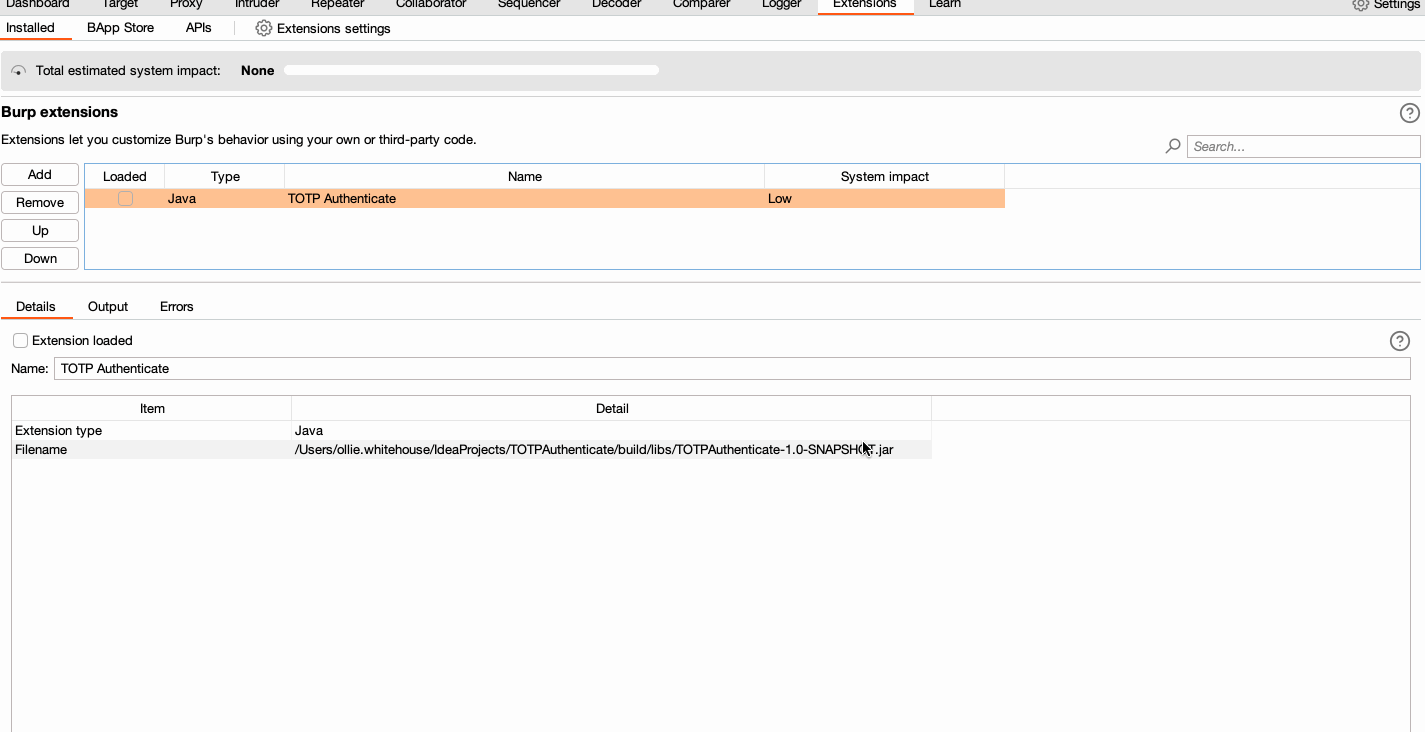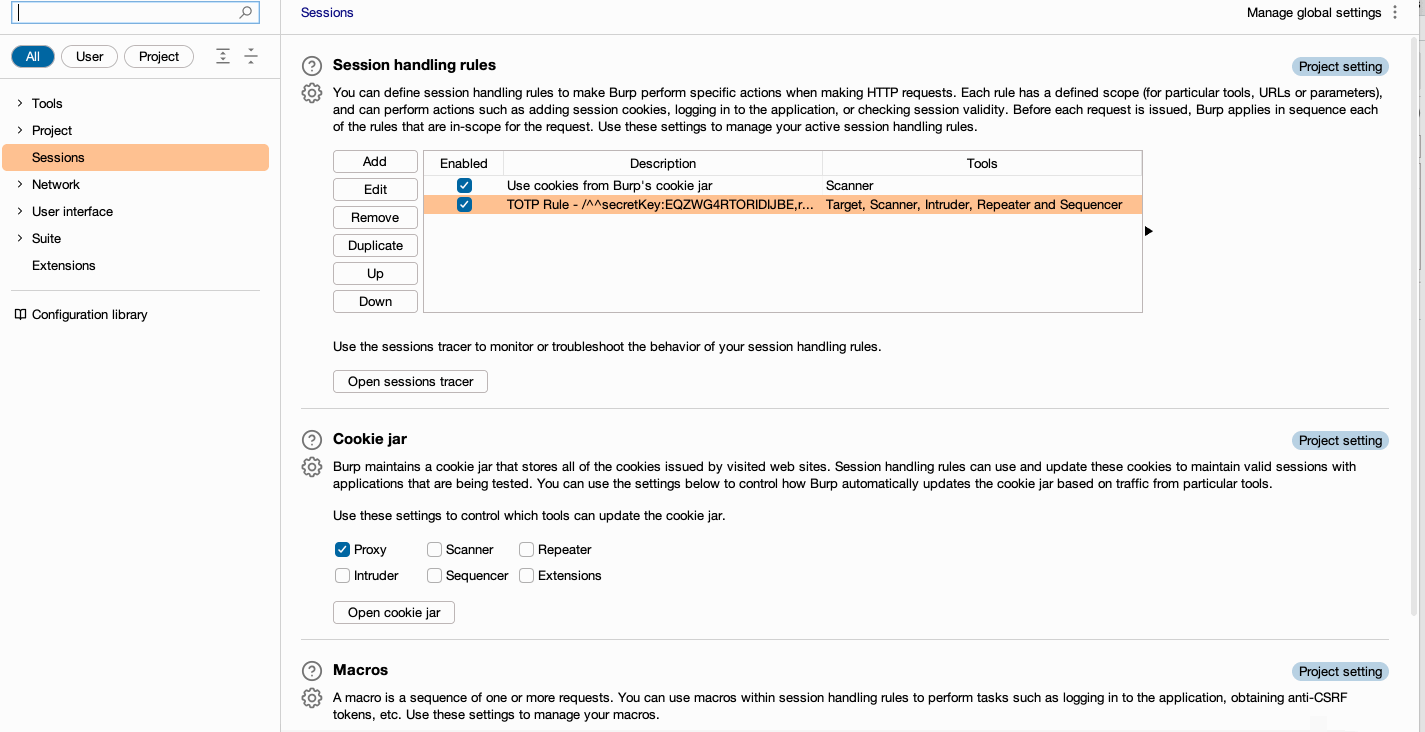 hannah-portswigger/totpauthenticate
Esta extensión, para Burp Suite Enterprise Edition, utiliza reglas de manejo de sesiones para proporcionar un token TOTP a las solicitudes salientes.
 zayan-mohamed/orb
Orb es una utilidad segura, centrada en la terminal, que te permite compartir una carpeta local a través de internet mediante cifrado de extremo a…
 mandiant/vcsa-hardening-tool
Endurecimiento automatizado de Zero Trust y auditoría forense para VMware vCenter Server Appliance (VCSA)

 racerz-fighting/cve-2024-32113-poc
Apache OfBiz vulnerabilidades








