
 #1
Herramientas MFA, SSO, sin contraseña, biométricas y de proveedor de identidad.
Recomendado por Kitploit

 rnb-team/loghound
Analizador de EVTX post-explotación para el mapeo de BloodHound
 muhammad-usama-sardar/intra-handshake-fail
Borrador de Internet del IETF que analiza los riesgos de atestación temprana en los handshakes TLS atestados, documentando CVE-2026-33697 y…
 lovechoudoufu/about_cobaltstrike4.5_cdf
Versión 4.5 de CobaltStrike crackeada, eliminación de la característica checksum8, bypass de BeaconEye, corrección de la fuga de stage por ruta…
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) es un exploit para CVE-2018-19466 (LDAP Credentials Disclosure on Portainer). Presentado en DevFest Siberia 2018
 gh-ost00/cve-2024-28987-poc
Vulnerabilidad de credenciales codificadas de forma fija en Web Help Desk (CVE-2024-28987)
 its-arun/cve-2020-35682
Exploit de prueba de concepto para CVE-2020-35682: omisión de autenticación SAML en ManageEngine ServiceDesk Plus, que permite la escalada de…
 rbih-boulanouar/cve-2024-4040
Prueba de concepto del exploit para CVE-2024-4040, una inyección de plantillas del lado del servidor en CrushFTP que permite la lectura de archivos…
 d3n14ld15k/cve-2024-11680_poc_exploit
Este repositorio contiene un exploit de Prueba de Concepto (PoC) para CVE-2024-11680, una vulnerabilidad crítica en ProjectSend r1605 y versiones…
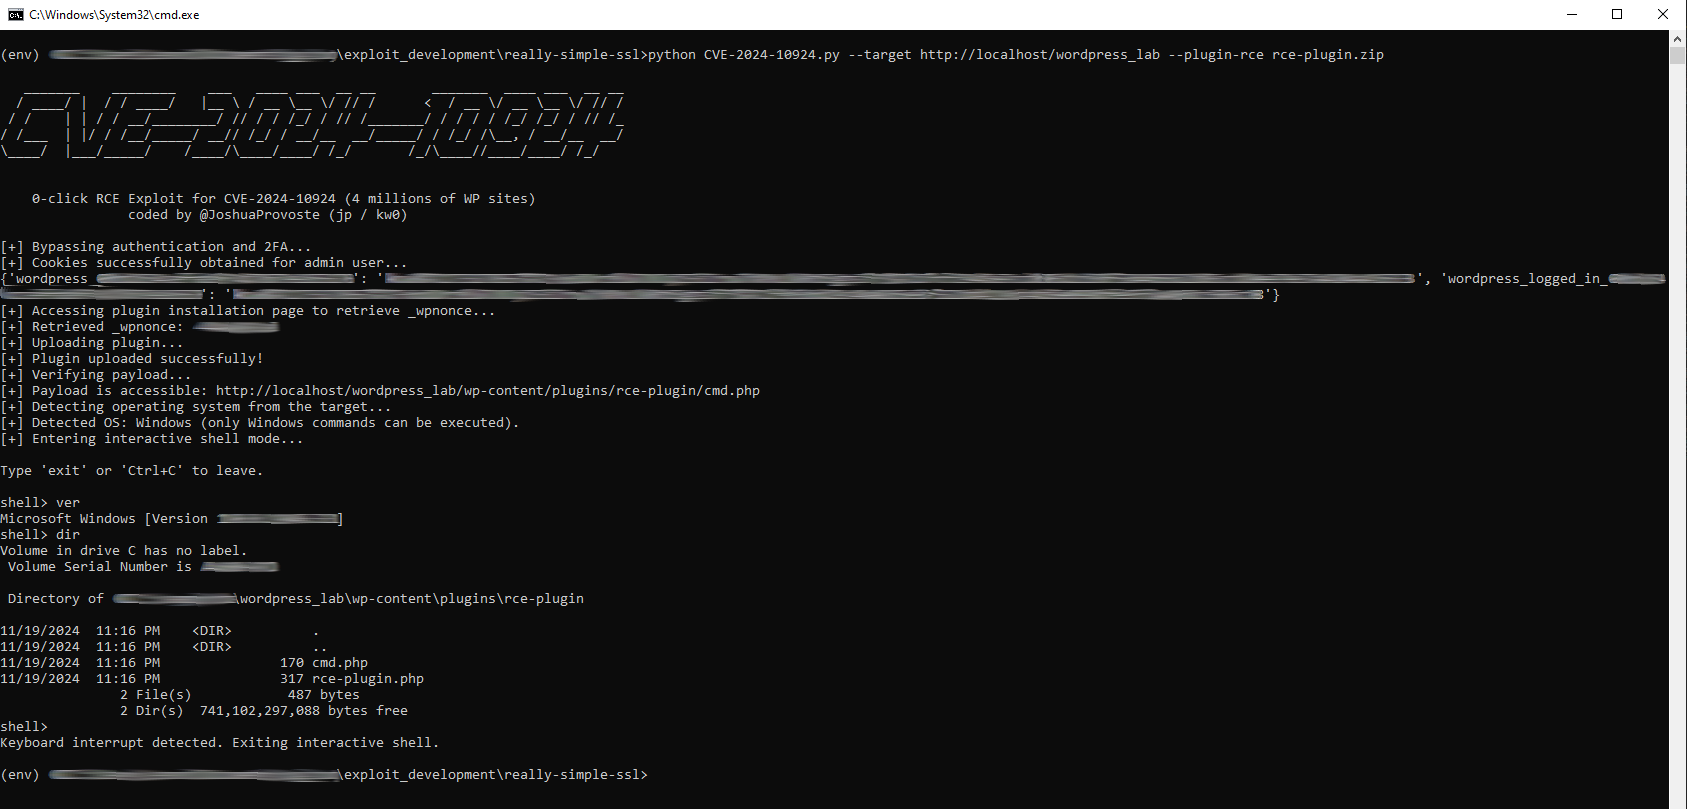 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
Exploit de bypass de autenticación no autenticada a RCE para CVE-2024-10924. Abusa de un bypass de autenticación y 2FA en el plugin Really Simple…
 cyberauth/cve-2026-20079
Implementa la cadena authentication-bypass-to-root-RCE CVE-2026-20079 contra Cisco Secure FMC usando los modos fingerprint, check, proof y exploit…
 zux0x3a/adfly
herramienta de consulta de Active Directory que utiliza el protocolo LDAP, ayuda a los red teamer / testers de penetración a validar credenciales de…
 d0rb/cve-2024-41107
Exploit de prueba de concepto para CVE-2024-41107 dirigido a la omisión de autenticación SAML en Apache CloudStack versiones 4.5.0–4.18.2.1 y…
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud Single Sign On (SSO): una función habilitada por defecto de fábrica una vez que registras cualquier…
 seckatie/cve-2019-8978
Banner Web Tailor y Banner Enterprise Identity Services Divulgación de vulnerabilidades
 dongpohezui/cve-2021-33045
Exploit para la omisión de autenticación de cámaras Dahua (CVE-2021-33045) usando mitmproxy para interceptar y modificar solicitudes de inicio de…
 nccgroup/nlahoney
Investigación Asociada a NLA Honeypot
 opfour/op4
Mensajero cifrado basado en terminal con criptografía post-cuántica, protocolo Double Ratchet y anonimato de Tor. Incluye frase de paso de coacción,…
 mavlevin/d-link-cve-2021-27342-exploit
Exploit para la vulnerabilidad CVE-2021-27342 (omisión de la protección de autenticación por fuerza bruta en telnet)








