
 projectdiscovery/tunnelx
TunnelX es una herramienta ligera de tunelización de entrada diseñada para crear un servidor proxy SOCKS5 seguro para enrutar el tráfico de red.

TunnelX es una herramienta ligera de tunelización de entrada diseñada para crear un servidor proxy SOCKS5 seguro para enrutar el tráfico de red. TunnelX está creado para permitir el escaneo de redes internas desde la plataforma ProjectDiscovery, garantizando una conexión fluida y aislada.
TunnelX crea túneles de entrada seguros usando tu clave API de ProjectDiscovery, lo que permite el escaneo interno aislado mediante un proxy SOCKS5.
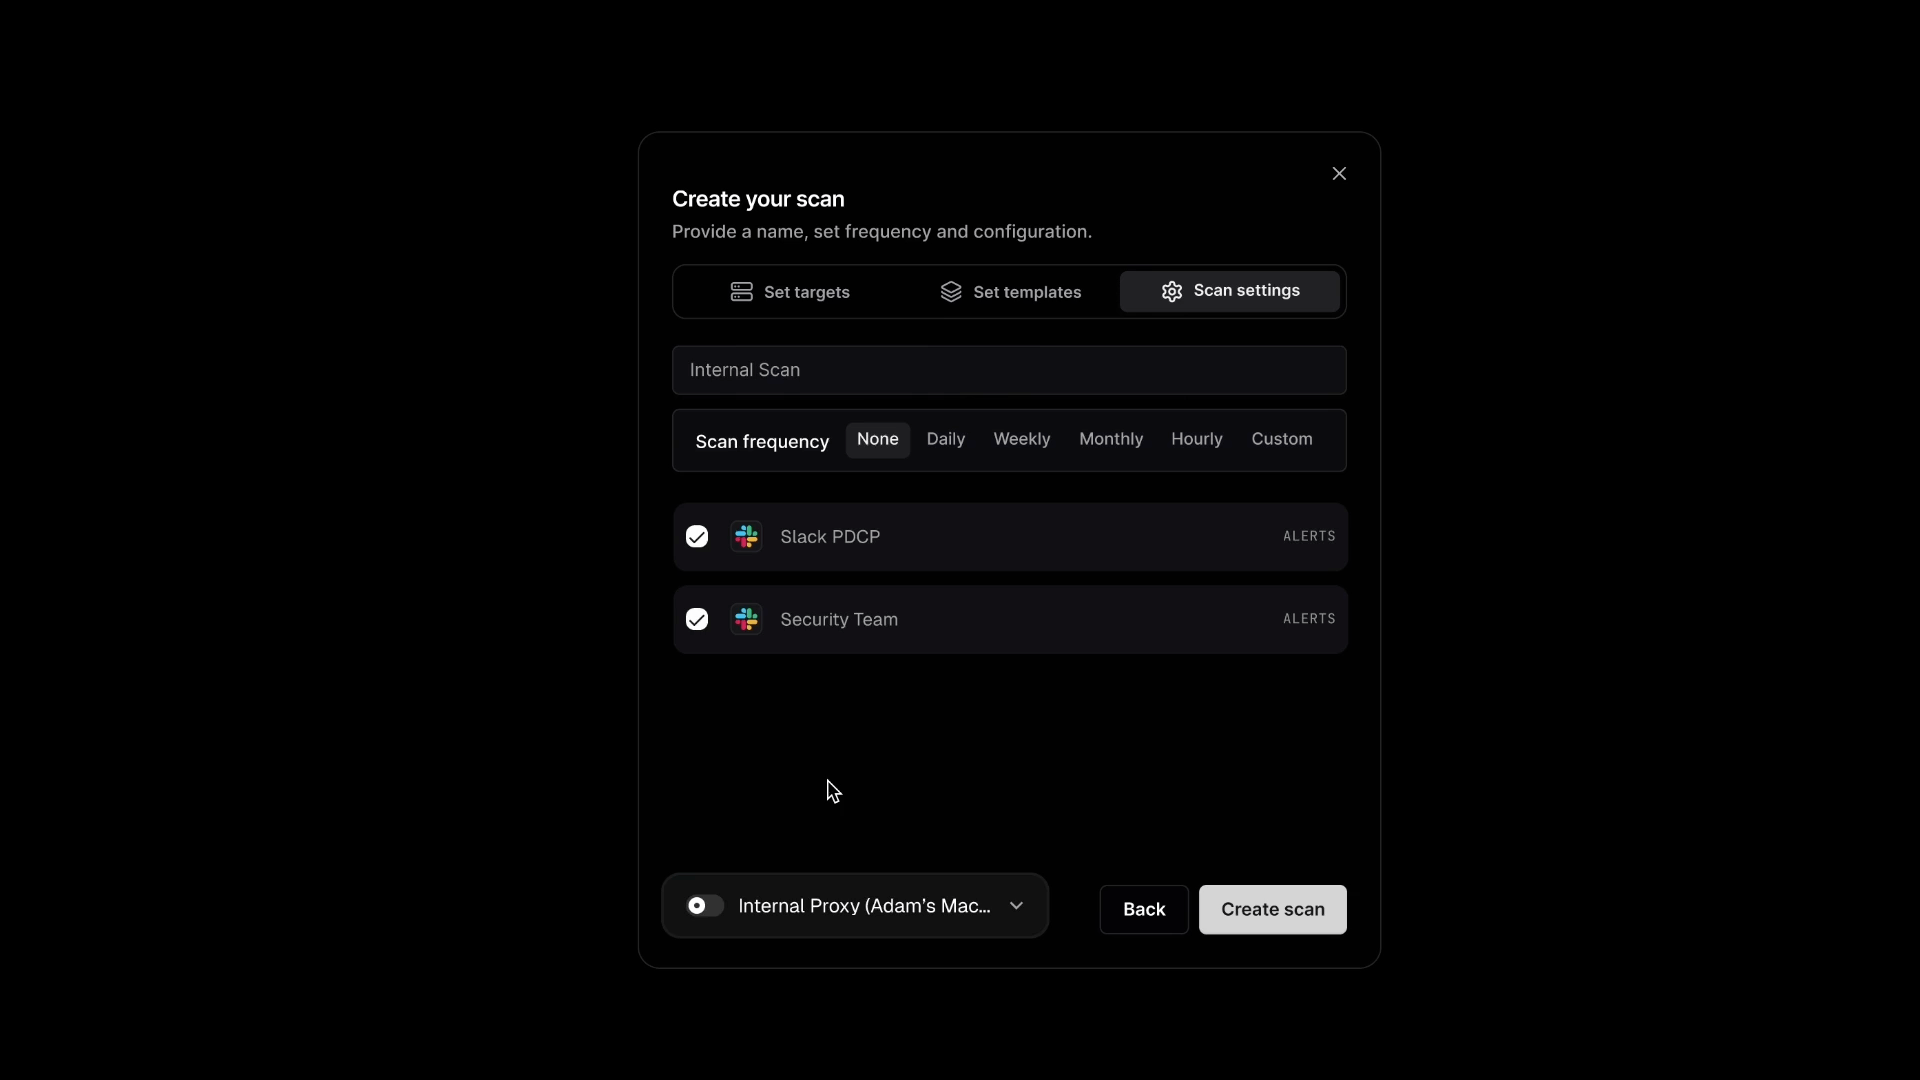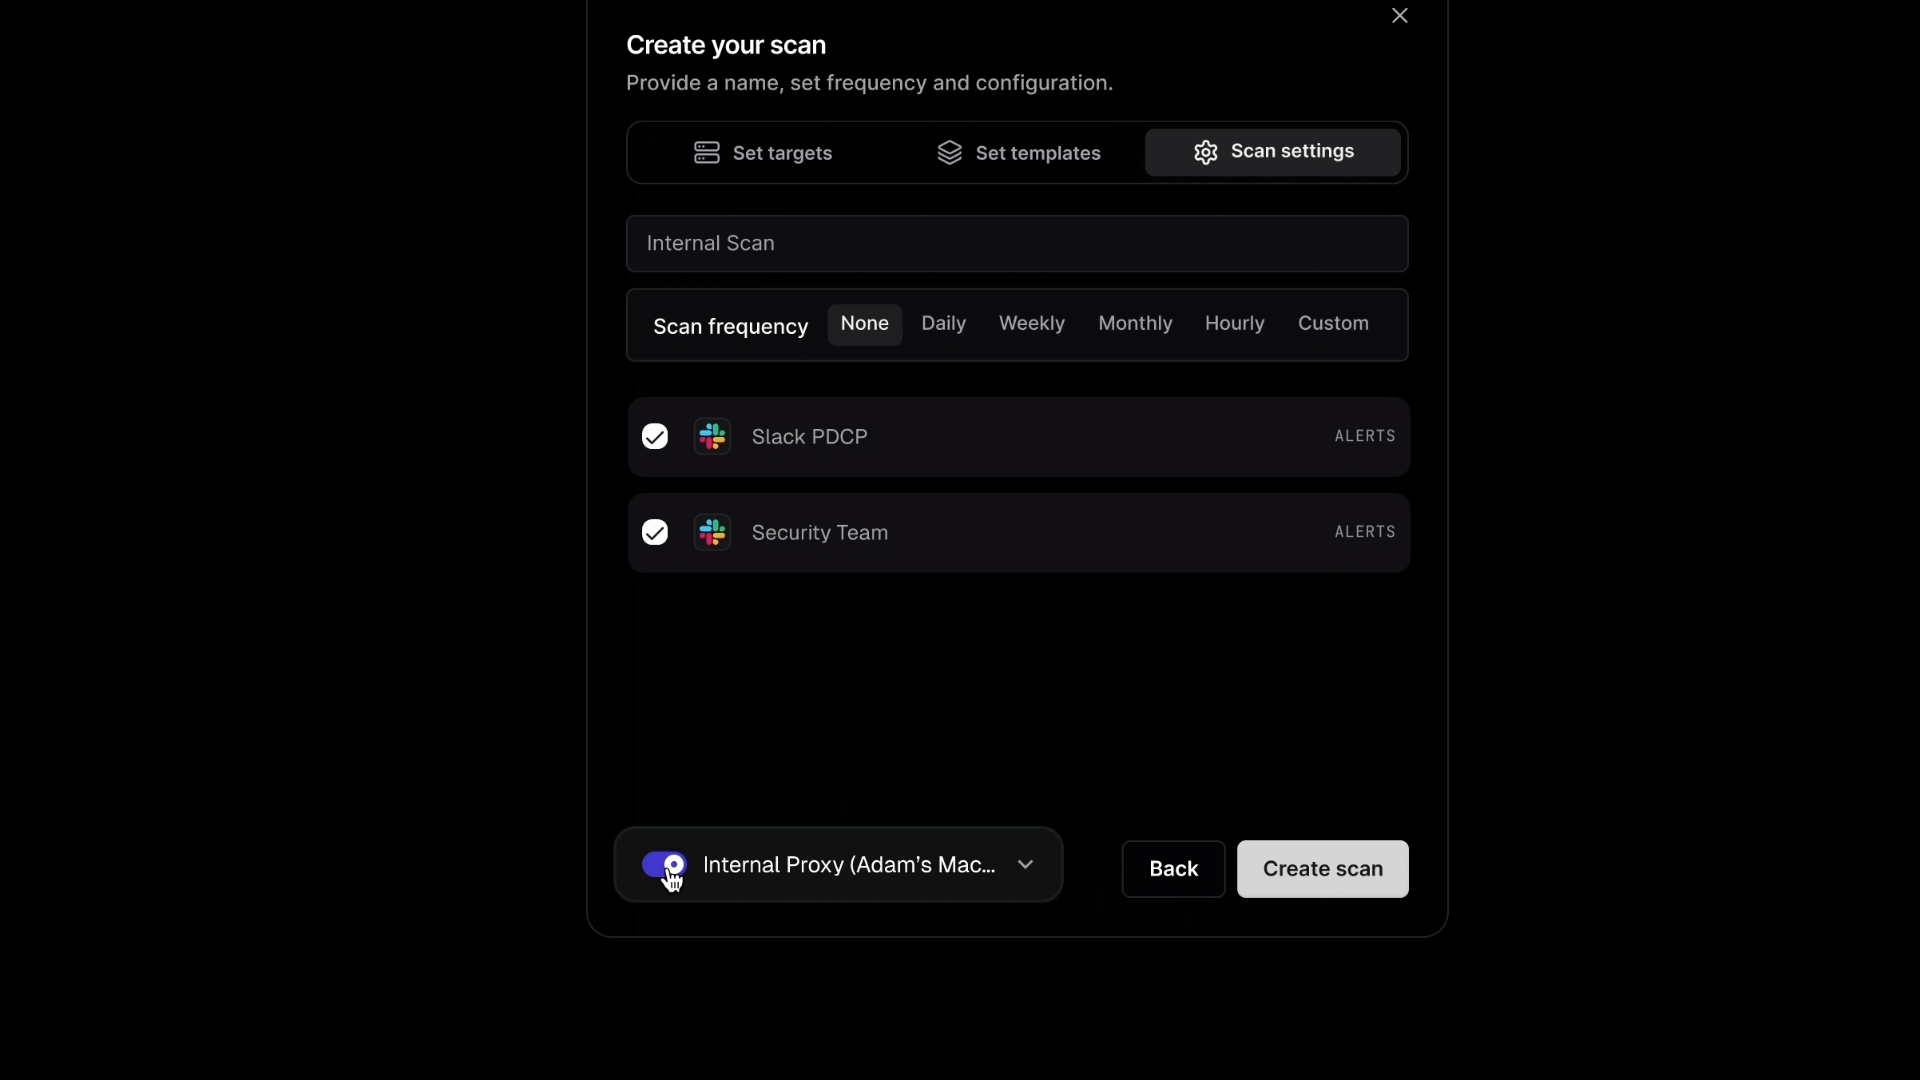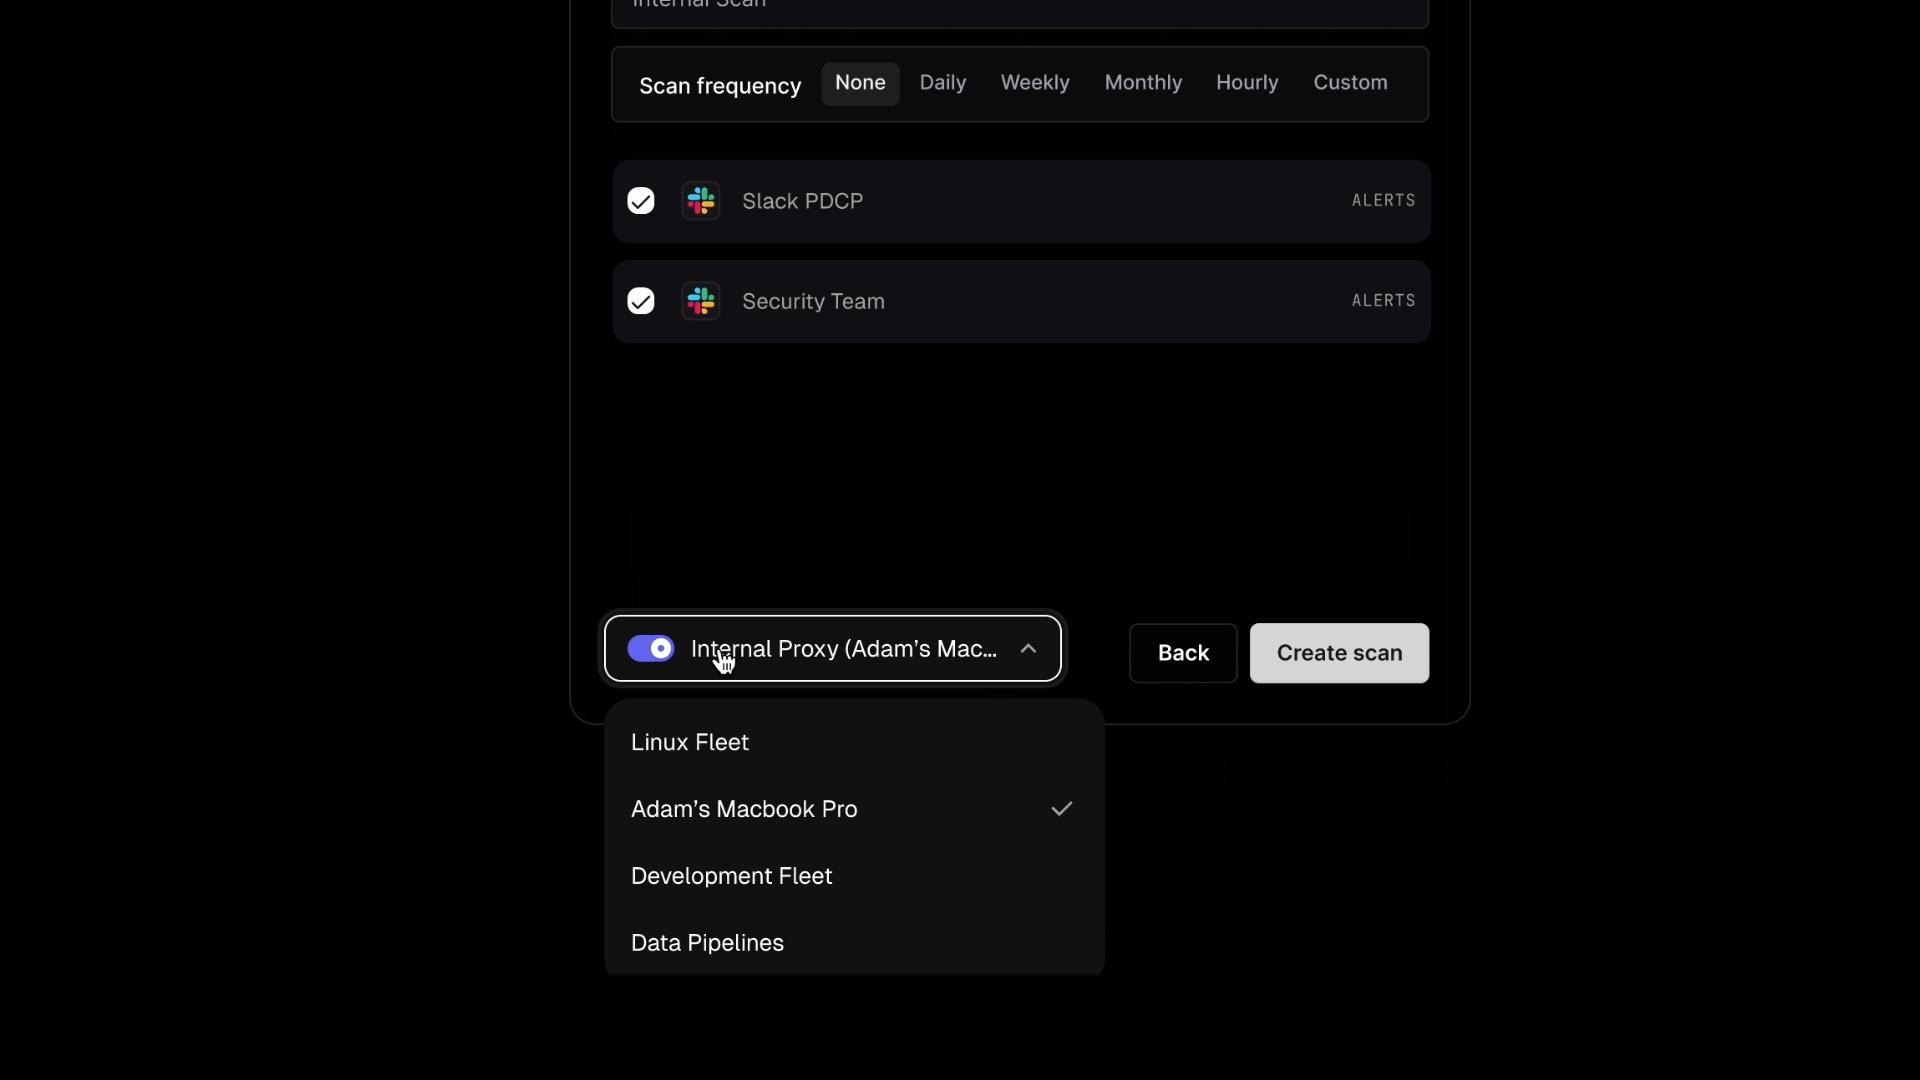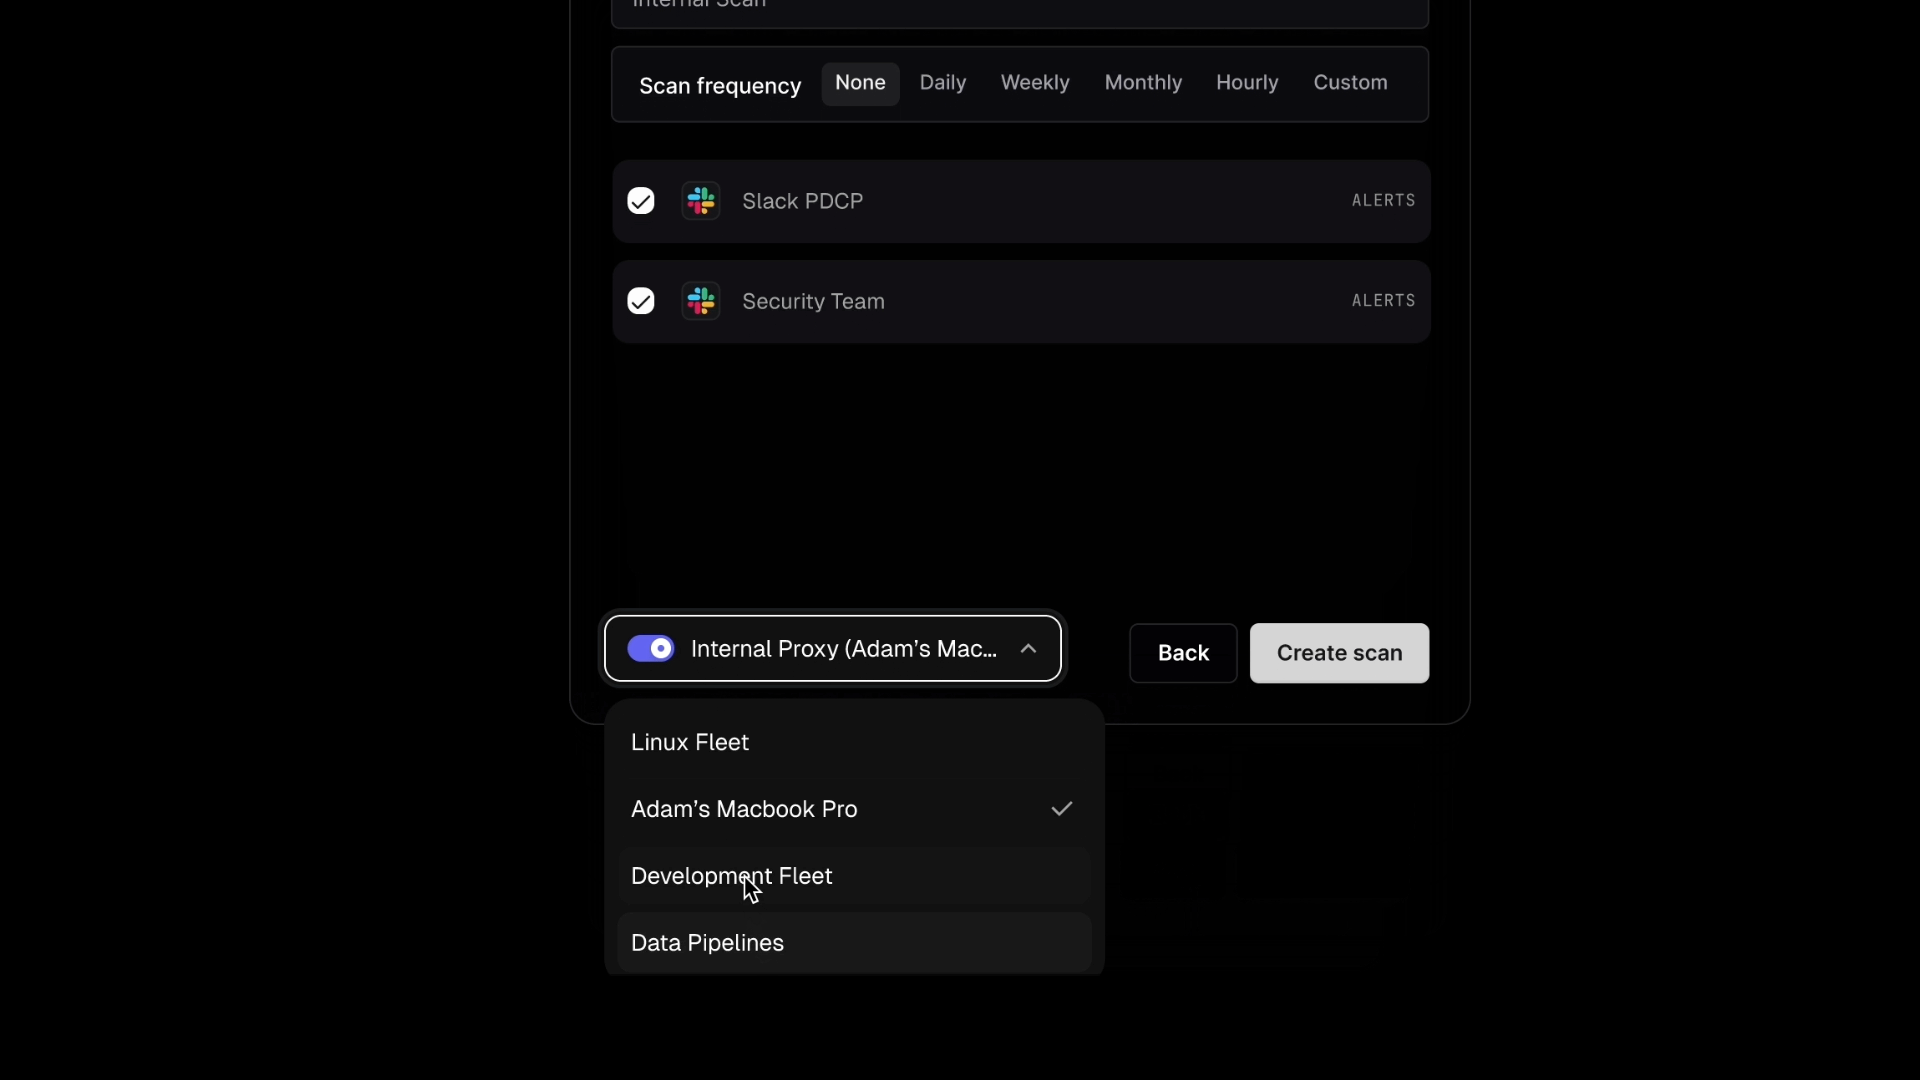
Puedes ejecutar TunnelX en diferentes redes especificando nombres de red únicos. Esto te permite escanear múltiples redes de forma independiente, con cada conexión apareciendo como una opción seleccionable en el menú desplegable de redes de la página ProjectDiscovery Scans.
Ejecutar la imagen de Docker:
docker run --network host -d -e PDCP_API_KEY="your_api_key" projectdiscovery/tunnelx:latest
Reemplaza your_api_key con tu clave de API de ProjectDiscovery.
Alternativamente, compila y ejecuta localmente:
docker build . -t tunnelx
docker run --network host -d -e PDCP_API_KEY="your_api_key" tunnelx
Instalar y ejecutar:
go install github.com/projectdiscovery/tunnelx@latest
export PDCP_API_KEY="your_api_key"
tunnelx
Ejecutar directamente desde el código fuente:
git clone https://github.com/projectdiscovery/tunnelx.git
cd tunnelx
export PDCP_API_KEY="your_api_key"
go run .
Ejecutar como servicio systemd: si deseas ejecutar TunnelX bajo systemd:
 sudo cp deployment/systemd/tunnelx.service /etc/systemd/system/tunnelx.service
 sudo systemctl daemon-reload
 sudo systemctl enable tunnelx
 sudo systemctl start tunnelx
 sudo systemctl status tunnelx
Tras una conexión exitosa, navega a ProjectDiscovery Scans para crear y gestionar escaneos usando la conexión establecida.
| Flag | Descripción |
|---|---|
-auth | Tu clave de API de ProjectDiscovery (obligatoria). |
-name | (Opcional) Especifica un nombre de red personalizado. Por defecto es el nombre de host de tu máquina. |
-allow | (Opcional) Solo permite conexiones a estas IPs/CIDRs (archivo o separadas por comas). |
-deny | (Opcional) Deniega conexiones a estas IPs/CIDRs (archivo o separadas por comas). |
El proxy acepta únicamente solicitudes CONNECT y nunca se conecta al propio host del túnel (loopback) ni a direcciones link-local como el servicio de metadatos de la nube (169.254.169.254). Los rangos de red privada permanecen accesibles.
Ejemplo:
tunnelx -auth <your_api_key> -name <custom_network_name>
Ejemplo de salida:
tunnelx -auth <your_api_key>

[INF] Session established. Leave this terminal open to enable continuous discovery and scanning.
[INF] Your network is protected—connection isolated and not exposed to the internet.
[INF] To create a scan, visit: https://cloud.projectdiscovery.io/scans

[HELP] To terminate, press Ctrl+C.
Ejecución en segundo plano
Para mantener tunnelx ejecutándose continuamente en segundo plano, sigue estas instrucciones según tu sistema operativo:
# Linux & MacOS
nohup tunnelx -auth <your_api_key>

# Windows
start /B tunnelx -auth <your_api_key>






