

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Klip — Gestor de contraseñas minimalista basado en terminal | Kitploit

Herramientas/GitHubGitHub/vid4l-07/klip
Utilidades de Propósito GeneralDescifrado de ContraseñasHerramientas de Cifrado/DescifradoCriptografíaUtilidades y FrameworksAutenticación
GitHubvid4l-07/klip

Klip

Gestor de contraseñas minimalista basado en terminal

Ver Repositorio
3039hace 1 mesRevisado por Kitploit
Compartir

Klip

Gestor de contraseñas minimalista basado en terminal.
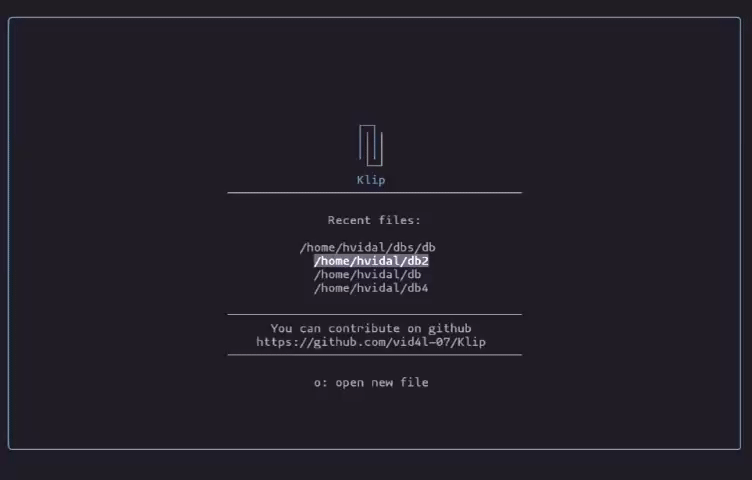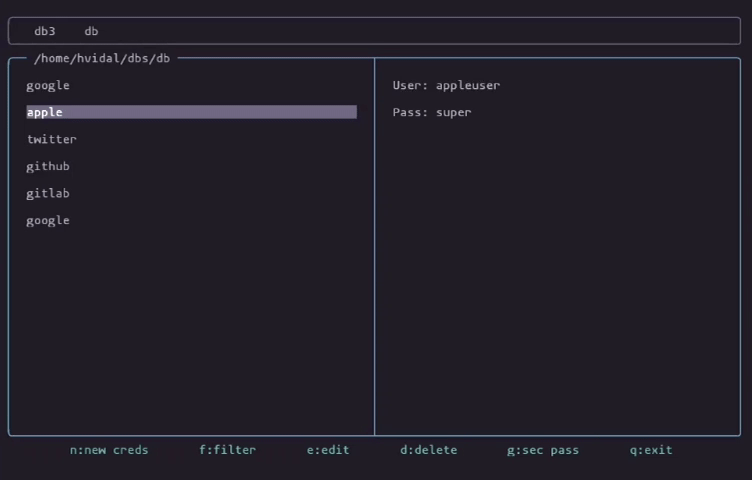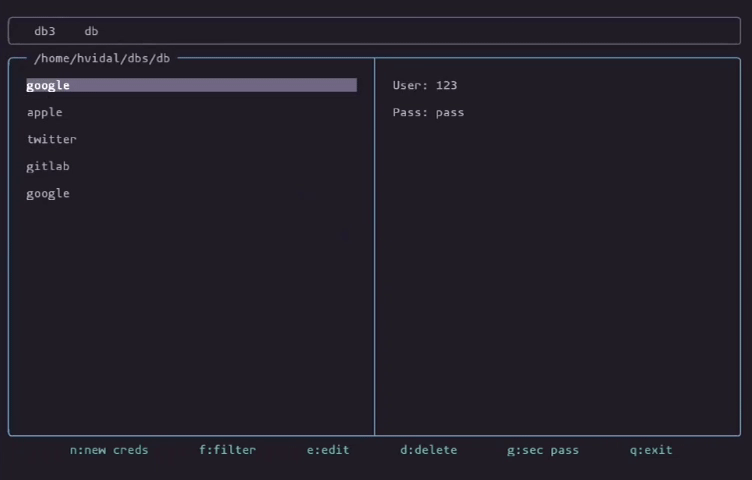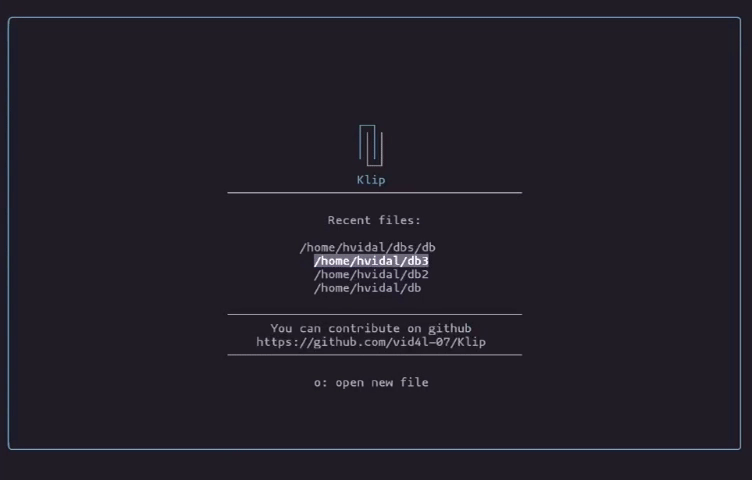
screenshot

Características · Instalación · Uso · Seguridad

Características

  • Funcionamiento totalmente offline.
  • Cifrado seguro usando Argon2id para la derivación de claves y cifrado autenticado con libsodium.
  • Generador de contraseñas seguras.
  • TUI personalizada construida sin librerías externas.

Instalación

AppImage

Descarga el AppImage desde releases y ejecuta:

chmod +x klip-x86_64.appimage 
./klip-x86_64.appimage

Compilar desde el código fuente

Dependencias:

  • libsodium

Instalar:

git clone https://github.com/vid4l-07/Klip.git
cd klip
mkdir build
cd build
cmake ..
make
sudo make install

Uso

Global

TeclaAcción
qsalir

Barra de pestañas

TeclaAcción
l / Rightmover a la derecha
h / Leftmover a la izquierda
Enterabrir base de datos seleccionada
oabrir/crear nueva base de datos
xcerrar base de datos seleccionada

Base de datos

TeclaAcción
EscEnfocar barra de pestañas
j / Downmover hacia abajo
k / Upmover hacia arriba
Enterseleccionar/copiar
nnueva credencial
ffiltrar por sitio
eeditar credencial
deliminar credencial
ggenerar contraseña segura

Copiar al portapapeles

Cuando se selecciona una credencial:

  • Enter en User copia el nombre de usuario.
  • Enter en Pass copia la contraseña.

Abrir archivo

Cuando eliges Open, aparece una ventana emergente de texto. Dentro de la ventana emergente, puedes presionar Tab para navegar por las bases de datos abiertas recientemente.

Puedes introducir la ruta absoluta o la ruta relativa a la base de datos. Si el archivo no existe, se creará si la ruta especificada es válida.

Las rutas de archivos recientes se almacenan en $HOME/.config/klip/recents.


Seguridad

Toda la lógica de cifrado se encuentra en src/Security.cpp

Derivación de claves

  • Al crear una base de datos, se solicita una contraseña maestra.
  • Se deriva una clave criptográfica a partir de la contraseña y una sal aleatoria única usando crypto_pwhash de libsodium, basado en Argon2id en modo INTERACTIVE (parámetros de coste ajustables contra ataques de fuerza bruta).

Cifrado

  • La base de datos se cifra usando crypto_secretbox_easy con la clave derivada y un nonce aleatorio.
  • Este algoritmo proporciona detección de manipulación mediante un MAC.

Formato de almacenamiento

  • El archivo cifrado se almacena en binario con el siguiente formato:
[salt][nonce][ciphertext]

Proceso de descifrado

  • La clave se deriva usando la contraseña proporcionada por el usuario y la sal almacenada.
  • Los datos se descifran usando crypto_secretbox_open_easy.
  • Si la contraseña es incorrecta o el archivo ha sido modificado, la verificación del MAC falla y la operación es rechazada.

Contribuciones

Las contribuciones siempre son bienvenidas. Si encuentras un error o quieres ayudar con nuevas características, puedes:


  • Abrir un issue en el repositorio.
  • Abrir un pull request.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




