
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/beyarz/cve-api
Análisis de VulnerabilidadesRecopilación de InformaciónInteligencia de AmenazasSeguridad de APIs
GitHubbeyarz/cve-api

Cve-api

API no oficial para cve.mitre.org

Ver Repositorio
40539hace 6 añosRevisado por Kitploit
Compartir

name

Analiza y filtra los últimos CVE de https://cve.mitre.org

Documentación

Uso

http://localhost:4000/cve?target=KEYWORD

El parámetro year es opcional.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

Ejemplos

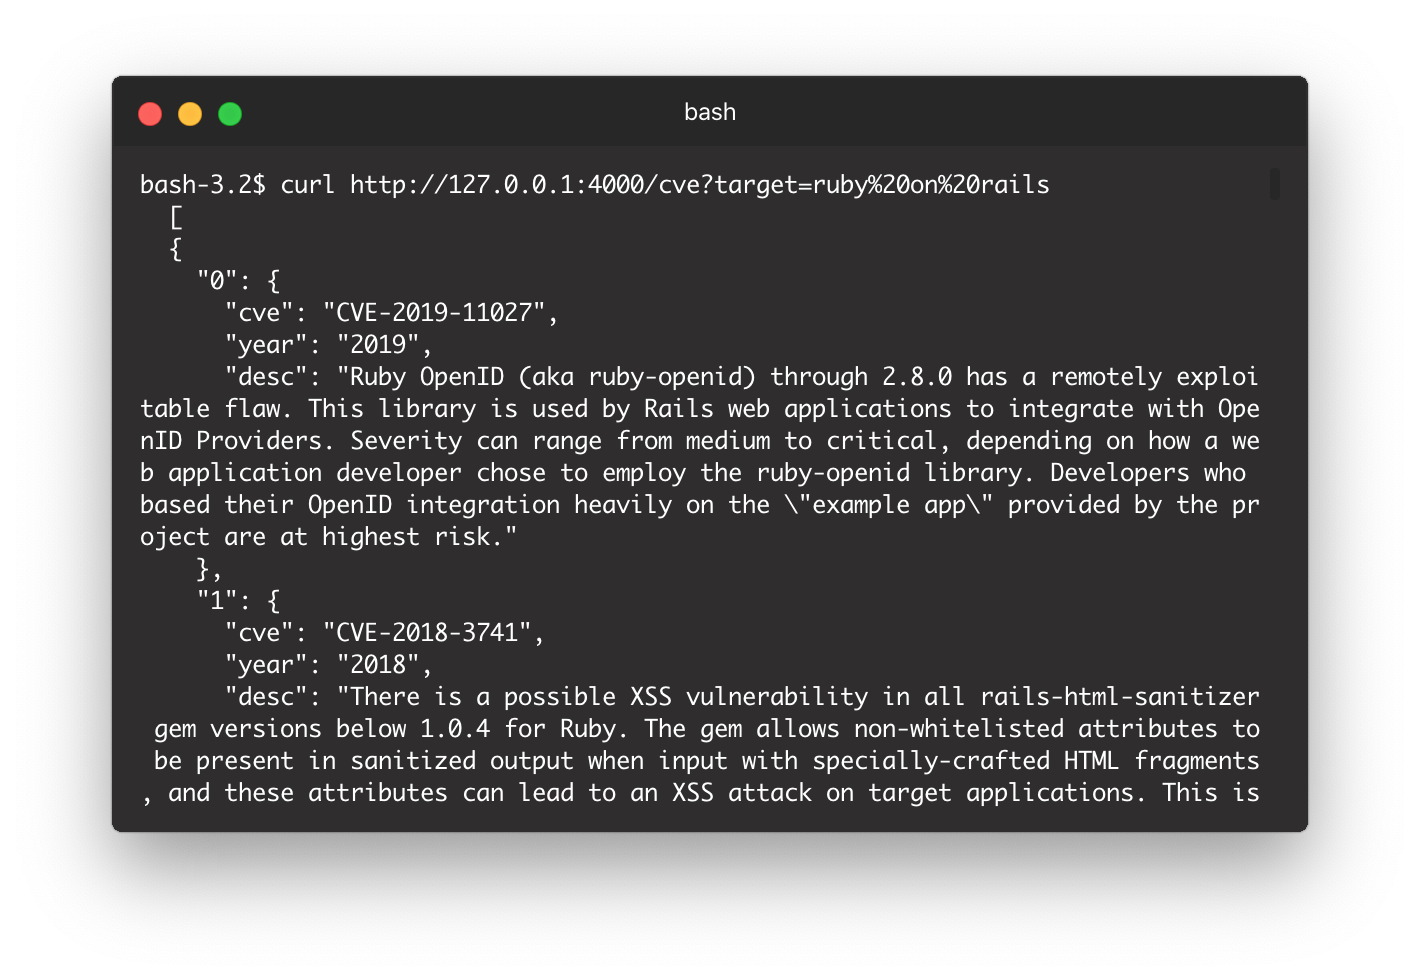
http://localhost:4000/cve?target=ruby%20on%20rails
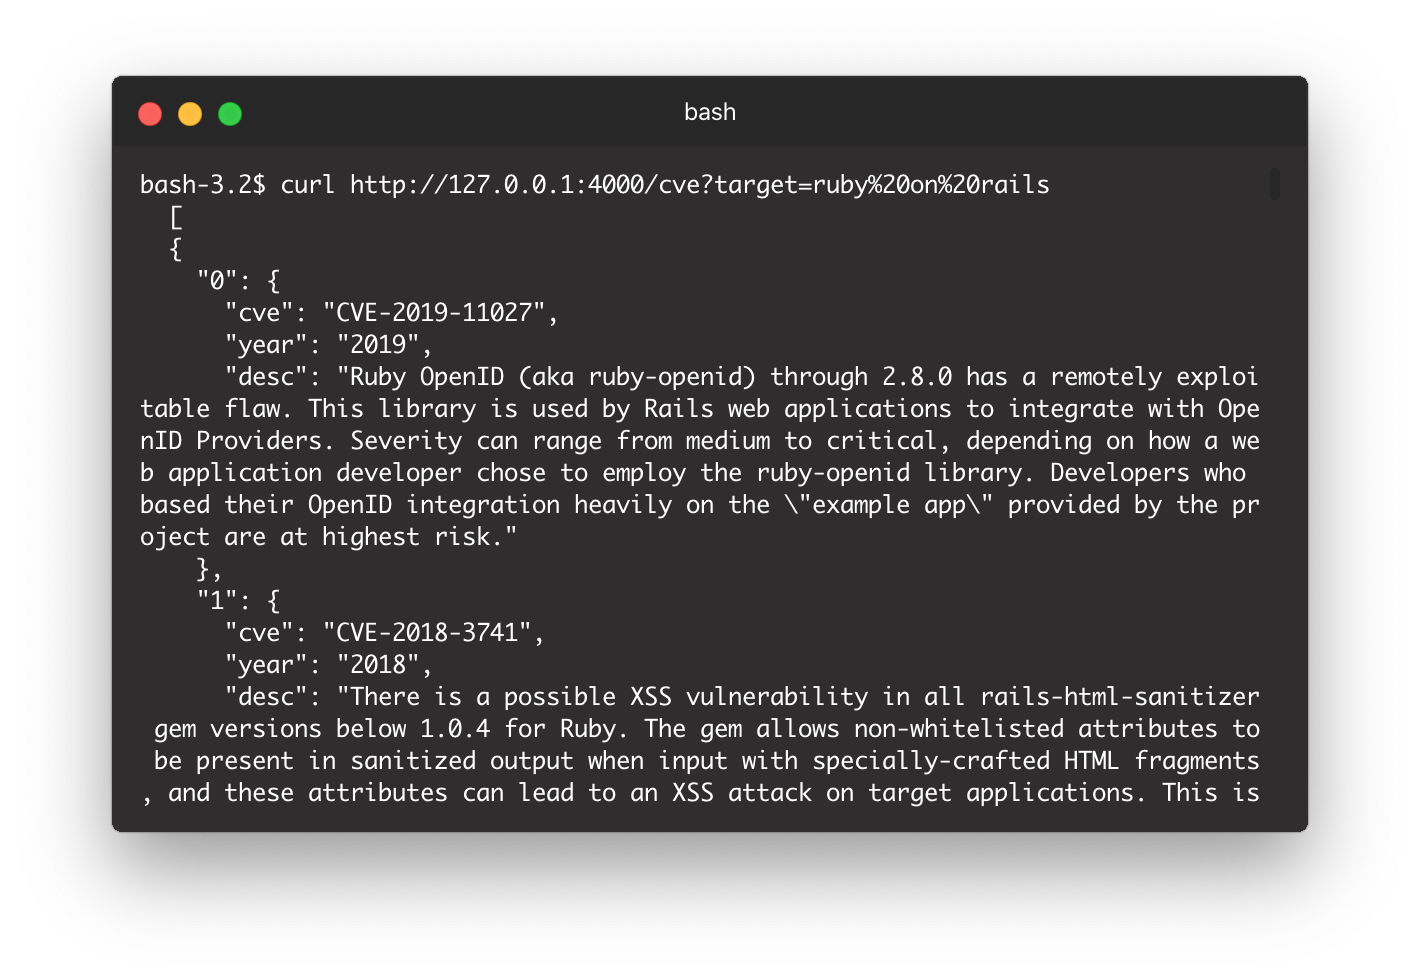
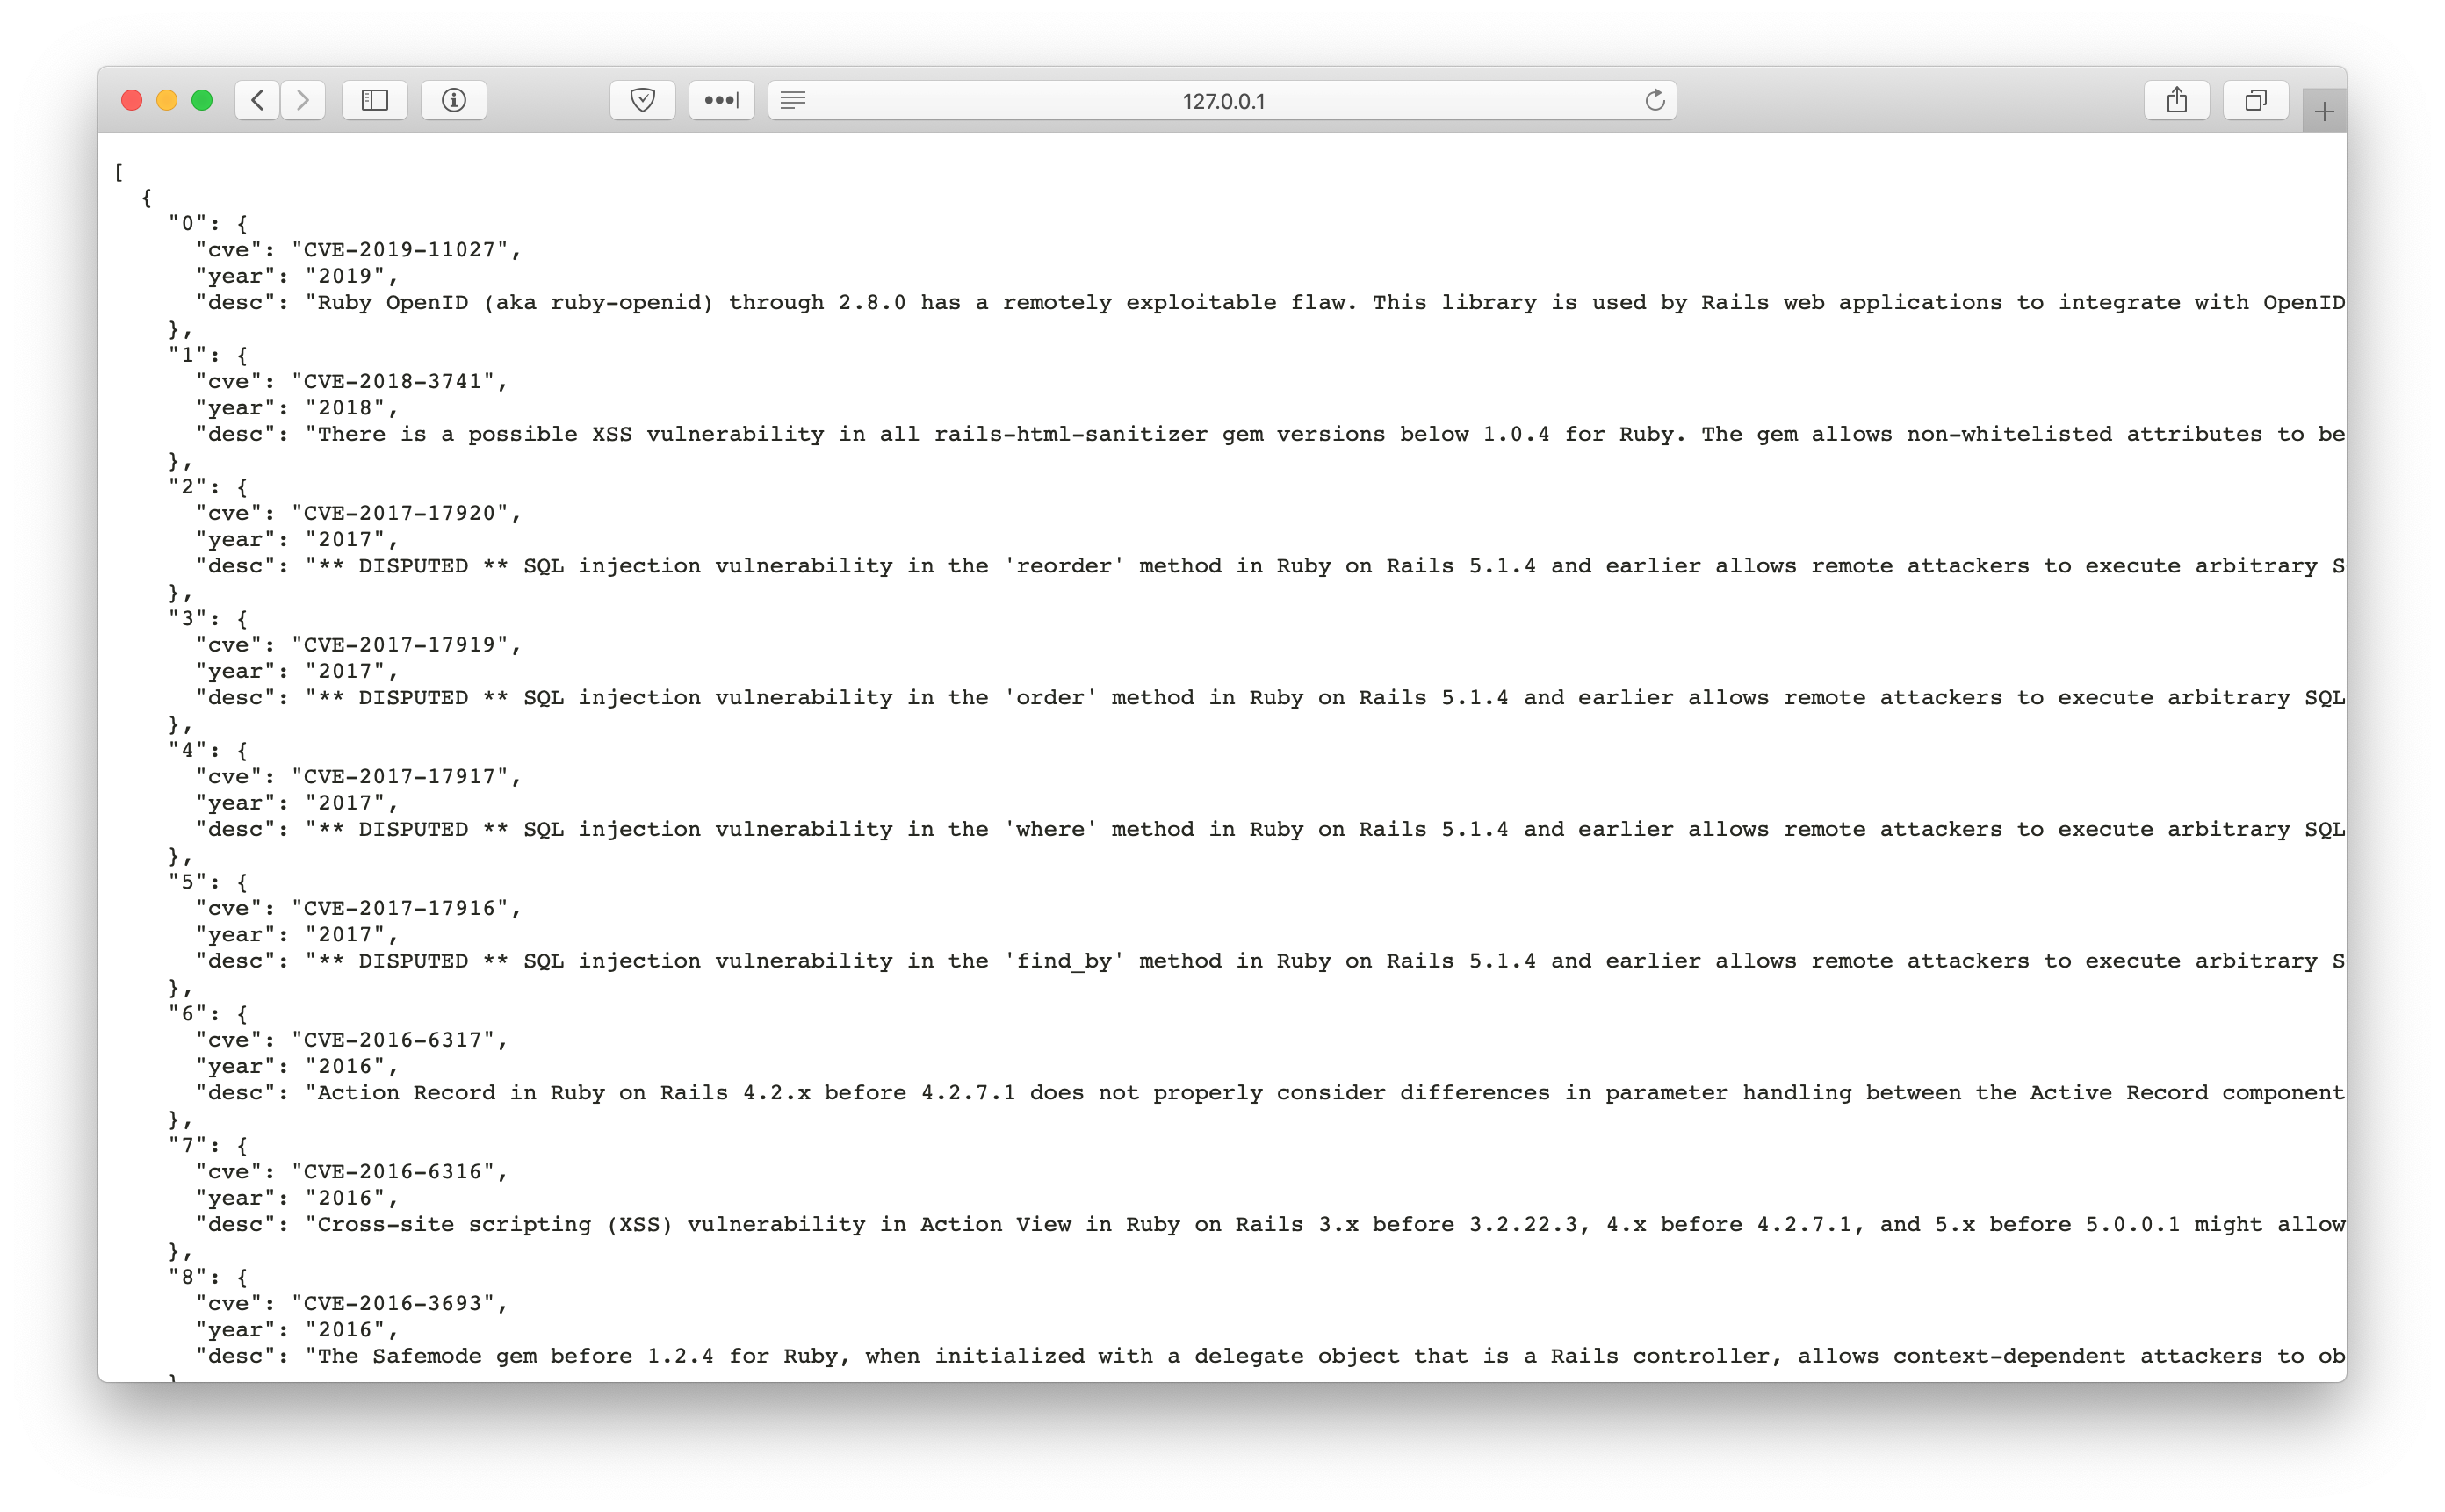
terminal browser

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

Si quieres analizar el último año, usa la palabra clave "latest".
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

Comenzando

  • Descarga el proyecto
  • bundle install
  • ruby rest.rb

Requisitos

  • Ruby
  • Docker (Opcional, solo necesario si quieres ejecutarlo a través de un contenedor.)

Entorno

Puedes cambiar entre prod y dev en config/environment.rb
Necesitas crear uno tú mismo; puedes encontrar un ejemplo aquí.

Healthcheck

La URL devolverá un código de estado 200, lo que significa que la API funciona correctamente.
Si no se muestra 200, debes asumir que hay algún problema.
http://localhost:4000/status

Administrar imagen

Acceso

Puedes acceder a la API a través de http://localhost:4000/
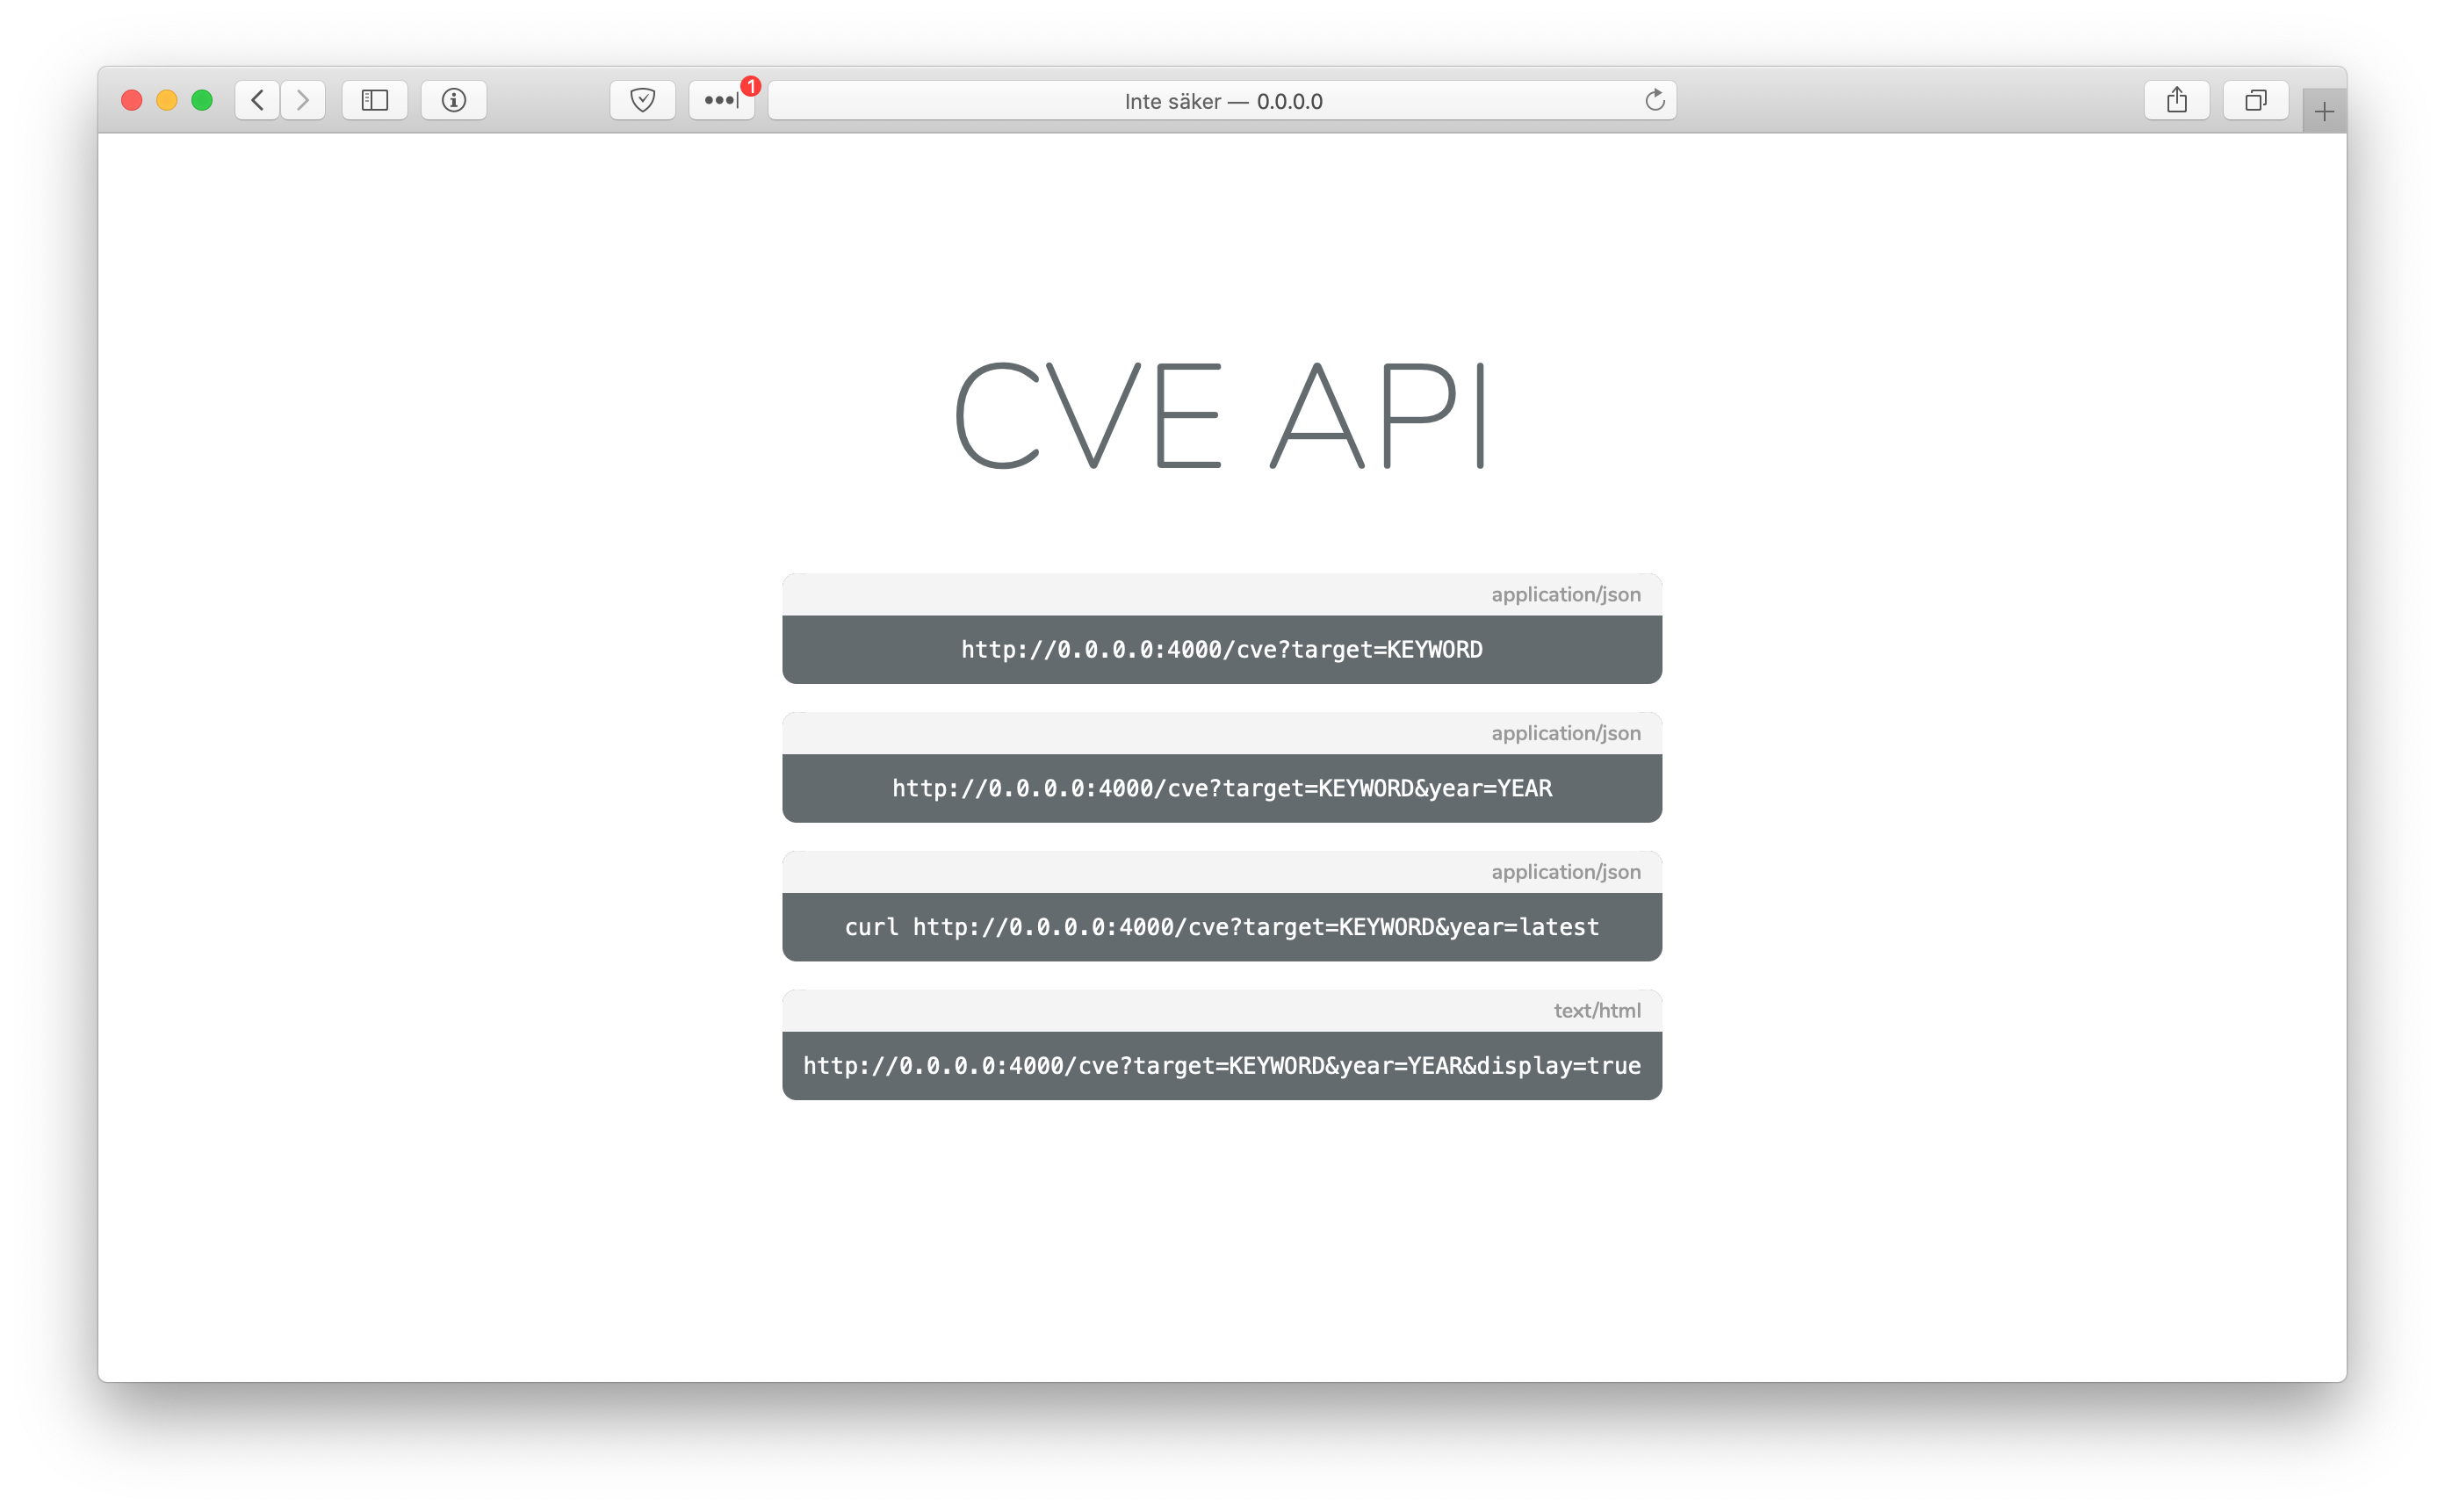
Deberías poder ver la página de inicio desde la URL. index
Construir imagen

docker build . -t cve-api

Ejecutar imagen

docker run -p 4000:4000 -d cve-api

Obtener ID

docker ps

Detener imagen

docker stop ID

Eliminar imagen

docker rmi cve-api

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →