
 #1
Herramientas de prueba, fuzzing, validación de esquemas, prueba de autenticación y seguridad de gateway de APIs.
Recomendado por Kitploit

 gmh5225/llm-guard-service
Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.
 abraxas/forgejo-keys-idor
Forgejo 16.0.5 - Alta - Remota - IDOR - GET /api/v1/user/keys/{id} devuelve las claves SSH y de despliegue de otros usuarios
 abraxas/joomla-levels-api
Joomla 6.1.3 - Alta - Remota - ACL - GET /api/v1/users/levels filtra los niveles de vista
 abraxas/joomla-articles-catid
Joomla 6.1.3 - Alta - Remota - ACL - POST /api/v1/content/articles ignora las ACL por categoría
 abraxas/joomla-menu-items-api
Joomla 6.1.3 - Alta - Remota - ACL - restos de la API de elementos de menú
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)
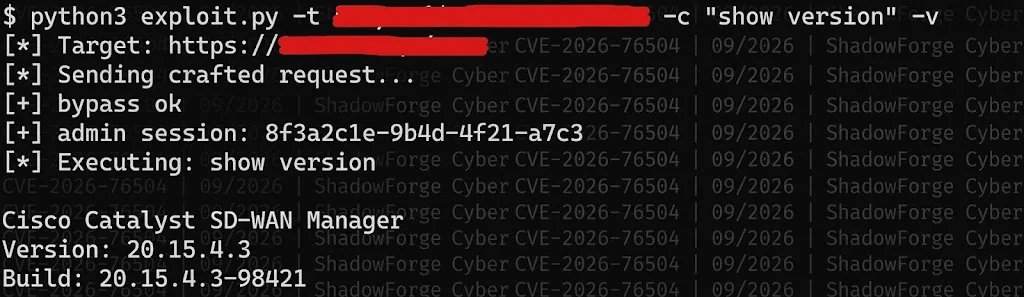 shadowforge-cyber/cve-2026-76504-proof-of-concept
EUVD-2026-89950 Manejo inadecuado de la codificación de URL (codificación hexadecimal) (CWE-177)
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados
 asvorg/cve-2026-105030-poc
A python3 PoC for CVE-2026-105030 Kener 4.0.0 before 4.1.6 Hidden Monitor Data Disclosure via Dashboard API
 pervinzahidli/cve-2026-104110
Divulgación no autenticada de la ruta de carpeta interna, el correo electrónico del cliente y la política de carga para los portales de clientes de…
 bombobombone/cve-2026-103440
Resumen del informe y script de prueba de concepto local que demuestra CVE-2026-103440, una divulgación de la API de PageTriage de nombres de usuario…
 bombobombone/cve-2026-102973
Informe saneado y script de prueba de concepto local que demuestra el bypass del hook EmailUserAuthorizeSend de la API action=emailuser de MediaWiki…
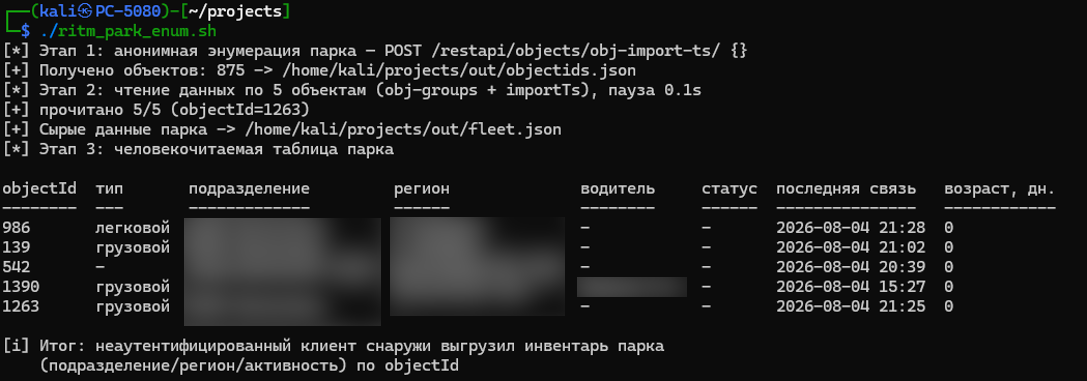 4ybrick/cve-2026-100903
PoC y script de enumeración para CVE-2026-100903, una vulnerabilidad de autenticación faltante en la API REST de GEO.RITM que filtra datos de objetos…
 hakaioffsec/cve-2026-16764
Exploit en Python para CVE-2026-16764, una escalada de privilegios en OWASP DefectDojo donde un bypass de la API REST de is_staff permite a un…
 abraxas/cve-2026-15583
Proof-of-concept client and Docker lab reproducing CVE-2026-15583, an unauthenticated confused-deputy SSRF in Grafana MCP Server that leaks…
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
Aviso para CVE-2026-18783: la falta de autenticación del lado del servidor en TREX MES /api/GetDataJSON3 permite consultas de datos no autenticadas y…








