
 #1
Herramientas para evaluar la seguridad de APIs REST, SOAP y GraphQL.
Recomendado por Kitploit

 opaxial/cve-2026-9830
Prueba de concepto de CVE-2026-9830
 ethicalhackingplayground/ssrf-king
Plugin SSRF para burp que automatiza la detección de SSRF en todas las solicitudes
 codewatchorg/sqlipy
SQLiPy es un plugin de Python para Burp Suite que integra SQLMap utilizando la API de SQLMap.
 bbva/apicheck
El conjunto de herramientas DevSecOps para APIs REST
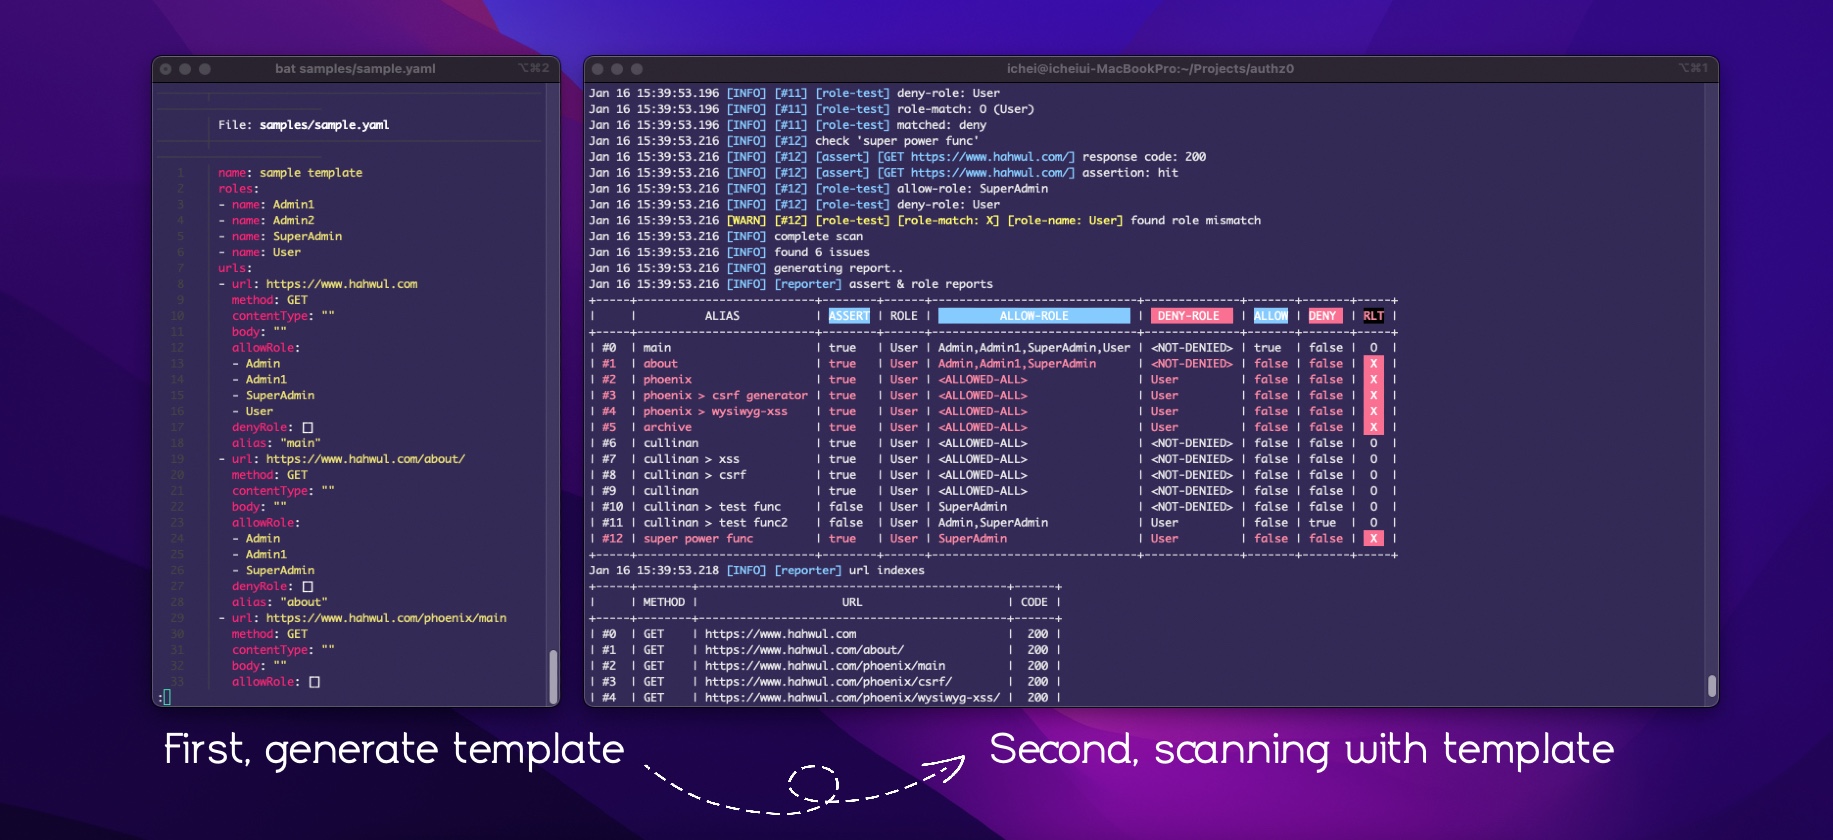 hahwul/authz0
Herramienta automatizada de prueba de autorización que detecta accesos no autorizados escaneando URLs con credenciales basadas en roles utilizando…
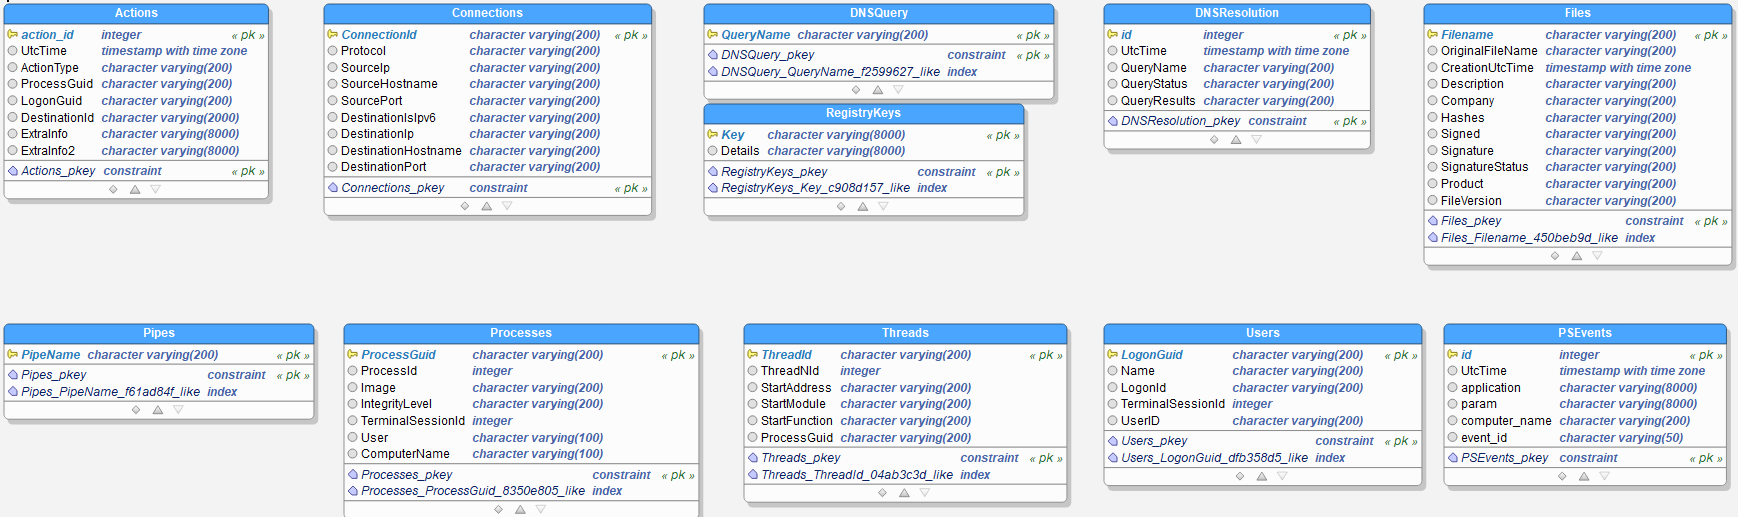 lucky-luk3/grafiki
Herramienta de caza de amenazas sobre Sysmon y gráficos
 yalcinyolalan/wssat
HERRAMIENTA DE EVALUACIÓN DE SEGURIDAD DE SERVICIOS WEB
 subgraph/vega
Subgraph Vega
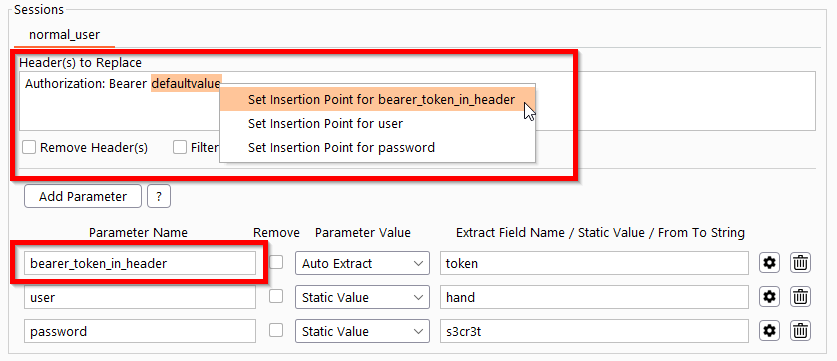 simioni87/auth_analyzer
Extensión de Burp para probar problemas de autorización. Repetición automatizada de solicitudes y extracción de valores de parámetros sobre la marcha.
 aws/http-desync-guardian
Analizar solicitudes HTTP para minimizar riesgos de ataques HTTP Desync (precursor de HTTP request smuggling/splitting).
 tno-s3/wuppiefuzz
Un fuzzer de API REST guiado por cobertura desarrollado sobre LibAFL
 brutelogic/unkover
Comprobador de omisión de acceso 403/401 en Bash que sondea una URL con suplantación de encabezados, manipulación de métodos, normalización de rutas…
 ngalongc/openapi_security_scanner
Escáner de seguridad de autorización automatizado para APIs basadas en OpenAPI. Prueba endpoints GET con múltiples conjuntos de credenciales para…
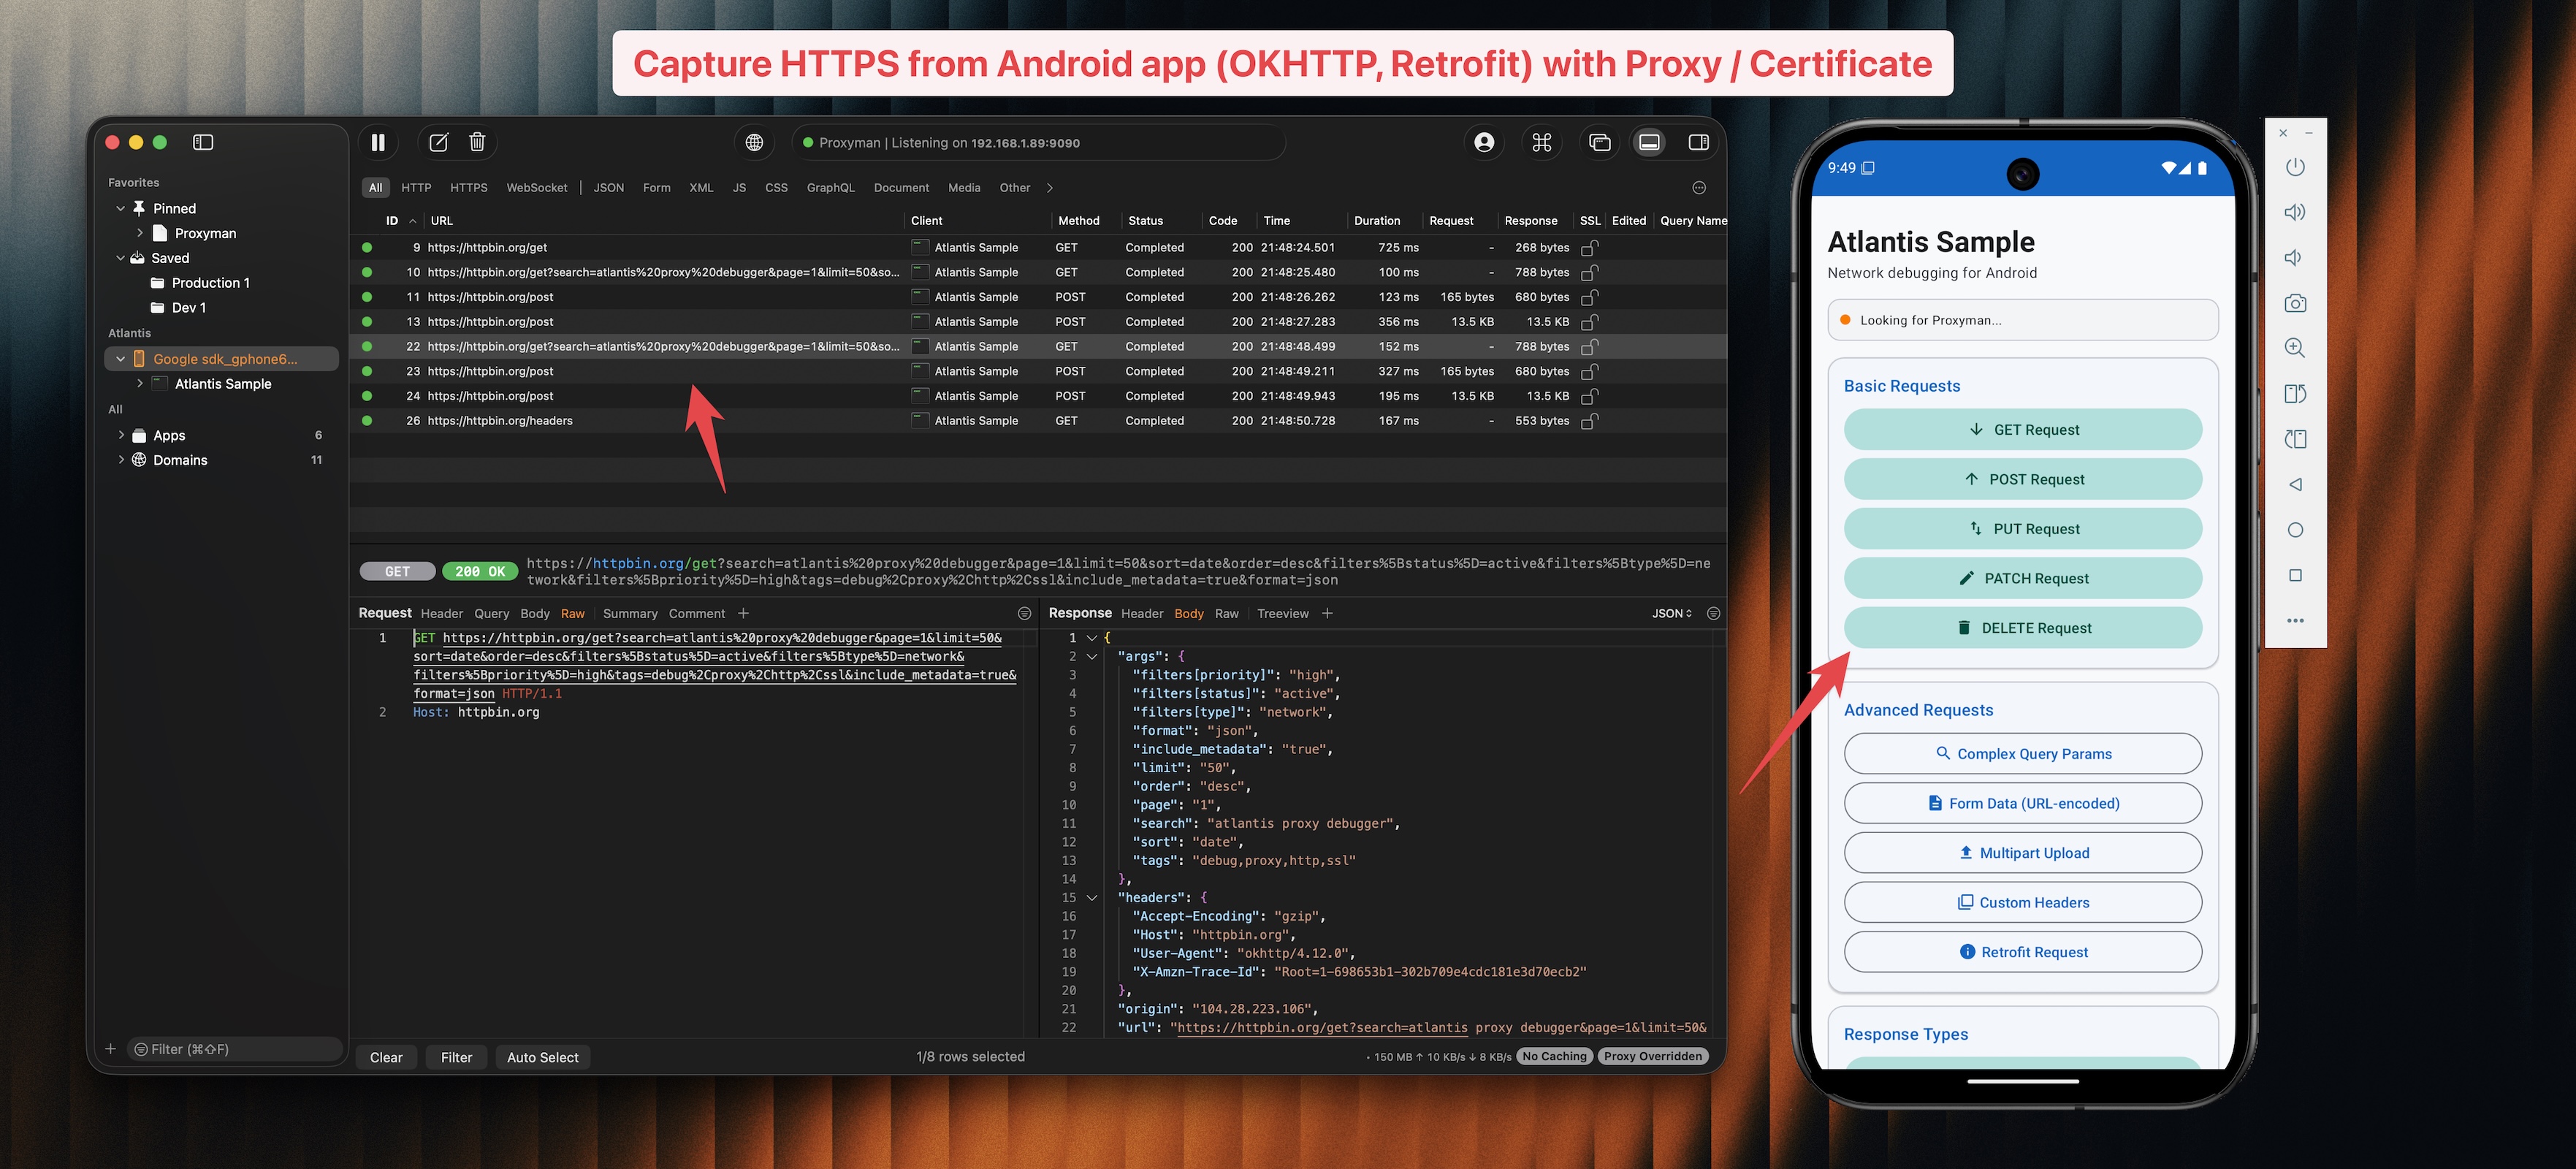 proxymanapp/atlantis-android
Captura el tráfico HTTP/HTTPS de aplicaciones Android y envíalo a Proxyman para depuración.
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 de alto rendimiento en Rust con interceptación TLS, reescritura de solicitudes basada en reglas, captura de tráfico,…
 dipjyotimetia/hybridtestframework
Pruebas de extremo a extremo de Web, API, Nube, Eventos y Seguridad
 aress31/openapi-parser
Analizar documentos OpenAPI en Burp Suite para automatizar evaluaciones de seguridad de APIs basadas en OpenAPI (aprobado por PortSwigger para su…
 0x999-x/jsluicepp
jsluice++ es una extensión de Burp Suite diseñada para el escaneo pasivo y activo del tráfico JavaScript utilizando la herramienta CLI jsluice








