
 #1
Herramientas para evaluar la seguridad de APIs REST, SOAP y GraphQL.
Recomendado por Kitploit
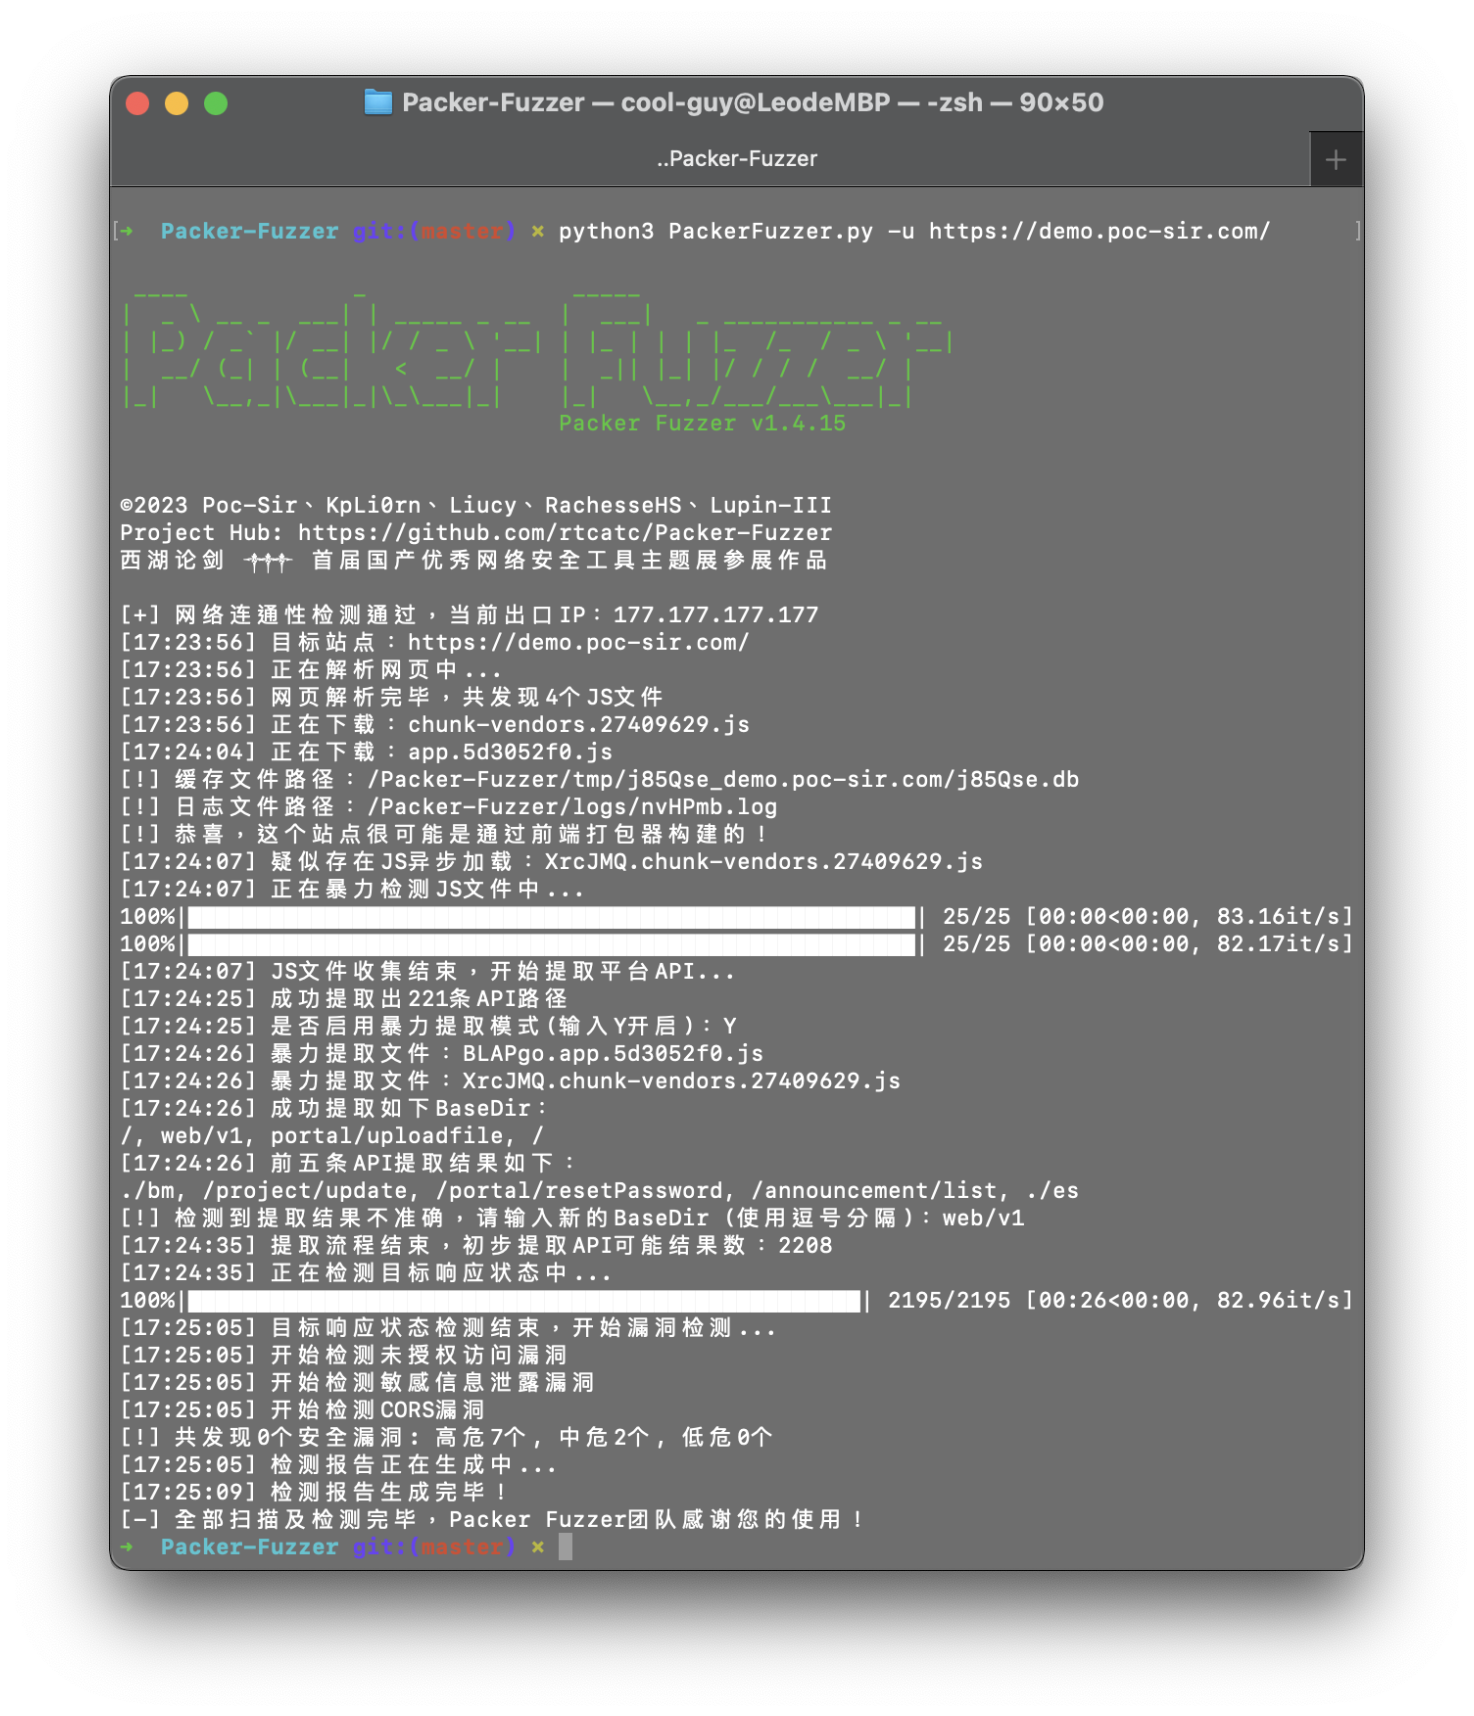
 rtcatc/packer-fuzzer
Packer Fuzzer es un escáner rápido y eficiente para la detección de seguridad de sitios web construidos con empaquetadores de módulos JavaScript como…
 swisskyrepo/graphqlmap
Módulo de seguridad para php7 y php8 - Eliminando bugclasses y aplicando virtual-patching al resto!
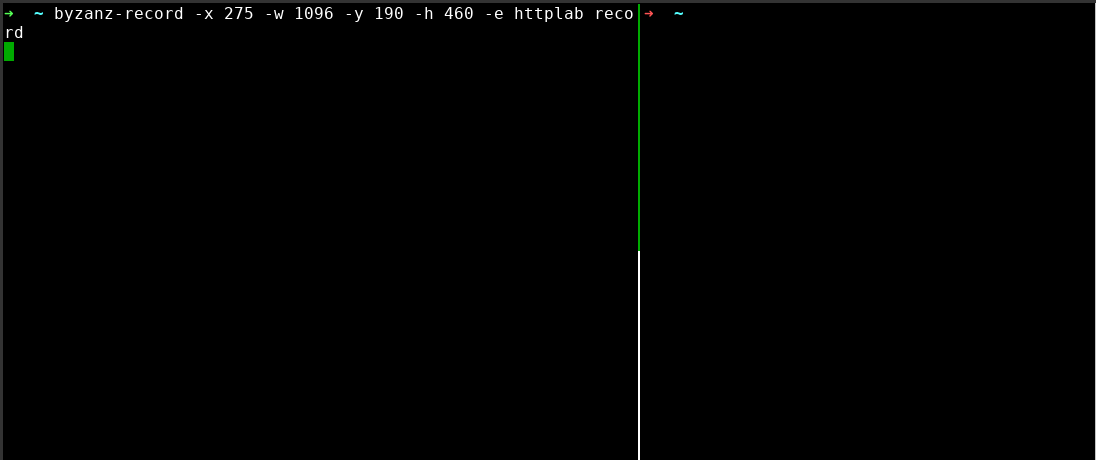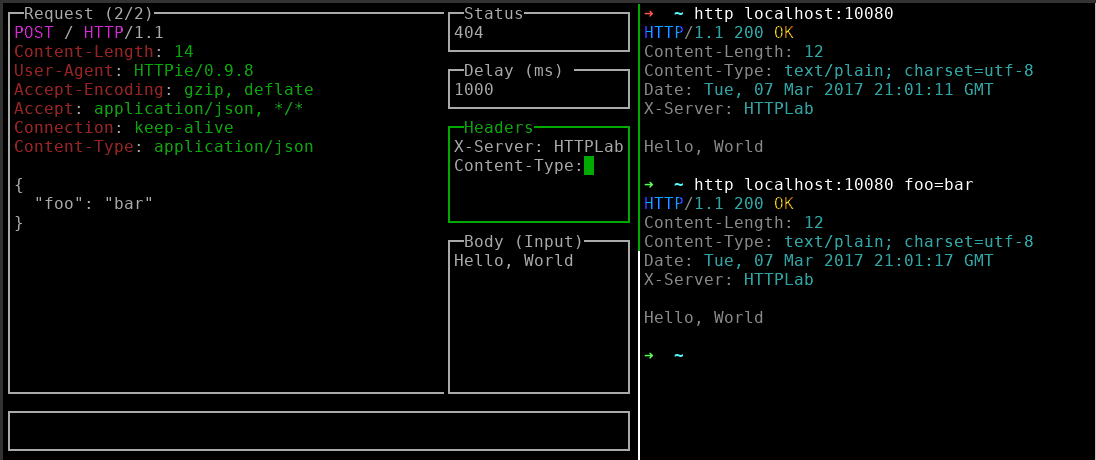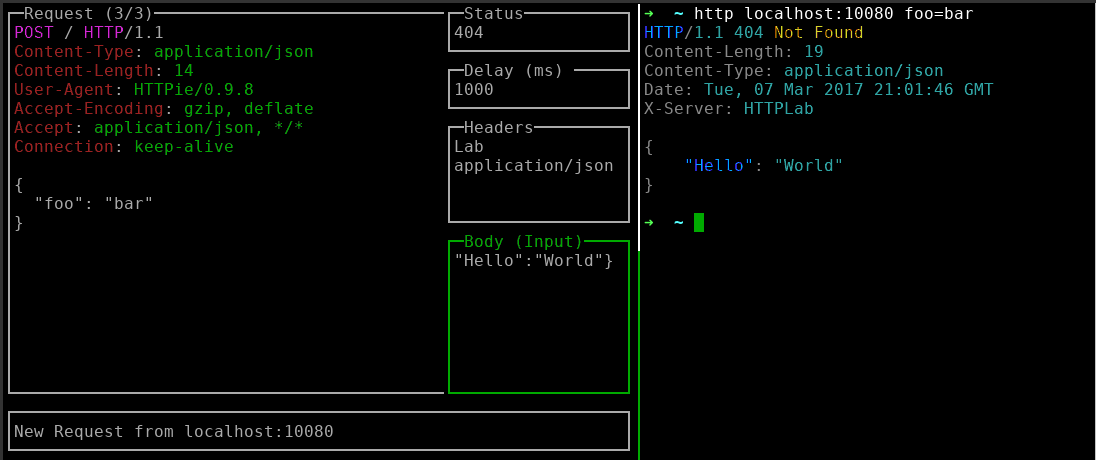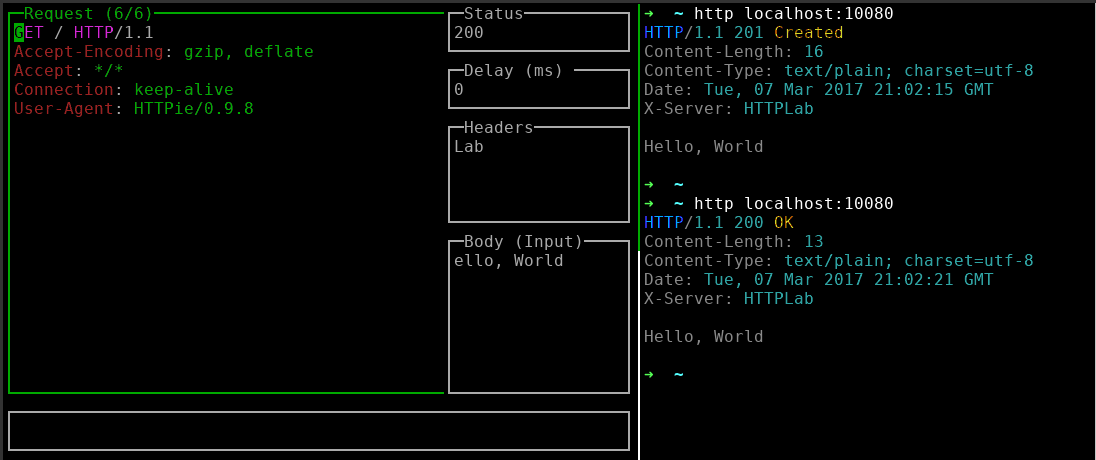 qustavo/httplab
Servidor web interactivo para inspeccionar solicitudes HTTP y forjar respuestas, con una interfaz de usuario en terminal para depuración en tiempo…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
Herramienta automatizada de fuzzing de API REST y pruebas negativas para endpoints OpenAPI. Genera, ejecuta y reporta miles de pruebas…
 knavesec/credmaster
Herramienta de pulverización de contraseñas CredKing refactorizada y mejorada, utiliza APIs de FireProx para rotar direcciones IP, mantenerse en el…
 unkn0wn-root/resterm
Cliente de API de terminal para HTTP, GraphQL, gRPC, WebSocket y SSE. Archivos .http simples que puedes diferenciar y versionar, con pruebas con…
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 projectdiscovery/nuclei-burp-plugin
Plugin de Burp Suite para generar y ejecutar plantillas de vulnerabilidad Nuclei directamente desde peticiones y respuestas HTTP, con autocompletado…
 projectdiscovery/chaos-client
Cliente Go para comunicarse con la API de Chaos DB.
 denoland/clawpatrol
Proxy firewall a nivel de cable para agentes de IA que intercepta y controla el tráfico SQL, Kubernetes y HTTP mediante reglas HCL, con aislamiento…
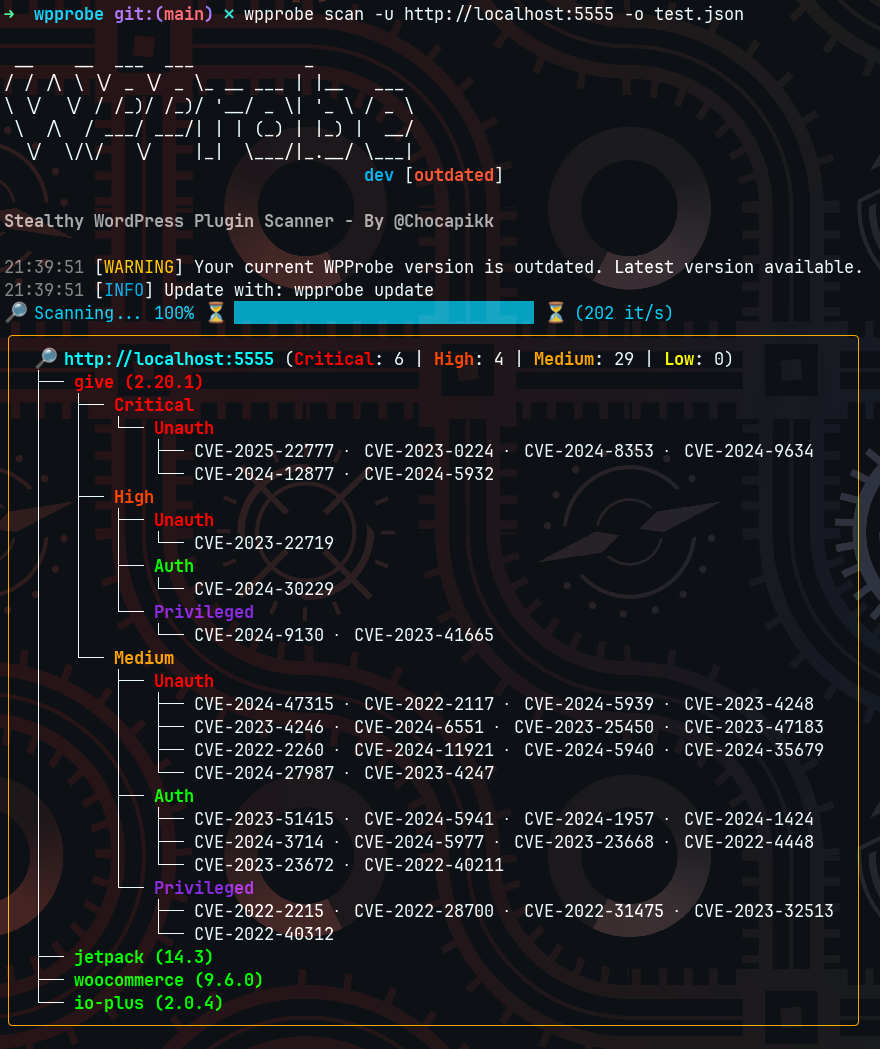 chocapikk/wpprobe
Una herramienta rápida de enumeración de plugins de WordPress
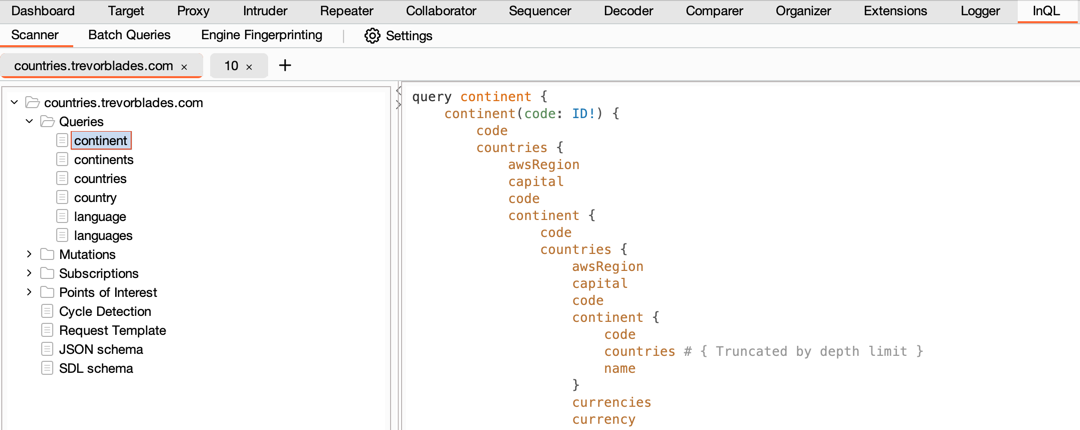 doyensec/inql
InQL es una extensión robusta y de código abierto de Burp Suite para pruebas avanzadas de GraphQL, que ofrece detección intuitiva de…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application es una implementación de servicio GraphQL intencionalmente vulnerable diseñada para aprender y practicar la…
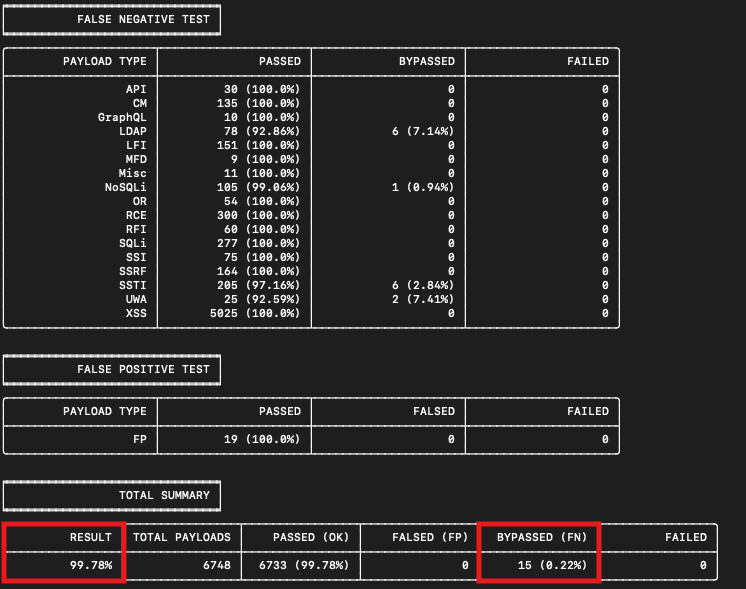 nemesida-waf/waf-bypass
Herramienta automatizada de pruebas de seguridad de WAF que detecta falsos positivos y falsos negativos utilizando más de 15 categorías de payloads,…
 asamassekou10/ship-safe
El agente de seguridad independiente para software escrito por IA. Encuentra problemas, investiga si son reales y te muestra la evidencia. Núcleo…
 bishopfox/sj
Una herramienta para auditar endpoints definidos en archivos de definición expuestos (Swagger/OpenAPI).
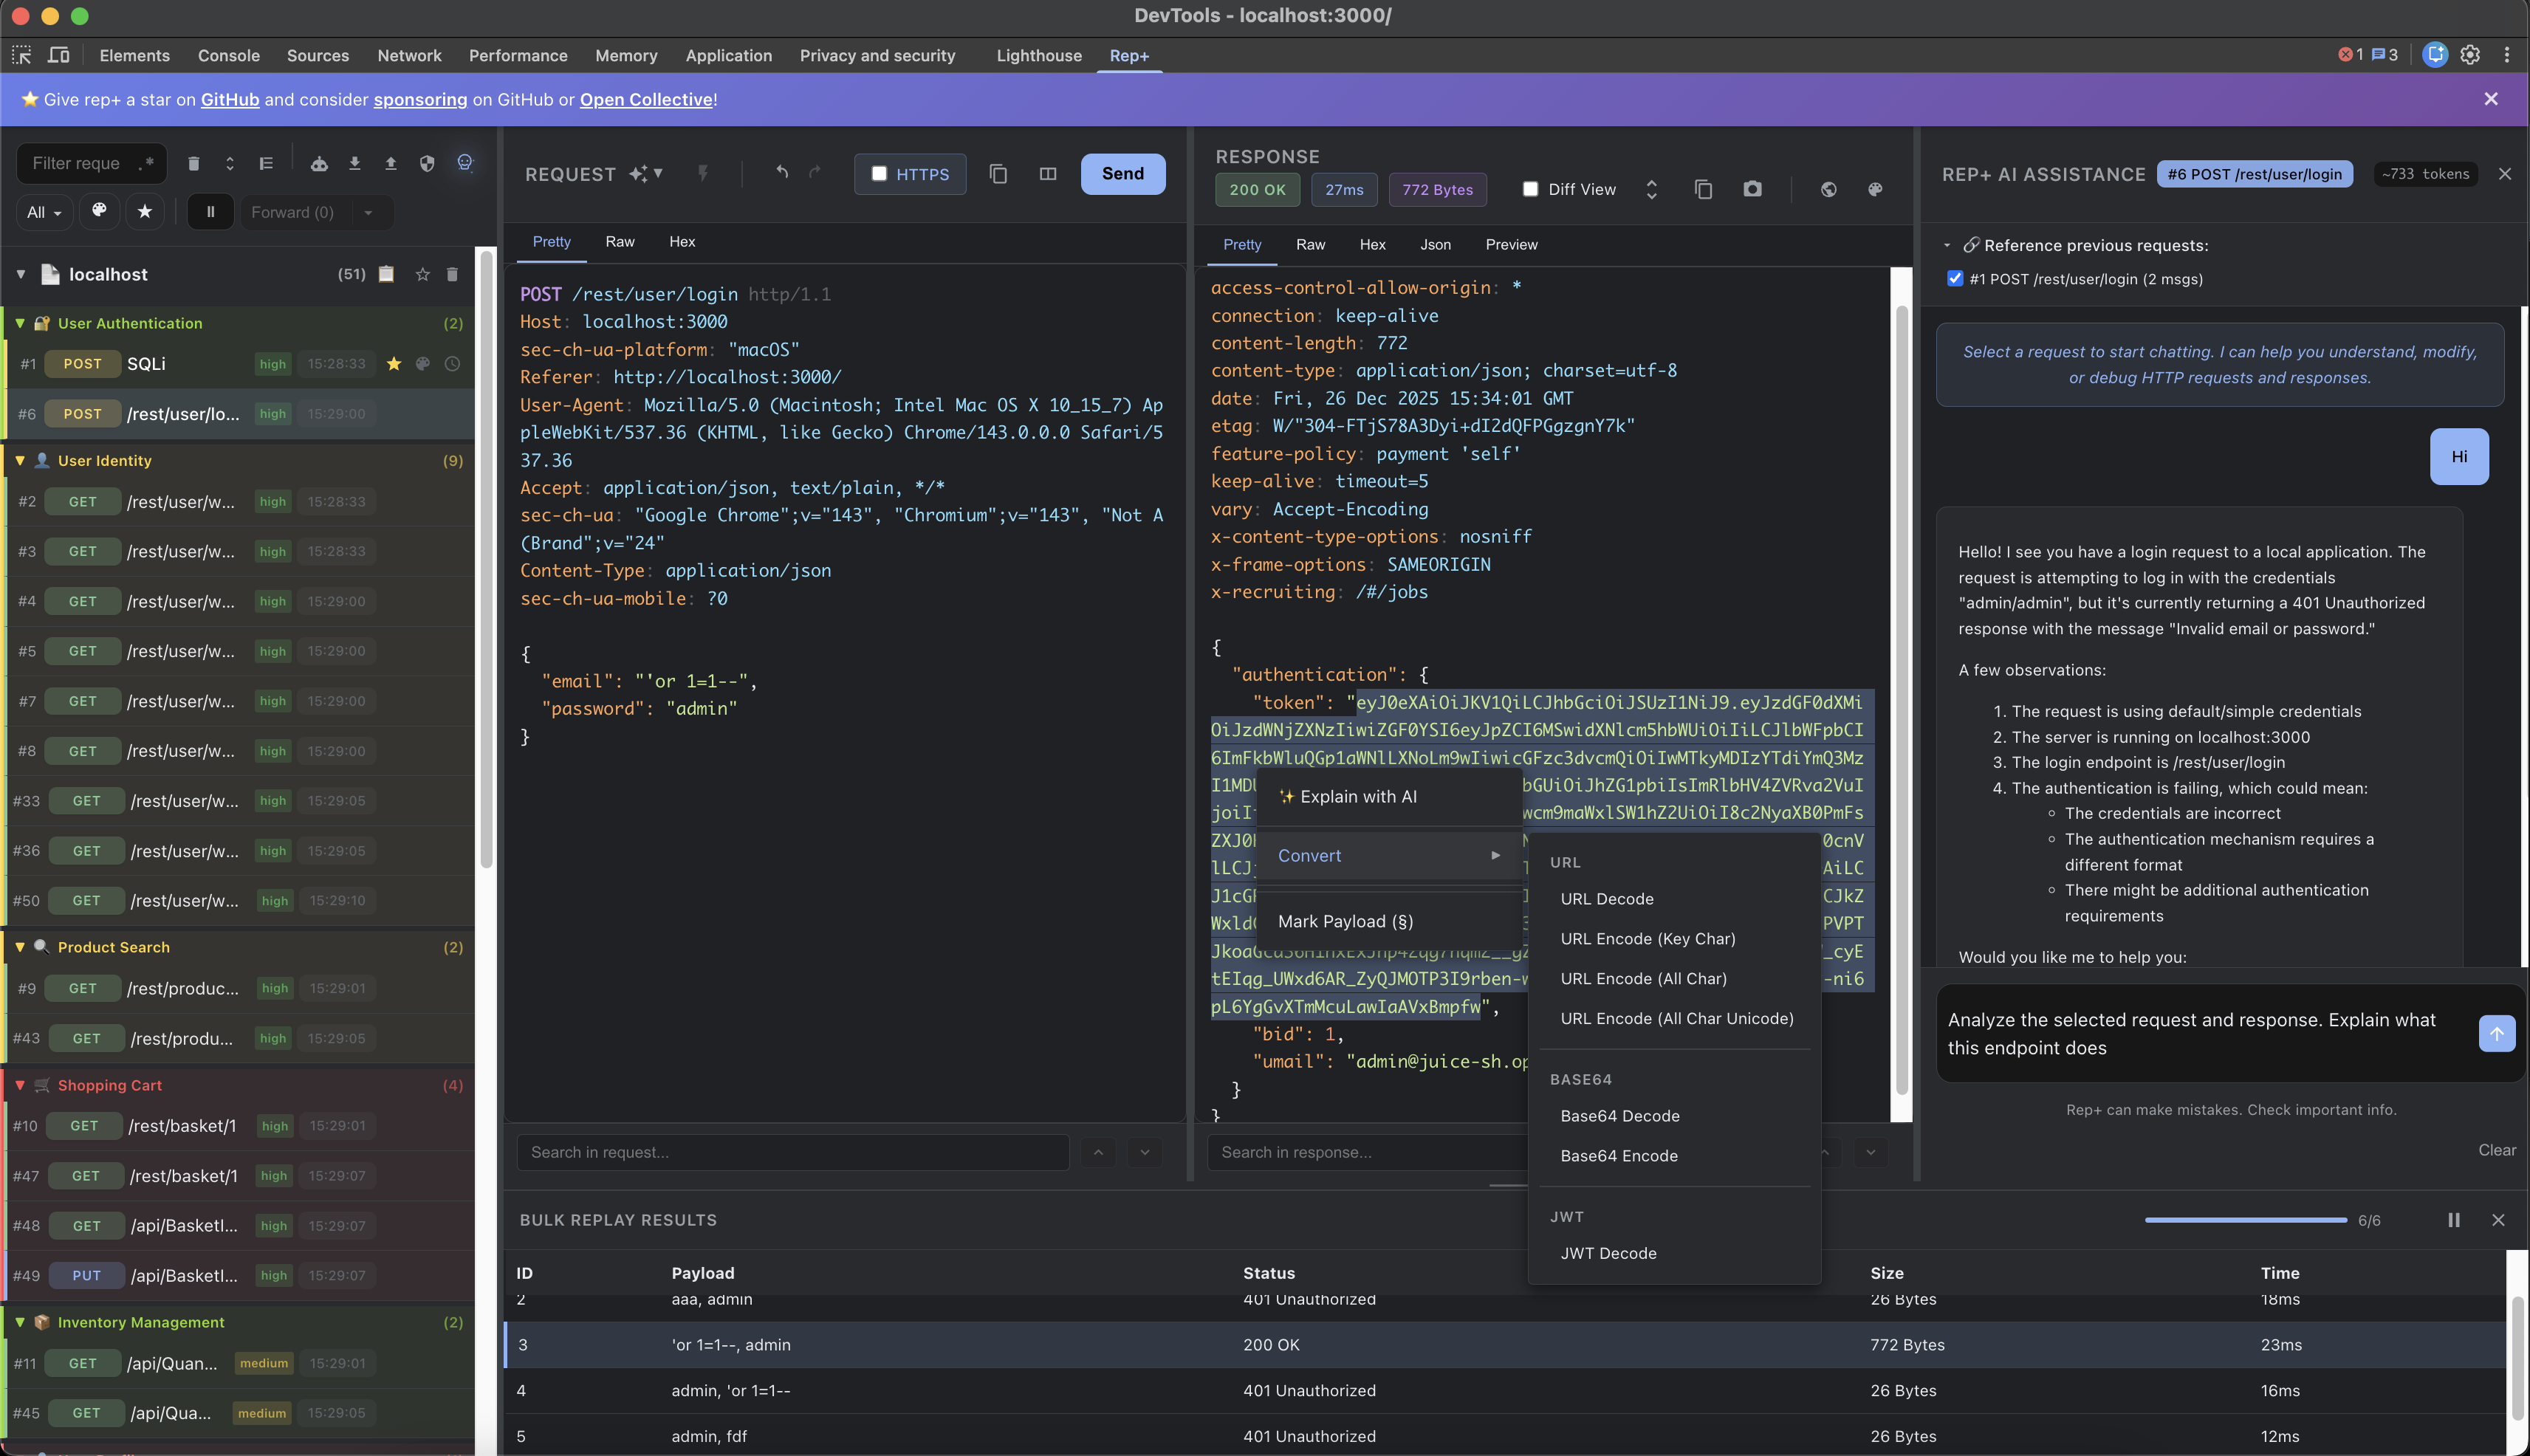 repplus/rep-chrome
rep+ — Repetidor HTTP estilo Burp para Chrome DevTools con IA integrada para explicar solicitudes y sugerir ataques








