
 chocapikk/wpprobe
Una herramienta rápida de enumeración de plugins de WordPress

"Porque, ¿para qué escanear a ciegas cuando WordPress se expone por sí mismo?"
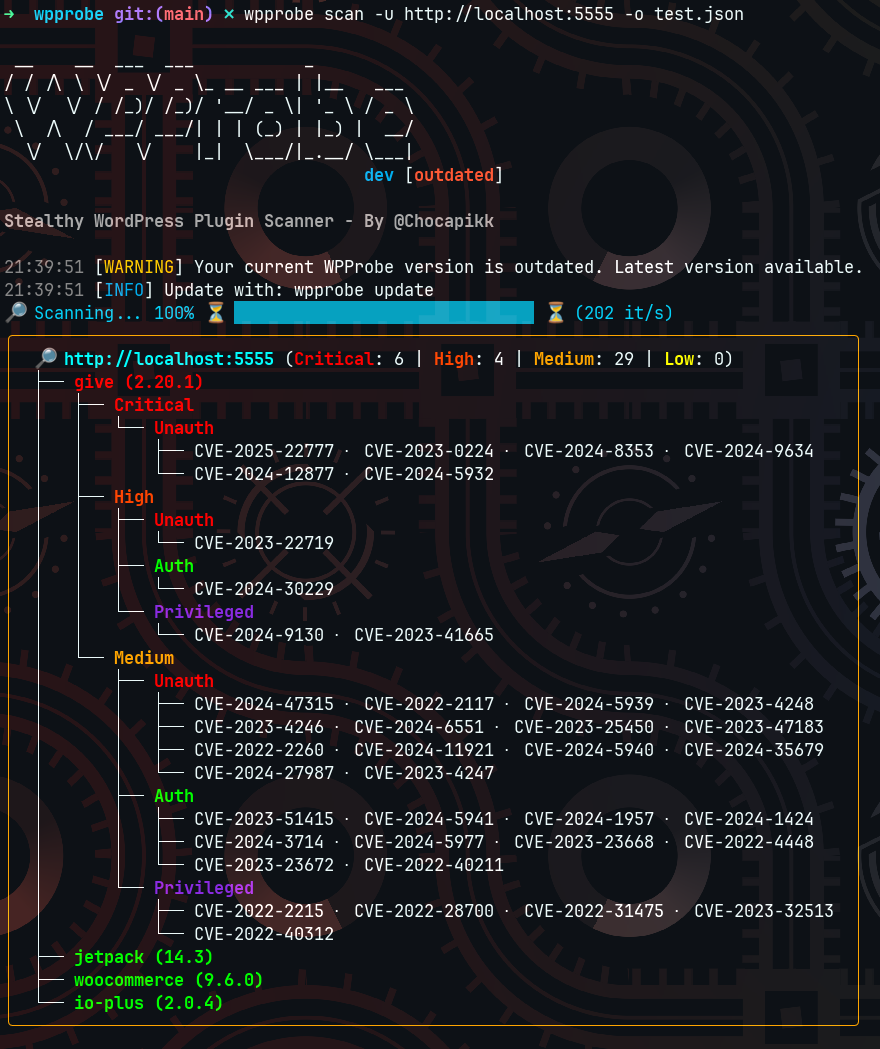


Un escáner rápido de plugins y temas de WordPress que detecta los plugins instalados mediante la enumeración de la API REST y los temas a partir del descubrimiento en el HTML, y luego los asigna a vulnerabilidades conocidas. Se pueden detectar más de 5000 plugins sin fuerza bruta, y miles más con ella.
Desde el 9 de marzo de 2026, Wordfence dejó obsoleta su API v2. Todas las versiones de WPProbe anteriores a la v0.10.16 tienen la funcionalidad update-db rota. Es necesario actualizar WPProbe.
Por defecto, wpprobe update-db obtiene una base de datos precompilada de este repositorio (actualizada cada 2 h mediante CI), por lo que no se necesita ninguna clave de API. Si quieres obtenerla directamente de Wordfence, puedes configurar opcionalmente una clave de API gratuita:
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Modo | Método | Sigilo | Cobertura |
|---|---|---|---|
stealthy (predeterminado) | Coincidencia de endpoints de la API REST + descubrimiento de temas HTML | Alto | 5000+ plugins + temas |
bruteforce | Comprobaciones directas de directorios | Bajo | 10k+ plugins |
hybrid | Candidatos REST/HTML más lista de plugins, verificados mediante comprobaciones de archivos | Medio | Máxima |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Establece WORDFENCE_API_KEY para las actualizaciones de la base de datos de Wordfence (gratis). Establece WPSCAN_API_TOKEN para las actualizaciones de la base de datos de WPScan (solo plan Enterprise).
wpprobe update
Solo los binarios instalados desde una release se actualizan a sí mismos. Una compilación desde el código fuente normalmente está por delante de la última release, por lo que reemplazarla supondría un downgrade: en su lugar, vuelve a compilarla desde el repositorio, o pasa --force para instalar el binario de la release de todos modos.
Al iniciarse, WPProbe consulta la release publicada más reciente para etiquetar el banner. La respuesta se almacena en caché durante 24 horas, y la comprobación puede desactivarse por completo:
export WPPROBE_NO_UPDATE_CHECK=1
El modo sigiloso consulta las rutas expuestas de la API REST (?rest_route=/) y compara los endpoints descubiertos con una base de datos precompilada de firmas de plugins conocidos. También descubre temas activos analizando las referencias a wp-content/themes/ en el HTML de la página y obtiene su versión desde style.css. Esto genera un mínimo de solicitudes y evita la detección por parte de los WAF.
El modo fuerza bruta comprueba los directorios de plugins directamente mediante solicitudes GET. Una respuesta 403 confirma que el plugin existe (listado de directorios prohibido). Una respuesta 200 se valida comprobando la presencia de readme.txt en el listado del directorio para evitar falsos positivos de instancias de WordPress que devuelven 200 para todas las rutas.
El modo híbrido recopila candidatos a partir de las rutas REST y del HTML, añade la lista de plugins configurada y luego verifica cada candidato con una comprobación directa del archivo del plugin. Las rutas REST por sí solas pueden ser compartidas por varios plugins y no confirman una instalación. Los temas siempre se descubren mediante HTML, independientemente del modo.
Los plugins y temas detectados se correlacionan con CVE conocidos de las bases de datos de Wordfence y WPScan, con coincidencia de rangos de versiones para identificar instalaciones vulnerables.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
La salida JSON es siempre un array, con un objeto por cada objetivo escaneado, de modo que un único archivo sigue siendo válido tanto si escaneas una URL como muchas con -f.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.

