
 #1
Herramientas de detección de anomalías de comportamiento, análisis de valores atípicos, UEBA y detección estadística de amenazas.
Recomendado por Kitploit
 bplinux/chackd
Demonio para aleatorizar tcp_challenge_ack_limit y prevenir ataques de canal lateral CVE-2016-5696
 malwaremorghulis/sunburst
Detección de la Etapa 1 del C2 de SUNBURST mediante entropía de Shannon
 0x0allenace/soc-analyst-portfolio
Un portafolio curado que muestra mis investigaciones de SOC, proyectos de threat hunting, laboratorios de DFIR, ingeniería de detección, blogs…
 vedantk6403/koobe-guard
Módulo de kernel de Linux que utiliza Kprobes para detectar y neutralizar exploits de doble liberación de heap CVE-2024-1086 mediante seguimiento de…
 corelight/zeek-asyncrat-detector
Un detector de malware AsyncRAT basado en Zeek.
 roxanne_ardary/nexora
Plataforma de gobierno de endpoints impulsada por IA que monitoriza el uso de software, aplica una clasificación de riesgos determinista basada en…
 huzjie/aegisagent
Puerta de enlace de seguridad en tiempo de ejecución para agentes de IA: certifica criptográficamente las llamadas a herramientas, aplica políticas,…
 microlaser/dns_watchdog_windows2
Script de PowerShell que monitorea el tráfico DNS de Windows mediante pktmon para detectar envenenamiento, suplantación, respuestas de resolutores no…
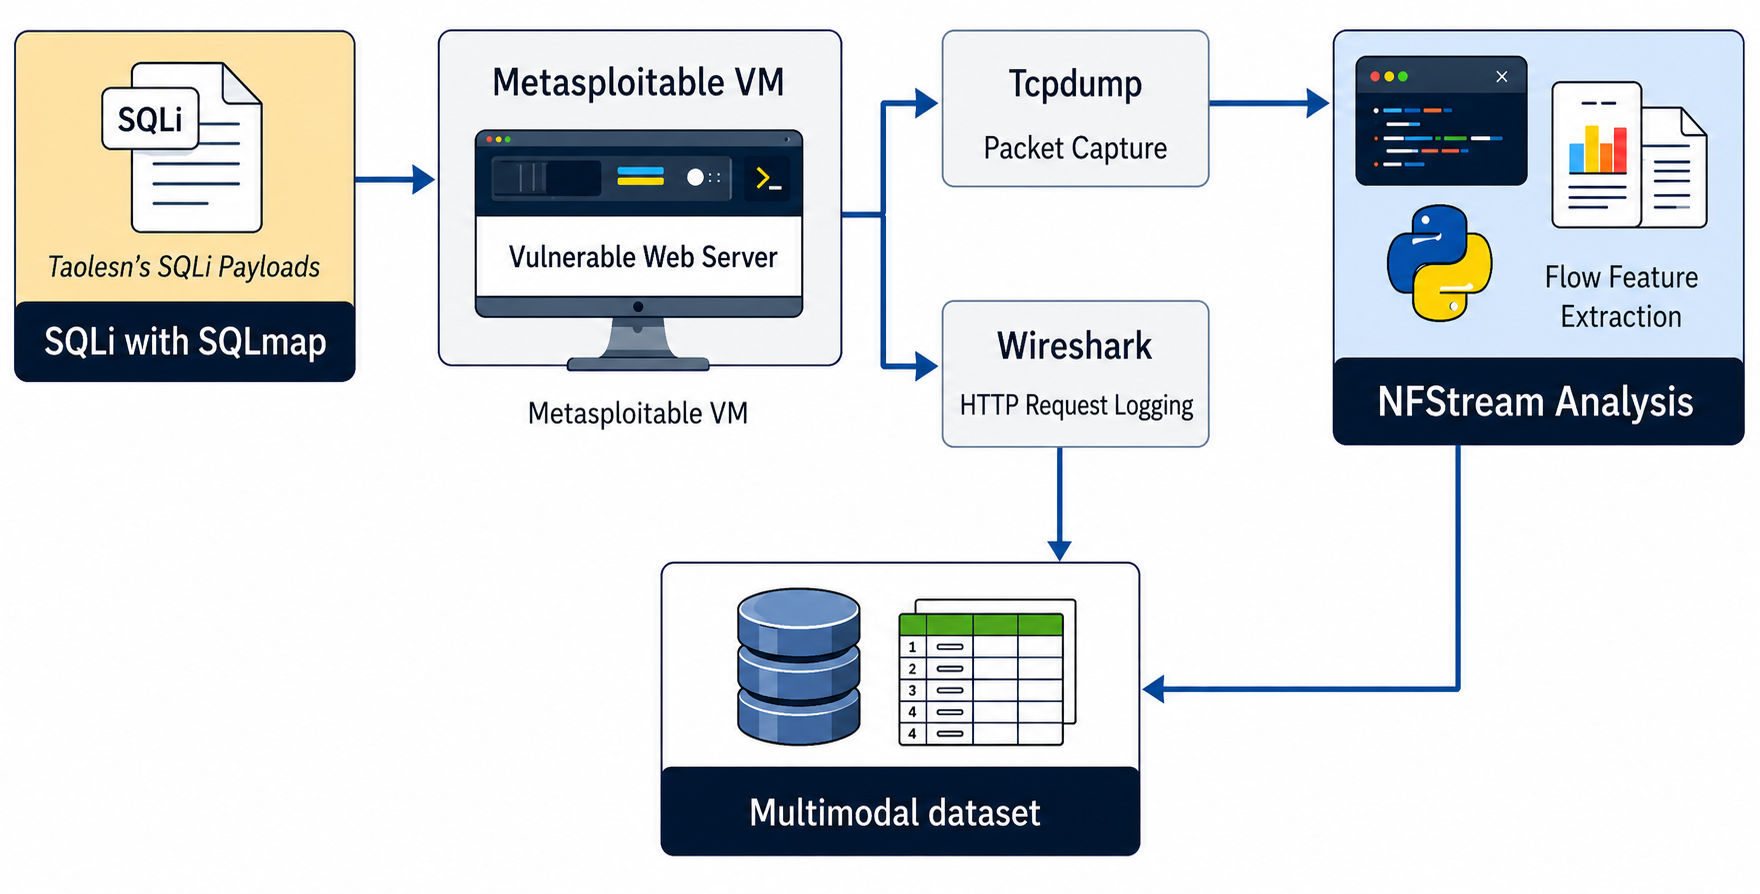 paul12345-cyber/multimodal-web-attack-dataset
Este repositorio alberga un conjunto de datos multimodal de ataques web (MWAD) para impulsar la investigación de detección de amenazas impulsada por…
 1-bit-wonder/kestrel
Panel de seguridad en tiempo de ejecución para un solo host basado en eBPF — agente Go + SvelteKit. Árbol de procesos en vivo, mapa de red y alertas…
 cognitive-functors/c4-meta-system
Defensa de IA en producción con protección de 7 capas: restricciones matemáticas, acceso por capacidades de objetos, consenso O2 distribuido, ética…
 ziad-hsn/cpra
CPRA es un sistema de monitoreo de infraestructura de alto rendimiento diseñado para equipos de plataforma que gestionan arquitecturas de…
 jdinovo/spade
SPaT Attack Detection and Evaluation dataset
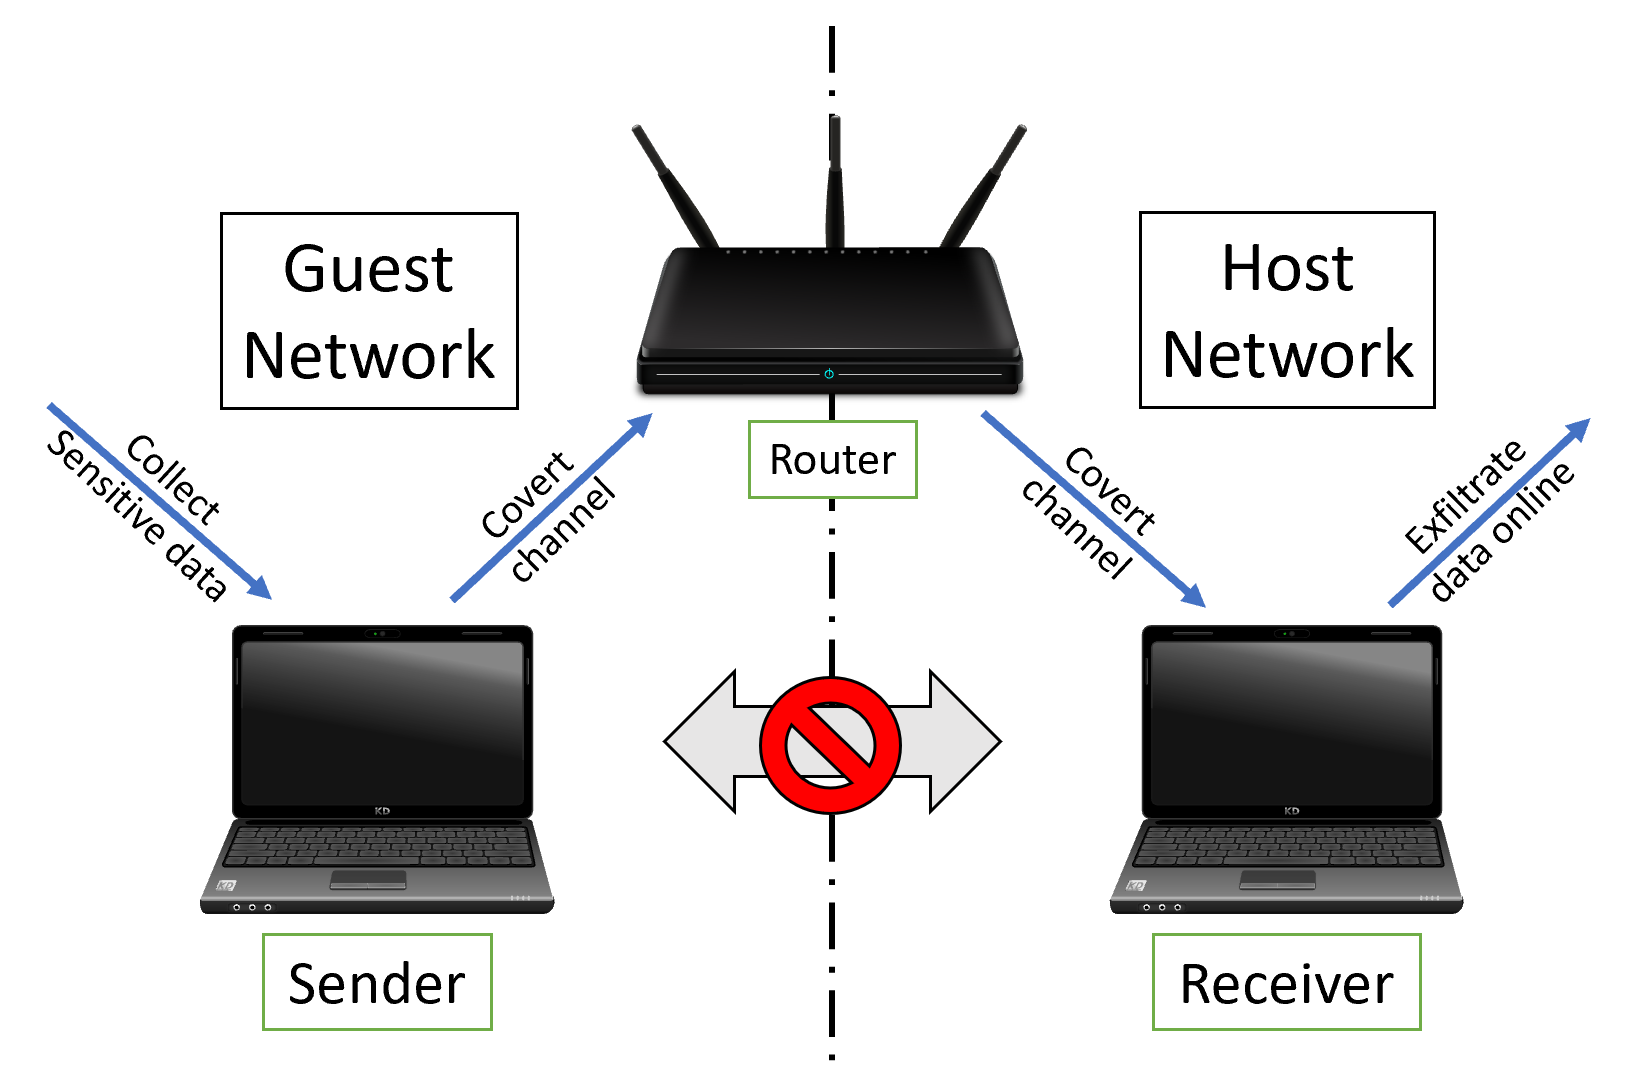 orensv/characterization-and-detection-of-cross-router-covert-channels
Este repositorio incluye el código fuente utilizado en el artículo "Characterization and Detection of Cross-Router Covert Channels".
 mohamedlahmeri01/vi-bot
Biblioteca de detección de bots del lado del cliente con 28 módulos ponderados, análisis de comportamiento, huella digital del navegador, honeypots y…
 binarybard27/ai-security-battle
Una simulación adversarial de IA de Red Team vs. Blue Team.
 shuangliangx/learning-to-detect
Detecta ataques de jailbreak desconocidos en modelos grandes de visión-lenguaje mediante el análisis de estados ocultos y autoencoders, con pipelines…
 corelight/zeek-caldera-detector
Un detector de Mitre Caldera basado en Zeek.








