
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit

 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 root temporal - notas de investigación
 joehquak/mi8e5-unlocker-by-cve-2026-43499
Soporte multi SO: Versión para MacOS/Linux y Windows, totalmente traducido al inglés
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 Reproducción
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) exploit de kernel para Poco M6 Pro (emerald) con bootloader bloqueado
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
Investigación de explotación de CVE-2026-98260 (UAF en exec de posix-cpu-timers): S9280 Android 14 GKI 6.1 — disparador de UAF + primitiva de…
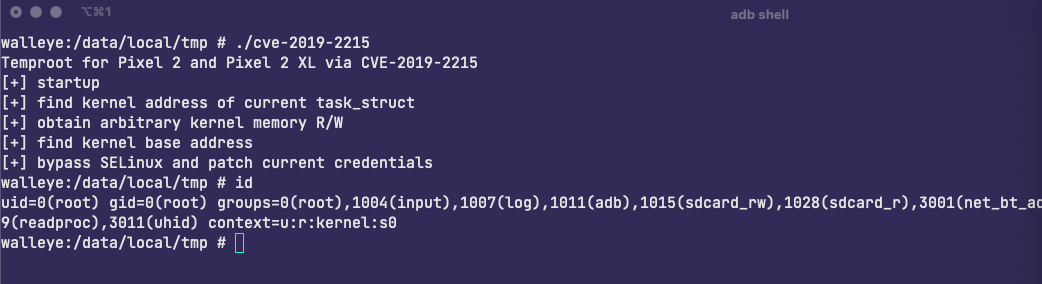 stevejubx/cve-2019-2215
Vulnerabilidad del kernel de Android (CVE-2019-2215) PoC de root temporal
 no-22-github/unplus
CVE-2026-43499 exploit de root por arranque — lógica central (arm64 Android GKI 6.6)
 sorrow404null/cve-2026-43499-rmx5200
Exploit de escalada de privilegios local de Android 16 para realme RMX5200 que utiliza una cadena preload.so basada en LD_PRELOAD para lograr acceso…
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Falta de comprobación de permisos en ActivityManagerService.dumpBitmapsProto() — roba bitmaps de la interfaz de usuario de todas las…
 demining/pixnapping-attack-on-android
Ataque Pixnapping: Comprometer claves privadas y frases semilla mediante la vulnerabilidad CVE-2025-48561 representa una nueva amenaza crítica para…
 sterrasec/apk-interceptor
Asistente de evaluación de Android deeplink, Intent y WebView bridge para hacking ético
 wrlu/cve-2023-40130
PoC de CVE-2023-40130
 bartixxx32/cve-2026-43499-oneplus15
Prueba de concepto educativa para la escalada de privilegios local en Android 16 en OnePlus 15, con detección de desplazamientos del kernel,…
 qm4rs/cve-2026-0023-update-ownership-poc
Prueba de concepto que demuestra CVE-2026-0023, un bypass de confianza de actualización de Android que suprime la advertencia de propiedad durante…
 re13orn/cve-2024-0044-exp
Utilizar CVE-2024-0044 para escalar privilegios en Android y descargar archivos arbitrarios de la sandbox de la aplicación objetivo.

 ykupriyanov/bakablocker
Stop Secret Phone Slowdowns & 24/7 Spyware in One Tap — Autonomous Local ADB Debloater & Background Jail (No PC, No Root, 100% Safe)








