
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit
 farazsth98/chronomaly
Exploit del kernel de Android para CVE-2025-38352, explotado previamente in-the-wild. Apunta a kernels Linux x86_64 vulnerables v5.10.x.
 zhuowei/cheese
CVE-2025-21479 prueba de concepto, creo
 flankerhqd/jebmcp
Plugin de servidor MCP para JEB Pro que permite descompilación asistida por IA, inspección de métodos/campos y renombrado automático durante la…
 jduck/cve-2015-1538-1
Exploit en Python para CVE-2015-1538-1 que apunta al desbordamiento de enteros del átomo 'stsc' de MP4 en Stagefright para lograr ejecución remota de…
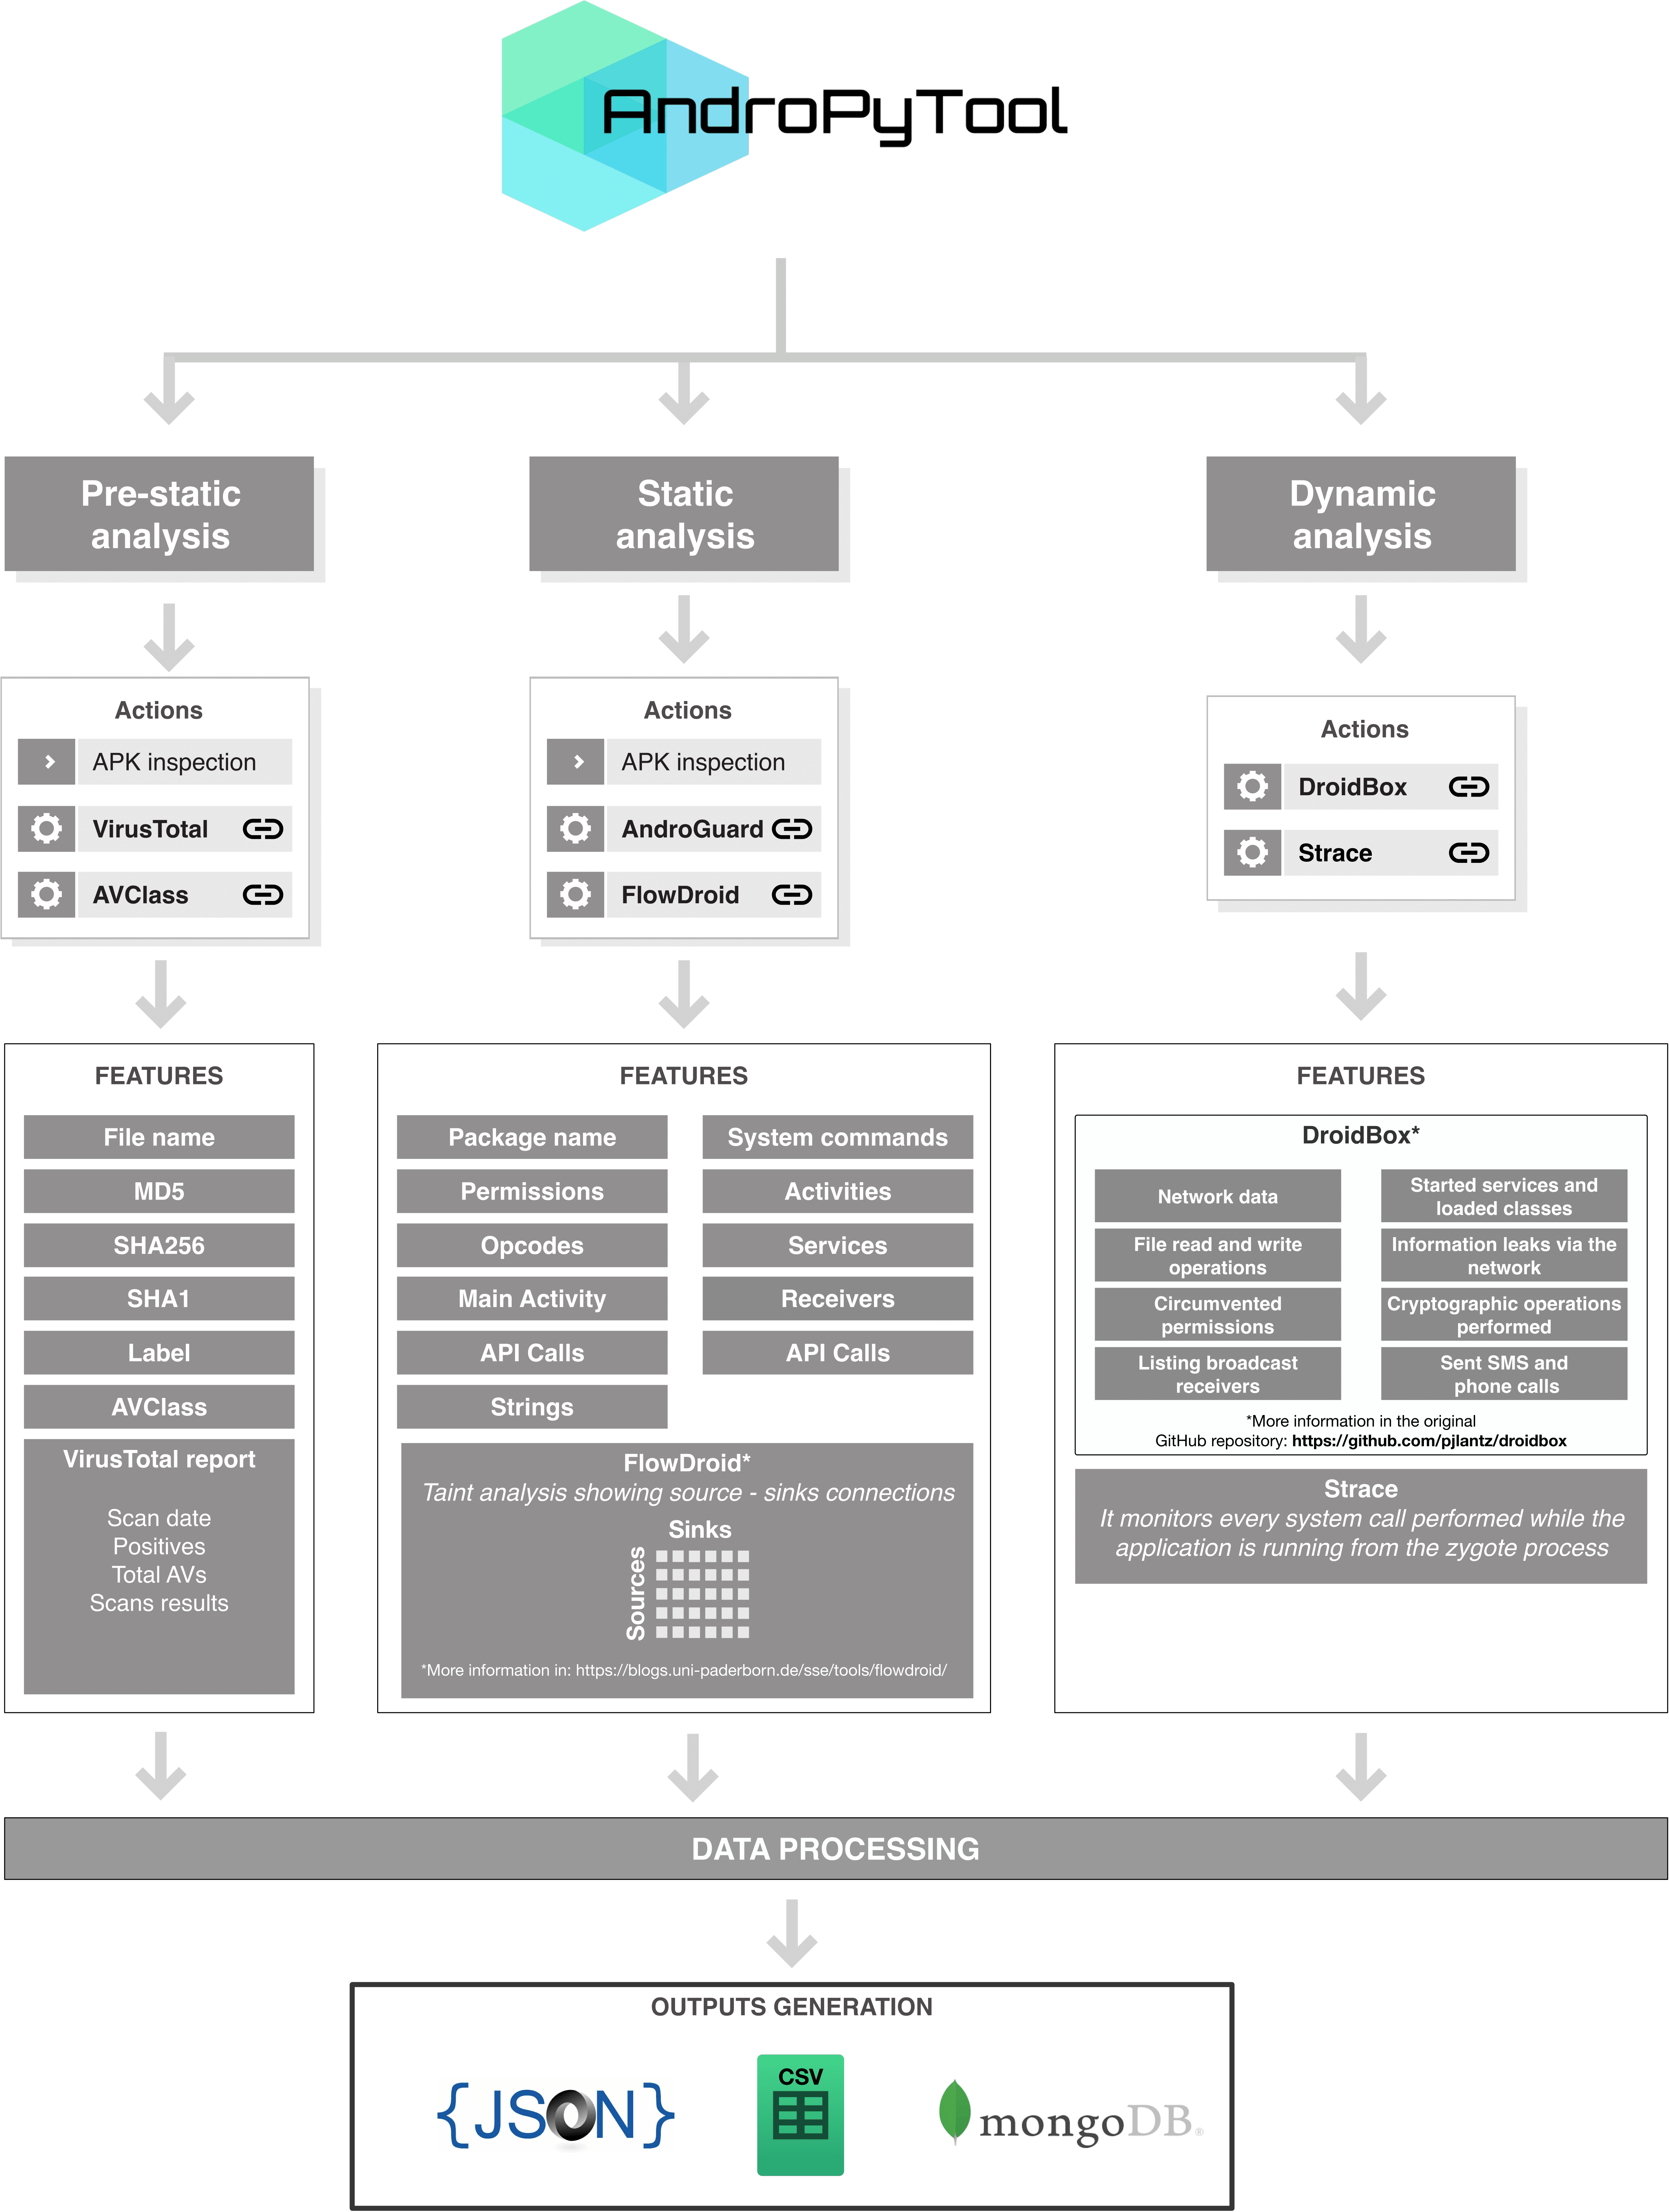 alexmyg/andropytool
Un marco para la extracción automatizada de características estáticas y dinámicas de aplicaciones Android
 secure-system/insular
Aísla tus aplicaciones del gran hermano https://secure-system.gitlab.io/Insular/
 ernw/androtickler
Kit de herramientas de pruebas de penetración y auditoría para aplicaciones Android.

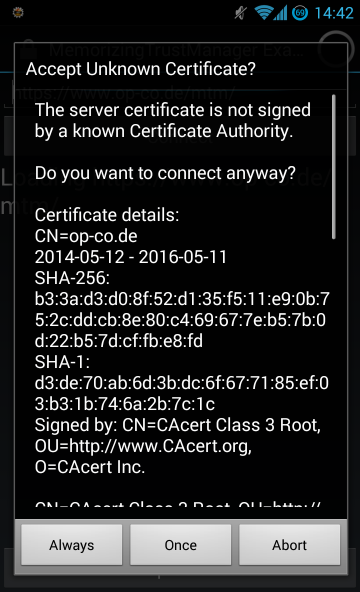 ge0rg/memorizingtrustmanager
Un "plugin" para Android Java que permite preguntar al usuario sobre certificados SSL.
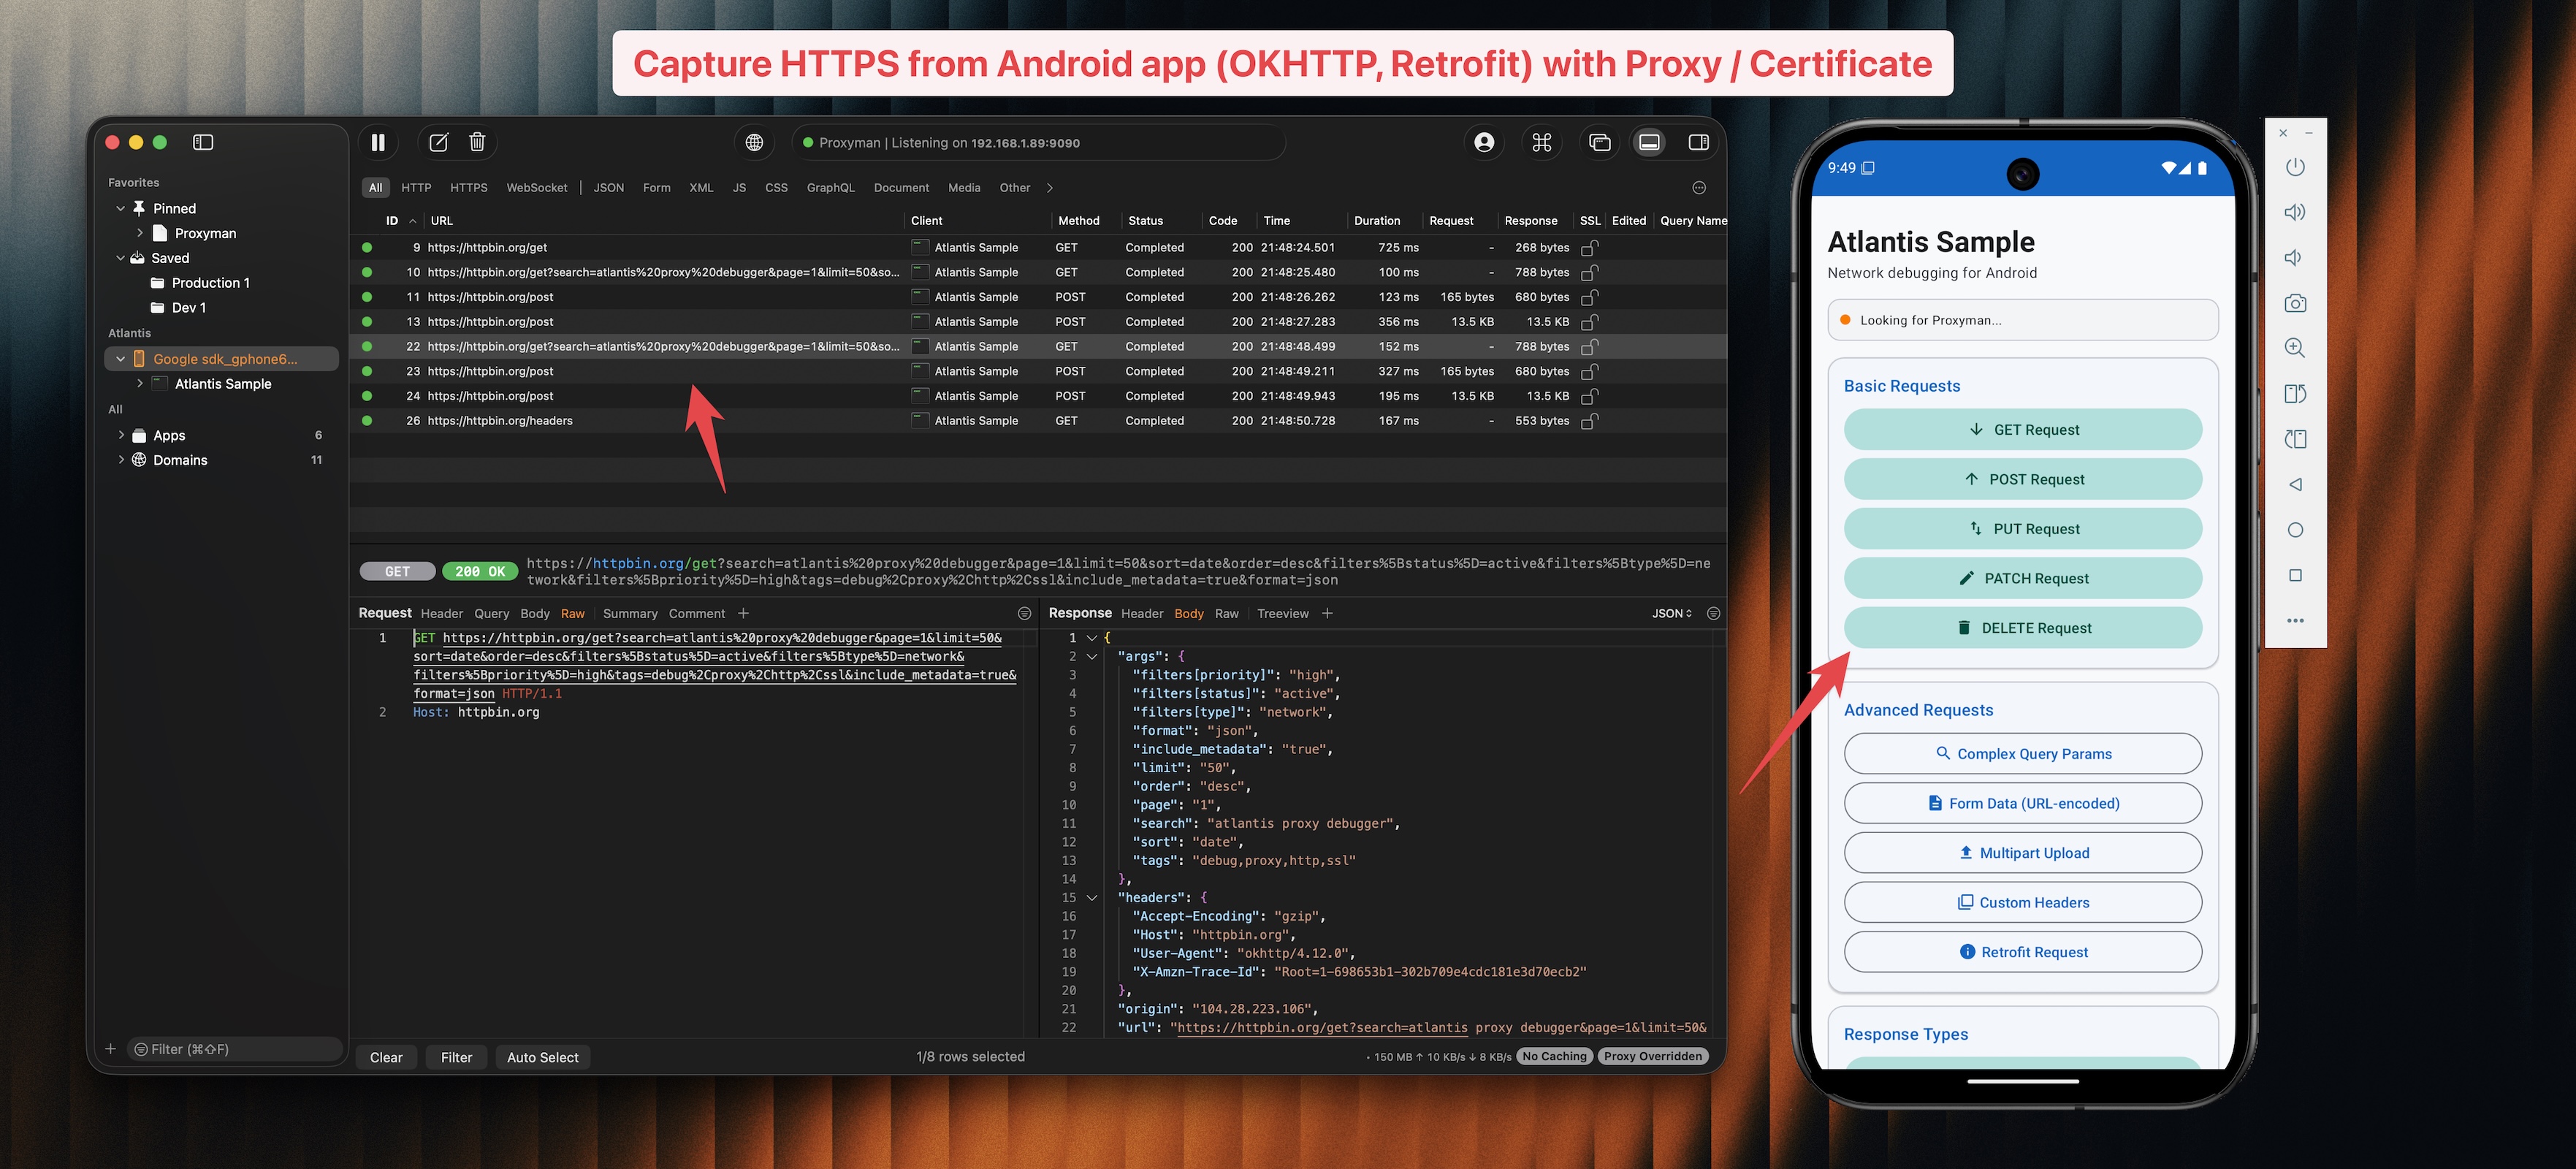 proxymanapp/atlantis-android
Captura el tráfico HTTP/HTTPS de aplicaciones Android y envíalo a Proxyman para depuración.
 santoku/santoku-linux
Distro Linux para Seguridad Móvil, Análisis de Malware y Forense
 rovellipaolo/ninjadroid
Ingeniería inversa ninja en paquetes APK de Android
 monkeylord/xposedfridabridge
Un script de frida que implementa XposedBridge y carga módulos xposed, sin instalar el framework xposed.
 marcog3/whatsdump
Extraer clave privada de WhatsApp desde cualquier dispositivo Android sin root (compatible con Android 7+)
 0xpwny/apkatshu
Apkatshu es una herramienta para extraer urls , correos electrónicos , direcciones ip y datos interesantes de archivos APK
 delvinru/apk-info
APK full-featured parser
 botherder/androidqf
Herramienta portátil de adquisición forense para dispositivos Android que recolecta datos relevantes a través de la depuración USB para identificar…








