
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit

 droid-ash/finalrun-agent
CLI impulsado por IA para probar aplicaciones Android e iOS usando lenguaje natural. Genera, ejecuta y corrige pruebas de extremo a extremo en…
 globalpolicy/phonemonitor
Una herramienta de administración remota para dispositivos Android
 android1500/androidfaker
Android Faker es un módulo simple de Xposed que falsifica los valores de tus ID de dispositivo. Compatible con Android 8.1+
 mpast/mobileaudit
Aplicación Django que realiza análisis SAST y de malware para APKs de Android
 maddiestone/conpresentations
Presentaciones de diapositivas de mis charlas en conferencias
 pixel-props/build.prop
Script Bash para construir tu propio system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044: una vulnerabilidad de alta gravedad "run-as any app" que afecta a las versiones 12 y 13 de Android
 cyb0r9/androspy
Generador automatizado de backdoors para Android con crypter, envenenamiento de IP e integración de payloads de Metasploit para pruebas de…
 flankerhqd/vendor-android-cves
Colecciones de mis PoCs para CVEs de proveedores de Android
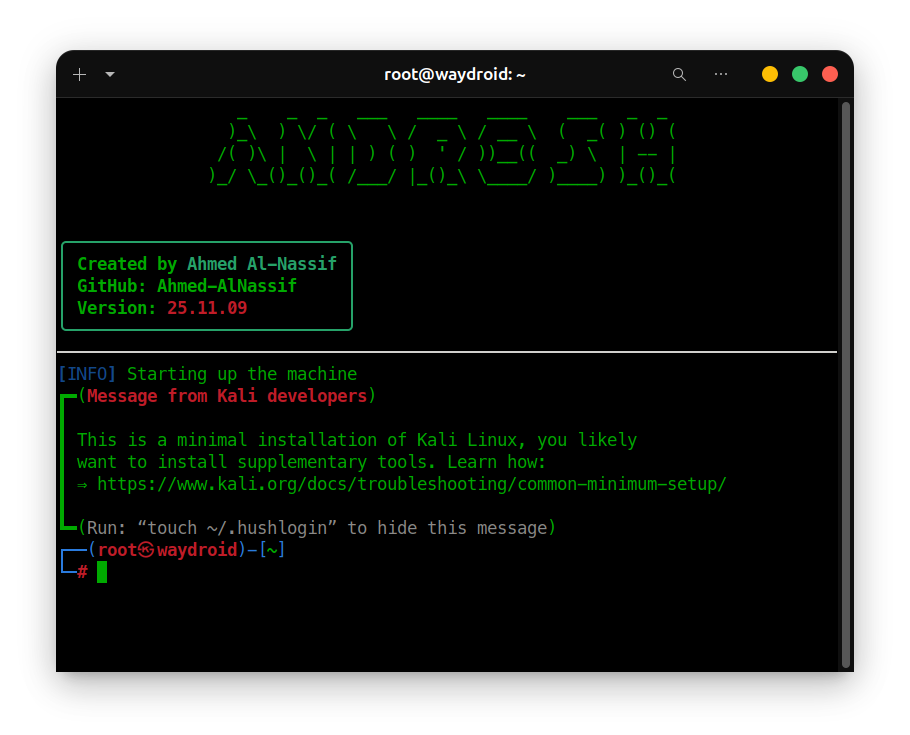 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux en Android vía Shizuku/ADB - Ejecuta Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE y Chimera…
 sarabpal-dev/ionstack-s22u
Cadena de explotación completa de CVE-2026-43499 para Samsung Galaxy S22 Ultra (kernel de Android 5.10)
 huntoai/rdroid
[Android RAT] Administra remotamente tu teléfono Android usando una interfaz PHP
 barghest-ngo/mesh
VPN de malla peer-to-peer cifrada para forense móvil remota, permitiendo adquisición inalámbrica de ADB y libimobiledevice, monitoreo de red y…
 muellerberndt/apkx
Descompilación de APK en un solo paso con múltiples backends
 0xkol/badspin
Bad Spin: Exploit de escalada de privilegios de Binder de Android (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Exploits para el error de Android Binder CVE-2020-0041
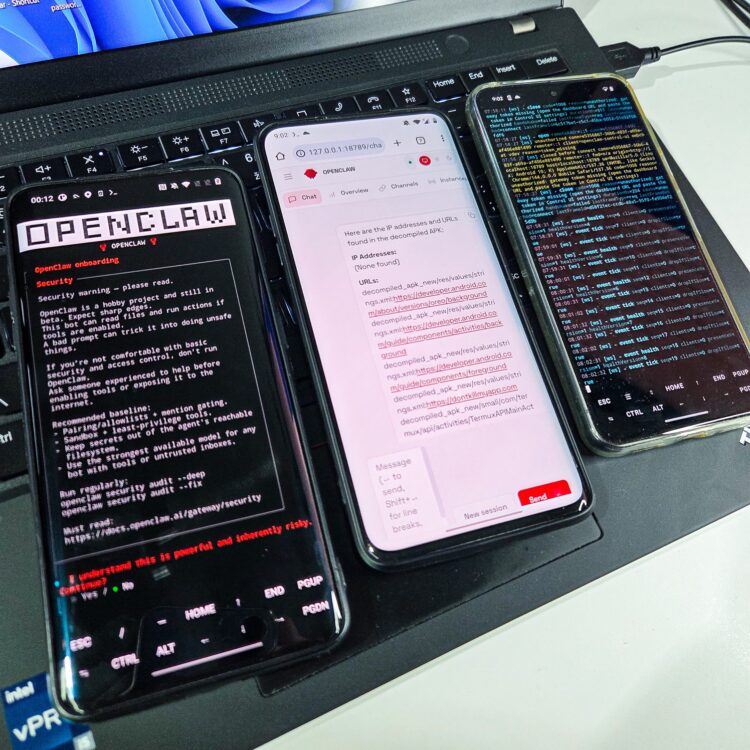 androidmalware/openclaw_termux
Cómo instalar OpenClaw en un teléfono Android y controlarlo a través de WhatsApp
 t0thkr1s/allsafe-android
Aplicación Android intencionalmente vulnerable.








