
 #1
Herramientas de decompilación, análisis de binarios, resumen de código y análisis de malware potenciadas por IA.
Recomendado por Kitploit

 gmh5225/gmh5225
Cadena de herramientas de investigación de seguridad basada en LLVM: NeverC, un compilador cruzado de C23, y NeverD, un motor de análisis binario y…
 inokinoki/attesor
Ingeniería inversa impulsada por IA de Rosetta (2 para Linux). Descargo de responsabilidad: debido al acuerdo de usuario, no tocaré el código. Todo…
 fadi002/de4py
El kit definitivo impulsado por IA para la ingeniería inversa de python
 neuromancer/rats-re
Reconstruye binarios Windows heredados en código fuente C combinando exportaciones del descompilador de Ghidra con LLM locales, produciendo…
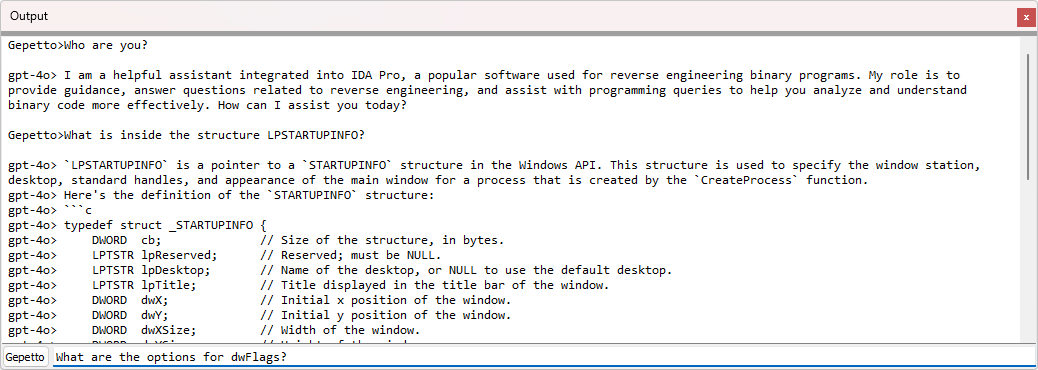 justicerage/gepetto
Plugin de IDA que consulta modelos de lenguaje para acelerar la ingeniería inversa
 miscusi-peek/cheatengine-mcp-bridge
Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
 euva-project/euva
Un editor hexadecimal y descompilador ligero para resolver tus problemas de análisis de archivos binarios.
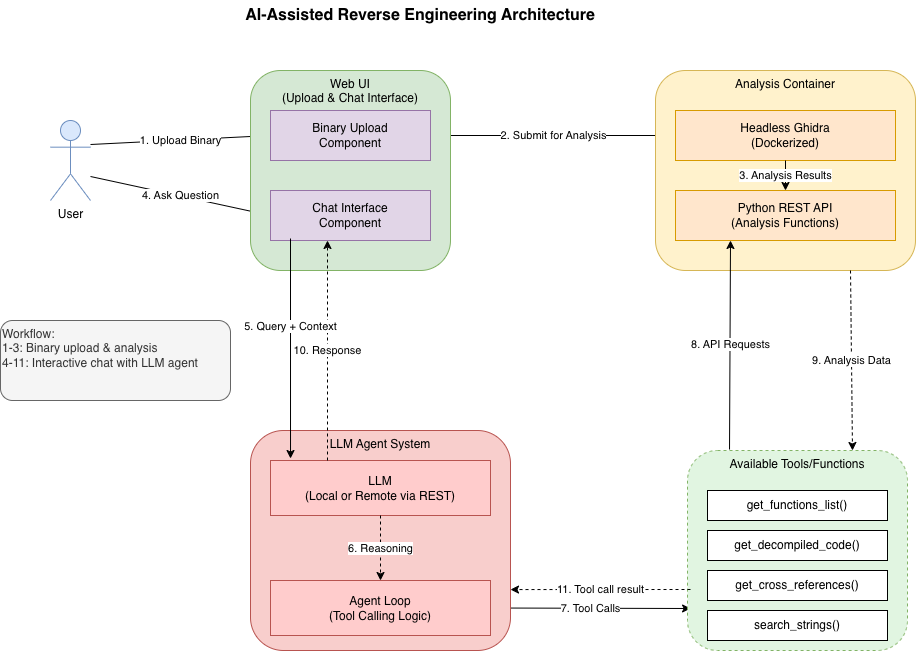 biniamf/ai-reverse-engineering
Ingeniería inversa asistida por IA con Ghidra
 allthingsida/allthingsida
Repositorio para los fragmentos de código del canal de video AllThingsIDA
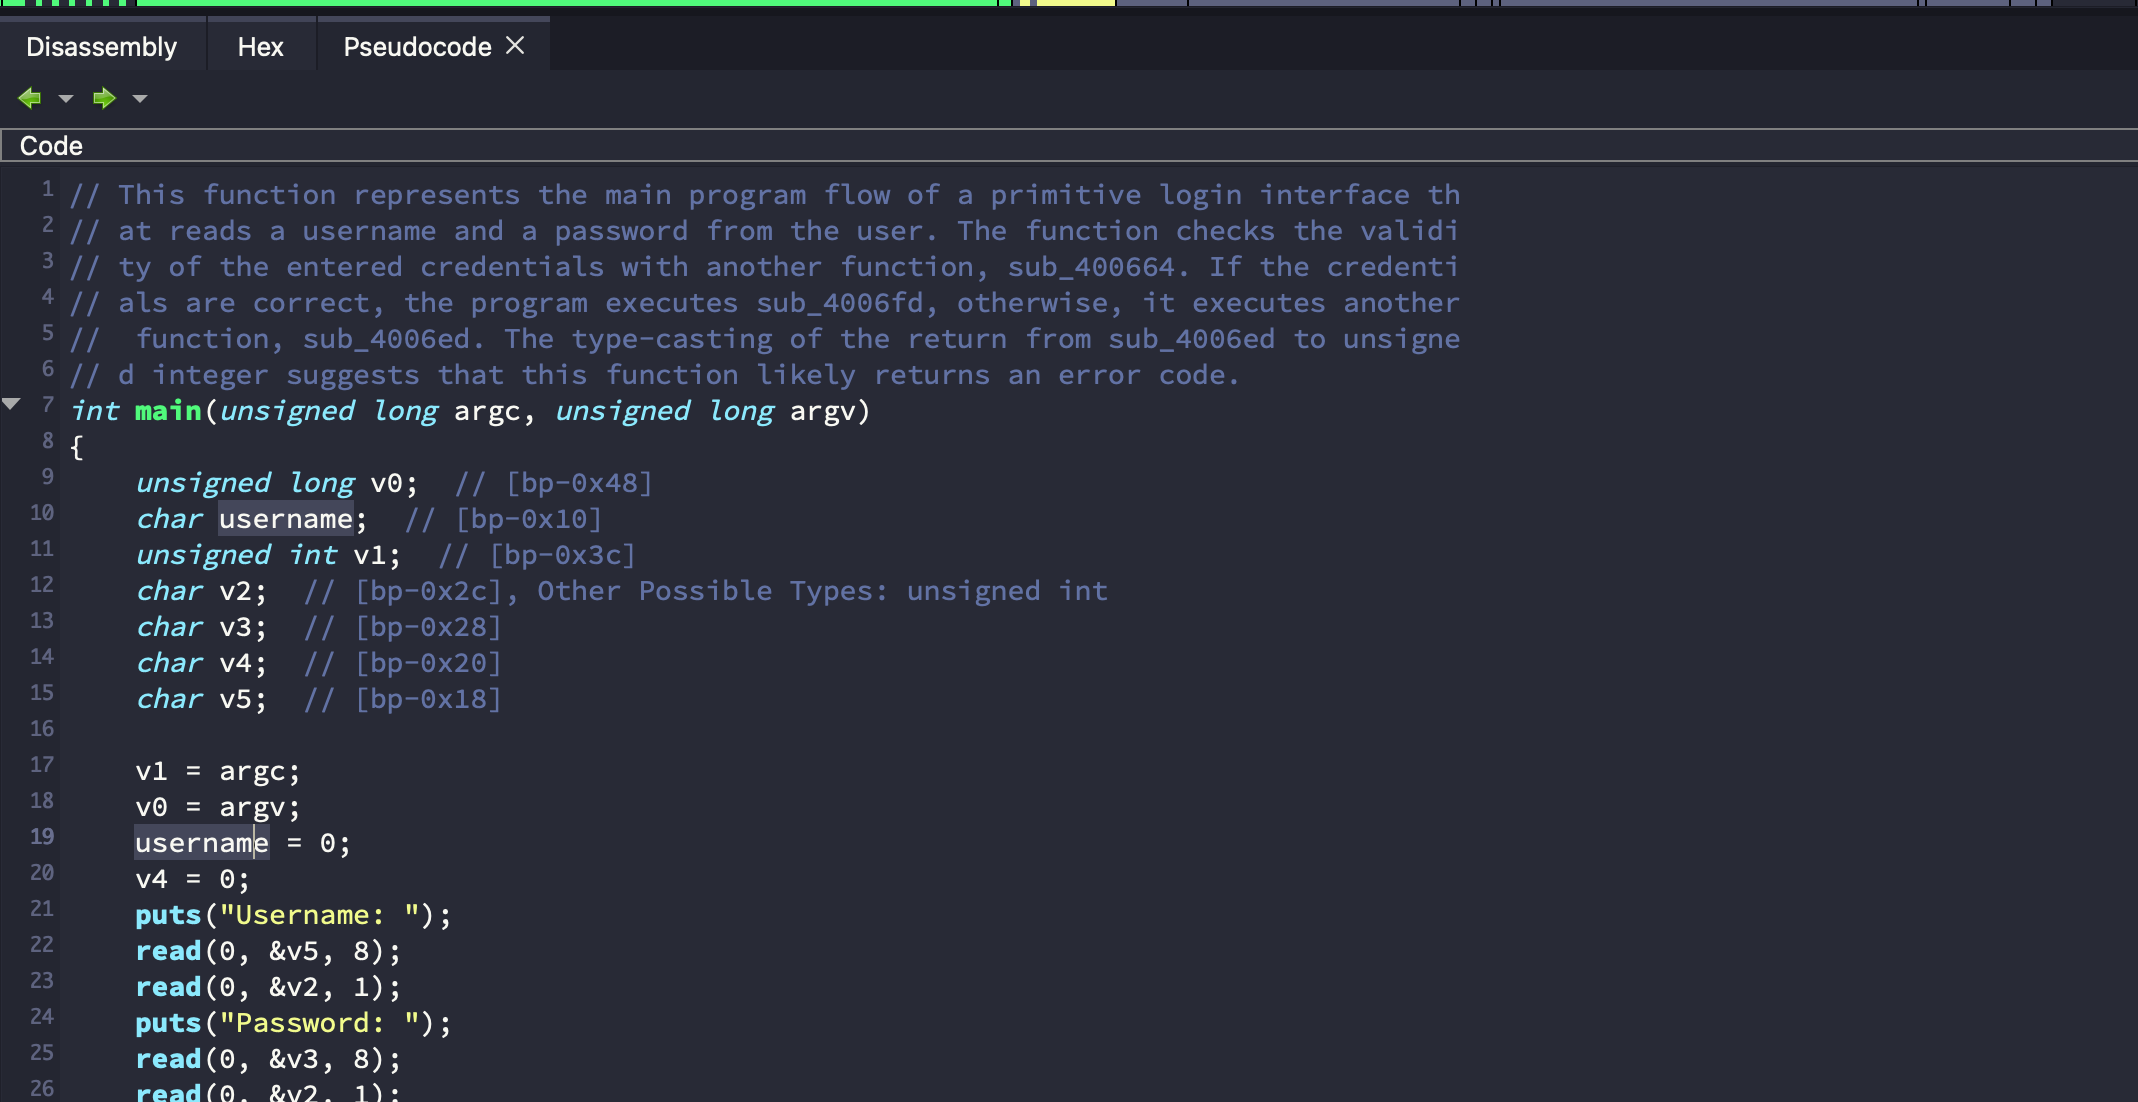 mahaloz/daila
Un plugin independiente del descompilador para interactuar con IA en tu descompilador. ¡Compatible con GPT, Claude y modelos locales!
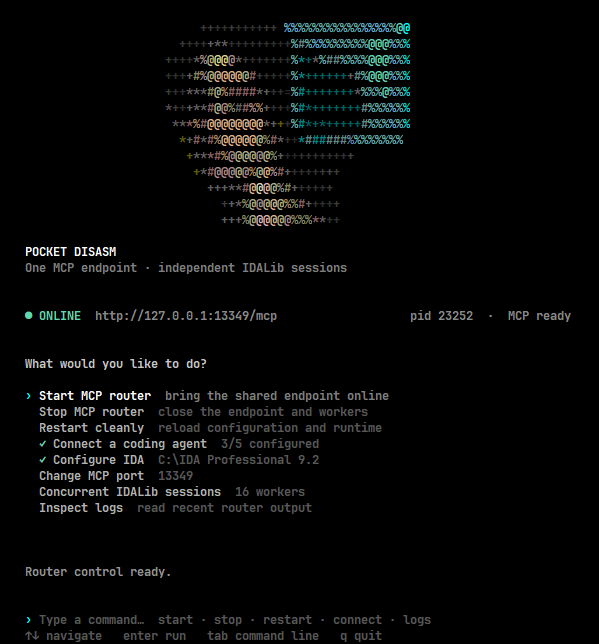 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análisis binario paralelo con IDA Pro, nomenclatura de funciones potenciada por IA, grafo de conocimiento Neo4j y motor de emulación/hooking/fuzzing…
 llvmparty/striga
Experimental x86-64 to LLVM IR lifter in Python that translates machine code into analyzable IR for reverse engineering, optimization, and VM handler…
 kernullist/windbg-decompile-ext
Extensión de WinDbg x64 que desensambla funciones en vivo y utiliza un LLM para producir pseudocódigo verificado.
 martyx00/vulnfanatic-ng
Plugin de BianryNinja para identificar vulnerabilidades en binarios descompilados con escaneos programáticos y soporte de LLM.
 gmh5225/enigma-
Reimplementación en C++ del núcleo analítico de Ghidra sin dependencias de JVM, que proporciona análisis binario embebible, fundamentos de…
 akatorich/kernelflirt
Depurador a nivel de kernel de Windows con interfaz estilo OllyDbg/IDA, puntos de interrupción por software y hardware, símbolos PDB, descompilador y…
 infobyte/isa_recovery
ISA Recovery








