
 #1
Frameworks de ataque de ML adversario, técnicas de evasión y herramientas de evaluación de robustez de modelos.
Recomendado por Kitploit
 p0dalirius/mssql-analysis-coerce
Una técnica para forzar a un Windows SQL Server a autenticarse en una máquina arbitraria.
 thiagopeixoto/winsos-poc
Un PoC que demuestra la ejecución de código mediante DLL Side-Loading en binarios WinSxS.
 0xsch1zo/nullgate
Librería que facilita el uso de syscalls indirectas. Bypass de AV/EDR bastante interesante como PoC.
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 nul0x4c/etwsessionhijacking
Un Poc sobre el bloqueo de Procmon para que no monitoree eventos de red
 choisg/onedriveupdatersideloading
Payload para la carga lateral de DLL de OneDriveUpdater.exe, basado en la publicación del blog de PaloAltoNetwork Unit42.
 c0axx/canaryhunter
Canary Hunter pretende ser un script rápido de PowerShell para comprobar canarios comunes en varios formatos generados gratuitamente en…
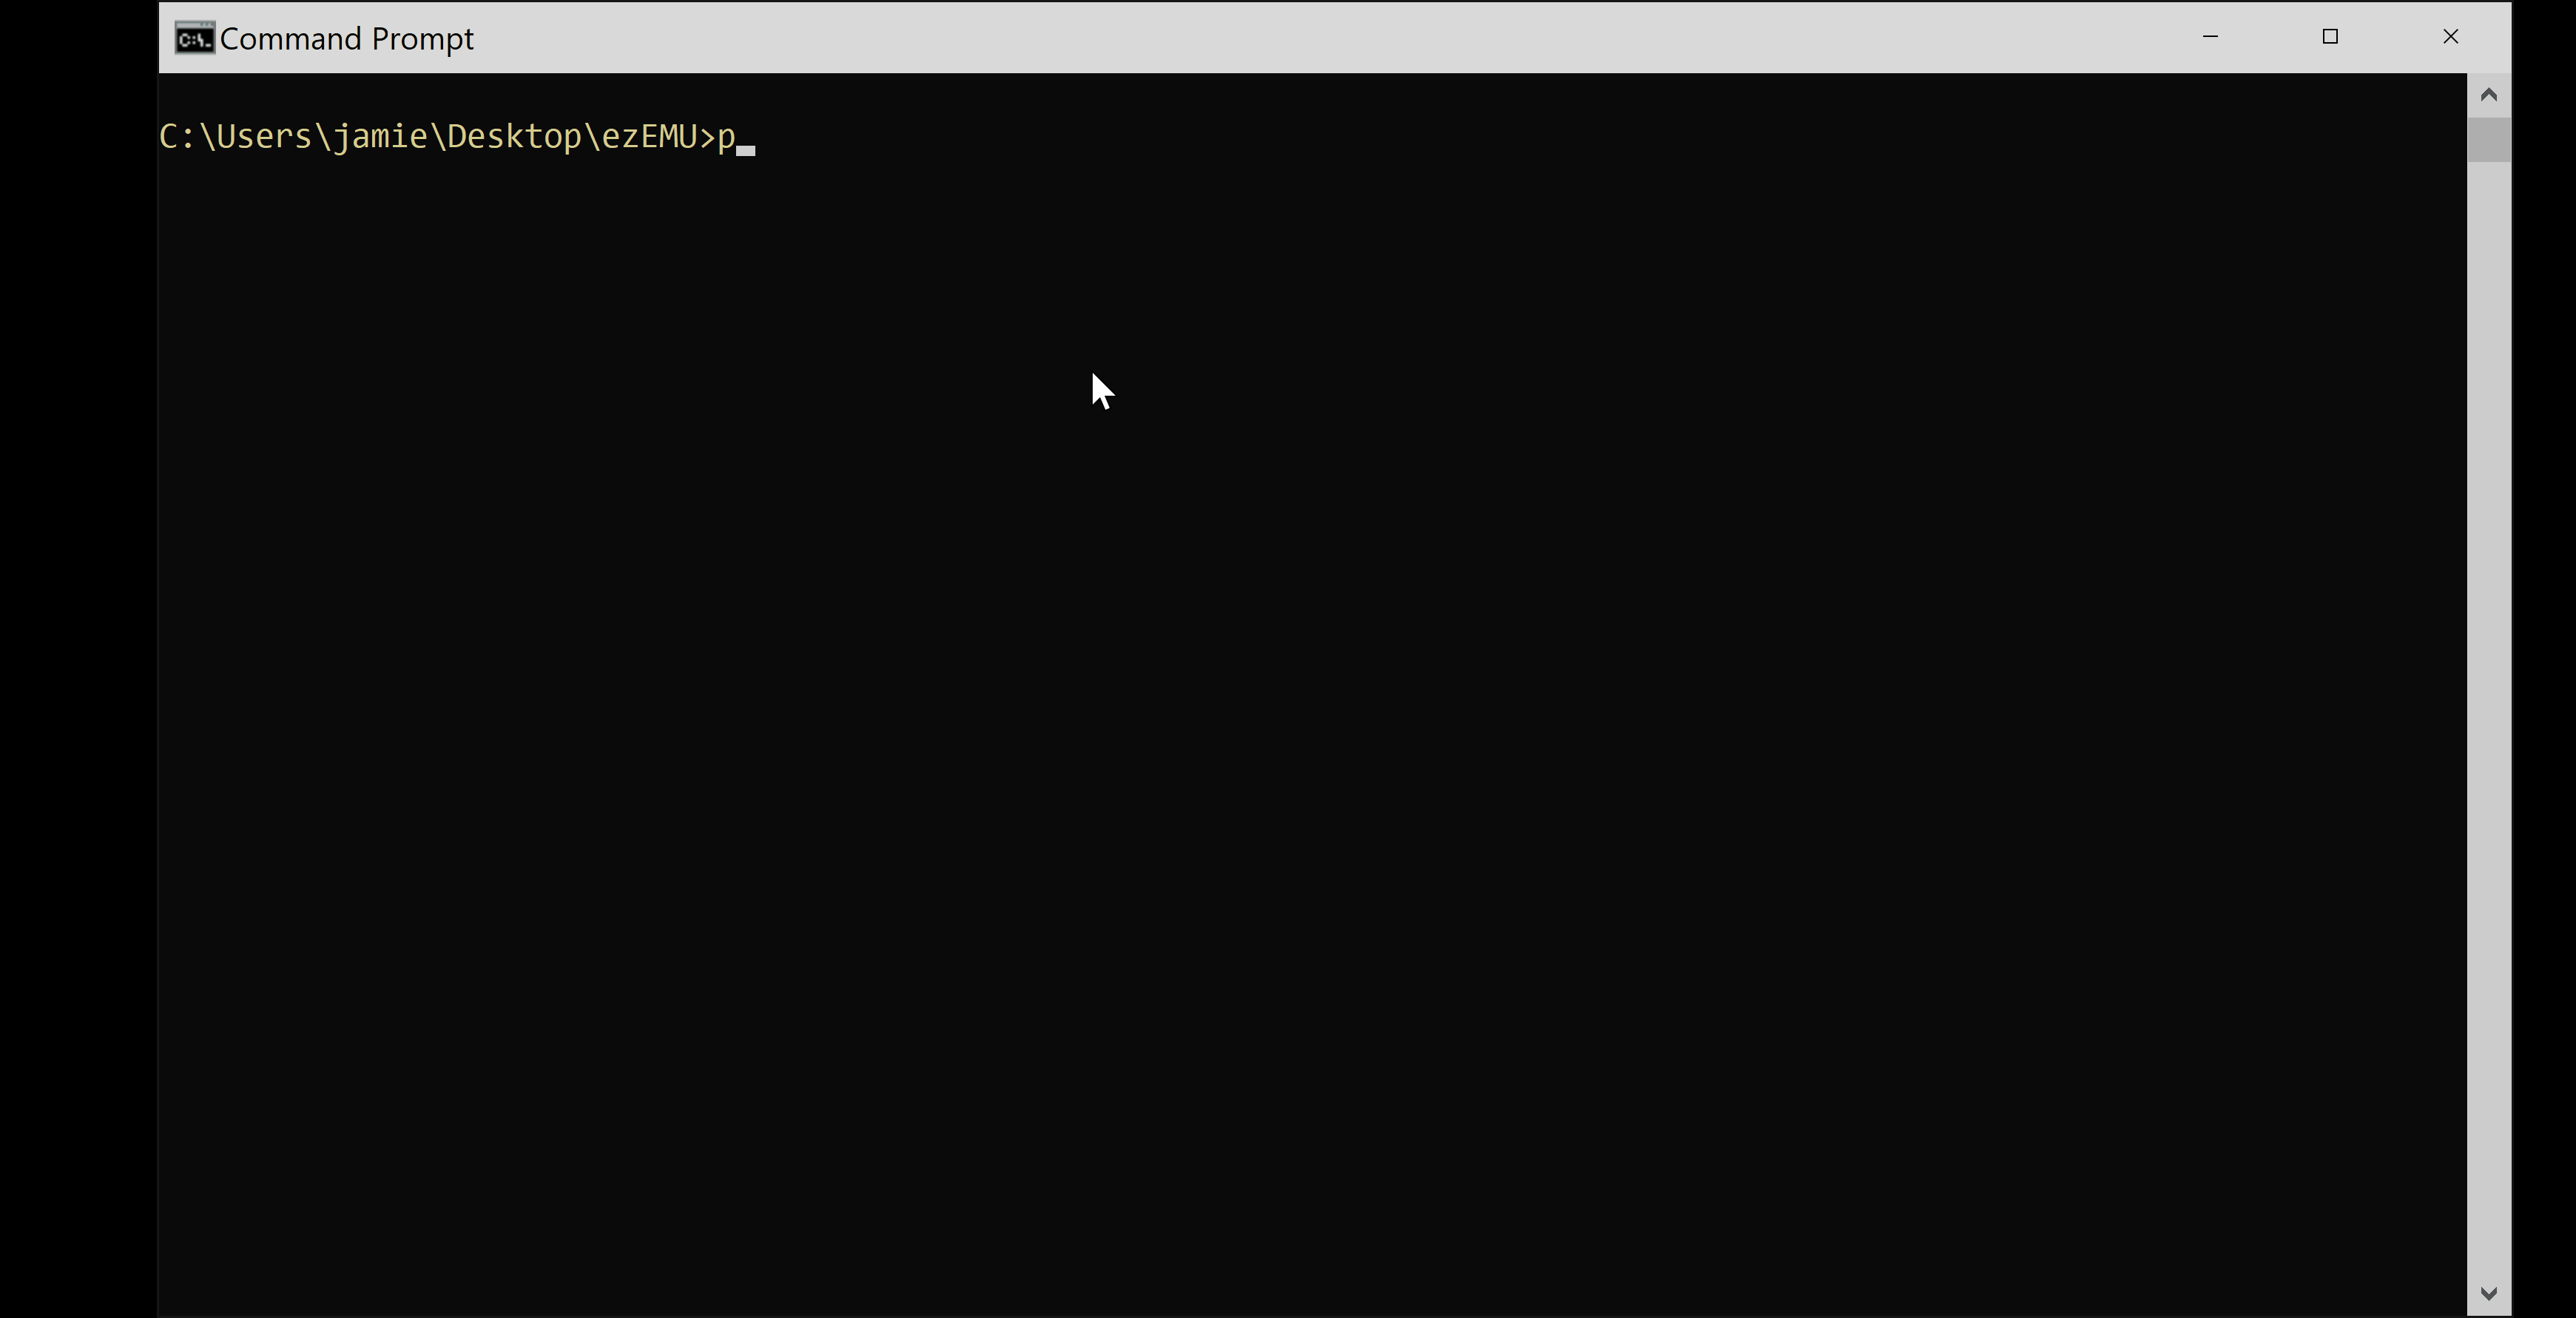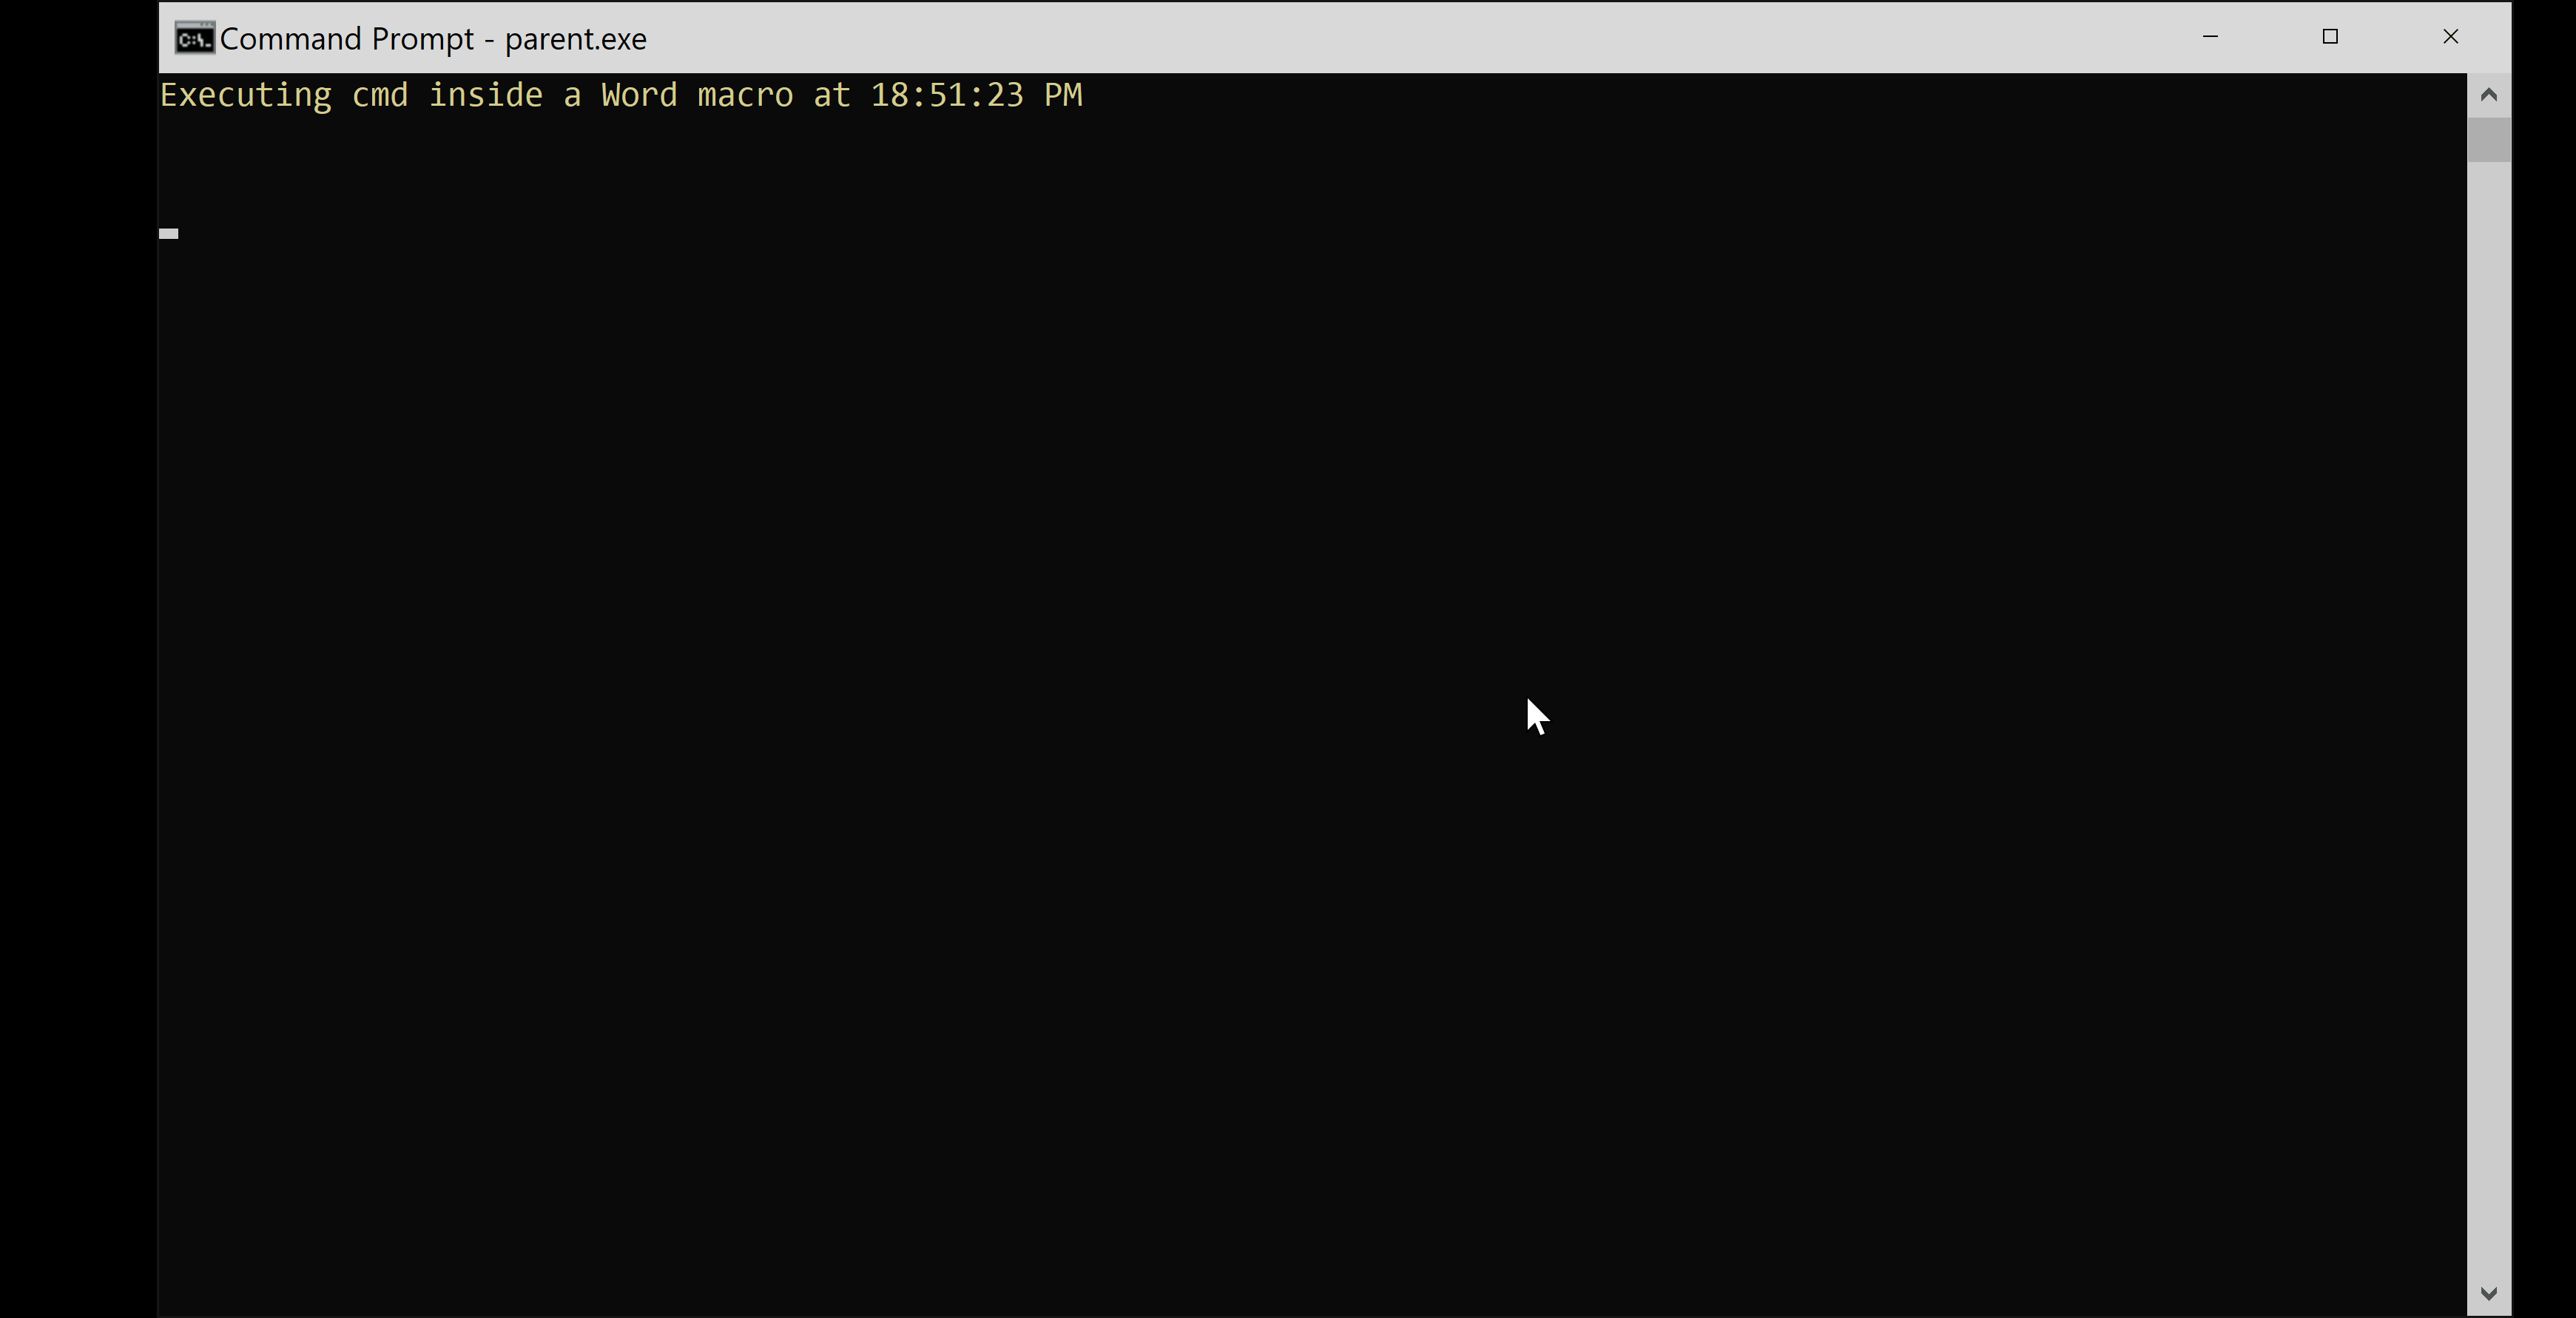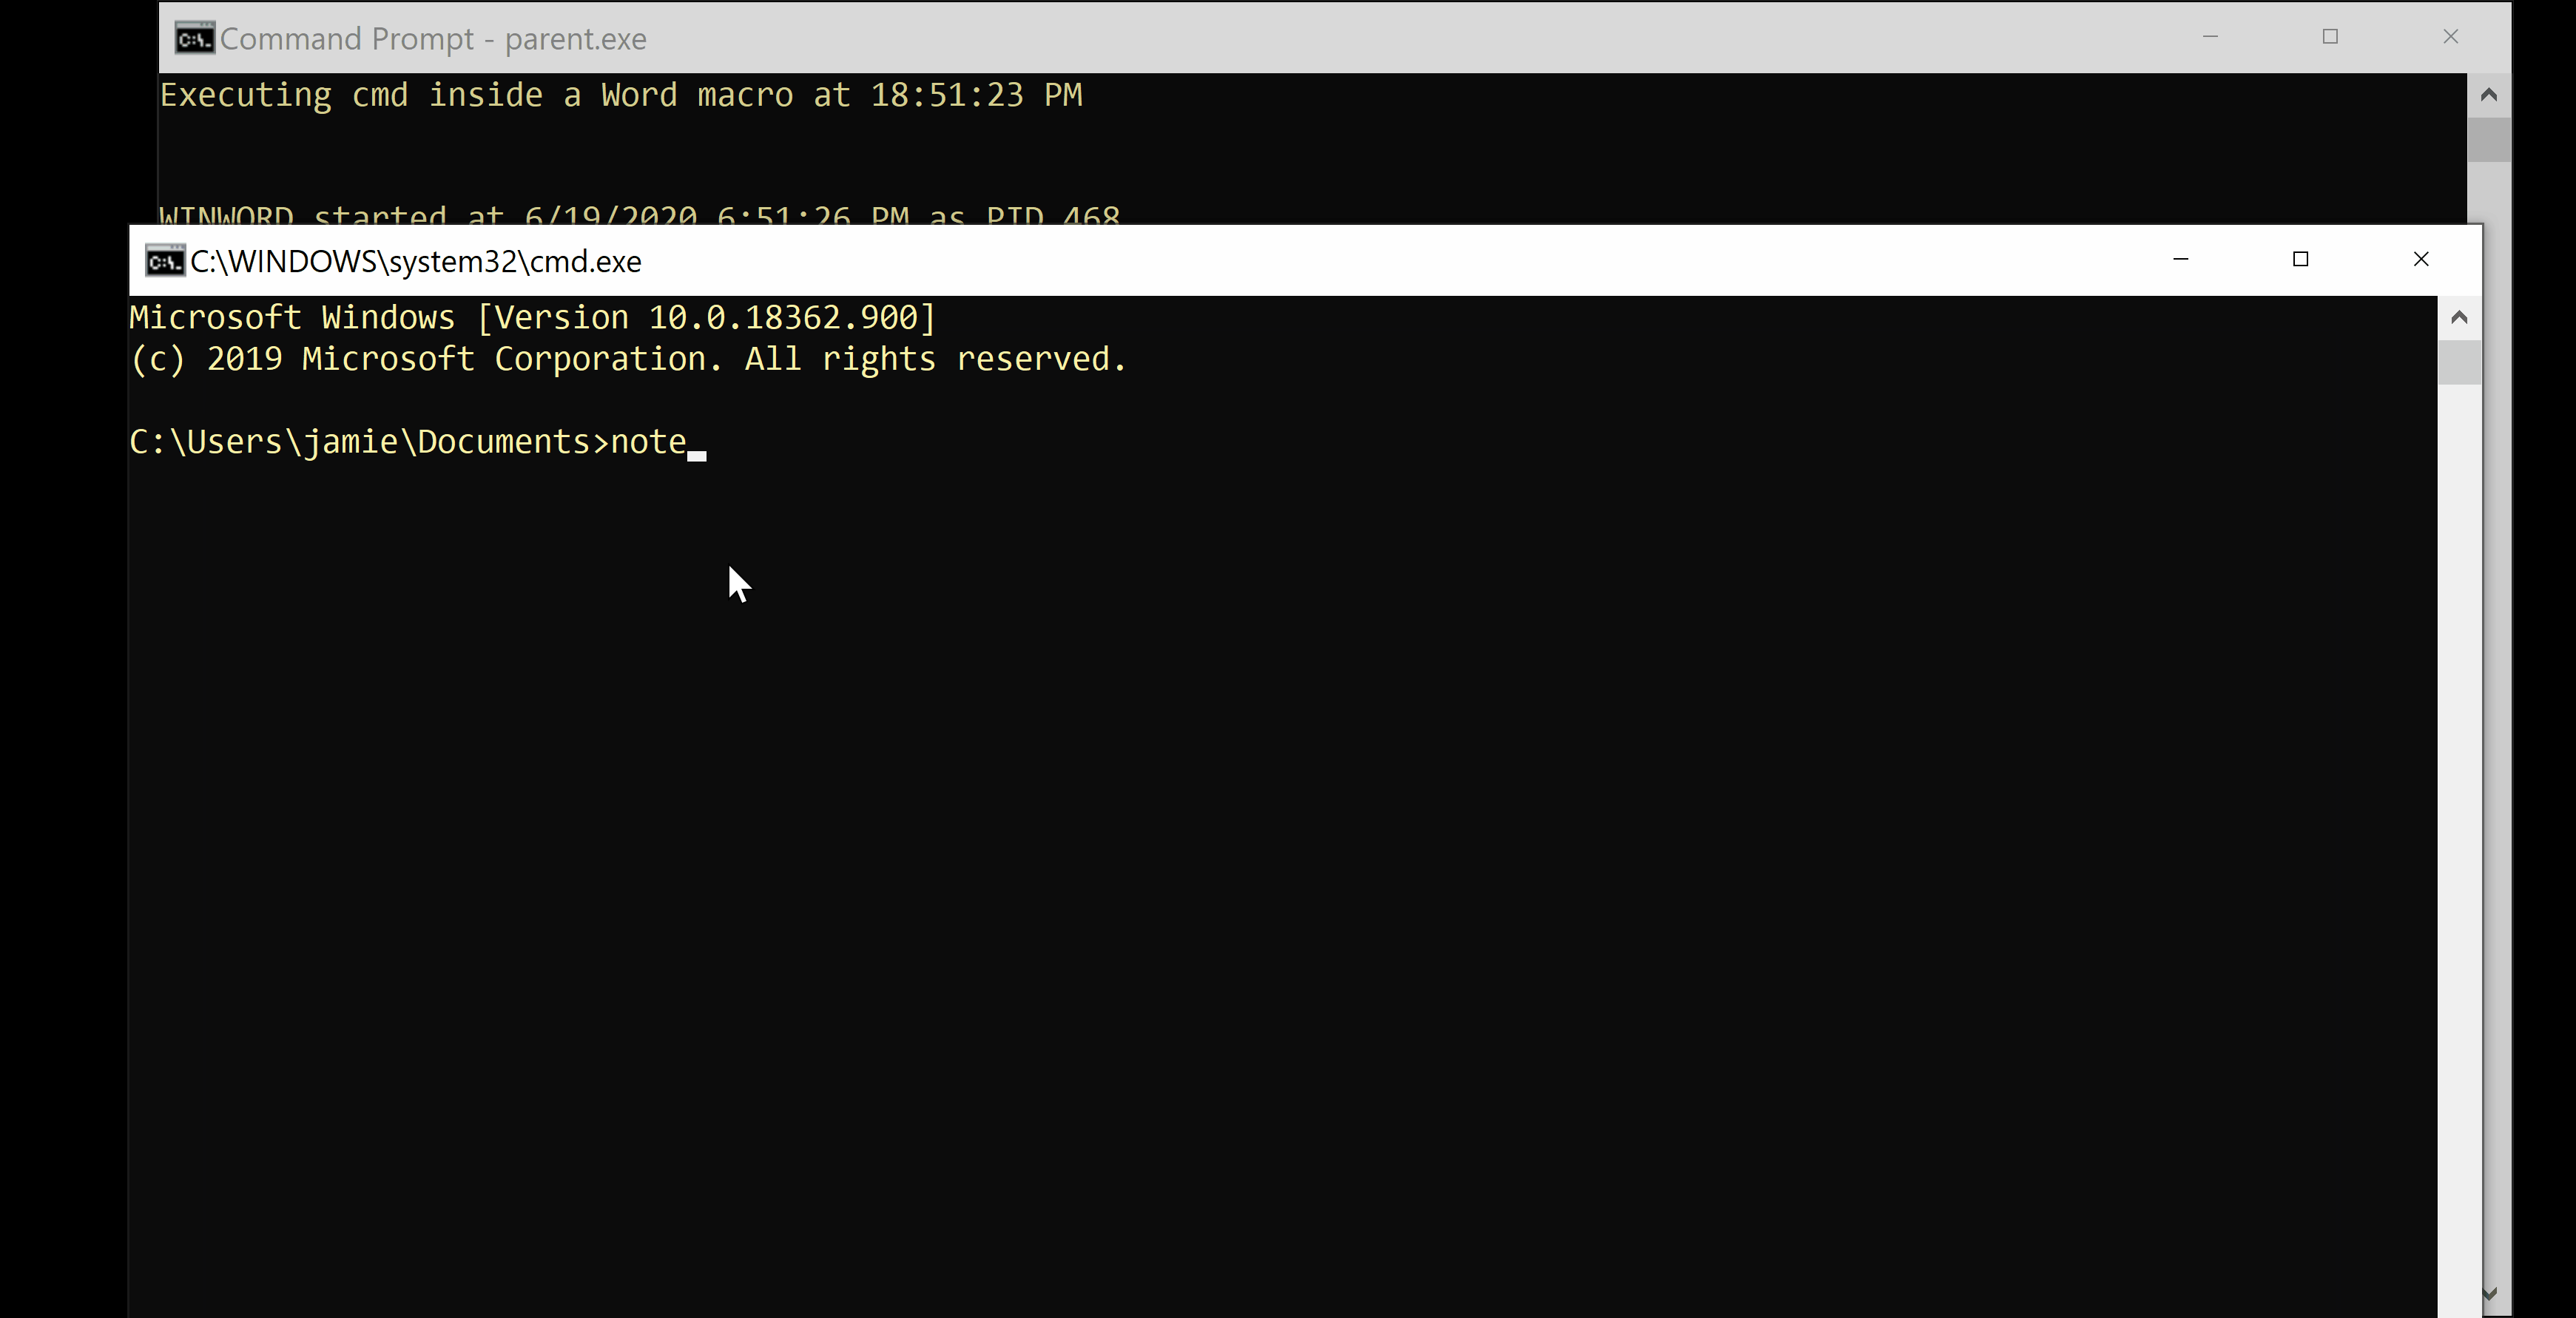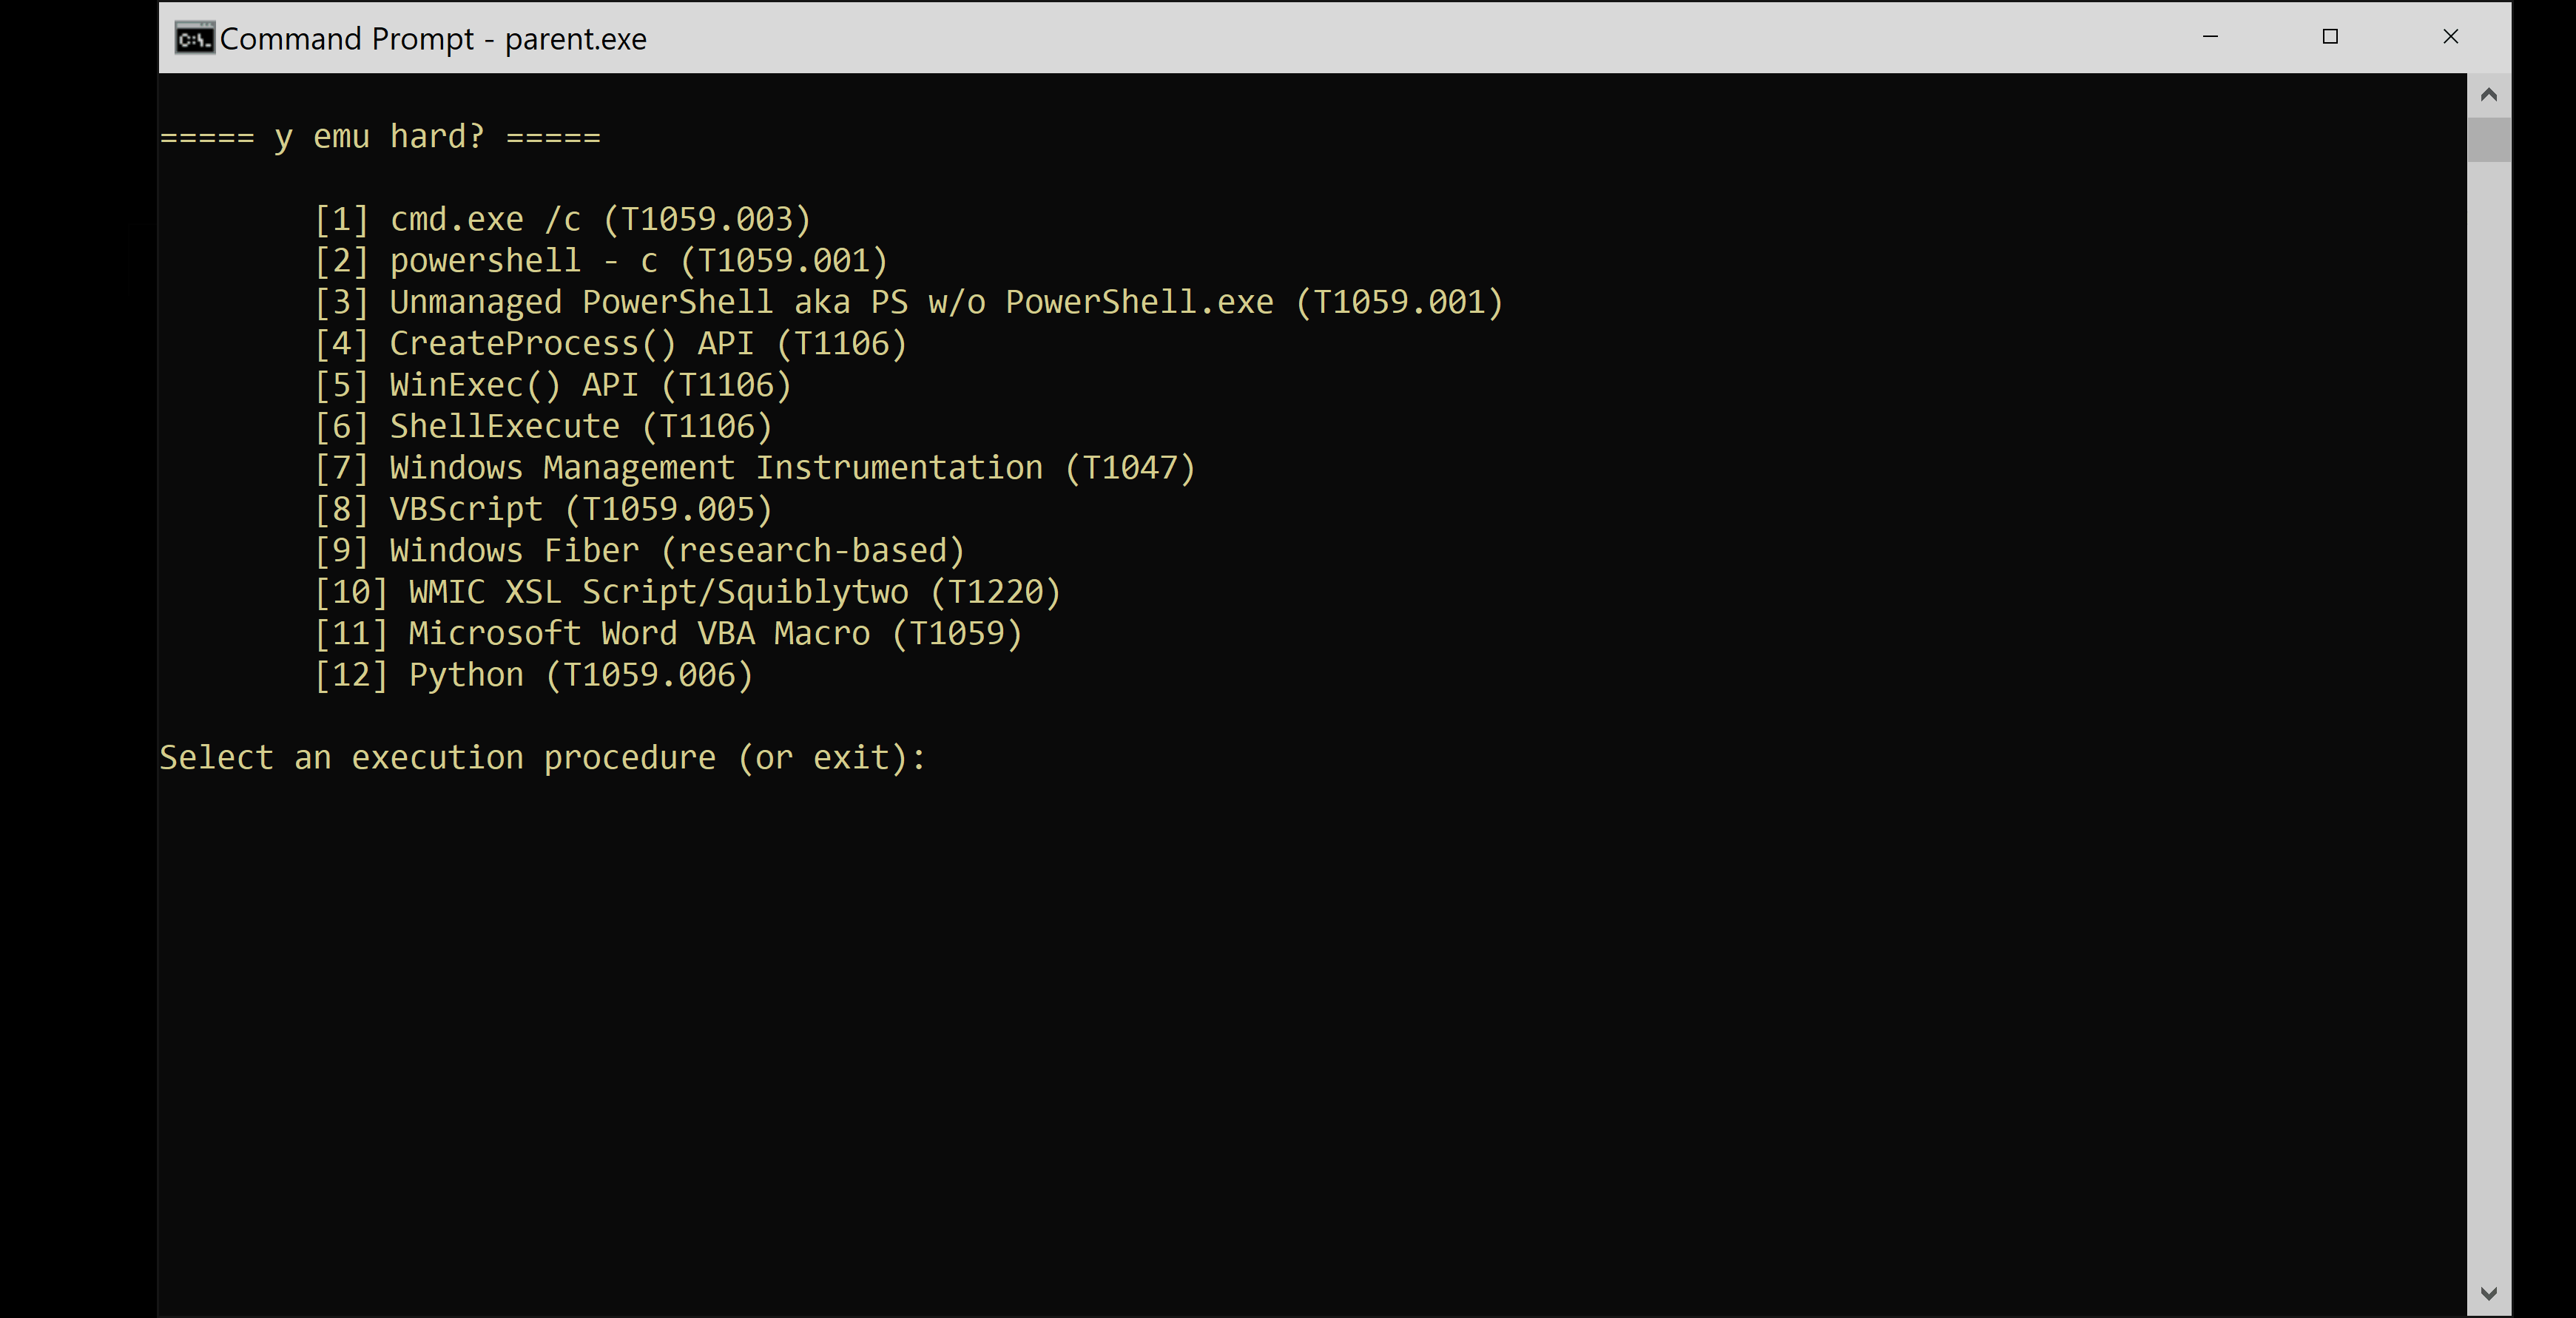 jwillyamz/ezemu
Ver al adversario, actuar como el adversario: Ejecución simple de comandos para ajuste/investigación defensiva (ahora con más ELF en el estante)
 unkvolism/fuck-etw
Evadir el Event Trace Windows (ETW) y desenganchar ntdll.
 aloshdenny/claude-awm
Evade las marcas de agua de texto de LLM inyectando selectores de variación Unicode; incluye el generador SynthID, el detector mean-g, defensas de…
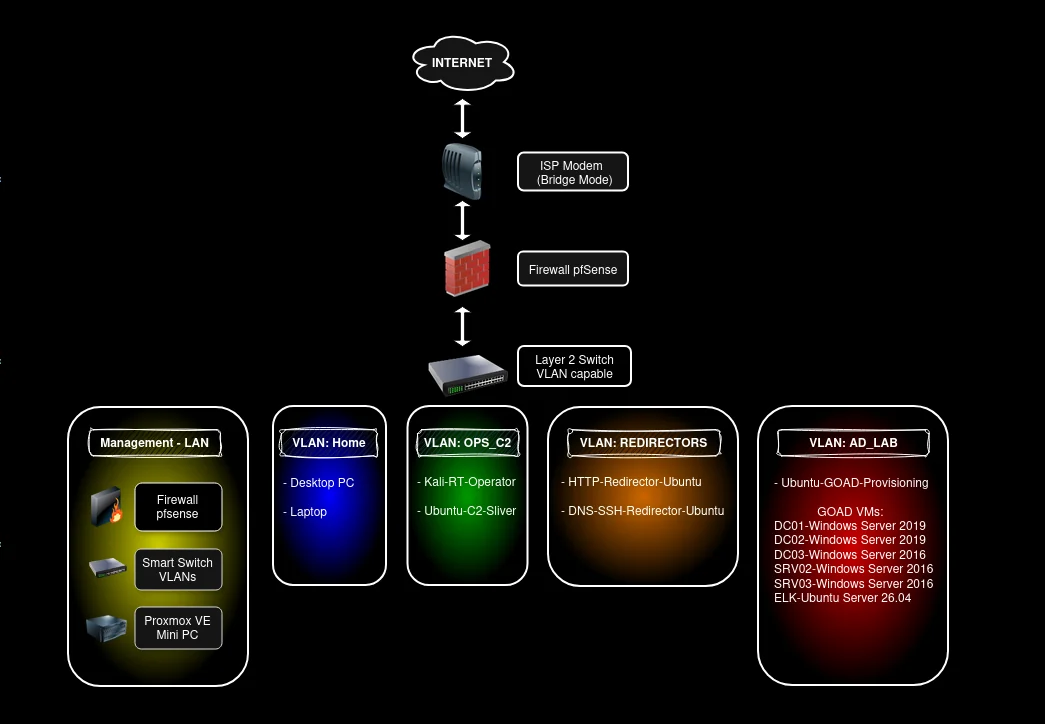 pho5nix/red-team-goad-lab-proxmox
Guía de construcción para un laboratorio casero de Red Teaming. Configuración del laboratorio GOAD en Proxmox y pfSense, Operator/C2 y Redirectors.
 rasta-mouse/libtp
Biblioteca Crystal Palace para hacer proxy de llamadas a la API Nt a través del Threadpool
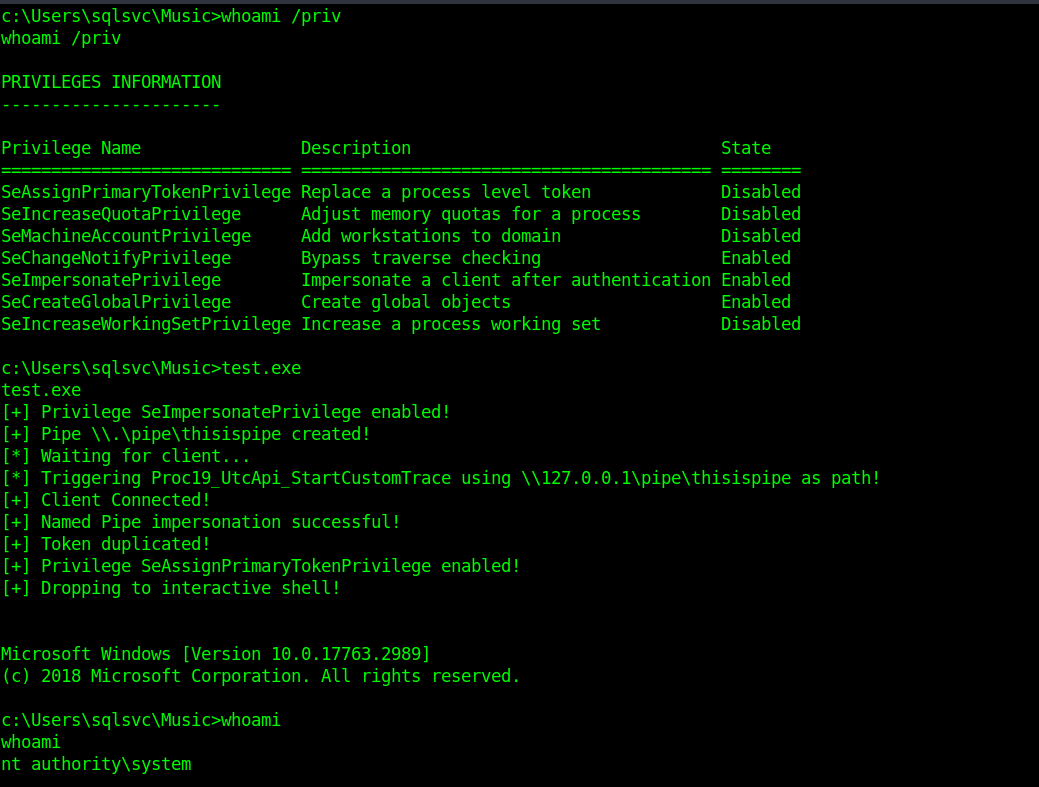 wh04m1001/diagtrackeop
Exploit de escalada de privilegios en Windows que abusa de SeImpersonate a través de RPC de DiagTrack, usando Secondary Logon para obtener un token…
 zarkones/bloodfangc2
Implant PIC moderno para Windows (64 y 32 bits)
 secdev02/easytokens
Kali365 - Réplica de EvilTokens
 saadahla/pspersist
Dejando un script de PowerShell en %HOMEPATH%\Documents\WindowsPowershell\ , que contiene la ruta del implant , y cada vez que se crea un proceso de…
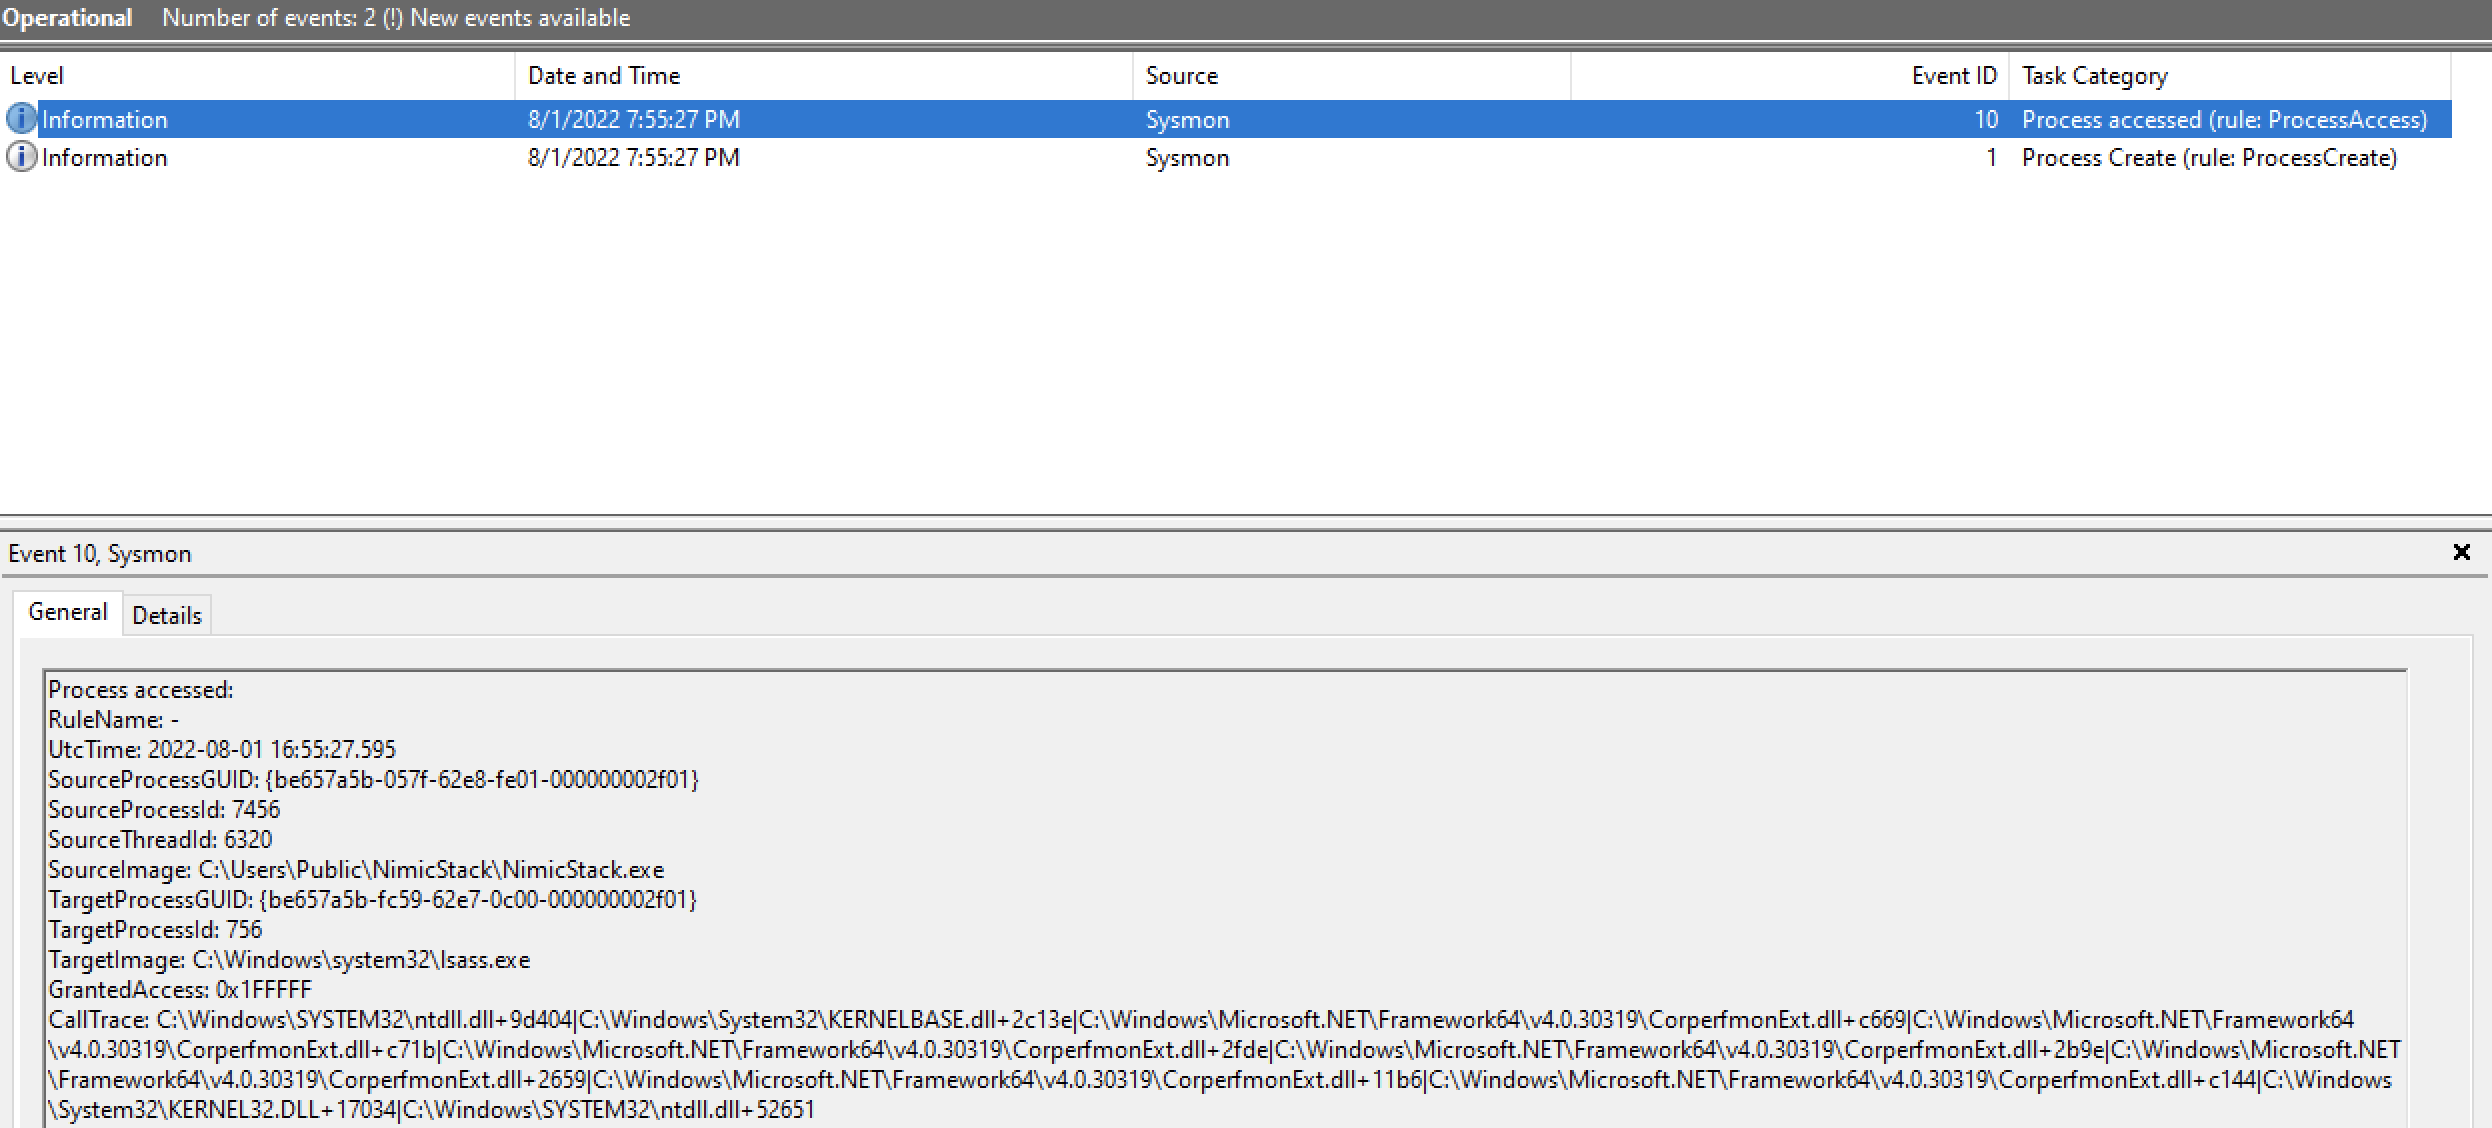 frkngksl/nimicstack
NimicStack es la implementación pura en Nim de la técnica de Spoofing de Pila de Llamadas para imitar programas legítimos
 intelbroker/endurance-wiper
un pequeño malware wiper programado en c#








