Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
588 results
langflow-cors-scanner preview

langflow-cors-scanner

GitHubridhinva/langflow-cors-scanner

Scanner: CVE-2025-34291 Langflow Origin Validation Error / CORS Misconfiguration — Python checker (CISA KEV)
api-security-testingmisconfigurationpenetration-testing+2
1 month ago
TOTPAuthenticate preview

TOTPAuthenticate

GitHubhannah-portswigger/totpauthenticate

This extension, for Burp Suite Enterprise Edition, utilizes session handling rules to provide a TOTP token to outgoing requests.
api-security-testingauthenticationpenetration-testing+1
92 years ago
poc_salesforce_lightning preview

poc_salesforce_lightning

GitHubmoniik/poc_salesforce_lightning

Academic purposes only. Attack against Salesforce lightning with guest privilege.
api-security-testingdata-exfiltrationexploitation+4
1855 years ago
HUNT preview

HUNT

GitHubbugcrowd/hunt

Flags parameters commonly associated with injection, SSRF, path traversal, IDOR, and SSTI, via passive Burp/ZAP scanning; also organizes manual…
curated-resourcespenetration-testingvulnerability-analysis+3
2.3k1 month ago
jsluicepp preview

jsluicepp

GitHub0x999-x/jsluicepp

jsluice++ is a Burp Suite extension designed for passive and active scanning of JavaScript traffic using the CLI tool jsluice

api-security-testinginformation-gatheringreconnaissance+3
3052 years ago
Thick-Client-Pentest-Checklist preview

Thick-Client-Pentest-Checklist

GitHubhari-prasaanth/thick-client-pentest-checklist

A OWASP Based Checklist With 80+ Test Cases

binary-analysiscurated-resourceseducation+5
2063 years ago
API-Wordlist preview

API-Wordlist

GitHubnet-hunter121/api-wordlist

Curated wordlists of API function names, verbs, and nouns for fuzzing web application endpoints with Burp Suite Intruder.
api-security-testingcurated-resourcesfuzzing+3
2535 years ago
OWASP-Open-Source-Intelligence-Standard preview

OWASP-Open-Source-Intelligence-Standard

GitHubowasp/owasp-open-source-intelligence-standard

An open, vendor-neutral verification standard for traceable, reviewable, and rights-aware open-source intelligence. Current release: OOVS v0.1.0.

curated-resourceslabs-practiceosint+2
428 days ago
ship-safe preview

ship-safe

GitHubasamassekou10/ship-safe

The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…

ai-securityapi-security-testingcloud-infrastructure-security+8
8476 days ago
smugglex preview

smugglex

GitHubhahwul/smugglex

Rust-powered HTTP Request Smuggling Scanner.
api-security-testingdevsecopspenetration-testing+3
1332 days ago
CVE-2026-54917-SeaweedFS-Cross-Bucket-Traversal preview

CVE-2026-54917-SeaweedFS-Cross-Bucket-Traversal

GitHubbiitts/cve-2026-54917-seaweedfs-cross-bucket-traversal

PoC + analysis for CVE-2026-54917 — SeaweedFS S3 gateway cross-bucket path traversal (CVSS 10.0, <4.30). Read/write any bucket via .. in the object…
api-security-testingcloud-securityexploitation+3
1 month ago
milvus-auth-audit preview

milvus-auth-audit

GitHubqianlijaingshan/milvus-auth-audit

Milvus 认证安全检测脚本:CVE-2025-64513 (sourceid后门) / CVE-2026-26190 (/expr弱token) / 内部端口53100

api-security-testingauthentication-authorizationdatabase-security+4
1 month ago
CVE-2026-70481 preview

CVE-2026-70481

GitHubfoxer131/cve-2026-70481

Proof-of-concept exploit for an authorization flaw in Open WebUI that lets low-privileged users edit and delete other members' channel messages via…
api-security-testingauthentication-authorizationexploitation+4
1 month ago
Google-api-key-scanner preview

Google-api-key-scanner

GitHubcoffinxp/google-api-key-scanner

Validates Google Maps API keys against 21 endpoints, revealing exposed services with PoC URLs, proxy support, and quiet mode for focused auditing.
api-security-testingcloud-securitymisconfiguration+3
592 months ago
ParamFinder preview

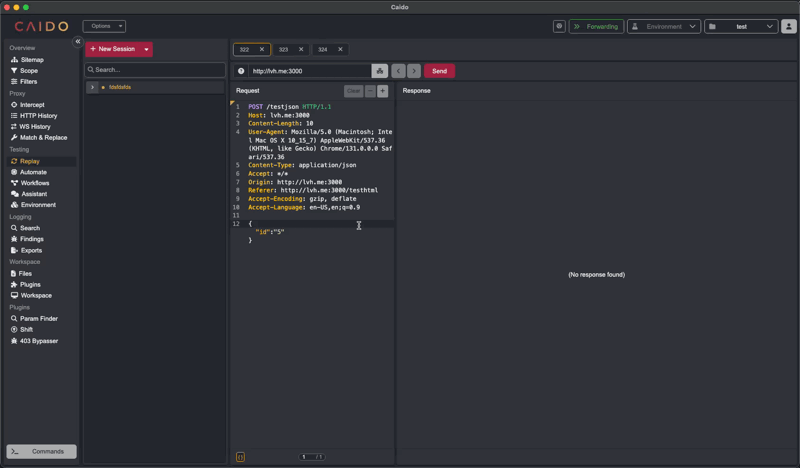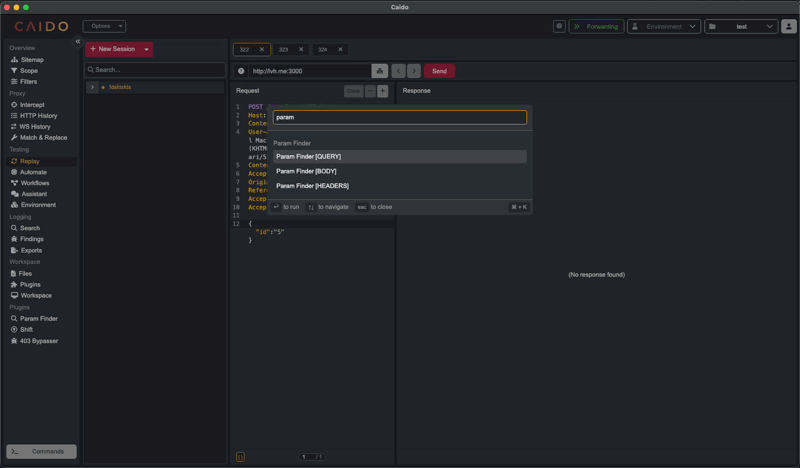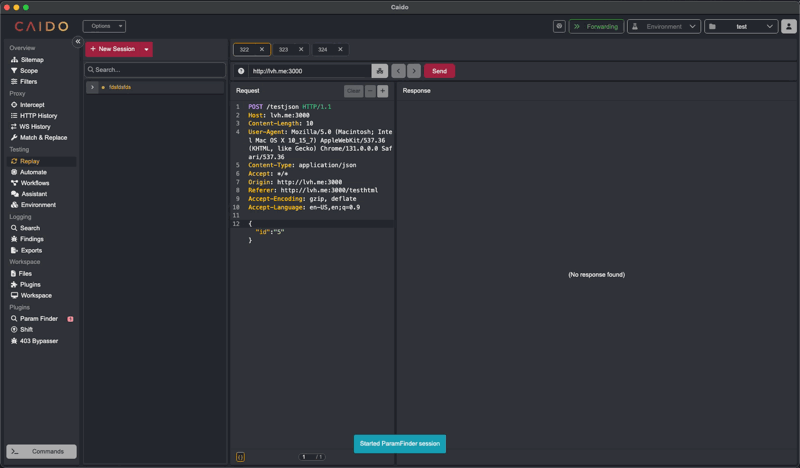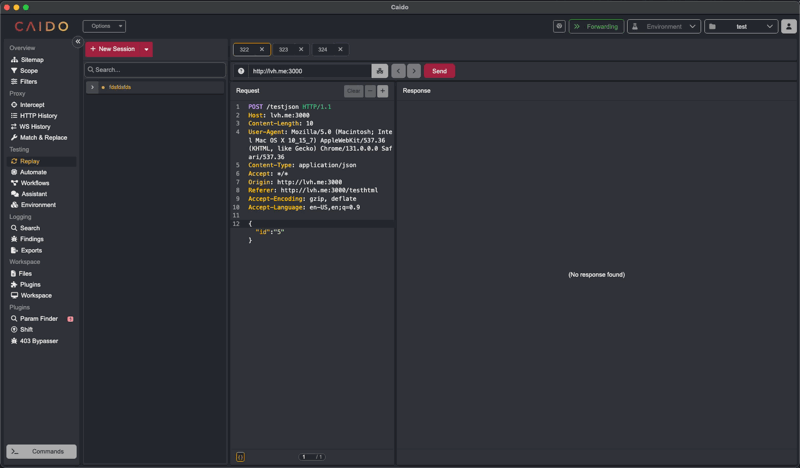
ParamFinder

GitHubcaido-community/paramfinder

Discover hidden parameters in Caido
api-security-testingfuzzinginformation-gathering+2
482 months ago
CVE-2026-5432-GraphQL-Batching-Alias-Confusion-SQL-Injection preview

CVE-2026-5432-GraphQL-Batching-Alias-Confusion-SQL-Injection

GitHubgeorge0papasotiriou/cve-2026-5432-graphql-batching-alias-confusion-sql-injection

Demonstrates a critical GraphQL batching alias-confusion SQL injection (CVE-2026-5432) with a vulnerable Node.js server and Python exploit for…
api-security-testingdata-exfiltrationexploitation+3
1 month ago
CVE-2026-53625-GLPI-PoC preview

CVE-2026-53625-GLPI-PoC

GitHub7h30th3r0n3/cve-2026-53625-glpi-poc

GLPI Privilege Escalation via authtype Manipulation PoC - CVE-2026-53625. Ethical PoC for the GLPI vulnerability allowing a Technician to take full…
api-security-testingauthentication-authorizationexploitation+4
1 month ago
CVE-2024-11423 preview

CVE-2024-11423

GitHubrandomrobbiebf/cve-2024-11423

Ultimate Gift Cards for WooCommerce <= 3.0.6 - Missing Authorization to Infinite Money Glitch

api-security-testingauthentication-authorizationpenetration-testing+2
31 year ago
Previous1…456…33Next