

 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
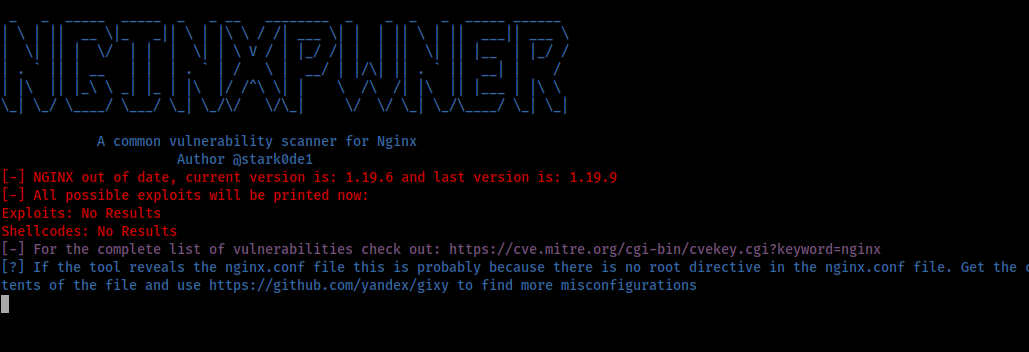 stark0de/nginxpwner
Nginxpwner is a simple tool to look for common Nginx misconfigurations and vulnerabilities.
 firefart/wordpresspingbackportscanner
WordpressPingbackPortScanner
 gui-ying233/cve-2025-61638
Proof-of-concept exploit for CVE-2025-61638, a stored XSS vulnerability in MediaWiki's Sanitizer::validateAttributes. Tests for the flaw across…
 utkusen/leviathan
wide range mass audit toolkit
 owasp/vbscan
OWASP VBScan is a Black Box vBulletin Vulnerability Scanner
 chrispetrou/fdsploit
File Inclusion & Directory Traversal fuzzing, enumeration & exploitation tool.
 mak-/parameth
This tool can be used to brute discover GET and POST parameters
 dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
Repository contains description for CVE-2023-31445
 paulsec/hqlmap
(Deprecated) HQLmap, Automatic tool to exploit HQL injections
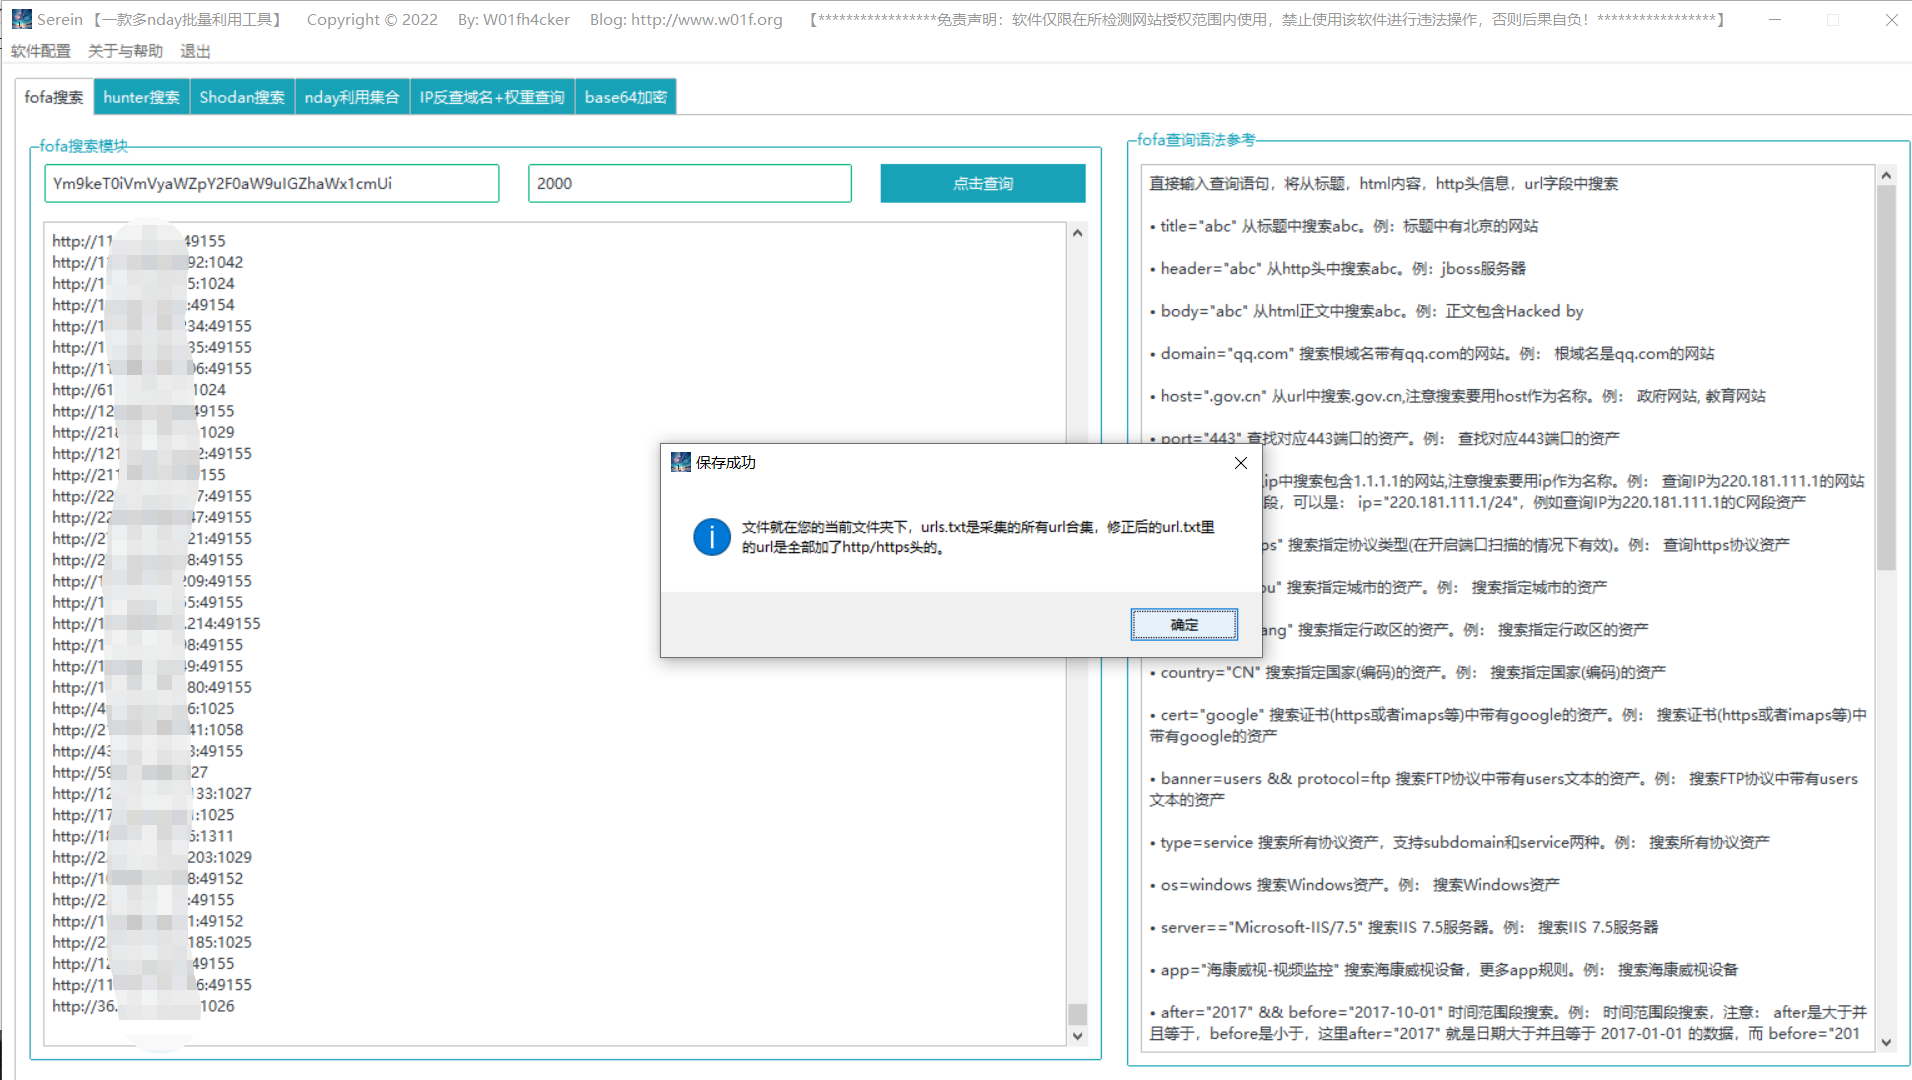 w01fh4cker/serein
【懒人神器】一款图形化、批量采集url、批量对采集的url进行各种nday检测的工具。可用于src挖掘、cnvd挖掘、0day利用、打造自己的武器库等场景。可以批量利用Actively Exploited Atlassian Confluence 0Day…
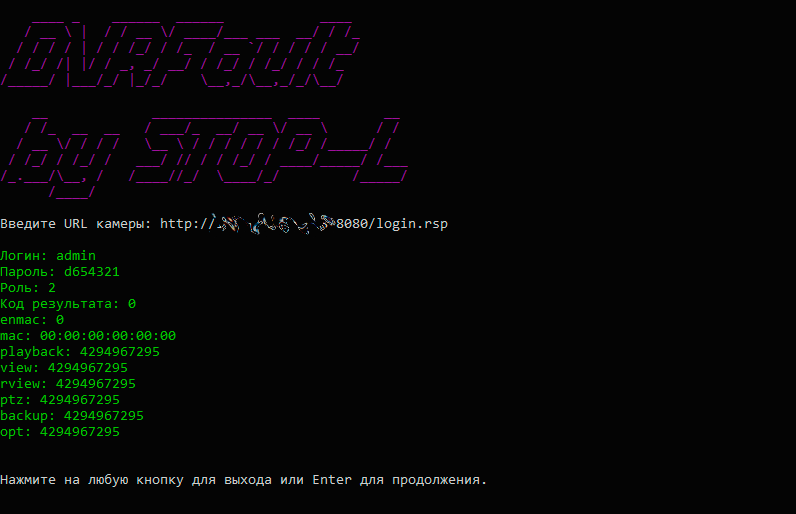 st0pl/dvrfaultnet
.NET console application that exploits CVE-2018-9995 vulnerability
 bytereaper77/cve-2025-5964-
C PoC language for emulating path traversal vulnerability (CVE-2025-5964) in M-Files25.6.14925.0
 kavishgr/xmlrpc-bruteforcer
An XMLRPC brute forcer targeting Wordpress written in Python 3. (DISCONTINUED)
 and0x00/cve-2021-32789
💣 Wordpress WooCommerce users dump exploit.
 awnumar/blind-sql-bitshifting
A blind SQL injection module that uses bitshfting to calculate characters.
 0x5ecf4ult/cve-2020-3452
CVE-2020-3452 exploit