

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
428 results
broadcom-wps preview

broadcom-wps

GitHubqkaiser/broadcom-wps

Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.

embedded-systems-securityfirmware-analysishardware-iot-security+7
103
4 days ago
Barzakh preview

Barzakh

GitHubyasindce1998/barzakh

Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.

defensive-toolsembedded-systems-securityfirmware-analysis+6
79 days ago
deco-filepush-disclosure preview

deco-filepush-disclosure

GitHubcplusplus17/deco-filepush-disclosure

Disclosure and PoC for a root file read/write flaw in the TP-Link Deco XE75 Pro V3 debug channel (tmpsvr opcodes 0xC456/0xF0), with CVSS analysis and…

embedded-systems-securityexploitationfirmware-analysis+6
5 days ago
jbl-wave-buds2-firmware-research preview

jbl-wave-buds2-firmware-research

GitHubc8dhjp4tyv-bit/jbl-wave-buds2-firmware-research

Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
binary-analysisbluetooth-securitycryptography+7
15 days ago
sonic-gnmi-noauth preview

sonic-gnmi-noauth

GitHubabraxas/sonic-gnmi-noauth

Documents and reproduces a fail-open authentication flaw in SONiC gNMI where an empty UserAuth map allows unauthenticated gNMI Set and gNOI writes,…

authenticationembedded-systems-securityexploitation+6
16 days ago
ESP32-BlueJammer preview

ESP32-BlueJammer

GitHubemenstanougat/esp32-bluejammer

ESP32 and nRF24 based 2.4GHz jammer that disrupts Bluetooth, BLE, WiFi, and RC channels via noise and packet flooding for controlled security testing.
bluetooth-securityeducationembedded-systems-security+6
8.7k6 months ago
hqc-x86-simd preview

hqc-x86-simd

GitHubjihoonjang98/hqc-x86-simd

Optimized HQC post-quantum KEM implementations for AVX2 and AVX-512 with GFNI, plus a unified benchmarking and NIST KAT suite for x86 IoT gateways.

cryptographyembedded-systems-securityencryption-decryption-tools+3
1 month ago
wolfssh preview

wolfssh

GitHubwolfssl/wolfssh

Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…

authenticationcryptographydefensive-tools+7
5041 day ago
Chimay-Red preview

Chimay-Red

GitHubbignerd95/chimay-red

Working POC of Mikrotik exploit from Vault 7 CIA Leaks
binary-exploitationembedded-systems-securityexploitation+8
6684 years ago
cisco-ios-xe-implant-scanner preview

cisco-ios-xe-implant-scanner

GitHubvulncheck-oss/cisco-ios-xe-implant-scanner

Go-based scanner that detects implanted Cisco IOS XE systems by sending crafted HTTP requests to identify compromised devices and vulnerable versions.

defensive-toolsembedded-systems-securityexploitation+6
421 year ago
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

Tool to scan for RouterOS (Mikrotik) forensic artifacts and vulnerabilities.

configuration-auditingdigital-forensicsembedded-systems-security+8
9852 years ago
luadec-tplink preview

luadec-tplink

GitHubsuperkhung/luadec-tplink

Modified luadec version to decompile TP-Link Archer C7 LUA firmware.

binary-analysisembedded-systems-securityfirmware-analysis+4
336 years ago
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.

android-securitybinary-analysisembedded-systems-security+7
6516 days ago
kl-security-key preview

kl-security-key

GitHubkaraaslanlabs/kl-security-key

Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
authenticationcryptographyeducation+6
86 days ago
disclosure-thinkware-u3000 preview

disclosure-thinkware-u3000

GitHubturretsec/disclosure-thinkware-u3000

Three unauthenticated vulnerabilities in the Thinkware U3000 dashcam's local WiFi control protocol: arbitrary file write, arbitrary file read, and…
cryptographyembedded-systems-securityhardware-iot-security+5
25 days ago
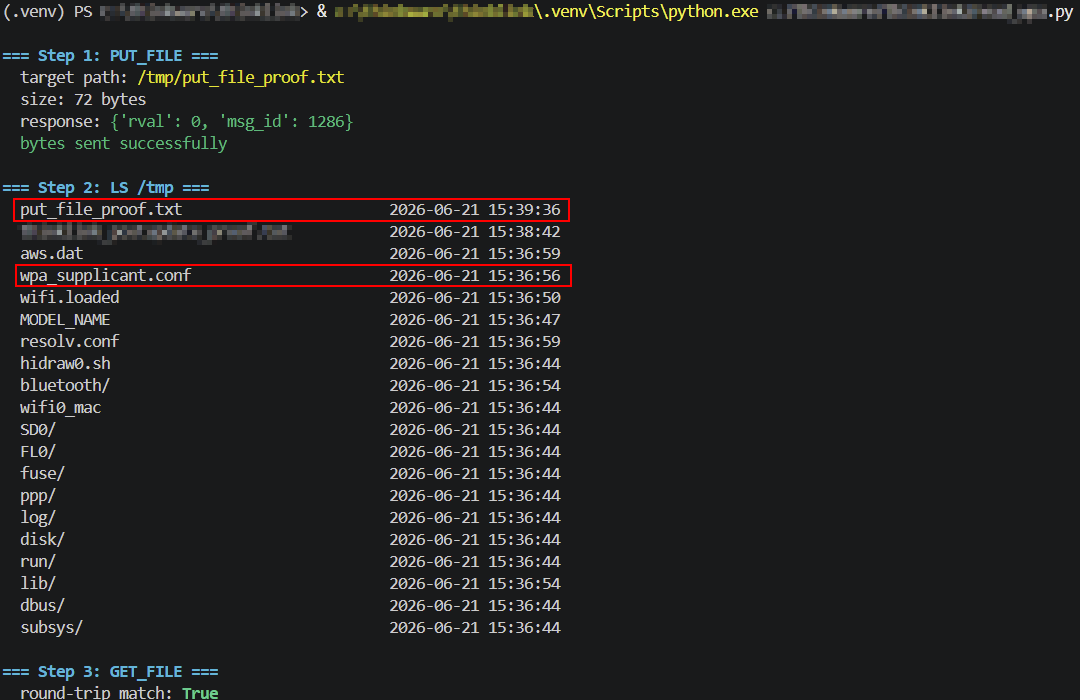
u3000py preview

u3000py

GitHubturretsec/u3000py

Python client for the Thinkware U3000 dashcam's local WiFi control protocol, reverse-engineered from the official Android app. PoC tooling behind…
embedded-systems-securityexploitationhardware-iot-security+7
25 days ago
seetong-ts81xxd3x-rce preview

seetong-ts81xxd3x-rce

GitHubheapframe/seetong-ts81xxd3x-rce

CVE-2026-100886 | Unauthenticated Remote Code Execution toolkit.
binary-analysisembedded-systems-securityexploitation+6
125 days ago
CVE-2026-100740 preview

CVE-2026-100740

GitHubmurrez/cve-2026-100740

Python PoC for CVE-2026-100740, an L2TP Host Name AVP out-of-bounds write in D-Link DIR-895L A1_102b07 tunnel_set_params. Fingerprints the device and…

embedded-systems-securityexploitationfirmware-analysis+6
126 days ago
Previous12…24Next