NimSyscallPacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…

Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…

Simple POC library to execute arbitrary calls proxying them via NdrServerCall2 or similar

Local Privilege Escalation in HP Support Assistant

Proof-of-concept for CVE-2024-37726: local privilege escalation in MSI Center via arbitrary file overwrite using symlink/junction attacks and OpLock…

Proof-of-concept exploit for CVE-2024-57394: low-privilege file restoration to System32 enabling DLL hijacking and local privilege escalation to…

CVE-2022-25943

PoC for CVE-2026-58635: Windows Narrator Braille Local Privilege Escalation

DLL Planting in the Slack 4.33.73 - CVE-2023-38820

Arbitrary file read exploit for the Windows UPnP Device Host service.

exp for CVE-2019-0887

Local privilege escalation exploit for CVE-2025-62676.

Proof-of-concept exploit for CVE-2024-31771 demonstrating arbitrary file write in TotalAV via symbolic link attack, enabling DLL planting and SYSTEM…

Proof-of-concept exploit for a local privilege escalation vulnerability in Datacard XPS Card Printer Driver via insecure file permissions and DLL…

Proof-of-concept exploit for CVE-2020-16152: LFI-to-RCE in Aerohive/Extreme Networks HiveOS via PHP string truncation and log poisoning, enabling…

Windows process injection methods

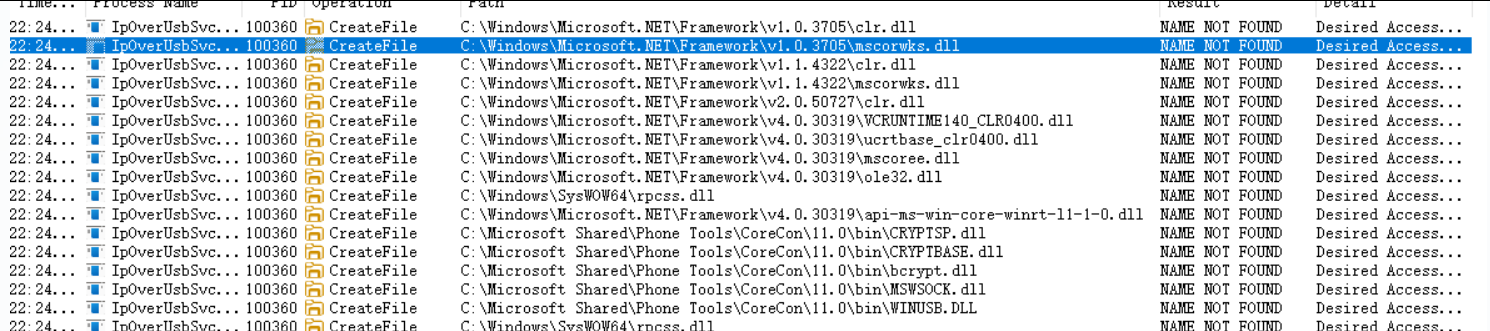
Proof-of-concept for CVE-2025-47962 demonstrating local privilege escalation via DLL hijacking in Windows IpOverUsbSvc service due to insecure…

Exploiting Parsec for Windows to gain SYSTEM privileges

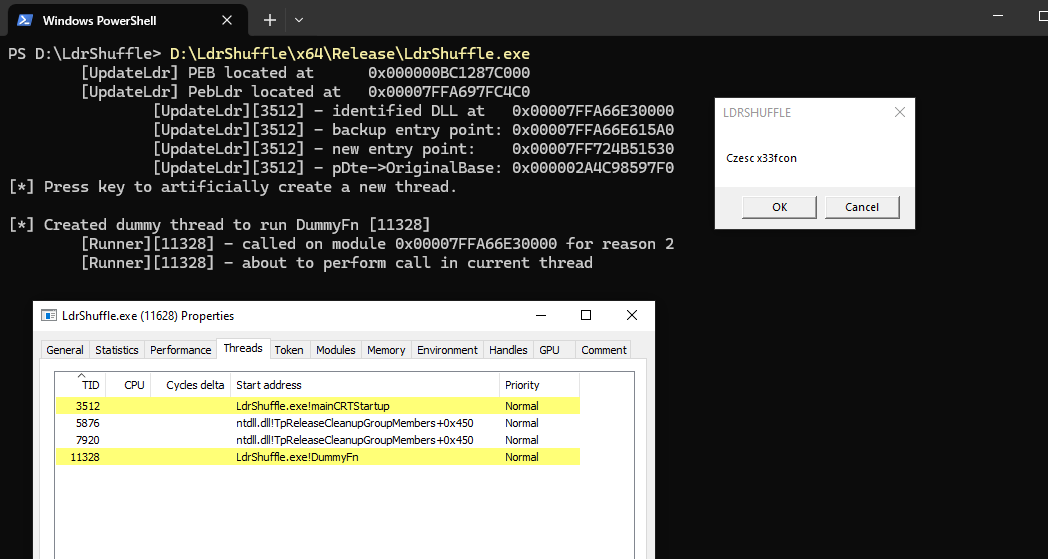
Code execution/injection technique using DLL PEB module structure manipulation