
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
36 results
ghostdebug preview

ghostdebug

GitHubvollragm/ghostdebug

Debugger utilizing stealth hooks to hide from debugger detection
binary-analysisdebuggersdefensive-tools+1
272 months ago
CVE-2025-60749 preview

CVE-2025-60749

GitHubyawataa/cve-2025-60749

SketchUp Desktop 2025 DLL Hijacking Vulnerability
binary-analysisexploitationvulnerability-analysis
11 year ago
MemoryModulePP preview

MemoryModulePP

GitHubstrivexjun/memorymodulepp

C++ library to load DLLs directly from memory without touching disk, with exception handling support, enabling stealthy code execution and evasion of…
binary-analysisexploitationmalware-analysis+2
2256 years ago
astaroth-deobfuscator preview

astaroth-deobfuscator

GitHubdodo-sec/astaroth-deobfuscator

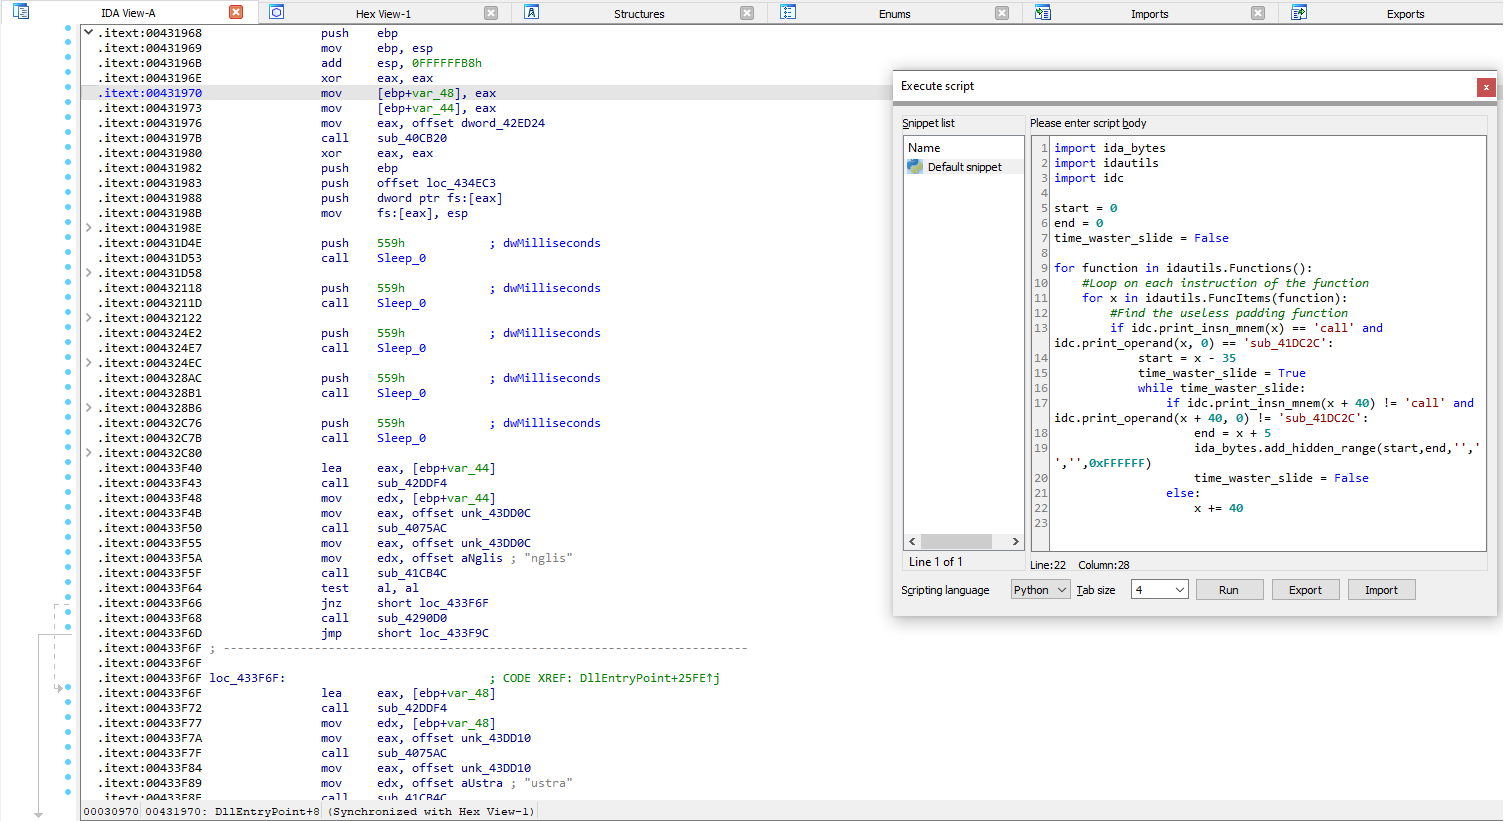
IDA python script for deobfuscating Astaroth/Guildma injector DLL
binary-analysismalware-analysisreverse-engineering+1
83 years ago
cve-2026-25676 preview

cve-2026-25676

GitHubnexxus67/cve-2026-25676

Research and proof-of-concept for CVE-2026-25676, a DLL search path hijacking vulnerability in M-Track Duo HD installer, including root cause…
binary-analysisdefensive-toolseducation+3
18 months ago
NimDllSideload preview
Archived

NimDllSideload

GitHubbyt3bl33d3r/nimdllsideload

DLL sideloading/proxying with Nim!
binary-analysispayload-developmentpayload-generation+2
1753 years ago
GoDefender preview
Archived

GoDefender

GitHubkiexitdispatcher/godefender

Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM Detect package. Windows ONLY.

anti-botbinary-analysisdefensive-tools+3
85810 months ago
POC-CVE-2017-8464-OpenCalculator preview

POC-CVE-2017-8464-OpenCalculator

GitHubplayboisk8/poc-cve-2017-8464-opencalculator

Exploiting the .lnk vulnerability and operating system handling mechanisms regarding explorer.exe and USB drives.
binary-analysisbinary-exploitationexploitation+2
2 months ago
PMD preview

PMD

GitHubrad9800/pmd

Practical Windows malware development course: API hashing, DLL sideloading, shellcode execution, PE manipulation, payload hosting, and delivery labs.

binary-analysiseducationlabs-practice+6
1591 year ago
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

Converts a EXE into DLL

binary-analysisbinary-exploitationpayload-generation+2
1.4k1 year ago
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

Automated DLL Hijacking Discovery, Validation, and Confirmation. Turning local misconfigurations into weaponized, confirmed attack paths.
binary-analysisdynamic-code-analysiseducation+8
3961 month ago
dll-proxy-generator preview

dll-proxy-generator

GitHubnamazso/dll-proxy-generator

Generate a proxy dll for arbitrary dll
binary-analysispayload-generationpersistence-mechanisms+3
2482 years ago
DarkLoadLibrary preview

DarkLoadLibrary

GitHubbats3c/darkloadlibrary

LoadLibrary for offensive operations
binary-analysisdefensive-toolsexploitation+2
1.2k5 years ago
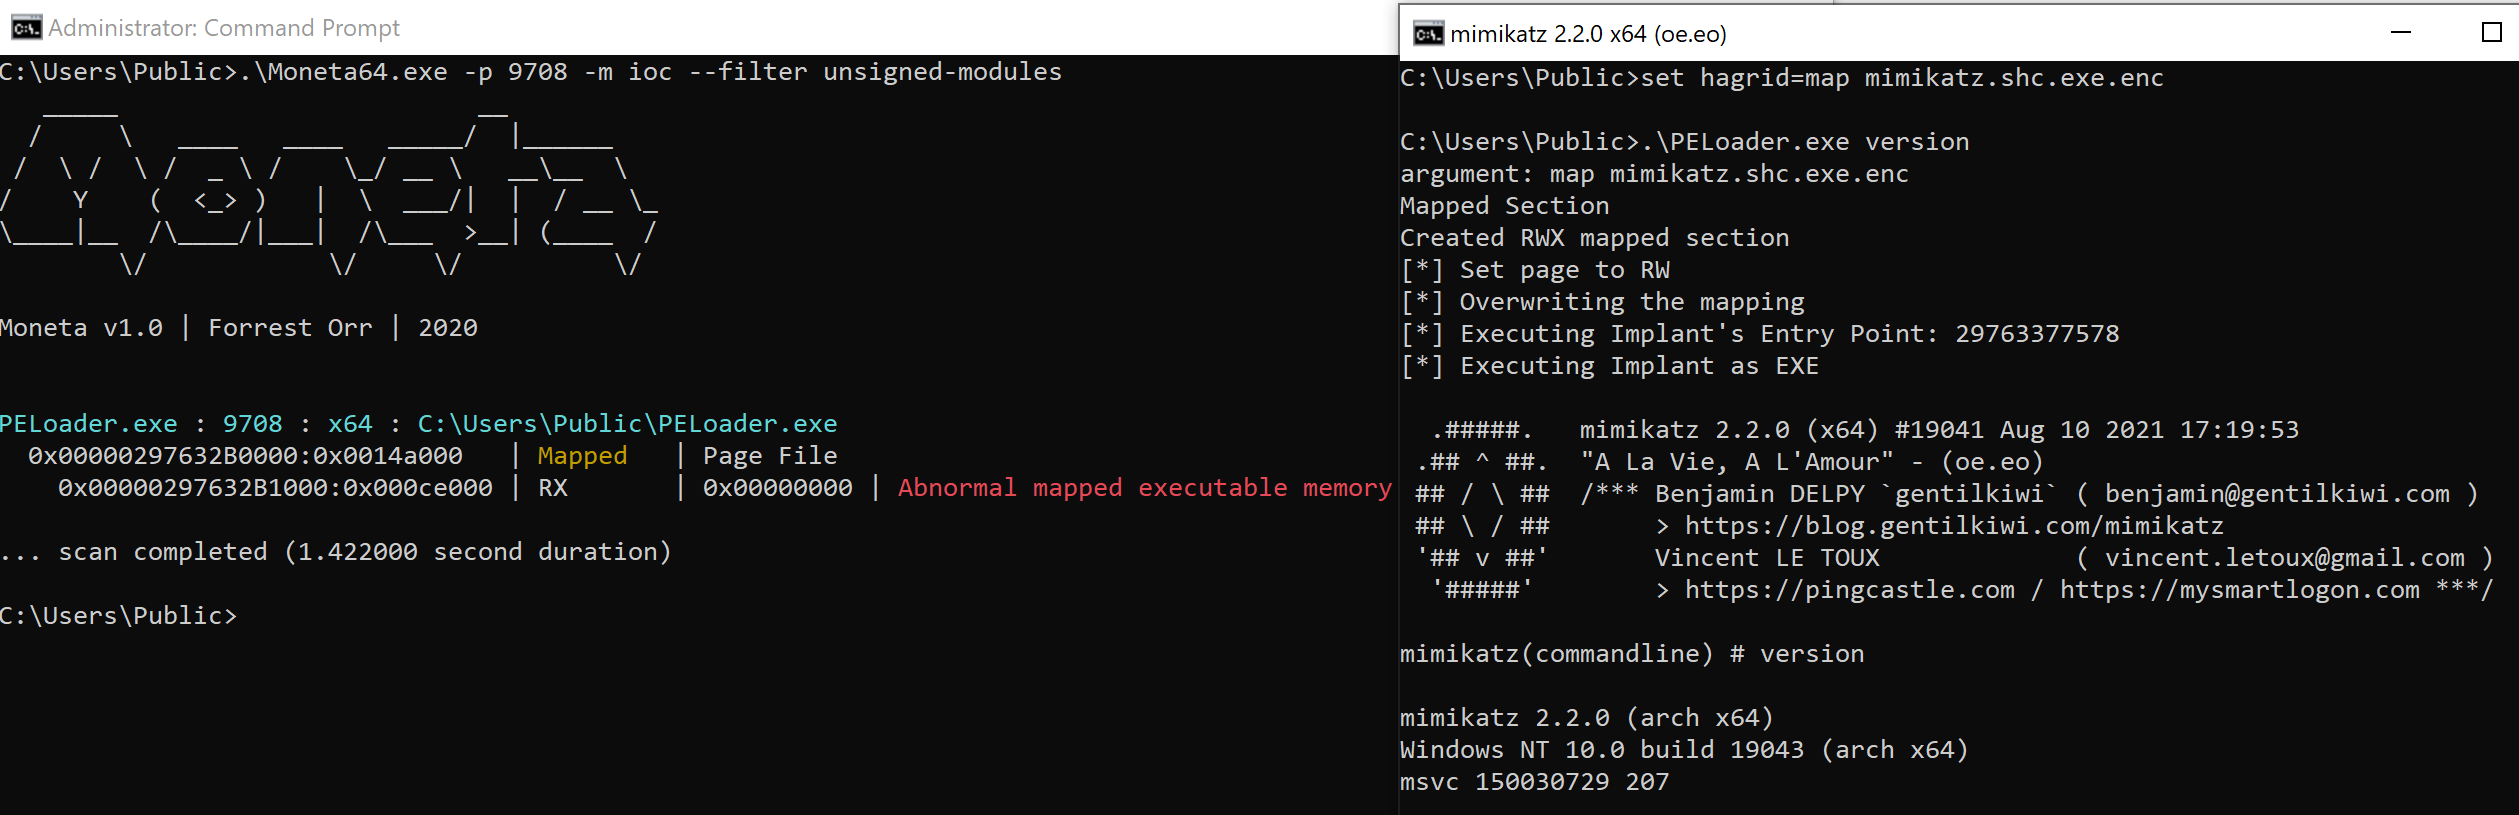
PELoader preview

PELoader

GitHubhagrid29/peloader

PE loader with various shellcode injection techniques
binary-analysisexploitationmalware-analysis+4
4554 years ago
windows-api-function-cheatsheets preview

windows-api-function-cheatsheets

GitHub7etsuo/windows-api-function-cheatsheets

A reference of Windows API function calls, including functions for file operations, process management, memory management, thread management,…
binary-analysiscurated-resourcesmalware-analysis+3
1.5k2 years ago
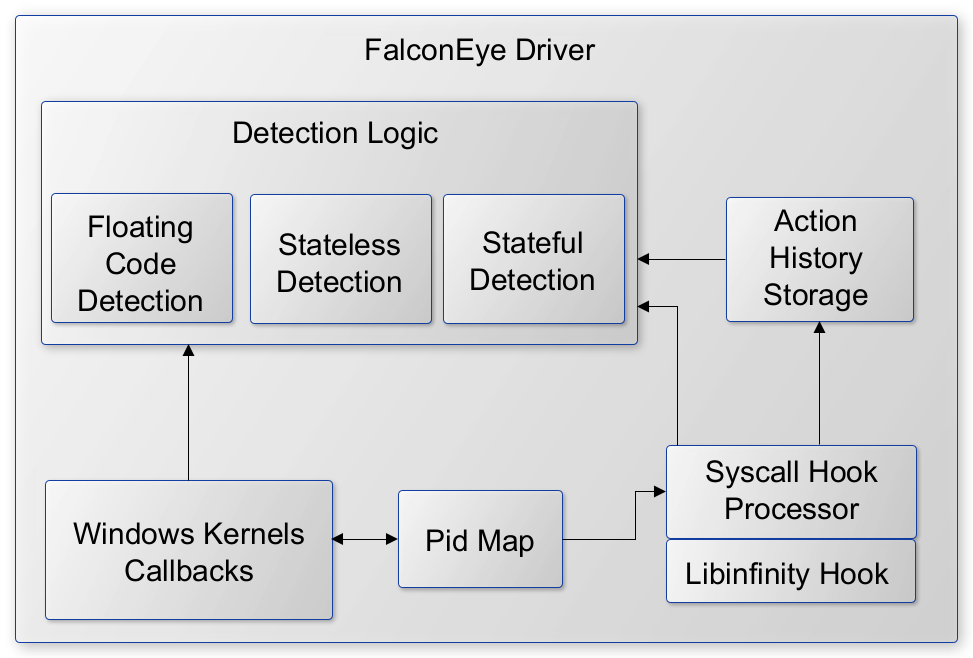
FalconEye preview

FalconEye

GitHubrajiv2790/falconeye

Kernel-mode Windows driver for real-time detection of process injection techniques, including shellcode, DLL, and reflective injection, with syscall…

binary-analysisdefensive-toolsintrusion-detection+1
3105 years ago
NativeMirror preview

NativeMirror

GitHubhabanada/nativemirror

Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
binary-analysisdefensive-toolsdigital-forensics+4
77 days ago
0xGUARD preview

0xGUARD

GitHubgmh5225/0xguard

Simple Anti-cheat library for applications that use C++ on windows. #PastedProtection

anomaly-detectionbinary-analysiscode-analysis+1
22 years ago
Previous12Next