
poc_salesforce_lightning
 moniik/poc_salesforce_lightning
Academic purposes only. Attack against Salesforce lightning with guest privilege.
api-security-testingdata-exfiltrationexploitation+4
185
moniik/poc_salesforce_lightningAcademic purposes only. Attack against Salesforce lightning with guest privilege.
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
 akabe1/oauthscan
Burp Suite Extension useful to verify OAUTHv2 and OpenID security

 invuls/pentest-projects/pcf
Opensource, cross-platform and portable toolkit for automating routine processes when carrying out various works for testing!
 google/aura-inspector
Automated security testing tool for Salesforce Experience Cloud that discovers misconfigured Aura applications, accessible records, and unauthorized…
 cybervelia/graphicator
Automated GraphQL schema enumeration and data extraction tool that iterates introspection documents, reconstructs queries, and saves responses for…
 coffinxp/google-api-key-scanner
Validates Google Maps API keys against 21 endpoints, revealing exposed services with PoC URLs, proxy support, and quiet mode for focused auditing.
 danialhalo/acuautomate
Unofficial Acunetix CLI tool for automated pentesting and bug hunting across large scopes.
 go-appsec/toolbox
Collaborative application security testing between humans and agents via CLI and MCP
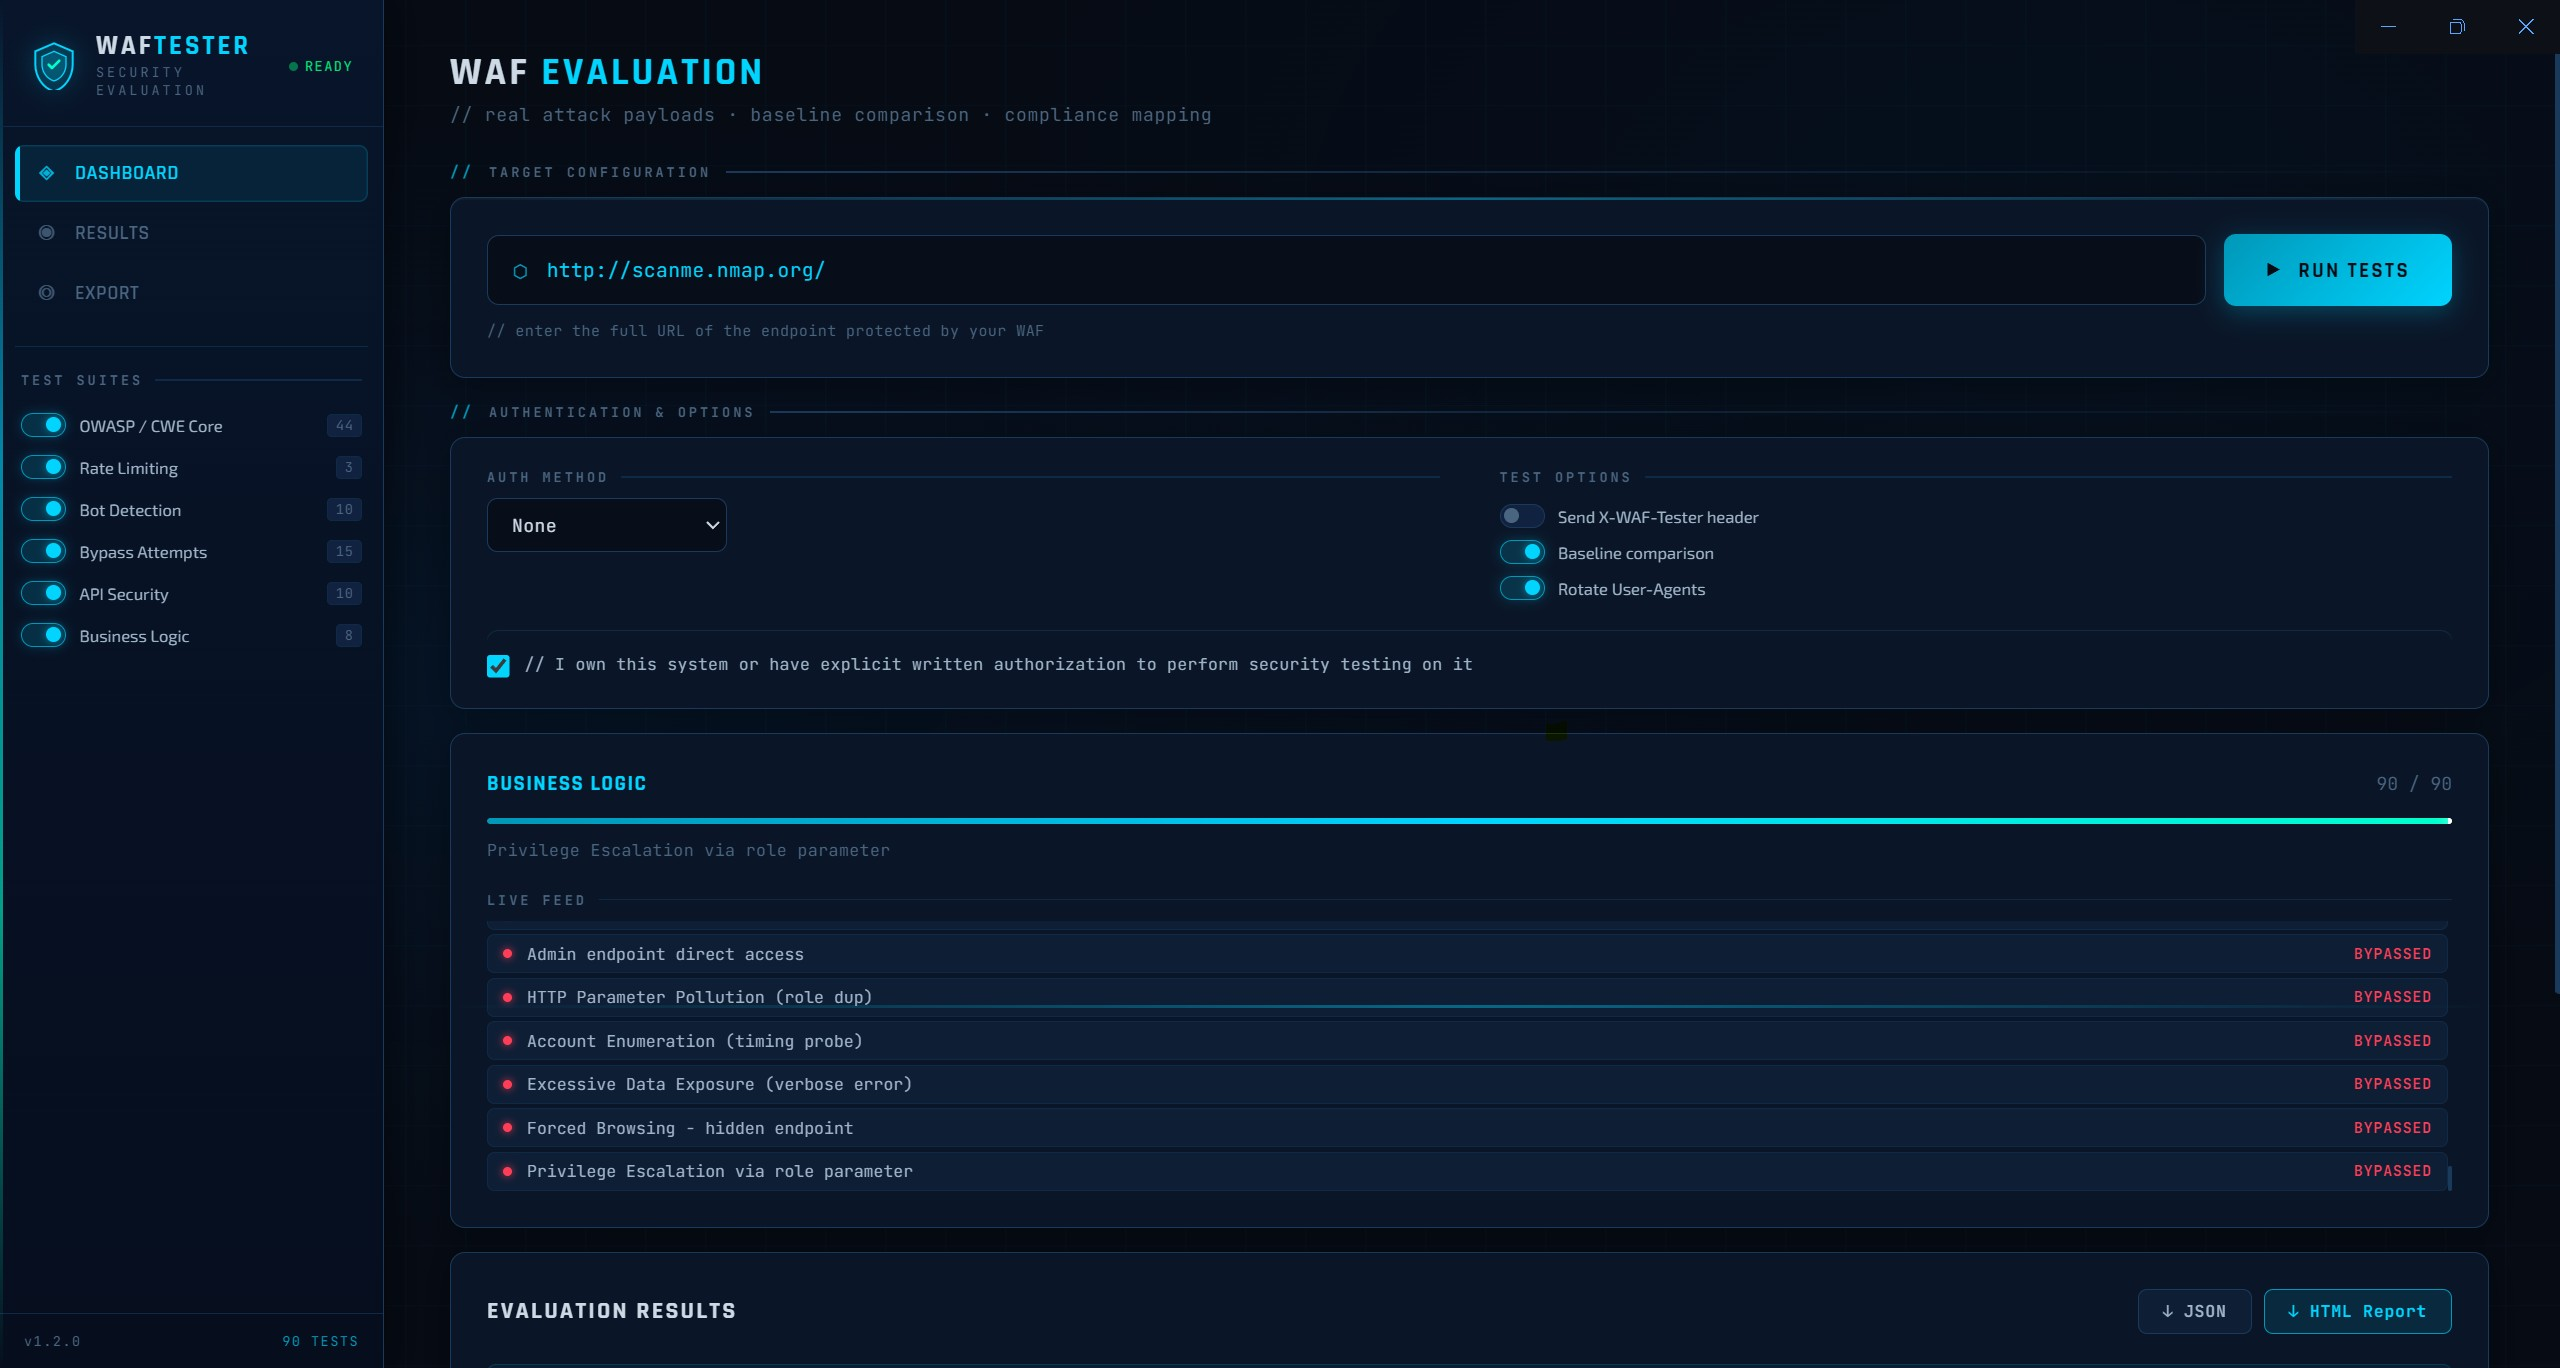 kpomin57/waf-tester
A program for testing WAF functionality
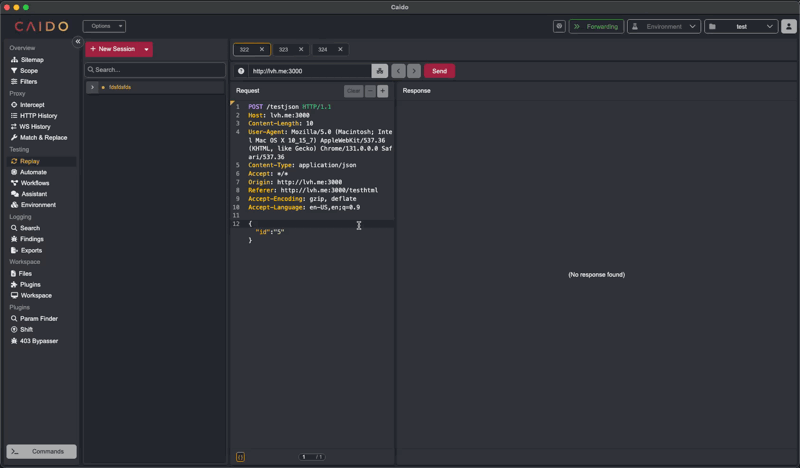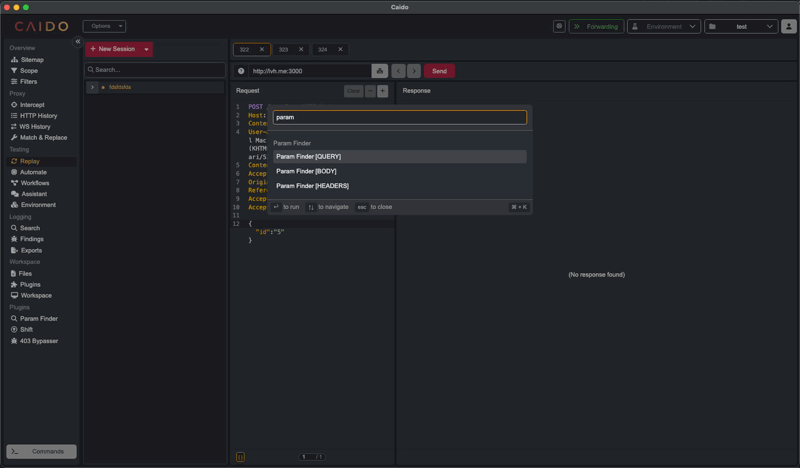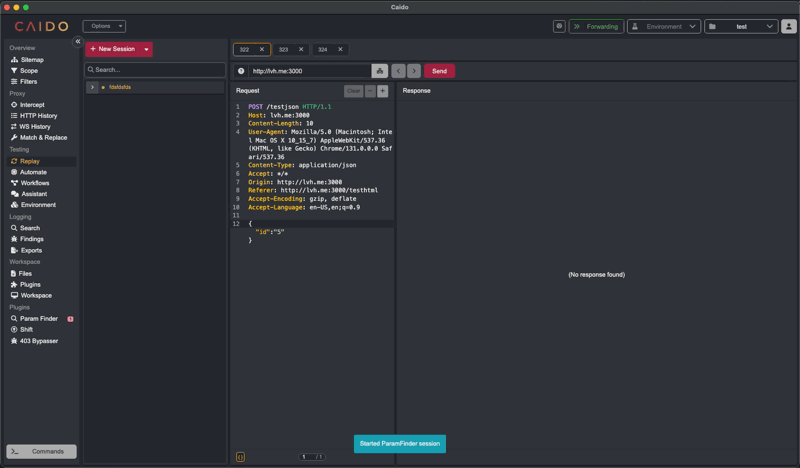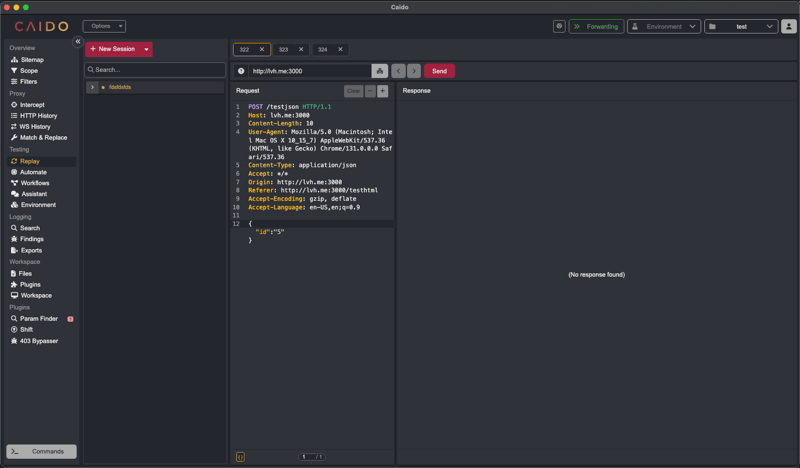 caido-community/paramfinder
Discover hidden parameters in Caido
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — evidence-based, no AI slop. Covers 18 vulnerability classes across HackerOne, Bugcrowd, Intigriti, and YesWeHack.
 logisek/huntcyberark
CyberArk Security Audit
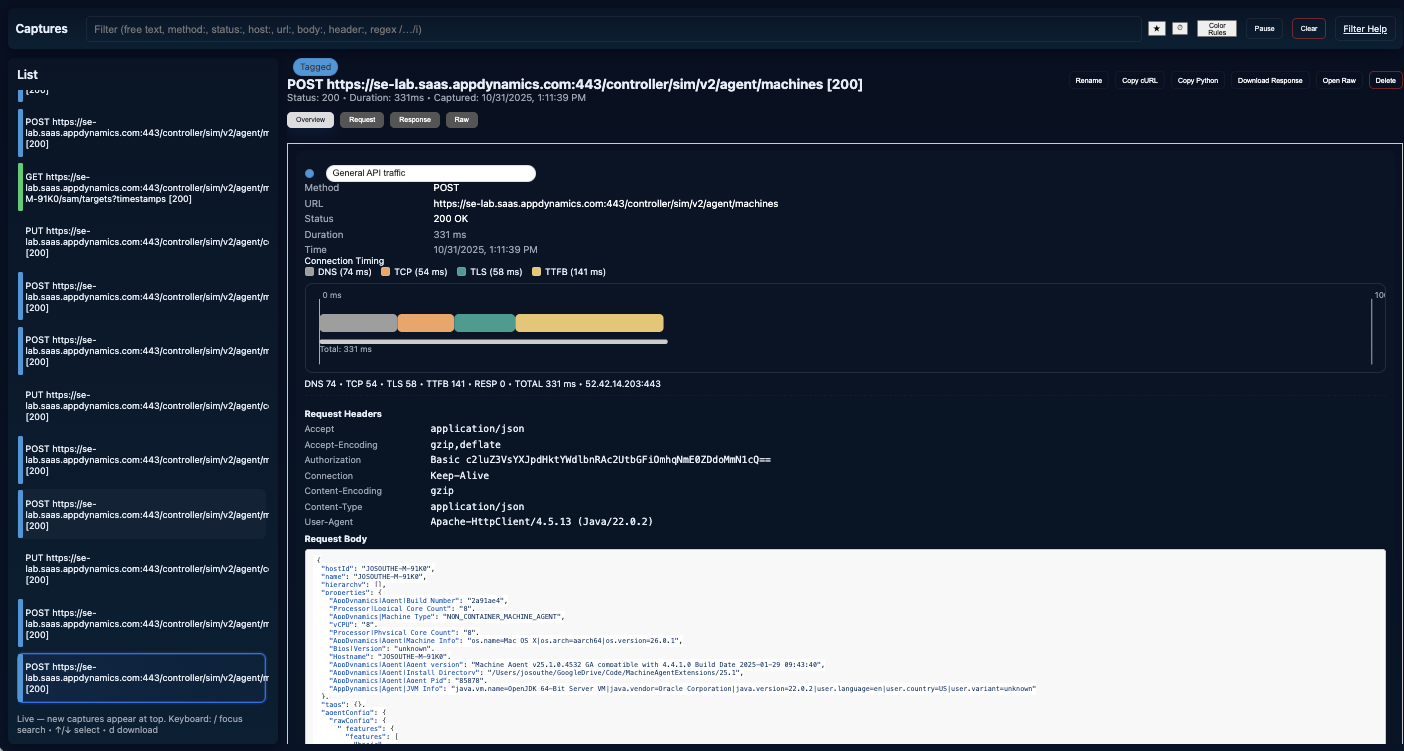 jbsouthe/http-breakout-proxy
HTTP Proxy Analysis for reverse engineering protocol communication
 bishopfox/snowpick
find sensitive data leaking from ServiceNow instances.
 weirdmachine64/redom
A Burp Suite extension that brings full DOM rendering capabilities directly into Burp, enabling effective security testing of modern JavaScript-heavy…
 zappaboy/vuln-scanner
Vulnerability Assessment Scanner with Report Generation
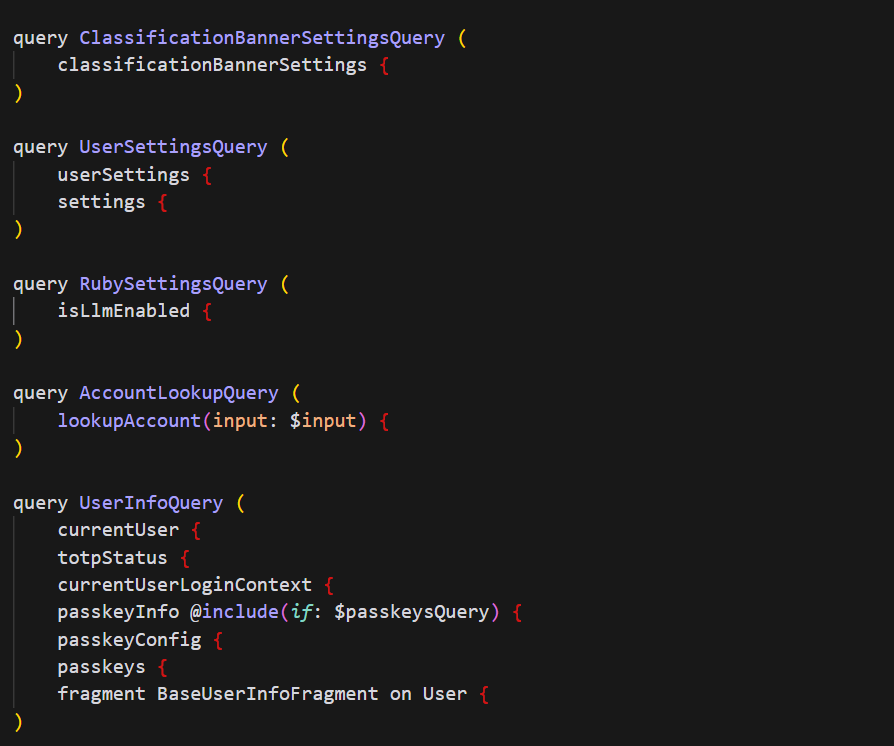 m19o/graphqlgrapper
Burp Suite extension to extract and collect GraphQL API endpoints from HTTP request history for security testing and reconnaissance.