
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit recommended
 fishyyh/cve-2025-48384-poc
Proof-of-concept exploit for CVE-2025-48384, demonstrating remote code execution via a crafted git clone operation on vulnerable Git versions.
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Proof-of-concept exploit for CVE-2023-1999 targeting the WebP codec library on Android 10 (r33). Demonstrates a heap buffer overflow vulnerability in…
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - A Stored Cross Site Scripting (XSS) vulnerability exists in Vehicle Service Management System 1.0 via the Category List Section in…
 ztgrace/cve-2019-5418-rails3
Rails 3 PoC of CVE-2019-5418
 30579096/confluence-cve-2021-26084
OGNL Injection in Confluence server version < 7.12.5
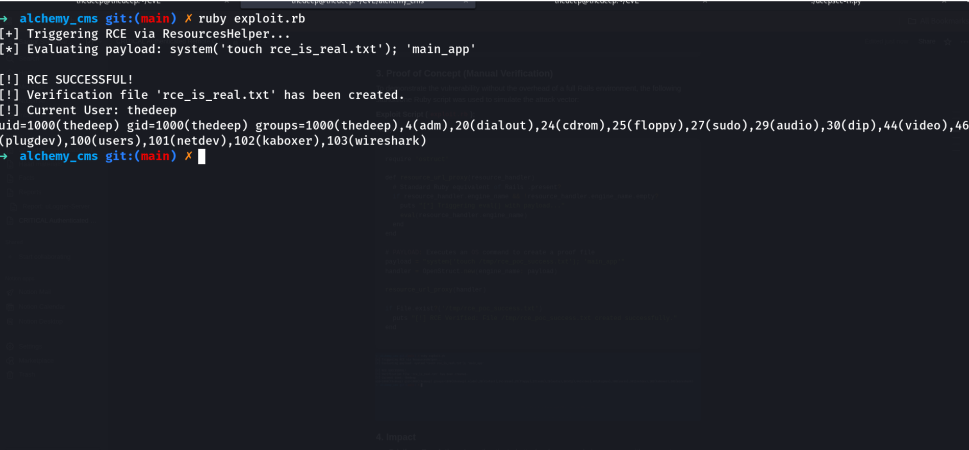 thedeepopc/cve-2026-23885
Proof-of-concept exploit for CVE-2026-23885, an authenticated RCE in AlchemyCMS via eval() injection, with technical analysis and remediation…
 rooootdev/cve-2019-5784-poc
a proof of concept for CVE-2019-5784
 shan0ar/cve-2025-32756
Proof-of-concept exploit for CVE-2025-32756, demonstrating the vulnerability and providing a basis for security testing and remediation validation.
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Java library providing XSS escaping and filtering services (XSSAPI, XSSFilter) to sanitize user-submitted content and prevent cross-site scripting…
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test to validate CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
Security patch for DSpace repository software addressing CVE-2022-31194, a vulnerability in the Java-based digital asset management platform.
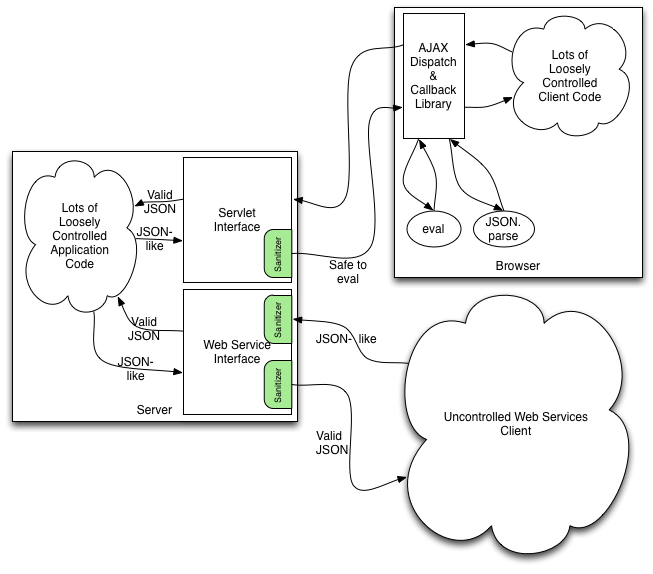 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Java library that converts malformed JSON-like content into standards-compliant, safe JSON, preventing code injection and ensuring embeddability in…
 r3dkn33-zz/cve-2013-0156
Arbitrary deserialization that can be used to trigger SQL injection and even Code execution
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Patched version of DSpace repository addressing CVE-2022-31195, providing a secure digital asset management platform with enhanced vulnerability…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 for Coverity analysis








