

New releasevor 1 Monat
sliver v1.7.8
 bishopfox/sliver
Angreifer-Emulations-Framework
Penetrationstest-FrameworksExploit-FrameworksPayload-Generierung+16
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.
bishopfox/sliverAngreifer-Emulations-Framework
 vqkro/higernes
ein passives OSINT-Toolkit in Python und C++ für Benutzernamen, E-Mails, Domains, IPs, Telefonnummern und Hashes. Keine Schlüssel, keine Logins.
 cyb3rmik3/prompt-injection-email-samples
Offenes .eml-Testset zur Bewertung, wie E-Mail-Sicherheitskontrollen und KI-Postfachassistenten indirekte Prompt-Injection über Offenlegungs-,…
 d4vinci/scrapling
Adaptives Web-Scraping-Framework mit Anti-Bot-Umgehung, automatischer Element-Neupositionierung, gleichzeitigem Crawling, Proxy-Rotation und…
 kyle41111/ai-file
Ein Listener-Profil für das Mythic-C2-Framework, das die Datei-APIs von KI-Anbietern nutzt
 structio-labs/n0xis
Reverse-Engineering-Toolkit: Disassembler, SSA-Decompiler, C++-Klassenwiederherstellung und Live-Prozess-Analyse für PE und ELF. Skriptfähige CLI,…
 purpleailab/decepticon
Autonomer Hacking-Agent für das Red Team
 diprajpatra/selenium-stealth
Stealth-Schicht für Selenium Chrome, die Browser-Fingerprint und Automatisierungssignale verändert, um Bot-Erkennung zu umgehen und…
 mg1937/asc
Schnelles Android-APK-Decompiler-Frontend, das kompilierte DEX-Artefakte direkt abfragt und Klassen sowie Querverweise in Millisekunden ohne…
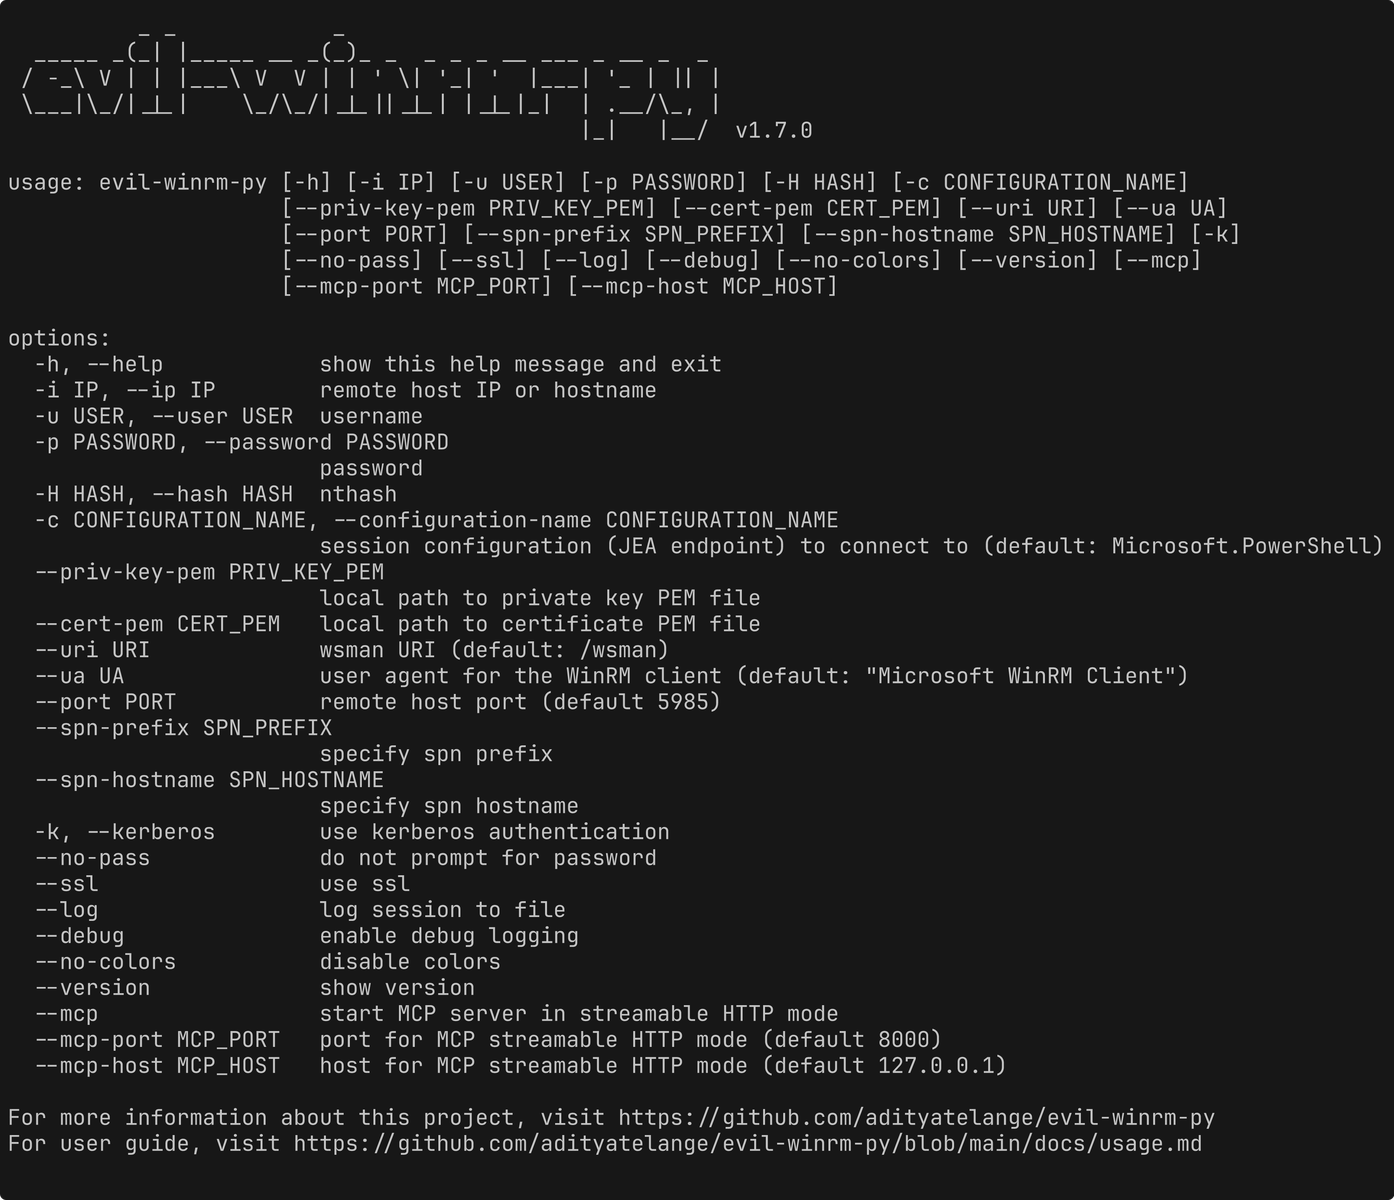 adityatelange/evil-winrm-py
Führen Sie Befehle interaktiv auf entfernten Windows-Rechnern über das WinRM-Protokoll aus (einfach schneller)
 caddyserver/caddy
Schneller und erweiterbarer Multiplattform-HTTP/1-2-3-Webserver mit automatischem HTTPS
 monad-developers/ultrafuzz
End-to-End-Agent-basiertes Smart-Contract-Fuzzing und Bedrohungssuche