

recurse
 recurse-labs/recurse
Agentische Reverse-Engineering-IDE mit einem reinen Rust-Multi-Architektur-Disassembler, nativem Decompiler, Debugger und LLM-Agenten für…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
296
recurse-labs/recurseAgentische Reverse-Engineering-IDE mit einem reinen Rust-Multi-Architektur-Disassembler, nativem Decompiler, Debugger und LLM-Agenten für…
 lakr233/vphone-cli
Booten und Verwalten virtueller iPhones auf Apple Silicon mit Firmware-Patching, Jailbreak-Varianten und Sicherheitsforschungsfunktionen für…
 netalertx/netalertx
Zentralisierte Netzwerksichtbarkeit und kontinuierliche Asset-Erkennung. Überwachen Sie Geräte, erkennen Sie Änderungen und bleiben Sie in verteilten…
 akatorich/kernelflirt
Windows-Kernel-Debugger mit OllyDbg/IDA-artiger Benutzeroberfläche, Software- und Hardware-Breakpoints, PDB-Symbolen, Decompiler und 17 Plugins für…
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 nvidia/garak
Modular LLM vulnerability scanner that probes for hallucination, data leakage, prompt injection, jailbreaks, and toxicity using static, dynamic, and…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
 wxxsfxyzm/ghostlock-galaxy
Roote dein Galaxy mit CVE-2026-43499
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 sundowndev/phoneinfoga
Framework zur Informationssammlung für Telefonnummern
 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 bkerler/mtkclient
Mediatek Flash- und Reparatur-Dienstprogramm
 misp/misp
MISP (Kernsoftware) – Open-Source-Plattform für Threat Intelligence und Informationsaustausch
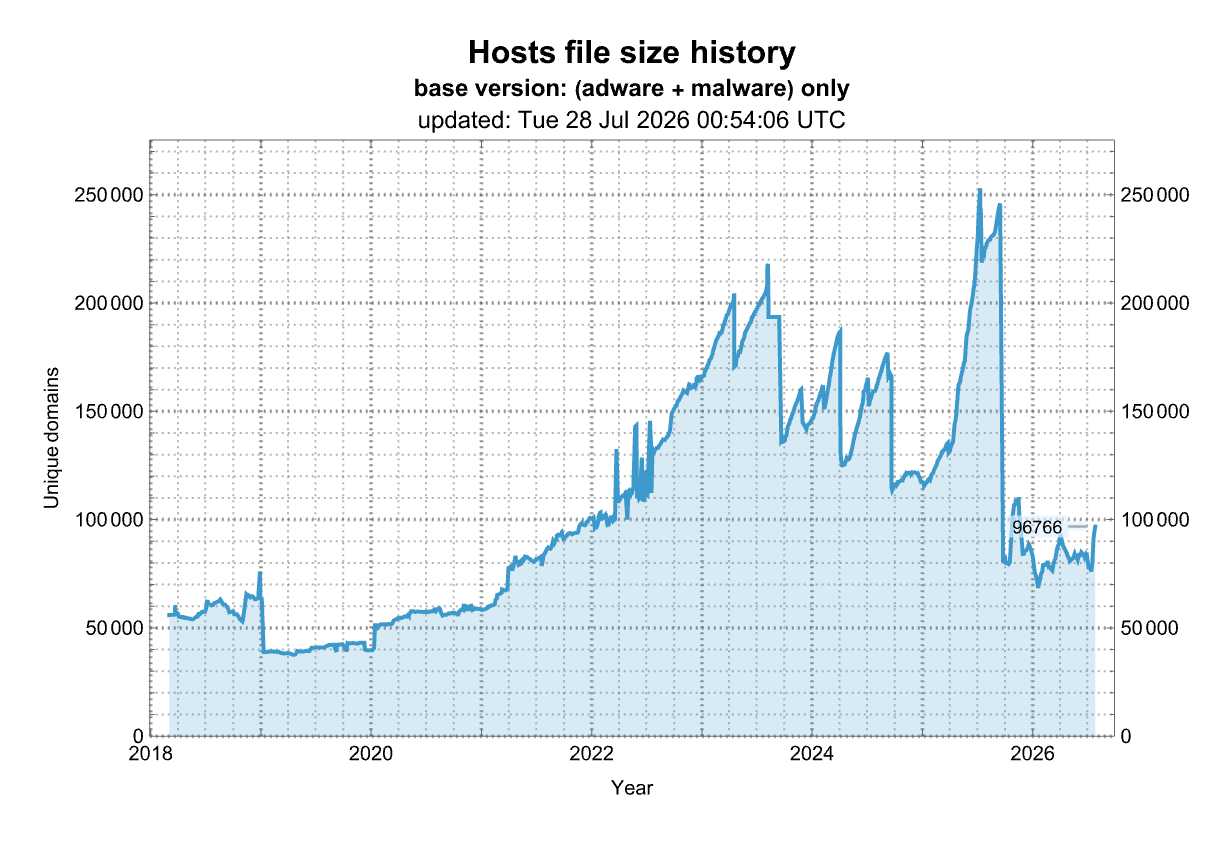 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 hacksider/deep-live-cam
Echtzeit-Gesichtstausch und Ein-Klick-Video-Deepfake mit nur einem einzigen Bild
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…