

bloodhound-shell
 kr0no/bloodhound-shell
An interactive command-line shell for BloodHound API.
privilege-escalationreconnaissancevulnerability-analysis+7
1
kr0no/bloodhound-shellAn interactive command-line shell for BloodHound API.
 topjohnwu/magisk
Android-Anpassungssuite mit Root-Zugriff (MagiskSU), systemloser Modulinstallation, Entpacken/Wiederverpacken von Boot-Images und…
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 g4bri-3l3/hostbadger
Read-only Windows host hardening auditor in PowerShell with optional AI analysis
 g4bri-3l3/idwolf
Schreibgeschützter Hygiene-Auditor für Active Directory und Microsoft Entra ID in reinem PowerShell. Einmal erfassen, offline analysieren:…
 inguardians/peirates
Peirates - Kubernetes Penetrationstest-Werkzeug
 synacktiv/bissap
Ein neues Open-Source-Tool zur schnellen Prüfung von SAP-Berechtigungen.
 wxxsfxyzm/ghostlock-galaxy
Roote dein Galaxy mit CVE-2026-43499
 k8scout/k8scout
Wirf eine einzelne Binärdatei in ein kompromittiertes Kubernetes-Pod und kartiere sofort alle realistischen Angriffspfade zu cluster-admin, node…
 facebookincubator/bpfjailer
eBPF LSM based Mandatory Access Control and jailer
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
 mverschu/adwsdomaindump
Active Directory-Informationsdumper über ADWS zu Umgehungszwecken.
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 snailsploit/claude-red
Kuratierte Bibliothek mit 78 Offensive-Security-SKILL.md-Modulen, die Claude mit Expertenmethodik für Red-Teaming in den Bereichen Web, AD, Wireless,…
 lyravoid/folkpatch
Root-Zugriff auf den Kernel kann einfach durch Patchen der Boot-Partition zum Neuflashen erreicht werden. Diese Lösung basiert auf einem…
 sap/macos-enterprise-privileges
Diese Anwendung gibt Mac-Benutzern in Unternehmensumgebungen die Kontrolle über die Verwaltung ihrer Maschinen, indem sie ihre Zugriffsebene auf…
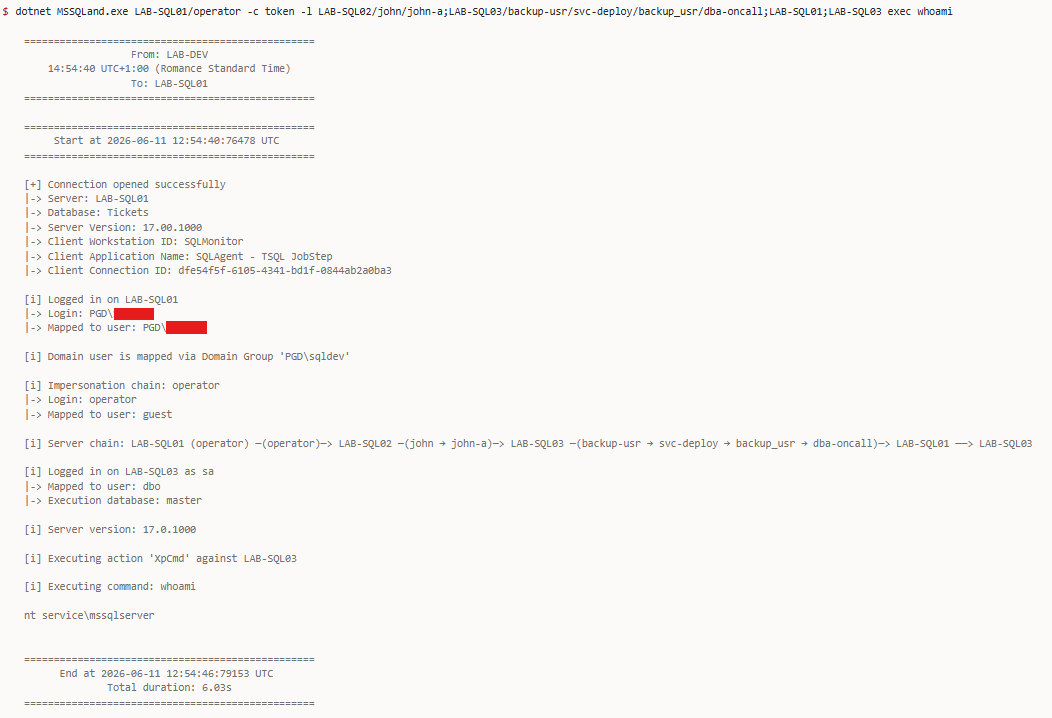 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…