

etaHEN
 etahen/etahen
PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
privilege-escalationexploitationpost-exploitation+3
798
etahen/etahenPS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…
 kypvas/red-team-map
Red-Team-Operations-Architektur-Karte Umfassende Operator-Referenz — Von der Infrastruktur zur Wirkung
 wxxsfxyzm/ghostlock-galaxy
Roote dein Galaxy mit CVE-2026-43499
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 karmanya03/overthrone
All-Rust Active-Directory-Exploitation-Framework: LDAP-/SMB-/Kerberos-Enumeration, Angriffspfad-Suche, Kerberoasting, NTLM-Relay, Ticket-Forging,…
 topjohnwu/magisk
Android-Anpassungssuite mit Root-Zugriff (MagiskSU), systemloser Modulinstallation, Entpacken/Wiederverpacken von Boot-Images und…
 itm4n/privesccheck
Skript zur Aufzählung von Privilegieneskalation für Windows
 tekkenbugattii/linusware-source-code-internal
Reverse-engineerte Laufzeit-Engine für Roblox/Luau mit VM-Hooking, Opcode-Remapping, Capability-Eskalation und UNC-Skriptumgebung zur Ausführung…
 kypvas/ad_attack_architecture
Active-Directory-Angriffsarchitektur-Karte Umfassende Pentest-Referenz — Von der Aufklärung bis zur Domänen-Dominanz
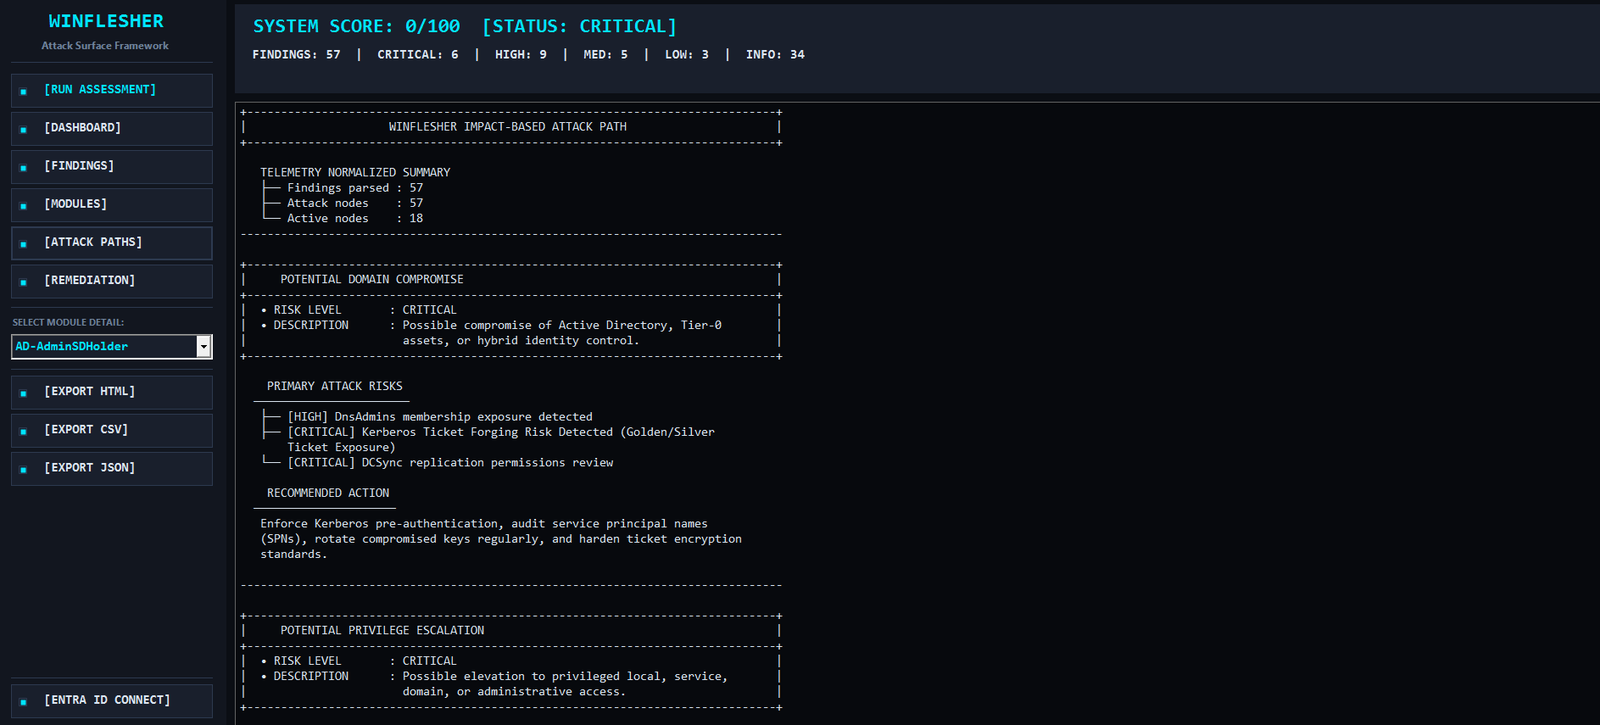 mindsflee/winflesher
Automatisiertes Framework zur Bewertung der Angriffsfläche für Active Directory und lokale Infrastrukturen, das Schwachstellen mit Angriffspfaden zu…
 peass-ng/peass-ng
PEASS – Privilegieneskalations-Awesome-Skripte-SUITE (mit Farben)
 mandiant/gopacket
Ein vollständiger Go-Port von Impacket – 63 CLI-Tools und 24 Bibliotheken für Angriffe auf Windows- und Active-Directory-Protokolle, kompiliert zu…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 hac01/azure-pentesting-suite
Go-Toolkit für autorisierte Azure-Sicherheitsbewertungen: zählt Abonnements und Ressourcen auf, prüft Fehlkonfigurationen und greift anonym auf…
 cryptogenic/ps5-ipv6-kernel-exploit
Ein experimenteller WebKit-basierter Kernel-Exploit (Arb. R/W) für die PS5 auf <= 4.51FW
 capture0x/adstrike
KI-gestütztes modulares Active-Directory-Red-Team-Framework für autorisierte Penetrationstests, AD-Enumeration, Angriffspfadanalyse,…
 aliasrobotics/cai
Cybersecurity AI (CAI), das Framework für KI-Sicherheit