

secator
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
osintpenetration-testing-frameworksreconnaissance+8
freelabz/secatorsecator - das Schweizer Taschenmesser des Pentesters
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 ostorlab/oxo
Modularer Sicherheits-Scanning-Orchestrator, der spezialisierte Agenten für Schwachstellenerkennung, Aufklärung und Fingerprinting in Netzwerken,…
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
 sqlmapproject/sqlmap
Automatisches Tool für SQL-Injection und Datenbankübernahme
 mrwadams/stride-gpt
Ein KI-gestütztes Bedrohungsmodellierungs-Tool, das die GPT-Modelle von OpenAI nutzt, um auf Basis der STRIDE-Methodik Bedrohungsmodelle für eine…
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 bishopfox/sliver
Angreifer-Emulations-Framework
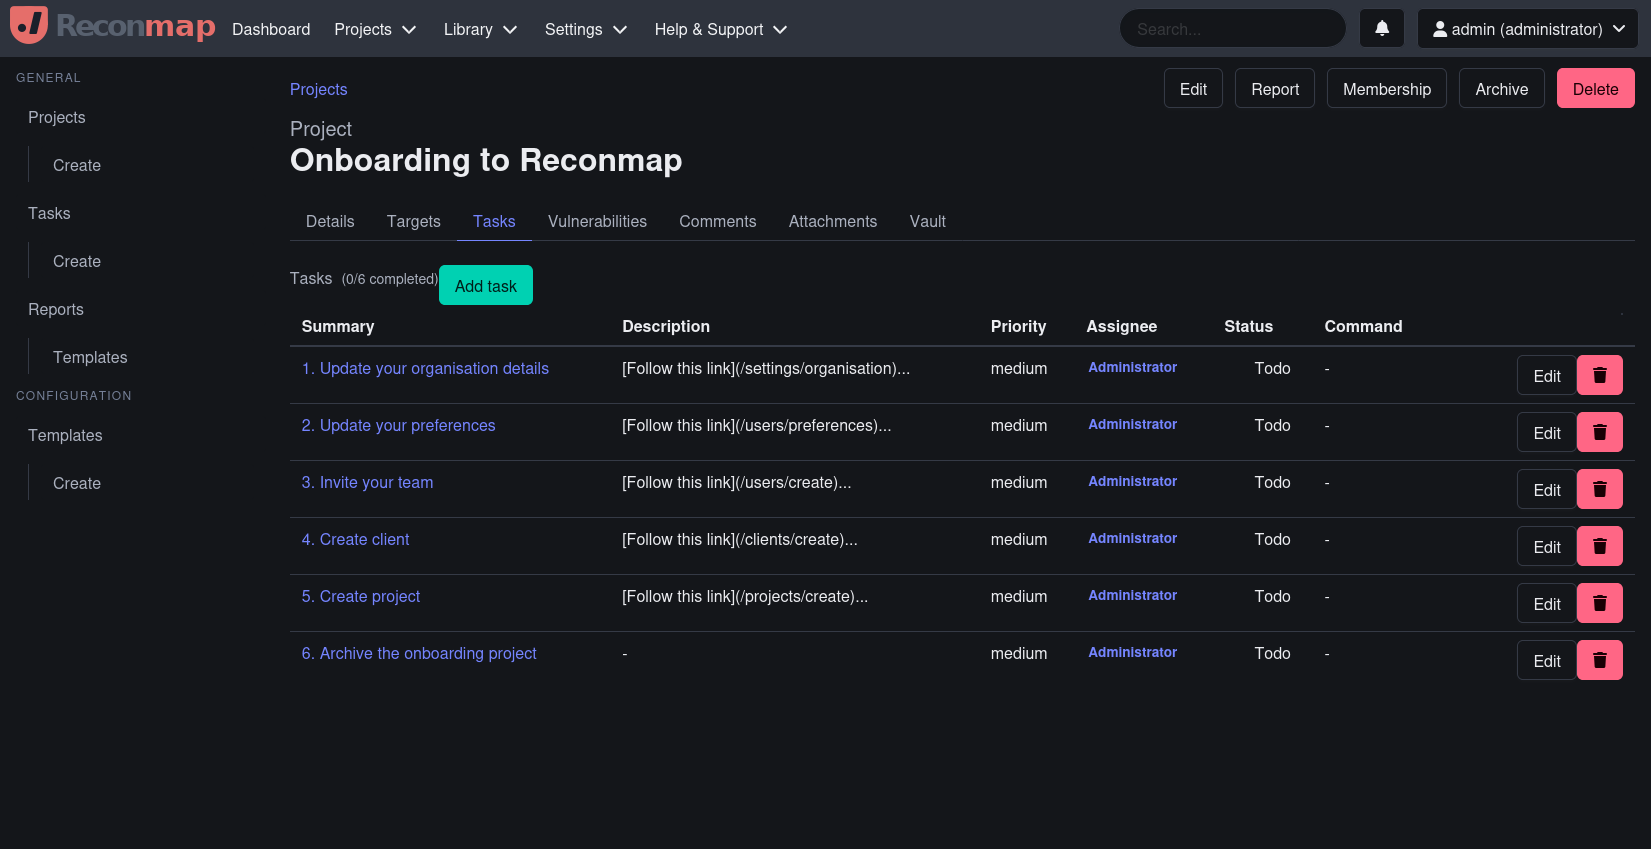 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
 stillbigjosh/adaptix-serverless-c2
Serverless C2 transport plugin for AdaptixC2 v1.2 using AWS Lambda + DynamoDB as the relay infrastructure.
 aflplusplus/libafl
Erweiterte Fuzzing-Bibliothek - Stecken Sie Ihren Fuzzer in Rust zusammen! Skaliert über Kerne und Maschinen hinweg. Für Windows, Android, macOS,…
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 peass-ng/peass-ng
PEASS – Privilegieneskalations-Awesome-Skripte-SUITE (mit Farben)
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 dradis/dradis-ce
Dradis Framework: Zusammenarbeit und Berichterstattung für IT-Sicherheitsteams
 cervantessec/cervantes
Open-Source-Kollaborationsplattform für Pentester und Red Teams zur Verwaltung von Projekten, Kunden, Schwachstellen und zur Erstellung…