STRIDE GPT ist ein KI-gestütztes Threat-Modelling-Tool, das Large Language Models (LLMs) nutzt, um Threat Models und Angriffsbäume für eine gegebene Anwendung basierend auf der STRIDE-Methodik zu generieren. Benutzer geben Anwendungsdetails an, wie z. B. den Anwendungstyp, die Authentifizierungsmethoden und ob die Anwendung aus dem Internet erreichbar ist oder sensible Daten verarbeitet. Das Modell generiert dann seine Ausgabe basierend auf den bereitgestellten Informationen.
Inhaltsverzeichnis
Unterstützen Sie das Projekt
Wenn Sie STRIDE GPT nützlich finden, ziehen Sie bitte in Betracht, das Projekt zu unterstützen:
- ⭐ Geben Sie dem Repository einen Stern auf GitHub, damit mehr Menschen das Tool entdecken
- ☕ Kaufen Sie mir einen Kaffee, um die weitere Entwicklung und Wartung zu unterstützen
Funktionen
- Agentische Codebase-Analyse: Richten Sie die CLI auf eine Codebase und erhalten Sie ein autonomes, tiefgehendes STRIDE-Bedrohungsmodell — der Agent plant, erkundet und synthetisiert Erkenntnisse über Subsysteme hinweg
- CLI und interaktive REPL: Vollwertige Terminal-Erfahrung mit Tab-Vervollständigung, Verlauf und Echtzeit-Fortschritt — kein Browser erforderlich
- Einfache und benutzerfreundliche Streamlit-Weboberfläche
- Generiert Bedrohungsmodelle basierend auf der STRIDE-Methodik
- Agentische KI-Unterstützung: Spezialisierte Bedrohungsmodellierung für agentische KI-Systeme mit Integration der OWASP Top 10 for Agentic Applications (ASI)
- Generative KI-Unterstützung: Bedrohungsmodellierung für GenAI-Anwendungen mit Integration der OWASP LLM Top 10
- MITRE ATT&CK- & ATLAS-Zuordnung: Bedrohungen werden mit standardisierten Angreifertechnik-IDs annotiert (MITRE ATT&CK Enterprise für traditionelle Infrastrukturangriffe, ATLAS für ML/LLM-spezifische Angriffe) — dargestellt als Spalten in Markdown, verlinkte Pills in HTML und
mitre_attack-Eigenschaften in SARIF
- Erkennung architektonischer Muster: Erkennt automatisch RAG-Pipelines, Multi-Agenten-Systeme, Code-Ausführungsumgebungen, Tool-Ökosysteme und mehr aus Anwendungsbeschreibungen (inspiriert von CSA MAESTRO)
- Eingebetteter draw.io-Diagrammeditor: Erstellen und bearbeiten Sie Architekturdiagramme direkt in STRIDE-GPT mit dem integrierten diagrams.net-Editor — kein externes Tool erforderlich. Diagramme werden als XML geparst, um Komponenten, Verbindungen und Vertrauensgrenzen zu extrahieren, was deutlich reichhaltigeren Kontext für die Bedrohungsmodellgenerierung liefert als Bildanalyse allein. Der bestehende Bild-Upload-Workflow bleibt unverändert. Standardmäßig lädt der Editor vom gehosteten
embed.diagrams.net; für selbst gehostete oder air-gapped Deployments richten Sie ihn über die Umgebungsvariable STRIDE_GPT_DRAWIO_URL auf Ihr eigenes draw.io aus
- Multimodal: Verwenden Sie Architekturdiagramme, Flussdiagramme usw. als Eingaben für die Bedrohungsmodellierung über alle unterstützten vision-fähigen Modelle hinweg
- Datenflussdiagramme: Generieren Sie DFDs aus Ihrer Anwendungsbeschreibung (oder parsen Sie ein hochgeladenes DFD-Bild), bearbeiten Sie die Mermaid-Quelle live und speisen Sie das bestätigte Diagramm als autoritatives Systemmodell in die Prompts für Bedrohungsmodell und Angriffsbaum ein. Die CLI
/analyze gibt ebenfalls ein systemweites DFD zusammen mit ihren Erkenntnissen aus
- Generiert Angriffsbäume zur Aufzählung möglicher Angriffspfade
- Schlägt mögliche Gegenmaßnahmen für identifizierte Bedrohungen vor
- Unterstützt DREAD-Risikobewertung für identifizierte Bedrohungen
- Generiert Gherkin-Testfälle basierend auf identifizierten Bedrohungen
- GitHub-Repository-Analyse für umfassende Bedrohungsmodellierung (einschließlich GitHub Enterprise-Unterstützung)
- Mehrere Ausgabeformate: Markdown, JSON, SARIF (importierbar in GitHub, GitLab, Azure DevOps, IDEs) und eine eigenständige HTML-Ansicht zum Teilen mit Stakeholdern
- Aktuelle Modellunterstützung (OpenAI GPT-6-Serie, Anthropic Claude Opus 5.5 und 4.8, Google Gemini 3.x mit standardmäßig aktiviertem Thinking)
- Umfassende LLM-Provider-Unterstützung über LiteLLM: OpenAI, Anthropic, Google AI, Mistral, Groq, DeepSeek sowie lokales Hosting über LM Studio Server
- Keine Datenspeicherung; Anwendungsdetails werden nicht gespeichert
- Verfügbar als Docker-Container-Image für einfaches Deployment
- Unterstützung von Umgebungsvariablen für sichere Konfiguration
Enterprise-Deployment
Möchten Sie STRIDE-GPT für Ihre Organisation anpassen? Sehen Sie sich unseren umfassenden Operationalization Guide an, um zu erfahren, wie Sie:
- 🎯 Organisatorische Sicherheitskontrollen und -standards einbinden
- 📋 Bedrohungsmodelle an Ihre Compliance-Anforderungen anpassen
- 🔧 STRIDE-GPT forken und intern deployen
- 📊 Kontextbezogene, umsetzbare Bedrohungsmodelle speziell für Ihre Umgebung erhalten
Der Leitfaden enthält Schritt-für-Schritt-Anleitungen, Codebeispiele und Deployment-Muster für Organisationen, die KI-gestützte Bedrohungsmodellierung teamübergreifend skalieren möchten.
Vortrag beim Open Security Summit
Im Januar 2024 hielt ich einen Vortrag über STRIDE GPT auf dem Open Security Summit. Während des Vortrags sprach ich über die Entstehung des Projekts, seine Kernfunktionen, aktuelle Updates und einige zukünftige Pläne. Die vollständige Präsentation können Sie unten ansehen:
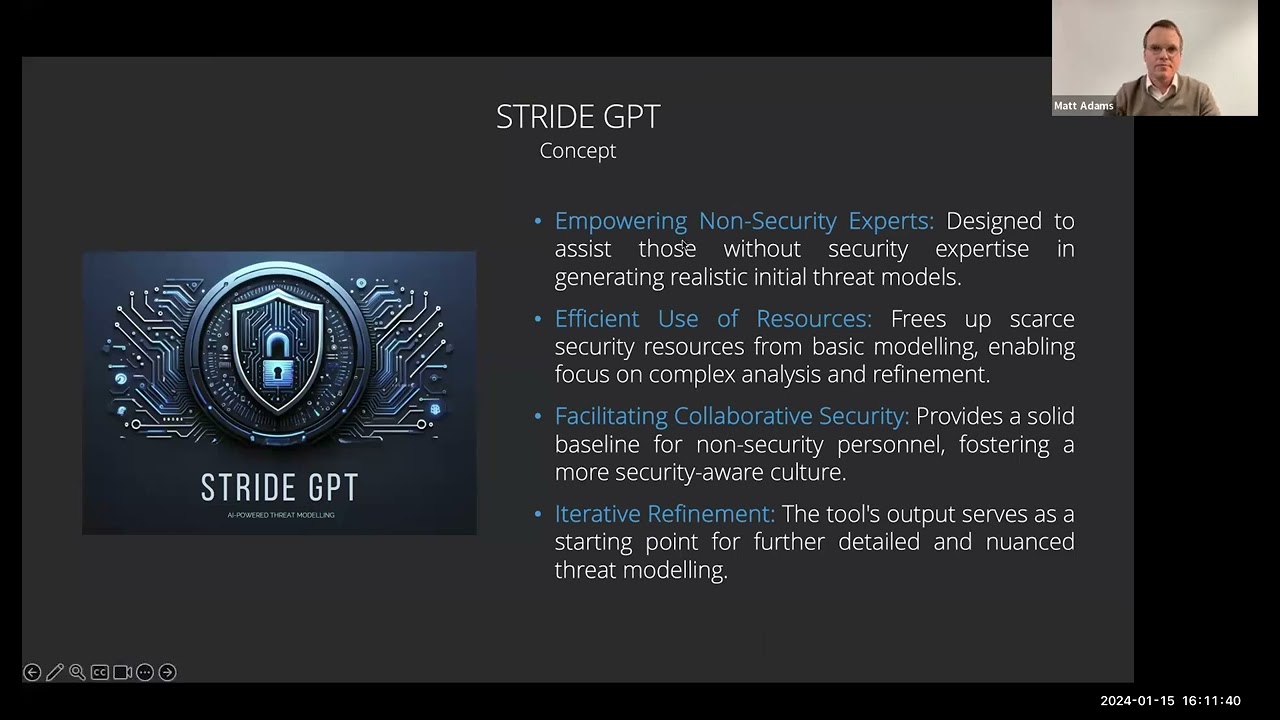
Dieses Video ist eine hervorragende Ressource für alle, die verstehen möchten, wie STRIDE GPT funktioniert und wie es zur Verbesserung der Threat-Modellierung eingesetzt werden kann.
Changelog
Version 0.21 (neueste)

 mrwadams/stride-gpt







