

ecapture
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
android-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+3
15.4k
gojue/ecaptureCapture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
 ntop/ntopng
Webbasiertes Netzwerkverkehrs- und Cybersicherheitsmonitoring
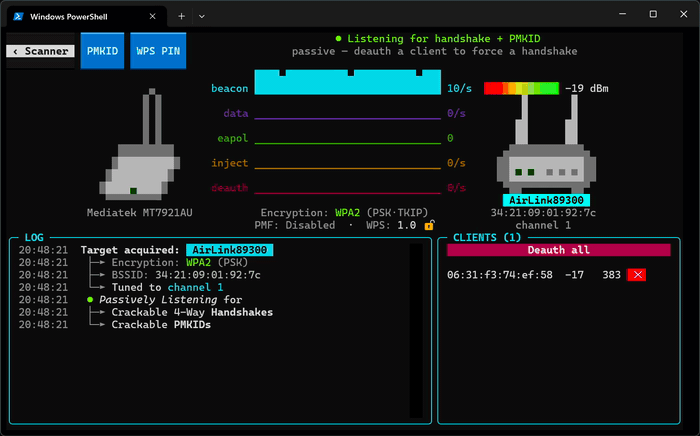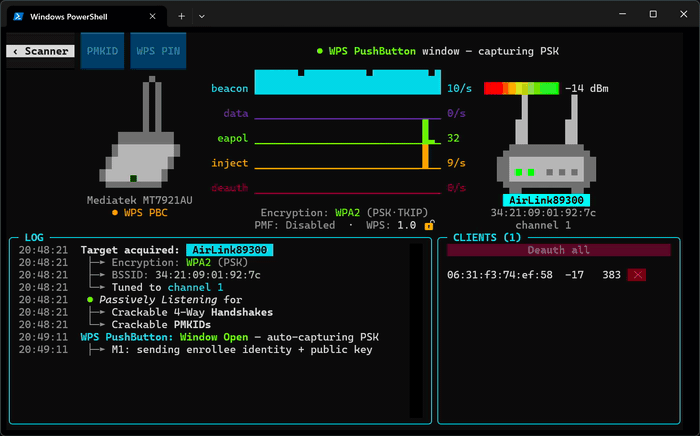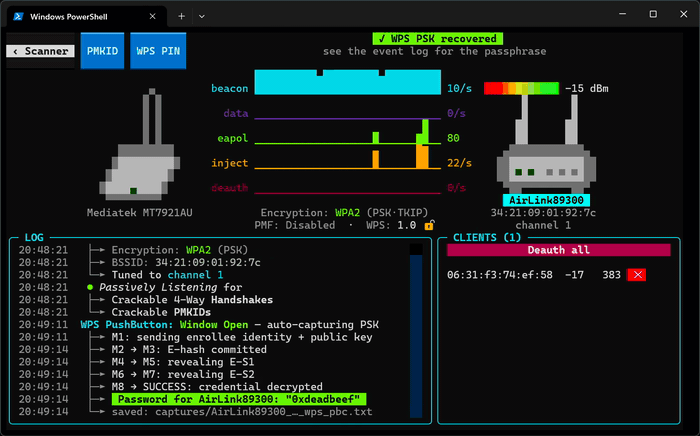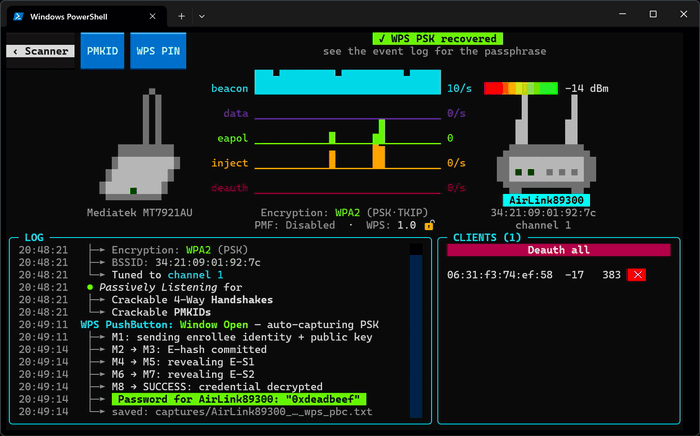 derv82/wifit3
Wifite but USB-only & cross-platform.
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

 wireshark/wireshark
Wiresharks offizielles Code-Repository. Sie können die Veröffentlichungen durch eine Spende unter https://wiresharkfoundation.org/donate/ am Laufen…
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
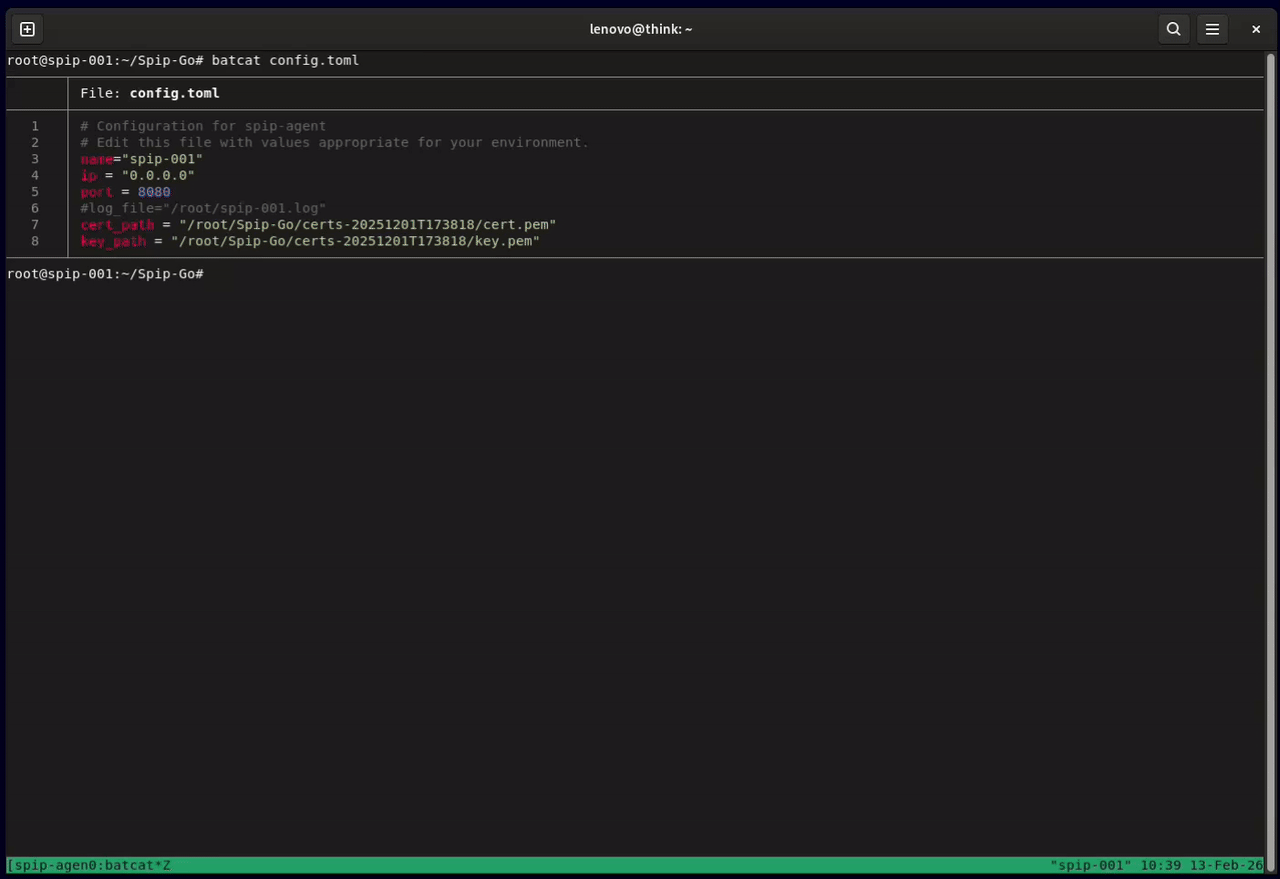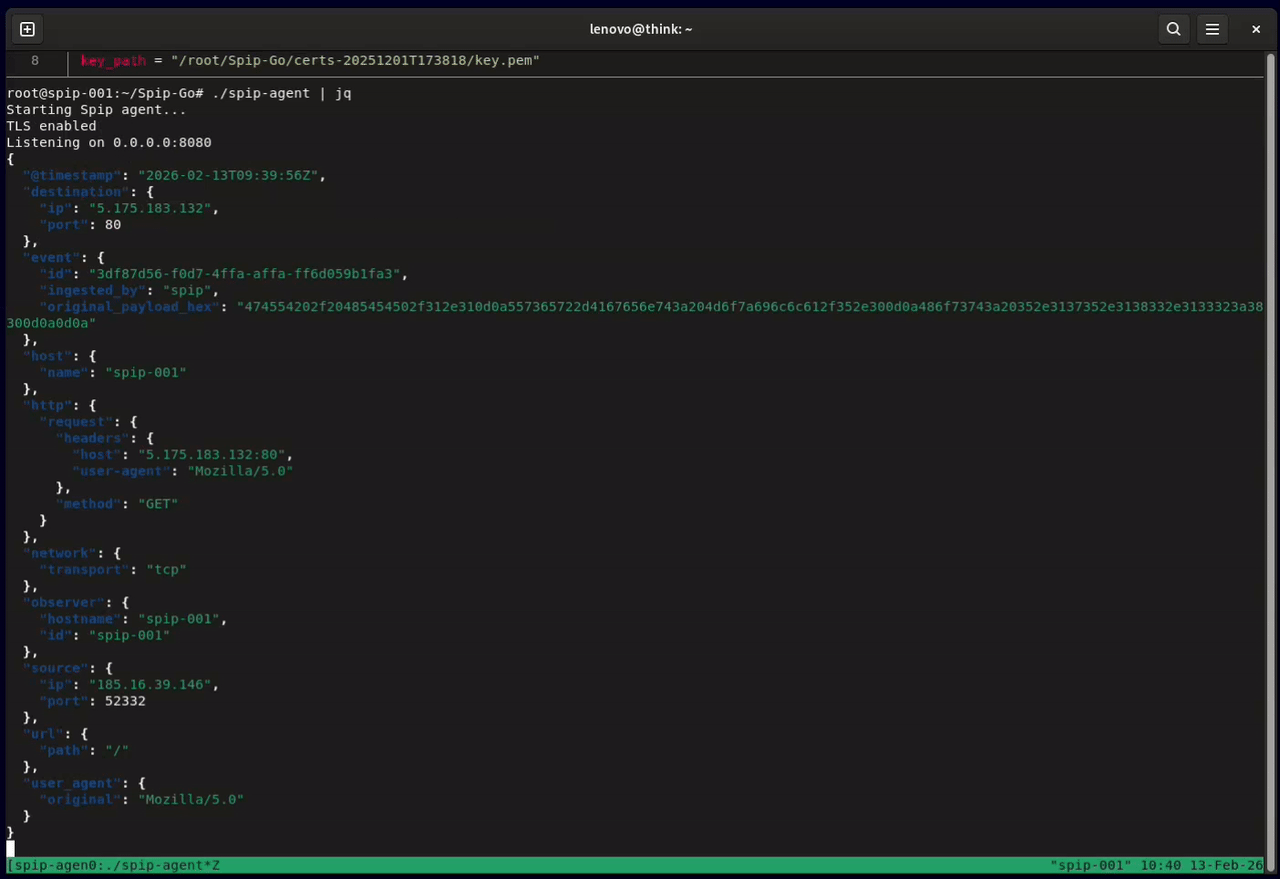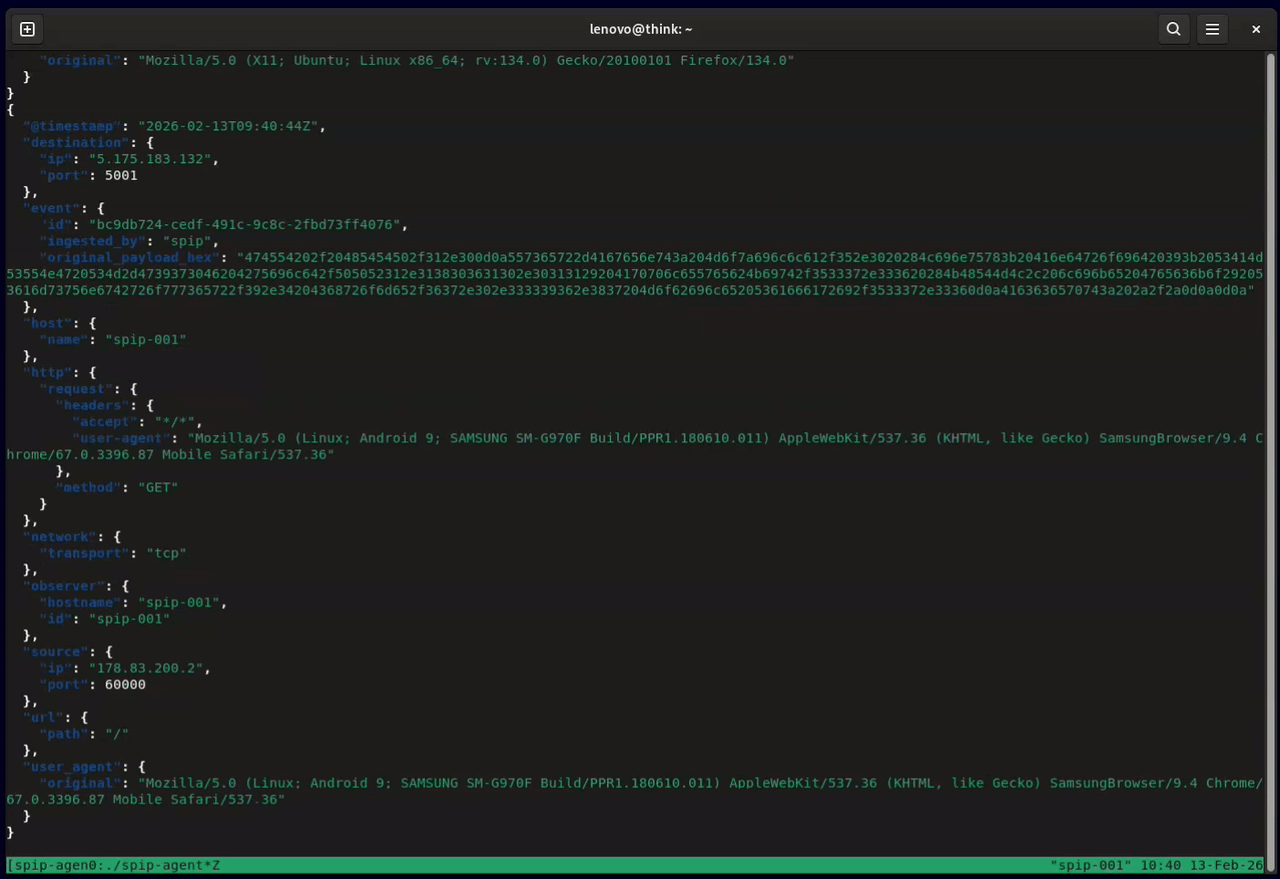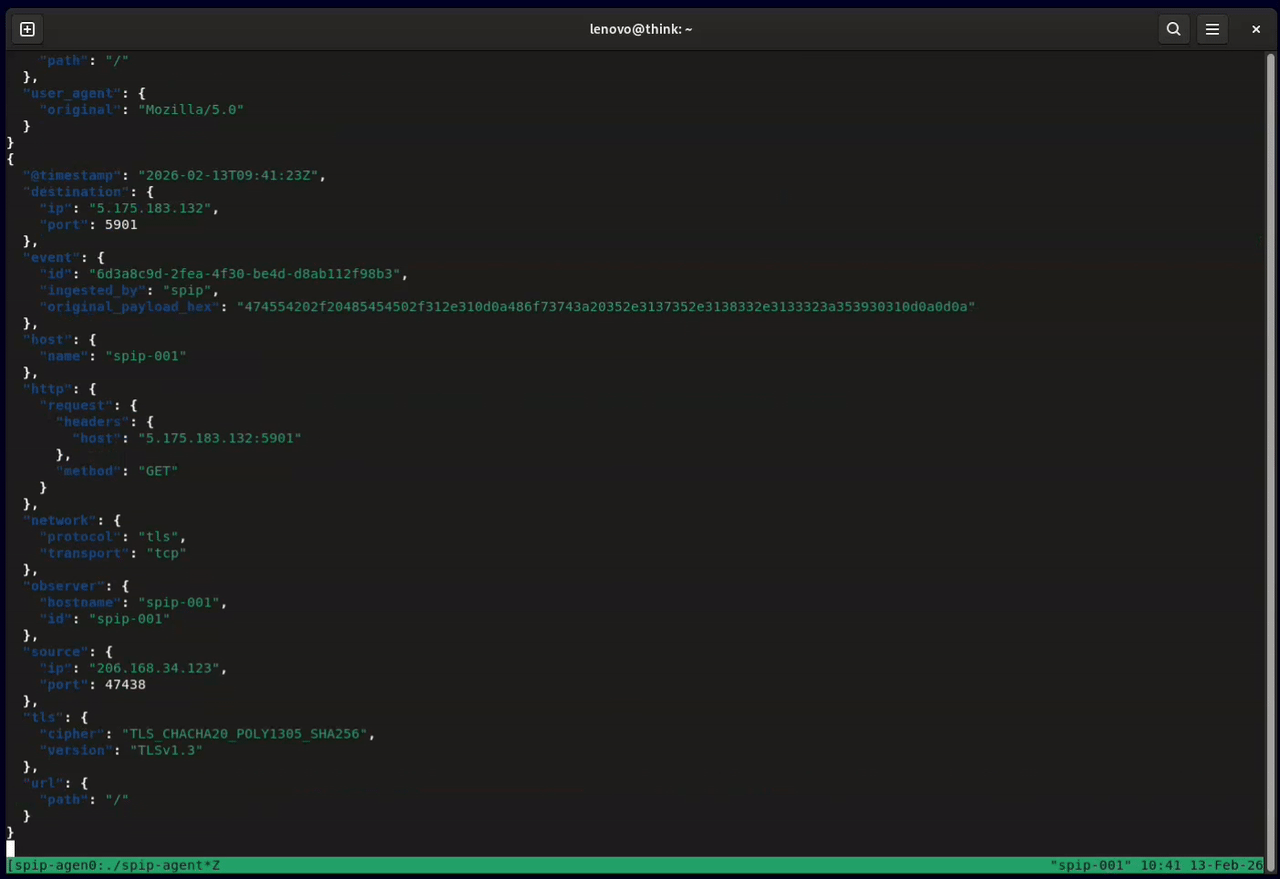 honeylabshq/spip-go
Spip network sensor written in Go
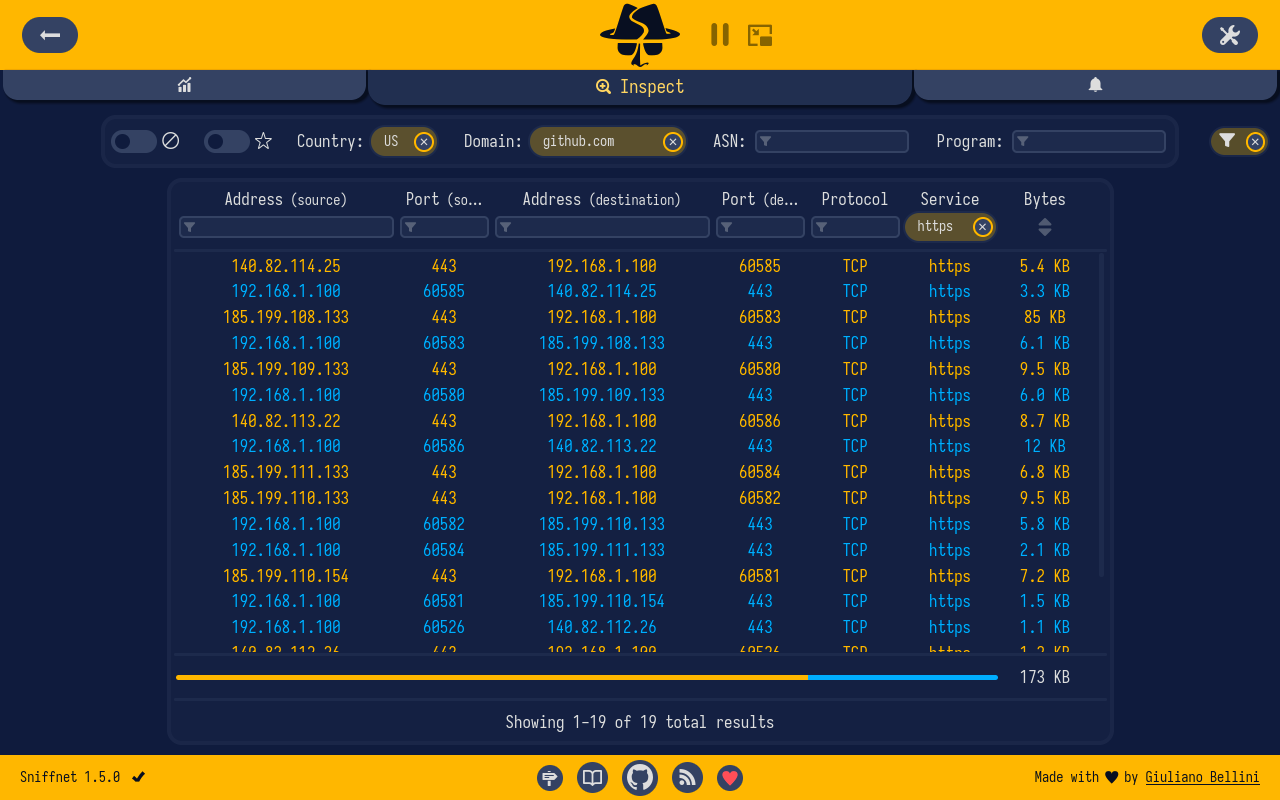 gyulyvgc/sniffnet
Überwachen Sie Ihren Netzwerkverkehr bequem 🕵️♂️
 the-tcpdump-group/tcpdump
der TCPdump-Netzwerk-Dissector
 nzymeorg/nzyme
WLAN-, Bluetooth- und Ethernet-Bedrohungserkennung.
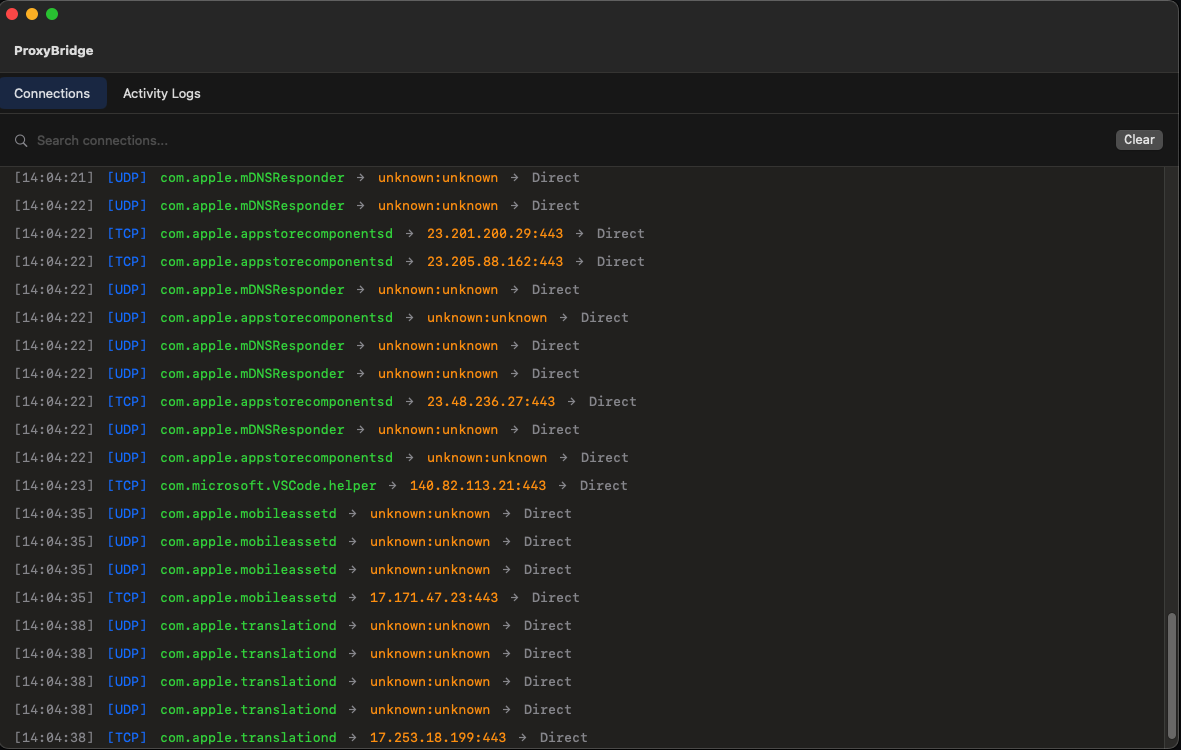 interceptsuite/proxybridge
Proxifier-Alternative, um beliebigen TCP- und UDP-Datenverkehr unter Windows/MacOS/Linux an einen HTTP/Socks5-Proxy umzuleiten
 arkime/arkime
Arkime ist ein Open-Source-, groß angelegtes, vollständiges Paketerfassungs-, Indizierungs- und Datenbanksystem.
 loukious/android_kernel_xiaomi_sm8150
Nethunter-Kernel für das POCO X3 Pro (vayu), basierend auf crDroids Kernel.
 zerbea/hcxdumptool
Kleines Tool zum Erfassen von Paketen von WLAN-Geräten.
 ragnt/angryoxide
Offensives 802.11-Auditing-Tool, das die Erfassung von WPA/WPA2-Handshakes und PMKID durch Deauthentifizierungs-, Rogue-Client- und…
 telekom-security/tpotce
🍯 T-Pot - Die All-in-One-Multi-Honeypot-Plattform 🐝
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 xephora/threat-remediation-scripts
Dieses Repository enthält eine Liste neuer Remediation-Skripte.