
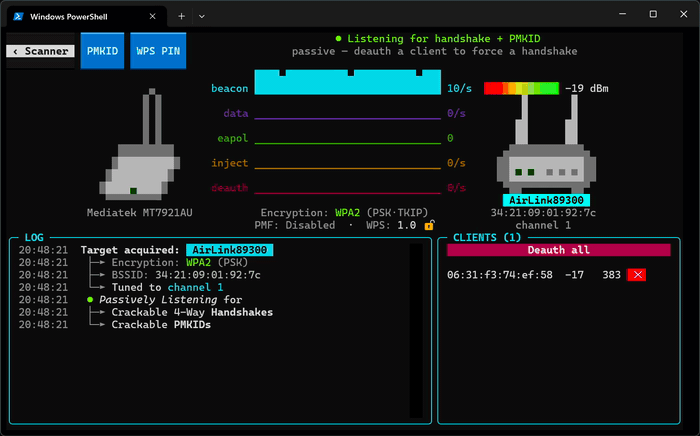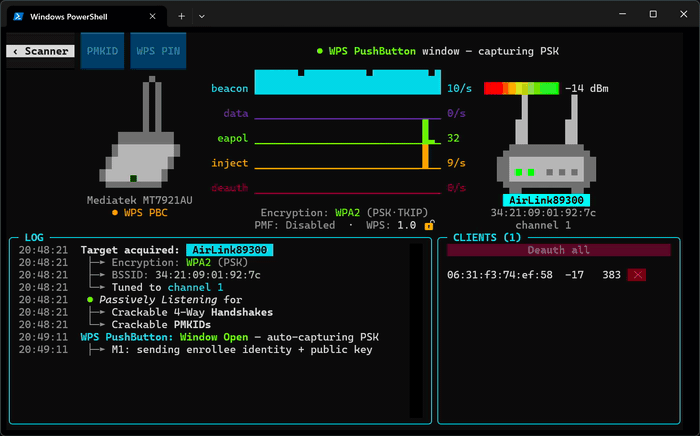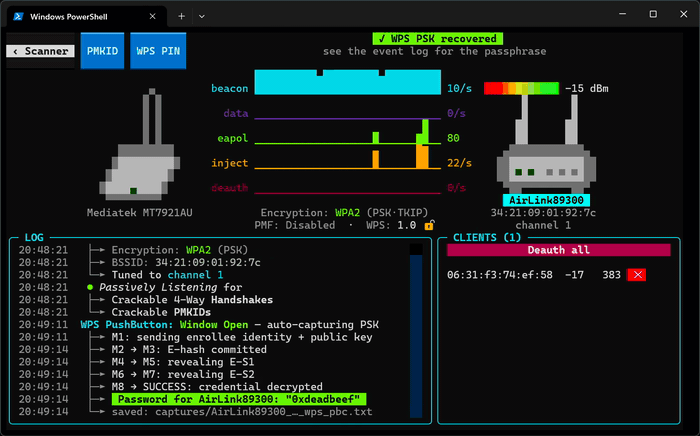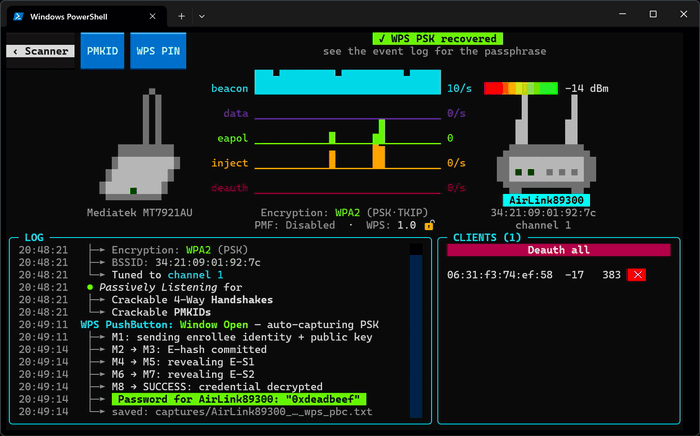
wifit3
 derv82/wifit3
Wifite but USB-only & cross-platform.
packet-sniffing-analysiswi-fi-auditingpassword-attacks+3
derv82/wifit3Wifite but USB-only & cross-platform.
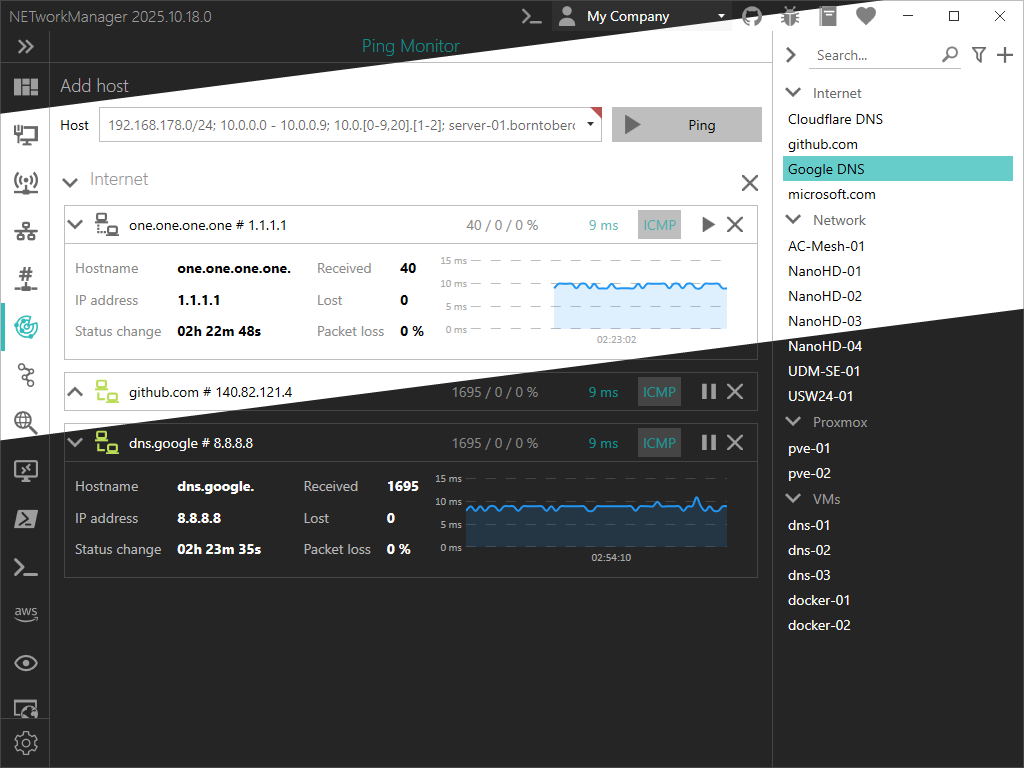 borntoberoot/networkmanager
Ein leistungsstarkes Open-Source-Tool zur Verwaltung von Netzwerken und zur Fehlerbehebung bei Netzwerkproblemen!
 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
 droe/sslsplit
Transparenter Man-in-the-Middle-Proxy, der SSL/TLS-Verbindungen beendet, Zertifikate spontan fälscht und entschlüsselten Datenverkehr für…
 zeek/zeek
Zeek ist ein leistungsstarkes Netzwerkanalyse-Framework, das sich stark von den typischen IDS unterscheidet, die Sie vielleicht kennen.
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…
 mitmproxy/mitmproxy
Ein interaktiver, TLS-fähiger abfangender HTTP-Proxy für Penetrationstester und Softwareentwickler.
 oisf/suricata
Open-Source-Netzwerk-IDS/IPS/NSM-Engine für Echtzeit-Datenverkehrsinspektion, Eindringungserkennung und -verhinderung, Protokollanalyse und…
 nccgroup/sniffle
Bluetooth 5 und 4.x LE Sniffer für TI CC1352/CC26x2 Hardware mit Unterstützung für erweiterte Werbung, alle PHY-Modi, MAC/RSSI-Filterung und…
 security-onion-solutions/securityonion
Open-Source-Sicherheitsüberwachungsplattform für Bedrohungssuche, Angriffserkennung, Log-Management, Vorfallbehandlung und Endpunkt-Sichtbarkeit mit…
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 kubeshark/kubeshark
eBPF-gestützte Netzwerkbeobachtbarkeit für Kubernetes. Indiziert L4/L7-Verkehr mit vollständigem K8s-Kontext, entschlüsselt TLS ohne Schlüssel.…
 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 usarmyresearchlab/dshell
Dshell ist ein Framework für die forensische Netzwerkanalyse.
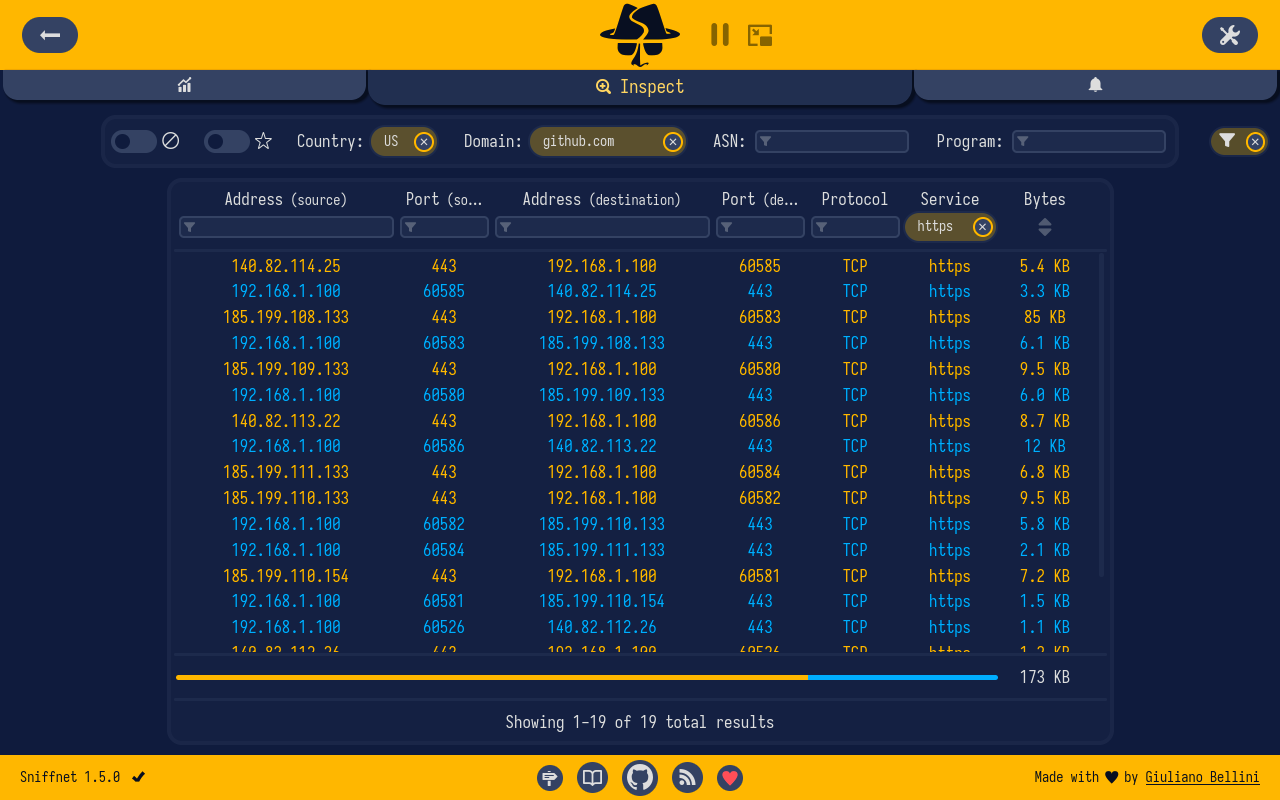 gyulyvgc/sniffnet
Überwachen Sie Ihren Netzwerkverkehr bequem 🕵️♂️