

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
133 Ergebnisse
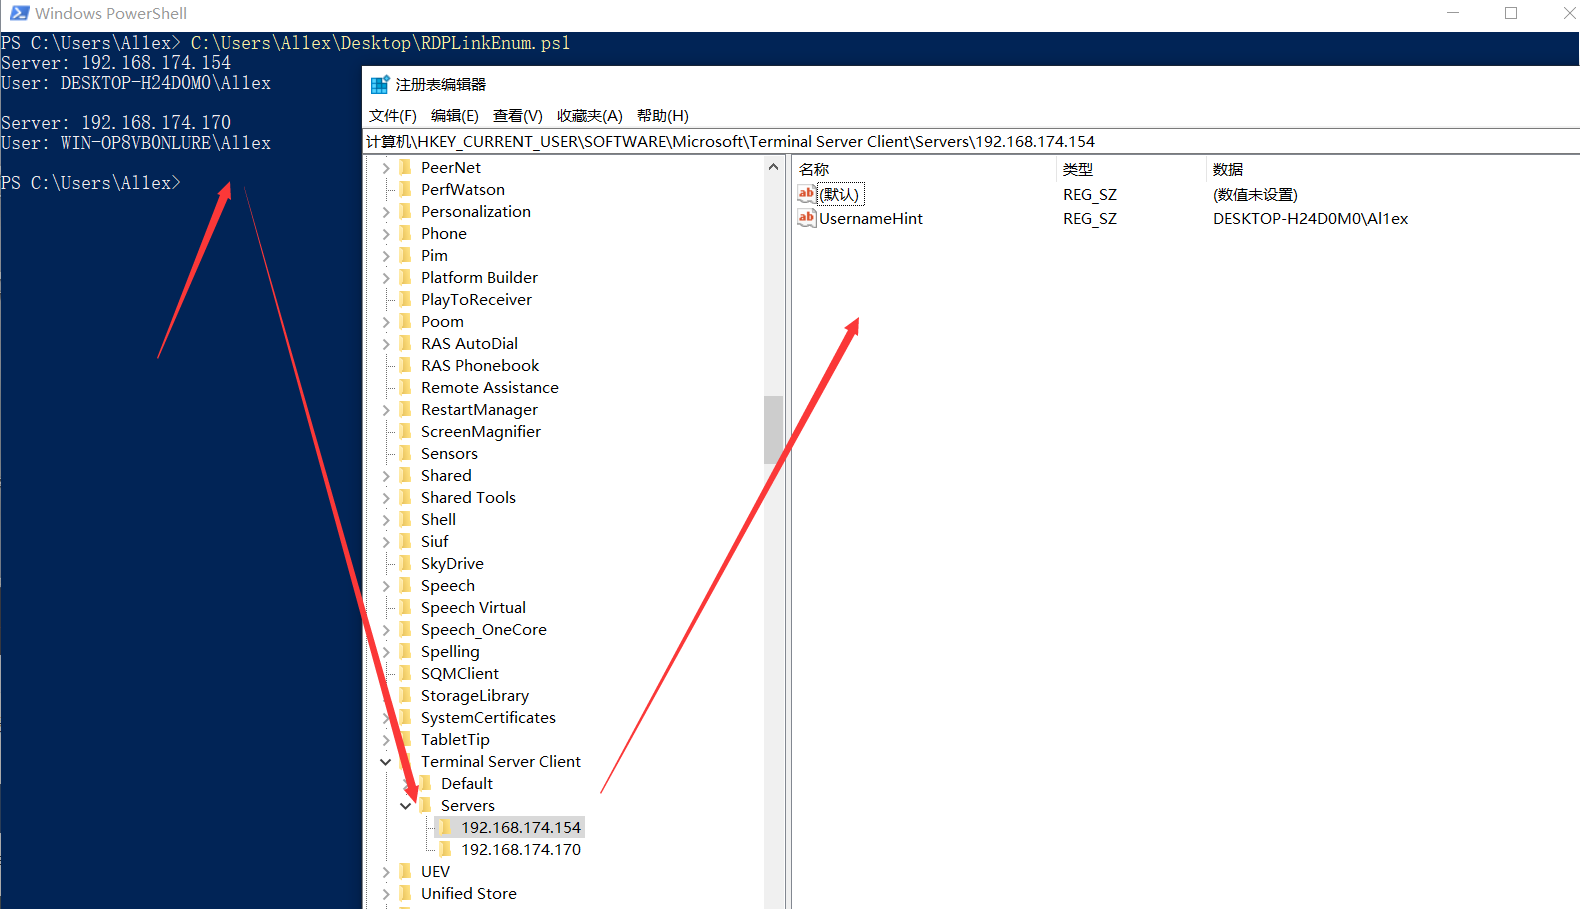
RDPLinkEnum preview

RDPLinkEnum

GitHubal1ex/rdplinkenum

RDPLinkEnum

network-forensicsforensicsinformation-gathering+3
5vor 5 Jahren
Baskerville preview

Baskerville

GitHubnccgroup/baskerville

Selektiver Protokollextraktor aus PCAPs oder Schnittstellen

packet-sniffing-analysisnetwork-forensicsnetwork-security+1
5vor 12 Jahren
security-writeups preview

security-writeups

GitHubalzeaty1/security-writeups

CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.

network-forensicsweb-application-exploitationweb-security+5
vor 25 Tagen
NetScope preview

NetScope

GitHubspectralzero/netscope

Offline-first-Plattform zur Netzwerkuntersuchung und -reaktion für Windows. Verwandelt einen pcap- oder Live-Capture in ein vollständiges…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
2vor 2 Monaten
Fourteen_Endpoints preview

Fourteen_Endpoints

GitHubjgoyd/fourteen_endpoints

Briefkastenfirmen in Apples Privacy Relay
osintreconnaissancenetwork-forensics+8
5vor 6 Monaten
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Parsen von Ramnits Datenverkehr
packet-sniffing-analysisnetwork-forensicsforensics+3
4vor 8 Jahren
zeek-netsupport-detector preview

zeek-netsupport-detector

GitHubcorelight/zeek-netsupport-detector

Ein Zeek-basierter NetSupport-Detektor. NetSupport wird von Angreifern häufig in Malware missbraucht.

defensive-toolsnetwork-forensicsnetwork-security+3
2vor 1 Jahr
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

Verhaltensbasierte Malware-Analyse eines simulierten mehrstufigen Windows-Malware-Samples mit FLARE-VM und REMnux. Evidenzbasierte DFIR-Untersuchung…

ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
2vor 2 Monaten
dns_watchdog_windows2 preview

dns_watchdog_windows2

GitHubmicrolaser/dns_watchdog_windows2

PowerShell-Skript, das Windows-DNS-Verkehr über pktmon überwacht, um Poisoning, Spoofing, Antworten von rogue Resolvern und Gateway-MAC-Änderungen zu…

defensive-toolspacket-sniffing-analysisnetwork-forensics+5
vor 1 Monat
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Network-Forensik-Writeup + Tooling für eine TryHackMe-DFIR-Challenge: rekonstruiert eine hex→Base64→XOR-Exfiltration-Kette aus PCAP-Traffic und…
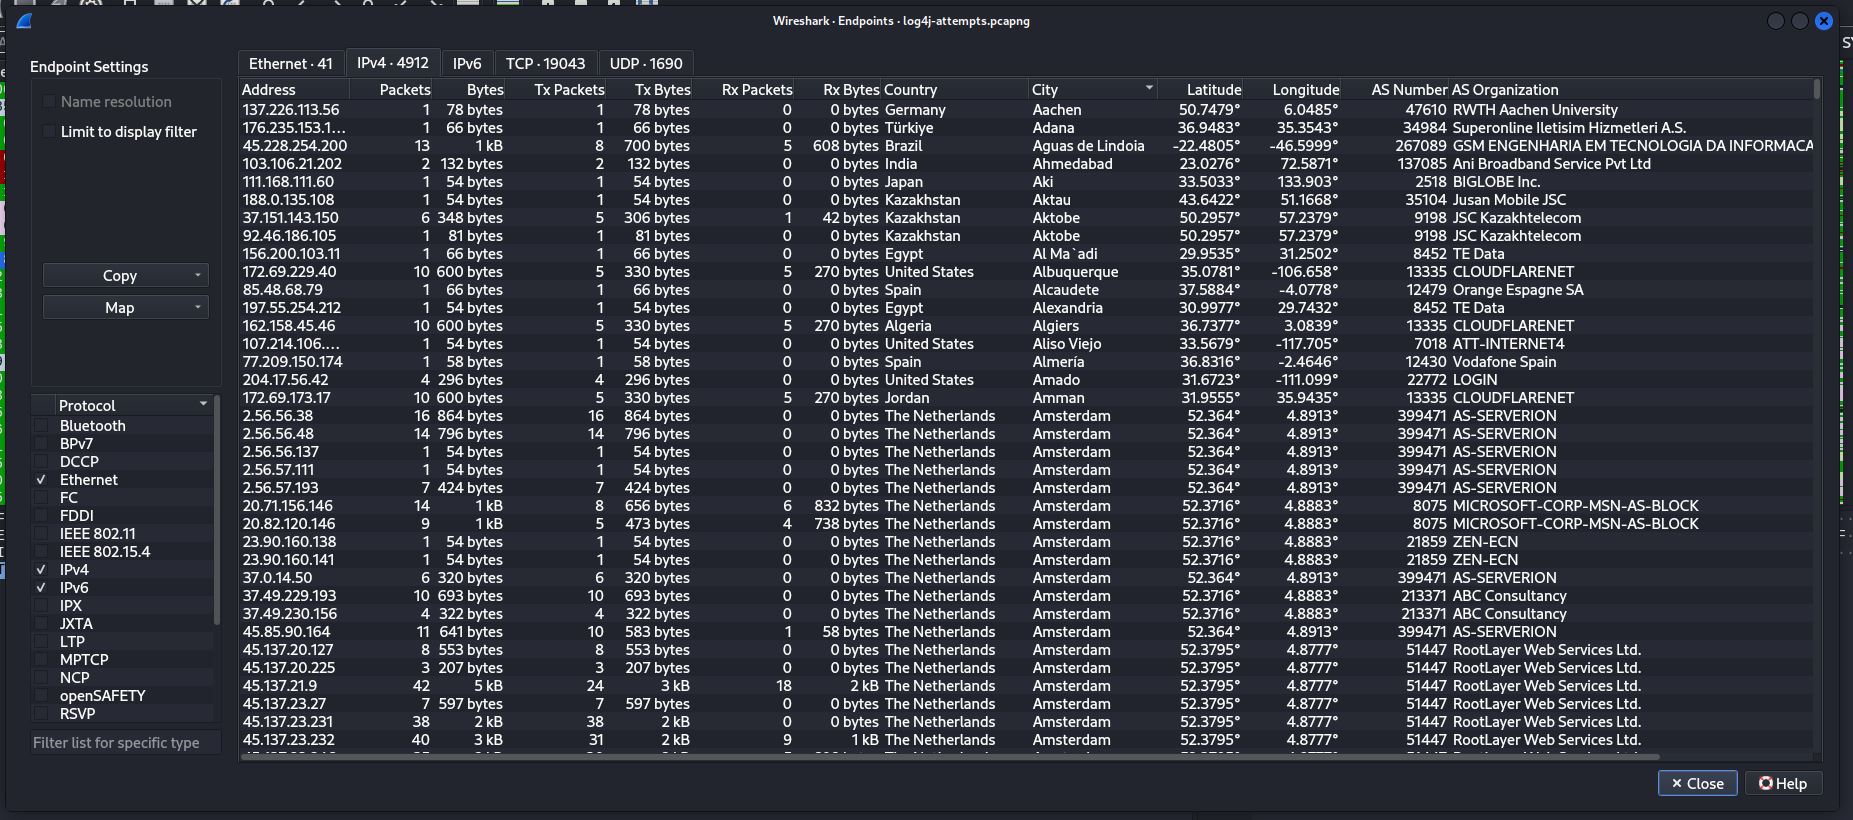
packet-sniffing-analysispassword-crackingmemory-forensics+6
vor 2 Monaten
Wireshark preview

Wireshark

GitHubkirkdjohnson/wireshark

Eine Paketaufzeichnungsdatei (.pcapng) von malware-traffic-analysis.net heruntergeladen, die ein Beispiel für einen versuchten Angriff auf einen…
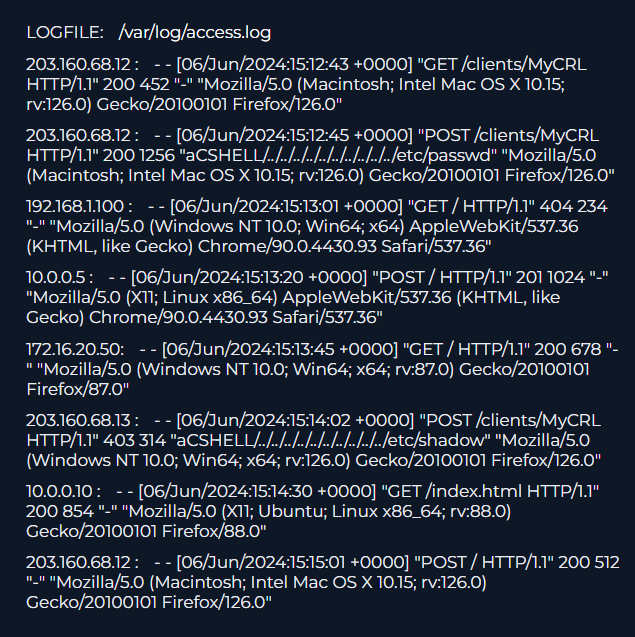
packet-sniffing-analysisvulnerability-analysisexploitation+9
3vor 2 Jahren
Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation preview

Incident-Analysis-Response-Check-Point-Security-Gateway-CVE-2024-24919-LFI-Exploitation

GitHubzedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation

# Fallstudie zur Incident Response (IR): Untersuchung eines Exploit-Versuchs gegen CVE-2024-24919 (Beliebiges Dateilesen) auf einer Check Point…
vulnerability-analysisnetwork-forensicsweb-security+7
1vor 2 Monaten
CorelightForSplunk preview

CorelightForSplunk

GitHubcorelight/corelightforsplunk

Splunk-App zur Integration und Analyse von Corelight-Netzwerkerkennungsdaten, die Echtzeit-Bedrohungssuche und Incident Response ermöglicht.

network-forensicsnetwork-securityutilities-frameworks+4
2vor 1 Jahr
Decretum preview

Decretum

GitHubopposum0112/decretum

LinkML-Compiler für Sicherheitsforscher
defensive-toolsnetwork-forensicsscripting-automation+7
vor 18 Tagen
NexaCorp-DFIR-INC-2026-001 preview

NexaCorp-DFIR-INC-2026-001

GitHubjhatchi/nexacorp-dfir-inc-2026-001

DFIR-Untersuchung + 7 Suricata-Regeln zur simulierten NexaCorp-Intrusion (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). 4-tägiges Solo-Engagement…
vulnerability-analysisnetwork-forensicsdigital-forensics+6
vor 3 Monaten
lab_xz_backdoor preview

lab_xz_backdoor

GitHubstevehenderson/lab_xz_backdoor

Einige Labore untersuchen die xz-Hintertür-Sicherheitslücke (CVE-2024-3094)
vulnerability-analysisexploitationnetwork-forensics+6
1vor 4 Monaten
DNS-Poisoning-Triage-Lab preview

DNS-Poisoning-Triage-Lab

GitHubnicholasc03/dns-poisoning-triage-lab

Forensische Triage von DNS-Cache-Poisoning bei Legacy-Hardware. Beinhaltet PCAP-Analyse von 839-Byte unaufgeforderten Record-Injektionen,…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+6
1vor 3 Monaten
XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant preview

XLS-to-DBatLoader-or-GuLoader-for-AgentTesla-variant

GitHubblackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant

CVE-2017-0199 XLS --> HTA --> VBS --> Steganografie --> DBATLOADER/GULOADER-artige Malware

exploitationnetwork-forensicssteganography+4
vor 7 Monaten
Zurück1…678Weiter