
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
NetScope — Offline-first-Plattform zur Netzwerkuntersuchung und -reaktion für Windows. Verwandelt einen pcap- oder Live-Capture in ein vollständiges forensisches Urteil — Angriffsgeschichte, IOCs, extrahierte Anmeldedaten und Reaktion mit einem Klick — vollständig lokal, keine Cloud, keine API-Schlüssel. | Kitploit
Tools/GitHubGitHub/spectralzero/netscope
Management von Indicators of Compromise (IOC)Paket-Sniffing & AnalyseNetzwerkforensikDigitale ForensikBedrohungsanalyseEinbruchserkennungIncident ResponseAnomalieerkennung
GitHubspectralzero/netscope

NetScope

Repository anzeigen
267vor 2 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Webseite

Über

Offline-first-Plattform zur Netzwerkuntersuchung und -reaktion für Windows. Verwandelt einen pcap- oder Live-Capture in ein vollständiges forensisches Urteil — Angriffsgeschichte, IOCs, extrahierte Anmeldedaten und Reaktion mit einem Klick — vollständig lokal, keine Cloud, keine API-Schlüssel.

Teilen

NetScope

Offline-First-Plattform für Netzwerkuntersuchung und Incident-Response für Windows.

NetScope ist eine Desktop-Anwendung für Sicherheitsanalysten, Incident-Responder und CTF-Spieler. Sie nimmt eine Paketaufzeichnung (.pcap / .pcapng) oder eine Live-Schnittstelle entgegen und verwandelt sie in eine vollständige, evidenzbasierte Untersuchung — Befund, Angriffsgeschichte, Kompromittierungsindikatoren, extrahierter Loot und Ein-Klick-Reaktionsaktionen — vollständig auf Ihrem Rechner, ohne Cloud-Dienste und ohne kostenpflichtige APIs.
Platform Electron React TypeScript License Latest release Stars


Warum NetScope

Sie können das meiste davon auch von Hand mit Wireshark, Suricata und ein paar Skripten bekommen — NetScopes Aufgabe ist es, diese Korrelation automatisch in einem Durchgang durchzuführen, ohne irgendetwas von Ihrem Rechner zu senden:

  • Ein Befund statt fünfzehn Tabs. NetScope korreliert Protokollanalyse, IOC-Abgleich und Anomalieerkennung zu einer einzigen Angriffsgeschichte, statt dass Sie tshark-Ausgaben, Suricata-Alerts und IOC-Feeds manuell selbst abgleichen müssen.
  • Null Cloud, keine API-Schlüssel. Kein VirusTotal-Schlüssel, kein Cloud-Upload, nichts verlässt Ihren Rechner — das ist wichtig, wenn Sie einen laufenden Vorfall oder die Aufzeichnung eines Kunden bearbeiten.
  • Kostenlos, nicht nur „kostenlose Stufe“. Kein kostenpflichtiges Backend, keine Nutzungslimits, keine Lizenz.
  • Reaktion, nicht nur Analyse. Firewall-Regeln, Prozessbeendigung und Speichererfassung sind eingebaut — die meisten kostenlosen Analyse-Tools bleiben bei „Das ist passiert“ stehen; NetScope hilft Ihnen auch dabei, darauf zu reagieren.

Screenshots

Stream-Rekonstruktion mit einem Live-Befundbanner — eine aus der Aufzeichnung rekonstruierte FTP-Sitzung, offengelegte Klartext-Zugangsdaten und automatisch darübergelegte tshark- und Suricata-Anreicherung:
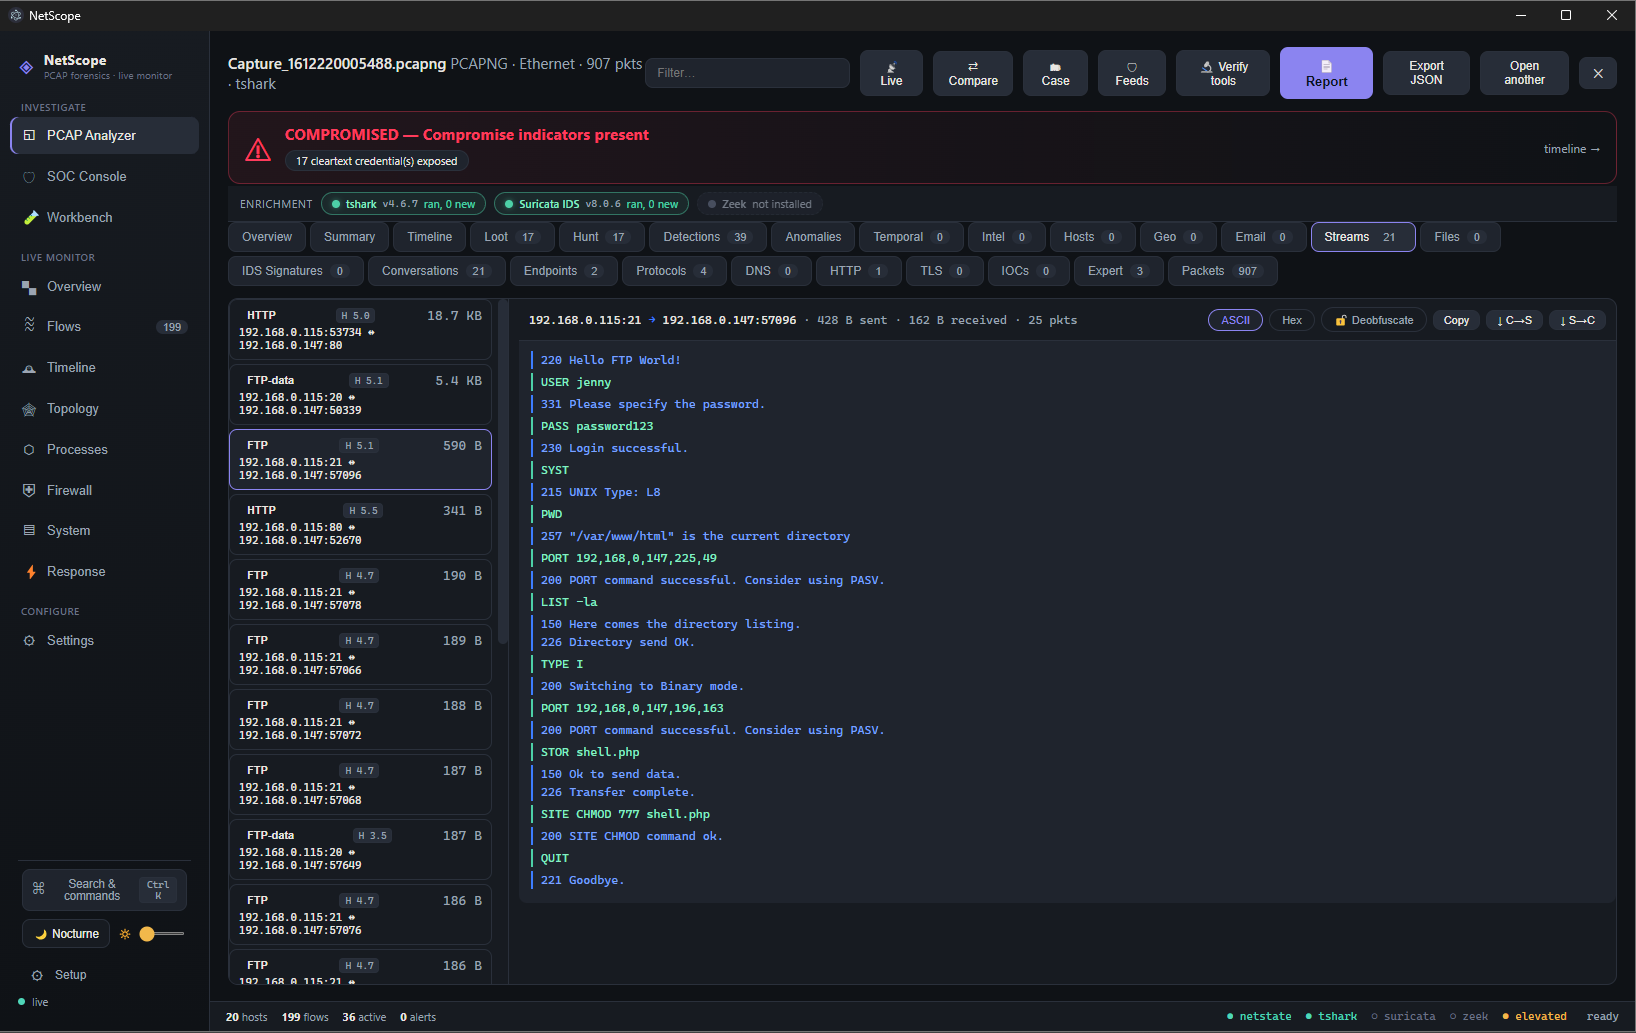
NetScope Analyzer – Follow-Stream-Ansicht mit Kompromittierungsbefund

Der Loot-Tab — Zugangsdaten, Hashes, Schlüssel und Token, die aus der Aufzeichnung extrahiert wurden, jeweils mit Kopieren per Klick:
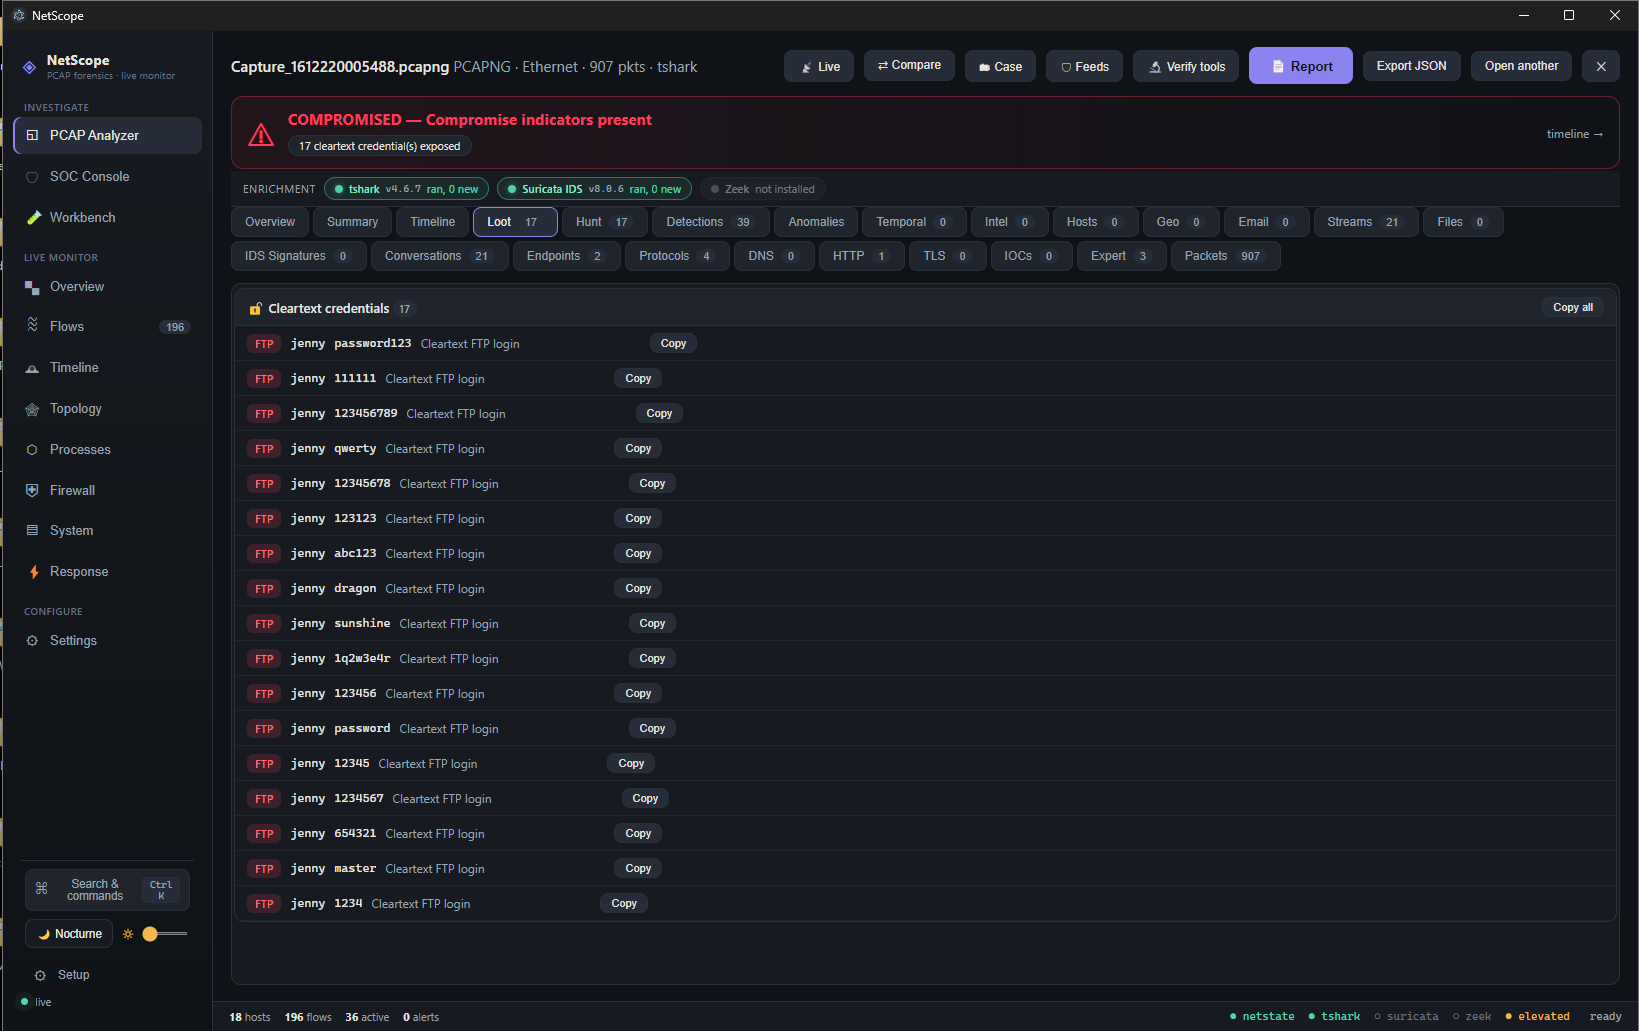
NetScope Loot-Tab – extrahierte Klartext-Zugangsdaten


Download

Vorgefertigte Windows-Binärdateien sind jeder Veröffentlichung beigefügt:

→ Neueste Version herunterladen

DateiWas es ist
NetScope-Setup-<version>.exeInstallationsprogramm. Erstellt Startmenü- und Desktopverknüpfungen. Empfohlen.
NetScope-Portable-<version>.exeEin einzelnes portables Programm. Keine Installation nötig — einfach ausführen.
NetScope-<version>-win.zipGezippter Anwendungsordner. Entpacken und NetScope.exe ausführen.

Vollständige Installations- und Ausführungsanleitungen — einschließlich der Ausführung aus dem Quellcode — finden Sie in INSTALL.md.

NetScope fordert beim Start Administratorrechte an. Die Rechteerweiterung ist für die Reaktionsaktionen erforderlich (Host-Firewall-Regeln, Prozessbeendigung, Speichererfassung). Beim Start erscheint eine Windows-UAC-Eingabeaufforderung.


Was es tut

NetScope hat zwei Einstiegspunkte, die dieselbe Analyse-Engine speisen:

  • Offline-PCAP-Analyse — eine Aufzeichnung öffnen und eine vollständige forensische Aufschlüsselung erhalten.
  • Live-Überwachung — von einer lokalen Schnittstelle aufzeichnen (über dumpcap) und auf dieselbe Weise analysieren, mit Live-ARP-Watch und DNS-Abwehr.

Alles läuft lokal. Der Parser und die Analyse-Engine sind reines TypeScript und benötigen keine externen Tools; wenn kostenlose Tools wie tshark, Suricata, Zeek oder yara installiert sind, ergänzt NetScope seine Analysen automatisch um deren Erkennungen.

Untersuchungsbereiche

  • Overview — ein Befund wie aus einem Command Center, wichtige Kennzahlen, die rekonstruierte Angriffsgeschichte, wichtigste Beweise und empfohlene nächste Schritte.
  • Threats and detections — korrelierte Erkenntnisse mit Schweregrad, MITRE-ATT&CK-Technikzuordnung und einer Angriffsketten-Signatur-Engine (CVE-Exploits, Reverse Shells, offensive Tools).
  • Protocol forensics — HTTP (User-Agent, Log4j), DNS (Transaktionsanalyse, Rekonstruktion von Tunneling und Exfiltration mit Auto-Dekodierung), TLS (JA3/JA4-Fingerprinting gegen eine Offline-Datenbank für Malware-Familien), SMB, FTP, SMTP/MIME, DHCP, NBNS, Kerberos, ICMP, ARP.
  • Hosts — Inventar aus DHCP / NBNS / Kerberos, mit OS-Fingerprinting.
  • Loot — extrahierte Zugangsdaten, NTLM- / NetNTLMv2-Hashes (hashcat-bereit), Flags, API-Schlüssel und JWTs, mit Hinweisen zum Knacken.
  • Anomalies — Beaconing, Kanäle mit hoher Entropie, Verkehrsasymmetrie, seltene User-Agents und schwache Kryptografie, nach Schweregrad geordnet.
  • Temporal analysis — Rhythmus-Fingerprinting, protokollübergreifendes Session-Stitching, TCP-Timestamp-Clock-Skew (NAT- / Multi-Host-Erkennung) und OS-Fingerprint-Drift.
  • Intel — bekannte Schadindikatoren aus kostenlosen Offline-Feeds (abuse.ch, FireHOL, Tor).
  • Geo / Exfil — Offline-GeoIP-Länderaufschlüsselung und eine Weltkarte der Endpunkte.
  • Protocols pivot — ein Protokollhierarchiebaum mit Port- und Dienstaufschlüsselung.
  • Workbench — eine Transformations-/Dekodier-/Skripting-Umgebung für beliebige Artefakte, einschließlich eines Deobfuskators und eines PE-Parsers.
  • Stream reassembly — TCP/UDP-Follow-Stream, File Carving und Extraktion, ZIP- und Mehrteil-Rekonstruktion.
  • Compare — eine Aufzeichnung mit einer gespeicherten Baseline abgleichen.

Reaktion

  • Erstellung von Host-Firewall-Regeln, Prozessbeendigung und Speichererfassung (mit erhöhten Rechten).
  • Export von Indikatoren als STIX 2.1 / CSV / Sigma.
  • Erstellung von Incident-Berichten als Markdown und HTML.
  • Lokales Fallmanagement: Notizen, Tags, Lesezeichen und Status, dauerhaft auf der Festplatte gespeichert.

Installation und Ausführung

Die vollständige Anleitung finden Sie in INSTALL.md. Die Kurzfassung:

App verwenden: Laden Sie das Installationsprogramm oder den portablen Build von der Releases-Seite herunter und führen Sie die Datei aus.

Aus dem Quellcode ausführen:

npm install
npm run dev

Eigene Windows-Binärdateien erstellen:

npm run build:win

Die Artefakte werden nach release/ geschrieben.


Schnellstart

  1. Öffnen Sie NetScope und ziehen Sie eine .pcap- / .pcapng-Datei hinein, oder wählen Sie eine Live-Schnittstelle für die Aufzeichnung aus.
  2. NetScope analysiert die Aufzeichnung und zeigt auf dem Tab Overview einen Befund — Schweregrad, rekonstruierte Angriffsgeschichte und wichtigste Beweise.
  3. Gehen Sie für die unterstützenden Details hinter diesem Befund in Threats, Protocol forensics oder Loot.

(Eine kurze Bildschirmaufnahme dieses Ablaufs folgt hier.)


Architektur

NetScope ist eine Electron-Anwendung mit einer strikten Prozessgrenze.

Tool herunterladen
