

cli
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
cloud-infrastructure-securityvulnerability-scannerscontainer-security+6
snyk/cliSnyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
 complianceascode/content
Generiert SCAP-, Ansible-, Bash- und CEL-Sicherheitsinhalte zur Compliance-Bewertung und automatisierten Härtung von Linux-Hosts, Containern und…
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 kyverno/kyverno
Durchsetzen von Sicherheit und Compliance auf Kubernetes-Clustern mittels Admission Controls, Ressourcen-Mutation, Hintergrundscans und Verifizierung…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 praetorian-inc/trajan
Ein plattformübergreifendes CI/CD-Schwachstellenerkennungs- und Angriffsautomatisierungswerkzeug zur Identifizierung von Sicherheitsschwächen in…
 zizmorcore/zizmor
Statisches Analysetool für CI/CD-Systeme, das Sicherheitsprobleme in GitHub-Actions-, Dependabot- und pre-commit-Konfigurationen erkennt und behebt,…
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
 neffisback/wsuks
Automatisierung des MITM-Angriffs auf WSUS
 cynative/cynative
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, geleakte Secrets und…
 coreruleset/coreruleset
Generisches Angriffserkennungs-Regelwerk für Web Application Firewalls, das Schutz vor den OWASP Top Ten und häufigen Sicherheitslücken bei minimalen…
 corazawaf/coraza
Go-basierte Web Application Firewall-Bibliothek, kompatibel mit ModSecurity SecLang-Regeln und dem OWASP Core Rule Set v4, die Echtzeit-Überprüfung…
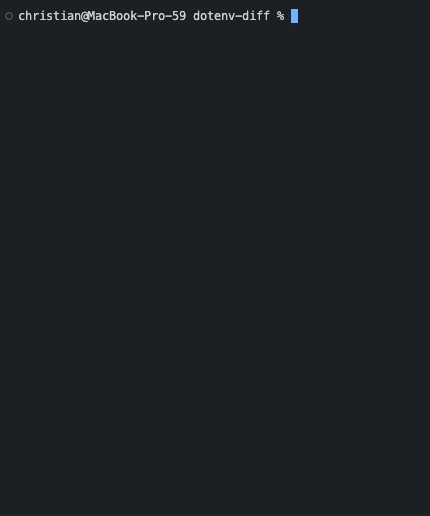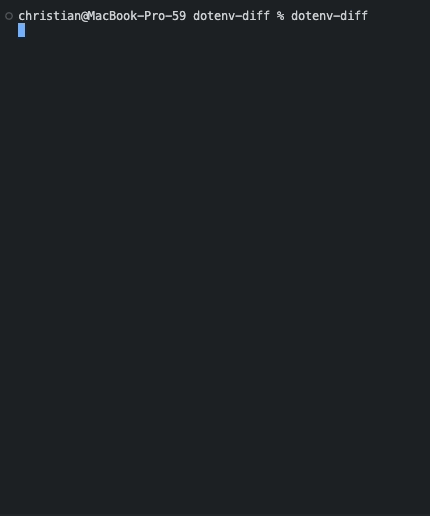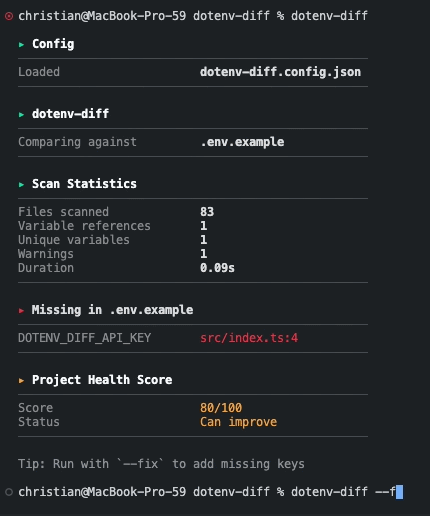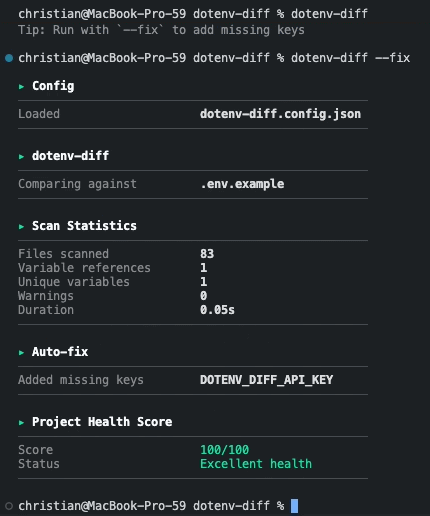 chrilleweb/dotenv-diff
Validieren der Umgebungsvariablen-Nutzung in der Codebasis
 firefart/stunner
Testen und Ausnutzen von STUN/TURN-Servern auf Fehlkonfigurationen, die das Pivoting im internen Netzwerk über SOCKS-Proxy, Memory-Leak-Angriffe und…
 cloud-custodian/cloud-custodian
Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 owasp/owasp-subtractive-hardening-top-10
The OWASP Subtractive Security Top 10 Project is an initiative to identify, document, and promote the highest-impact opportunities for reducing cyber…